Η περιστρεφόμενη κάμερα περιλαμβάνει αισθητήρες 48MP, 8MP και ToF
Η Samsungανακοινώνει το Galaxy A80, ένα τηλέφωνο μεσαίας κατηγορίας με κάμερα που όχι μόνο ολισθαίνει από το πίσω μέρος της συσκευής αλλά επίσης περιστρέφεται αυτόματα έτσι ώστε να μπορεί να λειτουργήσει τόσο ως φωτογραφική μηχανή όσο και ως πίσω κάμερα. Έτσι το νέο αυτό τηλέφωνο είναι το πρώτο τηλέφωνο που διαθέτει την οθόνη “New Infinity” της Samsung, την οποία ανακοίνωσε πέρυσι.
Ο αυτοματοποιημένος αναδυόμενος μηχανισμός του A80 περιλαμβάνει μια συστοιχία τριπλής κάμερας που αποτελείται από μια φωτογραφική μηχανή f / 2.0 με ανάλυση 48 megapixel, πλαισιωμένη από μια υπερευρυγώνια φωτογραφική μηχανή f / 2.2 με 8 megapixel και έναν τρίτο αισθητήρα ToF(time-of-flight). Ο μηχανισμός συρόμενης φωτογραφικής μηχανής σημαίνει ότι δεν υπάρχει κάποια notch (σταγόνα) στην οθόνη 6.7 ιντσών FHD + (1080 x 2400) Super AMOLED του τηλεφώνου.
“Η Samsung είναι η πρώτη που συνδυάζει την αναδυόμενη περιστρεφόμενη κάμερα”
Έχουμε δει κάμερες περιστροφής και μηχανισμούς ολίσθησης που χρησιμοποιούνταν στα smartphones πρωτύτερα. Το smartphone N1 2014 της Oppo είχε μια περιστρεφόμενη κάμερα 13 megapixel, παρόλο που και οι δύο προσανατολισμοί έβγαζαν παρόμοιες φωτογραφίες. Οι pop-up κάμερες εμφανίστηκαν επίσης σε μια σειρά από notschless συσκευές κατά τη διάρκεια του προηγούμενου έτους, συμπεριλαμβανομένων των Vivo Nex και Oppo Find X. Πρόσφατα, τα slider τηλέφωνα έχουν επιστρέψει σε συσκευές όπως το Honor Magic 2 και το Xiaomi Mi Mix 3.
Μαζί με τη ρύθμιση της φωτογραφικής μηχανής, το Galaxy A80 περιλαμβάνει επίσης μια μπαταρία 3.700mAh που fast charging στα 25W. Έχει επίσης 8GB μνήμης RAM, 128GB ενσωματωμένης αποθήκευσης και περιλαμβάνει έναν σαρωτή δακτυλικών αποτυπωμάτων στην οθόνη. Το τηλέφωνο διατίθεται σε τρία χρώματα: χρυσό, λευκό και μαύρο.
Μαζί με το Galaxy A80, η Samsung ανακοίνωσε τον περασμένο μήνα την ημερομηνία κυκλοφορίας για το Galaxy A70 26 Απριλίου. Το A70 θα διαθέτει μια οθόνη 6.7 ιντσών με αναλογία οθόνης 20: 9 και περιλαμβάνει επίσης έναν σαρωτή δακτυλικών αποτυπωμάτων στην οθόνη. Έχει μια συστοιχία τριπλών φωτογραφικών μηχανών στο πίσω μέρος που διαθέτει έναν κύριο αισθητήρα 32 megapixel μαζί με έναν αισθητήρα βάθους 5 megapixel και έναν υπερευρυγώνιο αισθητήρα 8 megapixel. Το Galaxy A70 θα διατίθεται σε τέσσερα χρώματα: κοράλλι, μπλε, μαύρο και λευκό.
Το Galaxy A80 θα κυκλοφορήσει στις 29 Μαΐου και θα ενταχθεί στην νέα σειρά Galaxy A10, A20, A30 και A50, τα οποία έχουν ανακοινωθεί τους τελευταίους μήνες. Οι τιμές για τα Galaxy A80 και A70 δεν έχουν ανακοινωθεί ακόμη.
Αν δεν είστε ικανοποιημένοι με το PSN σας όνομα, τώρα έχουμε καλά νέα για εσάς, η Sony από σήμερα σας αφήνει να αλλάξετε το PSN όνομα σας. Το χαρακτηριστικό γνώρισμα ξεκίνησε σε beta μορφή τον Οκτώβριο του 2018 και πλέον όλοι θα μπορούν να αλλάξουν το PSN όνομα τους είτε από την κονσόλα PS4 είτε μέσω ενός προγράμματος περιήγησης. Αν είστε ένας από εκείνους τους ευχάριστους ανθρώπους που όλα τα παρατσούκλια σας και τα ονόματα χρηστών που δημιουργείτε σε ένα παιχνίδι ή σε ένα λογαριασμό είναι με το πραγματικό σας όνομα, τότε ΟΚ , αλλά αν το PSN όνομα σας είναι κάπως έτσι xX_reflect_Xx τότε ναι αλλάξτε το.
Όσον αφορά το κόστος, η αλλαγή του ονόματος είναι δωρεάν. Μετά από αυτό, αν αποφασίσετε ότι θα θέλατε να το αλλάξετε πάλι, θα σας κοστίσει $ 9.99 κάθε φορά. Αλλά αν είστε συνδρομητής του PlayStation Plus, είναι μόνο $ 4,99 για τις επαναληπτικές προσαρμογές ονόματος.
Η Sony δηλώνει στις Συχνές Ερωτήσεις της ότι τα παλιά σας ονόματα χρήστη θα εξακολουθούν να ανήκουν σε εσάς και αν το επιλέξετε, μπορείτε να μεταβείτε δωρεάν σε ένα προηγούμενο όνομα PSN. Για να εξομαλύνετε τη διαδικασία προσαρμογής του να έχετε ένα καινούργιο όνομα για εσάς και τους φίλους σας PSN, υπάρχει η επιλογή να εμφανίσετε το προηγούμενο όνομα δίπλα στο νέο σας για 30 ημέρες.
ΤΑ ΠΑΙΧΝΙΔΙΑ ΠΟΥ ΕΧΟΥΝ ΕΚΔΟΘΕΙ ΑΠΟ ΤΗΝ 1η ΑΠΡΙΛΙΟΥ ΚΑΙ ΜΕΤΑ ΤΟ 2018 ΔΕΝ ΘΑ ΕΧΟΥΝ ΚΑΠΟΙΟ ΘΕΜΑ
Τα περισσότερα παιχνίδια PS4 που κυκλοφόρησαν την 1η Απριλίου 2018 ή μετά, όταν οι προγραμματιστές άρχισαν να χρησιμοποιούν εργαλεία που επιτρέπουν την αλλαγή του ονόματος ενός χρήστη σε επίπεδο συστήματος, δεν θα παρουσιάσουν κάποιο θέμα με το νέο σας όνομα. Η Sony λέει ότι μια “μεγάλη πλειοψηφία των πιο ενεργών παιγμένων PS4 παιχνιδιών” θα λειτουργήσει καλά, αν και δεν βάζει το χέρι της στη φωτιά.
Η Sony έχει δημοσιεύσει λίστες παιχνιδιών που δεν αντιμετωπίζουν προβλήματα, παιχνίδια με γνωστά προβλήματα και παιχνίδια με κρίσιμα ζητήματα. Μπορεί ένα παιχνίδι να έχει προβλήματα όπως να εμφανίζεται το προηγούμενο PSN όνομα σας στο παιχνίδι αντί του νέο σας ονόματος, ή και σε κάπως πιο ακραία προβλήματα, όπως η κατάσταση αποθήκευσης δεδομένων και η κατάταξη του leaderboard ενδέχεται να μην μεταφέρονται σωστά και να χαθεί ακόμα η πρόσβαση στα πληρωμένα DLC.
Διάσημοι τίτλοι όπως το God Of War και ο Spider-Man περιλαμβάνονται στον κατάλογο των “παιχνιδιών με θέματα”. Το Bloodborne, Grand Theft Auto V, Warframe και Uncharted 4, έχουν κι αυτά τα θέματα τους. Η Sony αναφέρει ότι αν επιστρέψετε στο παλιό σας όνομα PSN θα πρέπει να επιλύσει τα περισσότερα ζητήματα, αν και για άλλη μια φορά δεν βάζει τα χέρια της στη φωτιά.
Δεν πίστευα ότι θα έπρεπε να σας το πω αυτό, αλλά μάλλον θα πρέπει να το σκεφτείτε δυό μη σας πω και τρεις φορές πριν αλλάξετε το PSN όνομα σας.
Τώρα που το Google+ μπαίνει στο χρονοντούλαπο της ιστορίας, η Google αποκάλυψε τι θα προσφέρει στους χρήστες του G Suite το λεγόμενο Currents. Η νέα εφαρμογή “επιτρέπει στους ανθρώπους να έχουν ουσιαστικές συζητήσεις και αλληλεπιδράσεις ώστε να έρθουν πιο κοντά , βοηθώντας όλοι όλους να γνωριστούν μεταξύ τους και δίνοντας στα αφεντικά την ευκαιρία να συνδεθούν με τους υπαλλήλους τους” Ωχ Παναγιά μ.
Η εταιρεία λέει ότι το Currents έχει μια νέα εμφάνιση και αίσθηση σε σύγκριση με το Google+ – μοιάζει κάπως παρόμοιο – αλλά έχει βελτιστοποιηθεί ώστε να είναι ταχύτερη η δημοσίευση περιεχομένου και η επισήμανση του. Οι αναρτήσεις των κορυφαίων στελεχών μιας εταιρείας θα έχουν μία προτεραιότητα στη ροή Currents έτσι ώστε να εμφανίζονται πιο άμεσα στους υπαλλήλους.
Το Currents ξεκινά σε μία beta μορφή και η Google λέει ότι οι εταιρίες που χρησιμοποιούν το G Suite μπορούν να αποκτήσουν πρόσβαση στο πρόγραμμα ξεκινώντας από τώρα. Οι αναρτήσεις του Google+ μεταφέρονται αυτόματα στο Currents. (όχι που θα γλιτώνατε…) (Αναφερόμεθα μόνο για τις αναρτήσεις του G Suite, οι προσωπικές αναρτήσεις του Google+ bye bye my darling.)
Η Google στην ουσία ανακυκλώνει το όνομα Currents (άλλαξε ο Μανωλιός κι έβαλε τα ρούχα του αλλιώς). Πρωτύτερα το Currents ήταν μια εφαρμογή περιοδικού που ήταν ο πρόδρομος του Google Play Newsstand, το οποίο αργότερα αντικαταστάθηκε από τις Ειδήσεις Google. Δεν θέλω να το ματιάσω αλλά αν ήρθε για να αντικαταστήσει τη μεγάλη επιτυχία a la Google+, τότε δεν θέλω να σας απογοητεύσω αλλά μάλλον θα πατώσει κι αυτό και η Google θα έχει δύο στα δύο.
Η Google ανακοίνωσε σήμερα ότι οποιοδήποτε τηλέφωνο με Android 7 ή νεότερη έκδοση μπορεί πλέον να χρησιμοποιηθεί ως κλειδί φυσικής ασφάλειας για τον έλεγχο ταυτότητας δύο παραγόντων, δίνοντάς σας έναν ακόμα ασφαλέστερο τρόπο σύνδεσης με τις εφαρμογές Google από αρκετές άλλες υπάρχουσες μεθόδους 2FA που παρέχει η Google αυτή τη στιγμή. Έτσι, όταν θέλετε μια φυσική συσκευή να επαληθεύει τα στοιχεία σύνδεσης σας, δεν χρειάζεται να αγοράσετε ένα dongle – μπορείτε απλά να χρησιμοποιήσετε το τηλέφωνό σας.
Για να κάνετε το τηλέφωνο σας με Android κλειδί ασφαλείας, θα πρέπει απλώς να συνδέσετε το τηλέφωνό σας μέσω Bluetooth με ένα πρόγραμμα περιήγησης Chrome για να επαληθεύσετε τα στοιχεία σύνδεσης. (Ορισμένοι παλαιότεροι επιτραπέζιοι υπολογιστές δεν έχουν Bluetooth, αλλά η συνδεσιμότητα Bluetooth είναι σχεδόν στανταρ εξοπλισμός σε φορητούς υπολογιστές.) Το νέο πρόγραμμα ελέγχου ταυτότητας λειτουργεί με Gmail, G Suite, Google Cloud και οποιαδήποτε άλλη υπηρεσία λογαριασμού Google και χρησιμοποιεί το πρότυπο πιστοποίησης FIDO. Η Google λέει ότι αργότερα μπορούν να προστεθούν και άλλες ιστοσελίδες, αλλά εξακολουθεί να βρίσκεται στη διαδικασία πιστοποίησης της υπηρεσίας ελέγχου ταυτότητας.
Ο έλεγχος ταυτότητας δύο παραγόντων μπορεί να βοηθήσει στην αποτροπή μη εξουσιοδοτημένων συνδέσεων σε περίπτωση που κάποιος αποκτήσει τον κωδικό πρόσβασής σας, κάτι που είναι σημαντικό όταν οι διαρροές και οι επιθέσεις phishing μπορούν να θέσουν σε κίνδυνο τους λογαριασμούς σας. Η Google συνιστά ο καθένας να χρησιμοποιεί το τηλέφωνό του ως κλειδί ασφαλείας, αλλά, ιδιαίτερα, το συνιστά για «δημοσιογράφους, ακτιβιστές, ηγέτες επιχειρήσεων και ομάδες πολιτικών εκστρατειών που κινδυνεύουν από στοχευμένες επιθέσεις στο διαδίκτυο».
Δεν είναι όλες οι μέθοδοι ελέγχου ταυτότητας δύο παραγόντων εξίσου ασφαλείς και η Google προσφέρει ένα ολοκληρωμένο πακέτα θα λέγαμε: κωδικοί επαλήθευσης SMS (οι οποίοι έχουν γνωστές αδυναμίες), rotating codes του Google Authenticator και Google Prompt, οι οποίοι επιτρέπουν στο τηλέφωνο Android και σε μια υπηρεσία Google στον υπολογιστή σας επικοινωνούν απευθείας μεταξύ τους μέσω του διαδικτύου. Η νέα επιλογή κλειδιού φυσικής ασφάλειας λειτουργεί πολύ παρόμοια με το Google Prompt – όπως μπορείτε να δείτε στα στιγμιότυπα οθόνης παρακάτω – αλλά τώρα απαιτεί το τηλέφωνό σας να βρίσκεται κοντά στον υπολογιστή σας, αποτρέποντας εκείνους που ενδέχεται να επιχειρήσουν να παραποιήσουν τον λογαριασμό σας.
Χρησιμοποιεί επίσης ένα ζεύγος πρωτοκόλλων ελέγχου ταυτότητας, FIDO και WebAuthn, για να ελέγξει ξανά ότι βρίσκεστε στη σωστή τοποθεσία και δεν είστε σε κάποιο phishing site.
ΑΠΑΙΤΟΥΝΤΑΙ ΚΑΠΟΙΕΣ ΡΥΘΜΙΣΕΙΣ ΓΙΑ ΤΗΝ ΕΝΕΡΓΟΠΟΙΗΣΗ ΑΥΤΗΣ ΤΗΣ ΔΥΝΑΤΟΤΗΤΑΣ
Για να ενεργοποιήσετε το τηλέφωνό σας Android ως κλειδί ασφαλείας, χρειάζεστε μόνο ένα τηλέφωνο που λειτουργεί με Android 7 ή νεότερη έκδοση και ξεχωριστό πρόγραμμα περιήγησης Chrome που ανοίγει είτε σε συσκευή Chrome OS, MacOS ή Windows 10. Καταρχήν, συνδεθείτε στο Λογαριασμό σας Google σε ένα τηλέφωνο Android και ενεργοποιήστε το Bluetooth. Στη συνέχεια, ανοίξτε το myaccount.google.com/security στο Chrome στη δεύτερη συσκευή σας και πατήστε “επαλήθευση σε δύο βήματα”. Επιλέξτε την επιλογή για να προσθέσετε ένα κλειδί ασφαλείας και επιλέξτε το τηλέφωνό σας από τη λίστα των συσκευών.
Εάν χρησιμοποιείτε το Pixel 3, θα μπορείτε να χρησιμοποιήσετε το κουμπί μείωσης της έντασης για να ενεργοποιήσετε το κλειδί ασφαλείας, όπως λέει η Google ότι αποθηκεύει τα διαπιστευτήρια FIDO στο τσιπ Titan M του Pixel, το οποίο μπορεί να επιβεβαιώσει ότι οι πιέσεις των κουμπιών είναι νόμιμες. Άλλες συσκευές Android 7 και υψηλότερες μπορούν ακόμη να χρησιμοποιηθούν ως μέθοδοι ελέγχου ταυτότητας δύο παραγόντων, αλλά θα πρέπει να συνδεθούν και να πατήσετε ένα κουμπί.
Προς το παρόν, η υπηρεσία είναι διαθέσιμη μόνο σε κινητά τηλέφωνα Android και είναι αποκλειστικά για σύνδεση σε υπηρεσίες Google και όχι σε ιστότοπους τρίτων. Το Google λέει ότι από τη στιγμή που η νέα τεχνολογία λειτουργεί με τα ίδια πρωτόκολλα, συμπεριλαμβανομένων των προτύπων FIDO είναι μόνο θέμα χρόνου πριν άλλες εταιρείες εφαρμόσουν παρόμοια τεχνολογία. Άλλα προγράμματα περιήγησης εκτός από το Chrome θα μπορούσαν να αποκτήσουν υποστήριξη και άλλες υπηρεσίες θα μπορούσαν τελικά να επεκταθούν ώστε να χρησιμοποιούν τα τηλέφωνα Android ως κλειδιά ασφαλείας. Η Google λέει ότι βρίσκεται στη διαδικασία της προσπάθειας για την επίτευξη αυτού του τελικού στόχου.
Το Jumbo είναι ένας ισχυρός βοηθός προστασίας προσωπικών δεδομένων για το iOS που καθαρίζει τα κοινωνικά σας προφίλ.
Τα περισσότερα μέσα κοινωνικής δικτύωσης βλέπε facebook, twitter κ.λ.π. έχουν εδώ και καιρό αρκετές ρυθμίσεις απορρήτου για να σας βοηθήσουν να διαχειριστείτε ποιος μπορεί να δει τις αναρτήσεις σας.
Ωστόσο, ξαφνικά, βρισκόμαστε έκπληκτοι όταν ανατρέχουμε λίγο πιο πίσω στο παρελθόν και ανακαλύπτουμε ότι έχουμε δημοσιεύσει περισσότερα από όσα θα θέλαμε – είτε πρόκειται για ένα tweet σχετικά με το νέα μας κούρεμα και πόση εντύπωση θα κάνουμε, είτε “για μία παλιά αγάπη μη μιλάς” που λέγαν και οι πυξ λαξ. Το Jumbo, είναι μία νέα εφαρμογή βοηθού προστασίας προσωπικών δεδομένων για το iOS που επιχειρεί να μα συμμαζέψει λίγο τα ασυμμάζευτα στις ρυθμίσεις προσωπικού απορρήτου.
Ενώ η εφαρμογή συναντά αρκετά εμπόδια και περιορισμούς στις πλατφόρμες κοινωνικής δικτύωσης, θα μπορούσε να αποδειχθεί χρήσιμη σε όποιον θέλει να μειώσει το ποσό των δεδομένων που έχουν απομείνει γύρω από τον κοινωνικό ιστό.
Το Jumbo είναι το πνευματικό τέκνο του Pierre Valade. Άρχισε να εργάζεται για την εφαρμογή μετά την προηγούμενη εταιρεία του, το κοινωνικό ημερολόγιο app Sunrise, που πουλήθηκε στη Microsoft. “Το κλίμα γύρω από την ιδιωτικότητα άλλαξε εντελώς πέρυσι”, λέει ο Valade. Το σκάνδαλο για την προστασία της ιδιωτικής ζωής Cambridge Analytica έφερε νέα δεδομένα και στον τρόπο με τον οποίο τα δεδομένα που διανέμονται πριν από χρόνια μπορούσαν να επιστρέψουν για να μας αναστατώσουν.
Ο Valade με μια ομάδα έξι ατόμων που εδρεύει στη Νέα Υόρκη άρχισαν να αναπτύσσουν μια εφαρμογή που σύντομα θα μπορούσε να γίνει ο ψηφιακός δικηγόρος σας, ένας “εμπιστευματοδόχος δεδομένων” που διαχειρίζεται τις ρυθμίσεις απορρήτου εκ μέρους σας.
Το αποτέλεσμα αυτής της προσπάθειας είναι το Jumbo (βλέπε Γαϊτάνος, Πασχαλινή διαφήμιση για τα Jumbo….χμμμμ μάλλον όχι) , το οποίο είναι τώρα διαθέσιμο στο iOS. (Μια έκδοση Android είναι στα σκαριά.)
Για αρχή, η εφαρμογή διαχειρίζεται το απόρρητο σας σε τέσσερις διαφορετικές υπηρεσίες: το Twitter, το Facebook, τη μηχανή αναζήτησης Google και την Alexa του Amazon. Στο μέλλον, το Jumbo σχεδιάζει να διαχειρίζεται την ιδιωτική σας ζωή στο Instagram και στο Tinder.
Συνδέστε το λογαριασμό σας με το twitter και το Jumbo θα διαγράψει τα tweets στο χρονικό πλαίσιο της επιλογής σας. (Επιλέξαμε να αφήσουμε τα tweets που λήγουν μετά από ένα μήνα.) Ο κωδικός πρόσβασης Twitter αποθηκεύεται στην κλειδοθήκη του iOS, όχι στο Jumbo – μέρος της προσπάθειας της εταιρείας να συλλέξει όσο το δυνατόν λιγότερα δεδομένα για τους πελάτες της.
Πατήστε το κουμπί “έναρξη καθαρισμού” και το Jumbo θα διαγράψει τα tweets σας και θα μετακινηθούν σε ένα αρχείο που είναι διαθέσιμο μέσα στην εφαρμογή Jumbo. Το αρχείο δεν είναι ιδιαίτερα χρήσιμο – αυτή τη στιγμή δεν έχει λειτουργία αναζήτησης, επομένως πιθανώς ίσως να χρησιμεύσει σαν ένα είδους backup.
Λόγω περιορισμών στο API του Twitter, το Jumbo μπορεί να διαγράψει έως και τα τελευταία 3.200 tweets σας. (Αυτό ισχύει και για άλλες υπηρεσίες tweet-deleteing.) Η εφαρμογή πρέπει επίσης να παραμείνει στο προσκήνιο κατά τη διάρκεια του καθαρισμού. Αν μεταπηδήσετε σε άλλη εφαρμογή μπορεί να σταματήσει να λειτουργεί.
Ως αποτέλεσμα, αν έχετε δεκάδες χιλιάδες tweets, θα πρέπει να επιστρέψετε και να εκτελέσετε χειροκίνητα την υπηρεσία καθαρισμού. Στη συνέχεια, το Twitter θα αρχίσει να επιστρέφει τα tweets πέρα από τα 3.200 που μόλις διαγράψατε, ώστε να μπορείτε να απαλλαγείτε από ακόμα περισσότερα. Δυστυχώς είναι μια τροχοπέδη γιατί πρέπει να επαναλαμβάνετε διαρκώς την ίδια διαδικασία αλλά αυτοί είναι οι περιορισμοί στο API.
Συγκριτικά, η εμπειρία του Facebook είναι κάπως καλύτερη. Συνδεθείτε χρησιμοποιώντας το Jumbo και η εφαρμογή θα περάσει από τις 40 περίπου ρυθμίσεις της εταιρείας και θα τις αλλάξει για να περιορίσει την προβολή των αναρτήσεων σας. Το Jumbo έχει τρεις αυτόματες κατηγορίες ρυθμίσεως απορρήτου “αδύναμες”, “μεσαίες” και “ισχυρές” .
Η μεσαία ρύθμιση κάνει τις περισσότερες από τις πληροφορίες του προφίλ σας διαθέσιμες μόνο σε φίλους. η ισχυρή ρύθμιση καθιστά τις περισσότερες από αυτές τις πληροφορίες ορατές μόνο σε εσάς.
Το Facebook δεν προσφέρει API για να επιτρέψει στους προγραμματιστές να αλλάξουν τις ρυθμίσεις απορρήτου, οπότε ο Jumbo πρέπει να τις μαντέψει. Στην ουσία, η εφαρμογή χρησιμοποιεί δέσμες ενεργειών για να μιμηθεί τη διαδικασία κάνοντας κλικ στις διάφορες ρυθμίσεις για να τις αλλάξετε στις προτιμήσεις σας. “Δεν κάνουμε τίποτα που δεν θα μπορούσατε να κάνετε μόνοι σας”, λέει ο Valade. “Προσπαθούμε να είμαστε το τρίτο σας χέρι που εργάζεται για λογαριασμό σας για να σας βοηθήσουμε να απλοποιήσετε και να λάβετε αποφάσεις σχετικά με ένα πολύπλοκο σύστημα”.
Το Jumbo μπορεί επίσης να περιορίσει το χρονικό διάστημα που η Google αποθηκεύει τα αποτελέσματα αναζήτησης και μπορεί να διαγράψει τις φωνητικές εγγραφές που αποθηκεύει το Amazon με τη χρήση της Alexa. Στο μέλλον, το Jumbo ελπίζει να σας αφήσει να καθαρίσετε τις δημόσιες αναρτήσεις σας στο Instagram και να διαγράψετε τις συνομιλίες σας στο Tinder.
Όλα αυτά όμως εξαρτώνται από τις ρυθμίσεις απορρήτου που διαθέτει το κάθε μέσο κοινωνικής δικτύωσης και τις οποίες μπορεί το Jumbo διαχειρίζεται. Ο Valade λέει ότι δεν έρχεται σε επαφή με το Facebook, το Twitter ή άλλους κατά τη διάρκεια της διαδικασίας ανάπτυξης.
Είναι πολύ πιθανό όμως για να περιοριστεί η διεπαφή μεταξύ των χρηστών και των ρυθμίσεων απορρήτου τους, να εισάγουν για παράδειγμα ένα CAPTCHA έτσι ώστε να περιορίσουν τέτοιου είδους εφαρμογές και να σας κάνουν τη ζωή λίγο δυσκολότερη. Κάτι τέτοιο βέβαια θα είχε αρνητικές συνέπειες αλλά μικρό το κακό εφόσον θα μπορούσαν να υποστηρίξουν ότι μια εφαρμογή όπως το Jumbo δημιουργεί ανησυχίες για την ασφάλεια των χρηστών.
Μην ξεχνάτε ότι πλέον τα περισσότερα μέσα κοινωνικής δικτύωσης στηρίζονται στα προσωπικά δεδομένα των χρηστών και τις αναρτήσεις τους διότι από αυτά δημιουργείται το κοινωνικό τους προφίλ έτσι ώστε να είναι εύκολο και βιώσιμο το σερβίρισμα της κατάλληλης διαφήμισης.
Οι ερευνητές ασφαλείας στο Ben-Gurion University Cyber Security Research έχουν δημιουργήσει ένα νέο λογισμικό, που σχεδιάστηκε για να διαπιστώσει αν ένας εισβολέας θα μπορούσε να παραβιάσει τον εξοπλισμό σάρωσης CT και MRI για να παράγει ψευδή αποτελέσματα για τους ασθενείς με όγκους. Τα ευρήματα ήταν θετικά, καθώς η παραποίηση δεν ήταν δύσκολο να επιτευχθεί.
Σύμφωνα με ένα άρθρο της Washington Post σχετικά με το θέμα, «οι επιτιθέμενοι θα μπορούσαν να στοχεύσουν έναν υποψήφιο ή άλλους πολιτικούς, για να τους εξαπατήσουν στο να πιστέψουν ότι έχουν μία σοβαρή ασθένεια και να τους αναγκάσουν έτσι να αποχωρήσουν από τον εκλογικό τους αγώνα για να κάνουν θεραπεία».
Οι ακτινολόγοι μπορούν να εξαπατηθούν μέσω του κακόβουλου λογισμικού και να δουν πλαστά καρκινικά κύτταρα, ενώ δεν υπάρχουν.
Το κακόβουλο λογισμικό δημιουργήθηκε στην πραγματικότητα από ερευνητές στο Ισραήλ. Ήθελαν να διερευνήσουν τις αδυναμίες ασφάλειας τόσο στον εξοπλισμό ιατρικής απεικόνισης όσο και στα δίκτυα που μεταδίδουν αυτές τις εικόνες.
Το κακόβουλο λογισμικό των ερευνητών θα μπορούσε να ενεργήσει με δύο τρόπους – είτε προσθέτοντας ψεύτικους όγκους στις ανιχνεύσεις είτε απομακρύνοντας πραγματικούς όγκους. Ο δεύτερος τρόπος θα μπορούσε προφανώς να οδηγήσει σε αποτυχία στην ίαση ασθενών που έχουν ανάγκη από άμεση θεραπεία.
Το κακόβουλο λογισμικό άλλαξε 70 εικόνες και κατάφερε να ξεγελάσει τρεις ακτινολόγους ώστε να πιστέψουν ότι οι ασθενείς είχαν καρκίνο. Οι ερευνητές χρησιμοποίησαν τον καρκίνο του πνεύμονα ως επί τω πλείστον.
Σε περιπτώσεις που το κακόβουλο λογισμικό απέκρυψε πραγματικά καρκινικά κύτταρα από τις σαρώσεις, οι ακτινολόγοι είπαν ότι οι ασθενείς ήταν υγιείς στο 94 τοις εκατό των περιπτώσεων.
Τα αποτελέσματα της μελέτης πρέπει να προβληματίσουν την ιατρική κοινότητα, ώστε να εξετάσει αυτό το ζήτημα σχετικά με τον πιθανό αντίκτυπο: Τα κίνητρα των επιτιθέμενων μπορεί να είναι γενικά ή στοχοθετημένα. Θα μπορούσαν απλώς να θέλουν να δημιουργήσουν χάος ή θα μπορούσαν να χρησιμοποιήσουν το κακόβουλο λογισμικό για να στοχεύσουν συγκεκριμένους ασθενείς.
Το κακόβουλο λογισμικό θα μπορούσε επίσης να έχει δυσμενείς επιπτώσεις στις δοκιμές φαρμάκων και ιατρικών ερευνών «για να σαμποτάρει τα αποτελέσματα».
Το BBC News ανέφερε πως τα νοσοκομεία και άλλοι οργανισμοί υγειονομικής περίθαλψης υπήρξαν δημοφιλής στόχος για τους επιτιθέμενους στον κυβερνοχώρο και πολλοί έχουν πληγεί από κακόβουλο ransomware(όπως το WannaCry) που κρυπτογραφεί αρχεία και επιστρέφει τα δεδομένα μόνο όταν τα θύματα πληρώσουν.
Γιατί το κακόβουλο λογισμικό είναι σε θέση να ξεπεράσει οποιεσδήποτε πύλες ασφαλείας; Η Washington Post ανέφερε ότι το πρόβλημα θα μπορούσε να εντοπιστεί στον εξοπλισμό και τα δίκτυα που μεταδίδουν και αποθηκεύουν εικόνες CT και MRI.
«Αυτές οι εικόνες αποστέλλονται σε σταθμούς εργασίας ακτινολογίας και σε βάσεις δεδομένων back-end μέσω ενός συστήματος αρχειοθέτησης και επικοινωνίας εικόνων (PACS). Η επίθεση λειτουργεί επειδή τα νοσοκομεία δεν χρησιμοποιούν κρυπτογράφηση στα δίκτυά PACS τους, επιτρέποντας έτσι σε έναν εισβολέα στο δίκτυο να βλέπει τις σαρώσεις και να τις αλλάζει».
Τα δίκτυα PACS γενικά δεν είναι κρυπτογραφημένα. Ένα άλλο πιθανό πρόβλημα που αναφέρθηκε στο άρθρο έγκειται στα νοσοκομεία που έχουν σχέση με την «υποδομή 20 ετών» που δεν υποστηρίζει νεότερες τεχνολογίες.
«Σε αυτό το έγγραφο παρουσιάσαμε την πιθανότητα ένας εισβολέας να τροποποιήσει μια ιατρική απεικόνιση 3-D, χρησιμοποιώντας deep learning. Παρουσιάσαμε ένα πλαίσιο χειραγώγησης (CT-GAN) το οποίο μπορεί να εκτελεστεί από ένα κακόβουλο λογισμικό αυτόνομα».
Επιπλέον, «Οι αλλοιωμένες εικόνες κατάφεραν επίσης να εξαπατήσουν τα αυτοματοποιημένα συστήματα προβολής», ανέφερε το BBC News.
Μέχρι τώρα, οι εγκληματίες του κυβερνοχώρου, χρησιμοποιούσαν τα ψηφιακά νομίσματα για να παραλαμβάνουν τα λύτρα που απαιτούσαν από τα θύματά των ransomware τους. Η μέθοδος αυτή, που βασίζεται στην ανωνυμία έκανε αυτό το είδος επίθεσης πολύ επικερδές για τους κυβερνοεγκληματίες. Ωστόσο φαίνεται πως τα χρήματα δεν είναι ο μόνος τρόπος για να πληρώσουν τα θύματα, τα λύτρα τους στους hackers .
Την προηγούμενη εβδομάδα, η ομάδα SonicWALL Capture Labs Research, αντιλήφθηκε ένα ακόμα ransomware. Όπως και κάθε άλλο ransomware, η συμπεριφορά του δεν ήταν διαφορετική από την τυπική, ωστόσο αυτή η παραλλαγή ζητάει μία Amazon giftcard ως μορφή πληρωμής των λύτρων, για να ξεκλειδώσει τον υπολογιστή του θύματος.
Διαδικασία μόλυνσης
Ο τρόπος που λειτουργεί το ransomware, είναι να μεταφέρει τα αρχεία του στοχοποιημένου υπολογιστή στον κατάλογο % Temp%:
% Temp% / wallpaper.bmp
% Temp% / wallpaper.png
% Temp% / Winrar.exe (μη κακόβουλο νόμιμο αντίγραφο του winrar)
Αλλάζει την ταπετσαρία της επιφάνειας εργασίας του μολυσμένου μηχανήματος χρησιμοποιώντας ένα από τα αρχεία εικόνας ταπετσαρίας που έχουν μεταφερθεί στον κατάλογο Temp.
Στη συνέχεια, το ransomware μετακινεί όλα τα αρχεία στον κατάλογο % Users% σε κρυπτογραφημένη μορφή αρχείων rar, χρησιμοποιώντας το Winrar.exe. Αδειάζει τους ακόλουθους φακέλους:
Αφού γίνει αυτό, ανοίγει ένα παράθυρο με οδηγίες για το πώς να πληρώσει το θύμα τα λύτρα.
Ο δημιουργός του ransomware ζητάει να του δοθεί ο κωδικός μίας κάρτας δώρων των $ 50 για το Amazon, με τη μορφή μηνύματος, χρησιμοποιώντας μια εφαρμογή που ονομάζεται Discord στον χρήστη «UNNAM3D # 6666».
Επιπλέον έχει ανακαλυφθεί ένα βίντεο στο youtube, που φαίνεται να είναι από τον ίδιο δημιουργό ο οποίος πουλάει κακόβουλο λογισμικό για $ 1500.
Τέλος στα σενάρια για την pop-up Selfie κάμερα έβαλε σήμερα η RedMiμε τον πιο επίσημο τρόπο.
Τις τελευταίες μέρες έκαναν την εμφάνισή τους διάφορες φήμες πως η RedMi ετοιμάζει την επόμενη ναυαρχίδα της που θα φοράει τον Snapdragon 855, και θα έχει το όνομα RedMi PRO 2.
Μέχρι εδώ όλα καλά….
Ώσπου εχθές είδαμε να εμφανίζονται διάφορες φωτογραφίες από το υποτιθέμενο RedMi PRO 2, το οποίο είχε μία Selfie pop-up κάμερα όμοια με αυτή που είδαμε να φοράει το Oppo F11 Pro.
Όπως ήταν φυσικό αυτό προκάλεσε μεγάλη εντύπωση, καθώς για πρώτη φορά εμφανίζονταν η RedMi και κατ’επέκταση η Xiaomi, να ενσωματώνει μία τέτοια σχεδιαστική προσέγγιση στις δικές της συσκευές.
Σήμερα όμως είχαμε “λήξη” του συναγερμού, καθώς με τον ποιο επίσημο τρόπο από τα χείλη του ίδιου του προέδρου της RedMi, Lu Weibing, ο οποίος έθεσε τέρμα σε αυτές τις φήμες και τα σενάρια λέγοντας πως κάτι τέτοιο είναι απλά απίθανο να συμβεί.
Όπως ανέφερε στην συνέχεια του μηνύματός του, η Redmi θα επικεντρωθεί σε προϊόντα υψηλής ποιότητας με χαμηλή τιμή, κηρύσσοντας τον πόλεμο στα υπερτιμημένα προϊόντα. Ο Lu Weibing υπογράμμισε ότι ο λόγος τιμής/απόδοσης είναι το πραγματικό value for money στο οποίο στοχεύει η RedMi, και δεν είναι πρόθυμη η εταιρεία να κερδίσει με ασύμμετρες τεχνολογίες που απλά επιβαρύνουν τους χρήστες με επιπλέον κόστος χωρίς να προσφέρουν κάτι παραπάνω.
Συνέχισε τονίζοντας ότι, στην RedMi δεν πιστεύουν πως τα ηλεκτρονικά είδη ευρείας κατανάλωσης είναι πολυτέλεια, και πως ποτέ δεν θα χρησιμοποιήσουν τις τιμές για να καθορίσουν την ποιότητα των προϊόντων τους, αλλά αντιθέτως θα χρησιμοποιήσουν την ποιότητα μόνο για να καθορίσουν τα πλεονεκτήματα των προϊόντων τους, έναντι του ανταγωνισμού.
Έτσι λοιπόν όταν παρουσιαστεί από την Redmi το πρώτο της Smartphone με το Qualcomm Snapdragon 855 SoC, εκείνο που θα είναι βέβαιο είναι πως θα είναι οικονομικό σε ότι αφορά την τιμή του, και θα έχει ταυτόχρονα την υψηλή ποιότητα που αξίζει σε όλους τους Fan της εταιρείας.
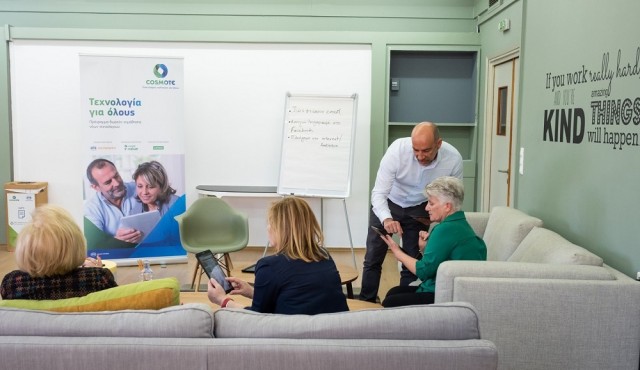
Η COSMOTE με το δωρεάν πρόγραμμα «Τεχνολογία για Όλους» προσφέρει τη δυνατότητα σε ακόμη περισσότερους ανθρώπους μεγαλύτερης ηλικίας να εξοικειωθούν με τις νέες τεχνολογίες και τα ψηφιακά μέσα. Τα μαθήματα ξεκινούν τον Μάιο σε Αττική και Θεσσαλονίκη.
COSMOTE-Technologia-gia-olous-1
Μέσα από τα μαθήματα του προγράμματος, οι άνθρωποι μεγαλύτερης ηλικίας χωρίς προηγούμενη εμπειρία μαθαίνουν να χρησιμοποιούν τα tablet και τις τεχνολογίες αφής, να πλοηγούνται στο internet, να αξιοποιούν τα μέσα κοινωνικής δικτύωσης για την επικοινωνία τους, να κάνουν χρήση διαφόρων εφαρμογών όπως οι χάρτες Google, Notes, email, κάνοντας έτσι την καθημερινότητά τους καλύτερη και πιο εύκολη.
Η COSMOTE εδώ και μια επταετία ενισχύει τις ψηφιακές δεξιότητες των ατόμων μεγαλύτερης ηλικίας μέσα από δράσεις βιώσιμης ανάπτυξης. Μέχρι σήμερα έχουν εκπαιδευτεί πάνω από 11.000 άτομα.
«Η πρόσβαση στην τεχνολογία και τα νέα ψηφιακά μέσα, είναι ένα αγαθό για όλους. Πολλοί άνθρωποι μεγαλύτερης ηλικίας χάνουν τα οφέλη της ψηφιακής εποχής επειδή δεν ξέρουν να χρησιμοποιούν τις νέες τεχνολογίες. Στην COSMOTE, διαχρονικά υλοποιούμε προγράμματα για την ενίσχυση των ψηφιακών δεξιοτήτων όλων των ηλικιών και τη γεφύρωση του ψηφιακού χάσματος στην Ελλάδα. Με την τεχνολογία και την καινοτομία, φτιάχνουμε έναν κόσμο καλύτερο για όλους», ανέφερε ο κ. Παναγιώτης Γαβριηλίδης, Chief Marketing Officer Consumer Segment Ομίλου ΟΤΕ.
Την επιστημονική επιμέλεια του προγράμματος «Τεχνολογία για Όλους» έχει ο Δρ. Δημήτρης Καμπανάρος, Ψυχολόγος-Γεροντολόγος. Εκπαιδευτικός φορέας είναι η ΟΤΕ Academy, ενώ την τηλεφωνική εξυπηρέτηση υλοποιεί η COSMOTE e-Value.
Τα μαθήματα πραγματοποιούνται στις εγκαταστάσεις της ΟΤΕAcademy (Μαρούσι & Θεσσαλονίκη) και στα «Ανοιχτά Σχολεία» του Δήμου Αθηναίων (Παγκράτι, Πετράλωνα, Αμπελόκηποι). Οι ενδιαφερόμενοι για το πρόγραμμα μπορούν να τηλεφωνούν στα 210 6249300 (Αττική) και 2310 361154 (Θεσσαλονίκη), από Δευτέρα έως Παρασκευή 09:00 – 21:00.
Τον τεχνολογικό εξοπλισμό του προγράμματος (tablet) προσφέρει η LENOVO. Το πρόγραμμα Ανοιχτά Σχολεία του δήμου Αθηναίων υλοποιείται με ιδρυτικό δωρητή το Ίδρυμα Σταύρος Νιάρχος, το συντονισμό του Athens Partnership και υποστηρικτή δράσεων το Kοινωφελές Ίδρυμα Ιωάννη Σ. Λάτση.
H OTE Academy σχεδιάζει και υλοποιεί υψηλού επιπέδου εκπαιδεύσεις προσωπικής ανάπτυξης και τεχνολογιών πληροφορικής και επικοινωνιών (ICT), καλύπτοντας ευρεία θεματολογία και συμβάλλοντας στην εξέλιξη στελεχών και επιχειρήσεων.
Η COSMOTE e-value, μέλος του Ομίλου ΟΤΕ, παρέχει ολοκληρωμένες υπηρεσίες Contact Center 20 χρόνια στην ΝΑ Ευρώπη, ενώ από το 2014 έχει ιδρύσει την e-Value International στη Ρουμανία. Με εγκαταστάσεις σε Αθήνα και Ξάνθη, άρτια τεχνολογική υποδομή και πάνω από 7.000 καταρτισμένα στελέχη, προσφέρει όλο το φάσμα των υπηρεσιών εξυπηρέτησης πελατών, σε 24ωρη βάση, 365 μέρες το χρόνο.
Ο ελληνικός οργανισμός δικαιωμάτων μουσικής Grammo υπέβαλε μια αίτηση για να μπλοκάρει 11 πειρατικές ιστοσελίδες. Σε αυτές συμπεριλαμβάνονται οι RARBG, Torrentz2, και Rutracker.
Το όργανο που επιβλέπει την εθνική λίστα αποκλεισμού ενέκρινε το αίτημα αλλά οι κάτοχοι των ιστοσελίδων έχουν μερικές μέρες για να αποκτήσουν τις κατάλληλες άδειες ή για να ασκήσουν έφεση.
Ο αποκλεισμός μέσω ISP έχει γίνει ένα βασικό εργαλείο της βιομηχανίας της ψυχαγωγίας όταν θέλει να αποκλείσει πειρατικές ιστοσελίδες στο Διαδίκτυο.
Η πρακτική χρησιμοποιείται πάνω από μια δεκαετία και σταδιακά έχει επεκταθεί σε περισσότερες από 30 χώρες σε όλο τον κόσμο.
Από πέρυσι χρησιμοποιεί την συγκεκριμένη πρακτική και η Ελλάδα. Μετά από αίτημα του ΕΠΟΕ, μιας ομάδας για την καταπολέμηση της πειρατείας, η οποία εκπροσωπεί τα συμφέροντα μεγάλων κατόχων πνευματικών δικαιωμάτων στην Ελλάδα, μπλοκαρίστηκαν πάρα πολλές ιστοσελίδες, συμπεριλαμβανομένου και του The Pirate Bay.
Οι ιστοσελίδες που ζητούν να μπλοκαριστούν είναι οι δημοφιλείς RARBG.to, Torrentz2.eu, LimeTorrents και TorrentDownloads. Ο κατάλογος δεν τελειώνει εδώ καθώς ακολουθούν οι ιστοσελίδες Ellinomania.eu, Warez-bb.org, Newalbumreleases.net, Boerse.to, Greekddl.net και Music-bazaar.com.
Ο Οργανισμός Πνευματικής Ιδιοκτησίας εξέτασε το αίτημα της Grammo και κατέληξε στο συμπέρασμα ότι πληροί όλες τις προϋποθέσεις για το μπλοκάρισμα των παραπάνω σελίδων.
Τι θα ακολουθήσει; Οι ISPs θα κληθούν σύντομα να επεκτείνουν τα blocklists τους με τα νέα domains που αναφέραμε παραπάνω.
Πριν ξεκινήσουν οι αποκλεισμοί, ενημερώθηκαν οι σχετικοί ιδιοκτήτες ιστοτόπων σχετικά με την απόφαση. Δόθηκε η ευκαιρία να λάβουν τις δέουσες άδειες εντός δέκα ημερών, ή εναλλακτικά, να προσβάλουν την απόφαση.
“Μπορείτε να συμμορφωθείτε εθελοντικά με το αίτημα του αιτούντος ή να λάβετε από τον αιτούντα σχετική άδεια εντός δέκα (10) εργάσιμων ημερών από την ημερομηνία παραλαβής της ειδοποίησης”, γράφει ο Ελληνικός Οργανισμός Πνευματικής Ιδιοκτησίας.
Grammo Ιστοσελίδες για αποκλεισμό
Ellinomania.eu: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 26/5/2017. Η τρέχουσα διεύθυνση IP είναι 104.28.22.59 και 104.28.22.59. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Music‐bazaar.com: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 1/9/2008. Η τρέχουσα διεύθυνση IP είναι 217.23.143.156. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας REG.RU Ltd, που εδρεύει στη Ρωσία (Russia, Moscow, 2nd Zvenigorodskaya Street, Building 13, Building 43, Office 326).
Rarbg.to: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 11/4/2015. Η τρέχουσα διεύθυνση IP είναι 185.37.100.122. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας S A and A stroi proekt EOOD, που εδρεύει στη Βοσνία (Safeta Hadzica 140, 71211 Sarajevo, BOSNIA AND HERZEGOVINA).
Torrentz2.eu: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 29/9/2017. Η τρέχουσα διεύθυνση IP είναι 104.31.88.173 και 104.31.89.173. Οι δημιουργοί‐διαχειριστές του ιστότοπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Limetorrents.cc (limetorrents.info): Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 26/5/2017 (και με το όνομα limetorrents.info τουλάχιστον από τις 28/4/2011). Η τρέχουσα διεύθυνση IP είναι 104.31.16.3 και 104.31.17.3 (και για το info 104.27.209.30 και 104.27.208.30). Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Rutracker.net (rutracker.org): Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 18/2/2010. Η τρέχουσα διεύθυνση IP είναι 195.82.146.214. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Dreamtorrent Corp., που εδρεύει στη Ρωσία (BIN: 1117746983056 TIN: 7729697600 119590, Moscow, ul. Olof Palme d.1, section 7).
Torrentdownloads.me: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 1/4/2012. Η τρέχουσα διεύθυνση IP είναι 104.27.212.30 και 104.27.213.30. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Warez‐bb.org: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 1/9/2008. Η τρέχουσα διεύθυνση IP είναι 104.31.18.30 και 104.31.19.30. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Newalbumreleases.net: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 8/2/2009. Η τρέχουσα διεύθυνση IP είναι 185.43.220.38. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας WIBO International s.r.o., που εδρεύει στη Λιθουανία (Perkunkiemio g. 13‐91, 12114, Vilnius, Lithuania).
Boerse.to: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 27/8/2013. Η τρέχουσα διεύθυνση IP είναι 104.27.152.90 και 104.27.153.90. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας Cloudflare Inc., που εδρεύει στις Ηνωμένες Πολιτείες της Αμερικής (101 Townsend St., San Francisco, CA 94107).
Greekddl.net: Ο ιστότοπος με αυτό το όνομα λειτουργεί τουλάχιστον από τις 23/5/2018. Η τρέχουσα διεύθυνση IP είναι 51.255.219.230. Οι δημιουργοί‐διαχειριστές του ιστοτόπου χρησιμοποιούν διακομιστές (servers) της εταιρείας OVH SAS, που εδρεύει στη Γαλλία (2 Rue Kellermann, 59100 Roubaix, France).
Η πολύκροτη δίκη του Tyler Barriss ολοκληρώθηκε πριν από μερικές ημέρες στις ΗΠΑ με το δικαστήριο του Los Angeles να του επιβάλει 20ετή ποινή κάθειρξης.
Ο Barriss είχε τη βλακώδη συνήθεια να καλεί τις Αρχές για υποτιθέμενα επείγοντα περιστατικά όταν είχε διαμάχες με αντίπαλους gamers και μία από αυτές τις κλήσεις οδήγησε στο θάνατο έναν πολίτη στο Kansas.
Ο 26χρονος παραδέχτηκε ότι είχε καλέσει την αστυνομία στη Wichita (Kansas) στις 27 Δεκεμβρίου 2017 για να αναφέρει ότι ο Andrew Finch είχε σκοτώσει έναν και κρατούσε ακόμη δύο ομήρους στο σπίτι του. Οι αστυνομικοί έσπευσαν στη διεύθυνση που τους έδωσε ο Barriss και πυροβόλησαν τον Finchεπειδή πίστευαν ότι έψαχνε το όπλο του. Αποδείχτηκε, βέβαια, ότι ο άνθρωπος απλά πανικοβλήθηκε και δεν είχε καν όπλο στο σπίτι του.
Γιατί συνέβησαν όλα αυτά; Για ένα στοίχημα ύψους $1.5 (ναι, ενάμιση δολάριο) σε μια online μάχη στο Call of Duty: WWII… Το συγκεκριμένο περιστατικό τράβηξε γενικότερα την προσοχή για το φαινόμενο του “swatting”, δηλαδή της ψευδούς αναφοράς για να στείλεις την αστυνομία στο σπίτι κάποιου.
Βελτιώθηκε αισθητά η κάλυψη των δικτύων κινητής τηλεφωνίας, σύμφωνα με την Εθνική Επιτροπή Τηλεπικοινωνιών & Ταχυδρομείων (ΕΕΤΤ).
Η νέα εκστρατεία μέτρησης και καθορισμού των δεικτών ποιότητας των παρεχομένων προς το κοινό υπηρεσιών κινητής τηλεφωνίας που πραγματοποίησε στο τέλος του 2017 η Εθνική Επιτροπή Τηλεπικοινωνιών & Ταχυδρομείων, δείχνει ότι η τόσο η κάλυψη όσο και η ποιότητα των υπηρεσιών 4ης γενιάς έχει βελτιωθεί αισθητά. Οι τρεις εταιρείες, Cosmote, Vodafone και Wind Hellas, συναγωνίζονται πολύ κοντά η μία με την άλλη στο επίπεδο παροχής υπηρεσιών, πρόσβασης και μετάδοσης δεδομένων σε διάφορες περιοχές της Ελλάδος όπου πραγματοποιήθηκε η μετρητική εκστρατεία της ΕΕΤΤ.
Αυτό δεν ίσχυε ένα χρόνο πριν, όταν αντίστοιχη μέτρηση της Εθνικής Επιτροπής Τηλεπικοινωνιών & Ταχυδρομείων (τέλος του 2016) είχε δείξει ότι η Cosmote εμφανιζόταν να παρέχει με απόσταση από τους άλλους δύο ανταγωνιστές της την καλύτερη κάλυψη. Επιπλέον η εταιρεία κινητής τηλεφωνίας εμφανιζόταν να παρέχει το καλύτερο επίπεδο υπηρεσιών κινητής και πρόσβασης στο Διαδίκτυο, είτε αυτό αφορούσε τις ταχύτητες είτε την αξιοπιστία μετάδοσης δεδομένων.
Η νέα αξιολόγηση της ΕΕΤΤ, αν και παρουσιάζει μια υπεροχή της Cosmote στα σημεία, εν τούτοις φαίνεται το επίπεδο παροχής υπηρεσιών να προκαλεί η Vodafone. H τελευταία φαίνεται να υπερτερεί κυρίως στα αστικά κέντρα, ενώ η Cosmote να υπερτερεί στην επαρχία. Αξιοσημείωτο είναι ότι ακόμη και η Wind, που παλαιότερα απείχε με απόσταση από τους δύο πρώτους, πλέον βρίσκεται πολύ κοντά στο επίπεδο παροχής υπηρεσιών πρόσβασης στα δίκτυα κινητής. Σημειακά (π.χ. Τρίπολη) η τρίτη εταιρεία κινητής τηλεφωνίας έχει καλύτερη κάλυψη (99,89%) και από τους δύο ανταγωνιστές της.
Οι μετρήσεις της Εθνικής Επιτροπής Τηλεπικοινωνιών & Ταχυδρομείων δείχνουν ότι οι υπηρεσίες 4ης γενιάς στην κινητή τηλεφωνία πλέον είναι ιδιαίτερα ώριμες στην ελληνική αγορά. Και οι τρεις πάροχοι εμφανίζουν επίπεδο «καλής» κάλυψης άνω του 80%, ενώ σε πολλές περιοχές, όπως π.χ. τα μεγάλα αστικά κέντρα, η «καλή» κάλυψη ξεπερνά το 90% ή ακόμη και το 98%.
Η παρούσα μετρητική εκστρατεία ήταν η δεύτερη κατά σειρά που υλοποιήθηκε με στόχο τη μέτρηση των δεικτών κάλυψης και διαθεσιμότητας των ραδιοδικτύων κινητής τηλεφωνίας.
Στην παρούσα αξιολόγηση, οι μετρήσεις έγιναν τον φθινόπωρο του 2017, αλλά τα αποτελέσματα δημοσιοποιούνται σχεδόν 18 μήνες μετά.
Στο πλαίσιο αυτό μετρήθηκαν ο δείκτης «Διαθεσιμότητα δικτύου-ραδιοκάλυψη (Μ01)», που δηλώνει τη γεωγραφική κάλυψη για την παροχή οποιασδήποτε υπηρεσίας μέσω ενός δικτύου κινητών υπηρεσιών, ο δείκτης «Πιθανότητα εμπλοκής κλήσης φωνής (Μ02)» κ.ά. Οι πιο σημαντικοί, ωστόσο, είναι οι δείκτες της κάλυψης ραδιοδικτύου τεχνολογίας LTE, δηλαδή κινητής τηλεφωνίας 4η γενιάς, της ταχύτητας μετάδοσης δεδομένων κ.ά. Οι μετρήσεις της Εθνικής Επιτροπής Τηλεπικοινωνιών & Ταχυδρομείων έγιναν στο λεκανοπέδιο Αττικής, σε Θεσσαλονίκη, Πάτρα, Ηράκλειο, Ιωάννινα, Καβάλα, Τρίπολη, Λάρισα και Βόλο. Επίσης στις εθνικές οδικές αρτηρίες Αθηνών – Θεσσαλονίκης, Αθηνών – Πατρών, Αντιρρίου – Ιωαννίνων, Κορίνθου – Τριπόλεως κ.ά.