Νέο spyware μολύνει iPhone ακόμη και μέσα από διαφημίσεις

0

Loading

Με λίγα λόγια

  • Ερευνητές εντόπισαν το P7 DarkSword, μια νέα έκδοση κατασκοπευτικού λογισμικού που στοχεύει iPhone χωρίς τις τελευταίες ενημερώσεις ασφαλείας.
  • Μπορεί να κλέψει αποθηκευμένους κωδικούς, φωτογραφίες, σημειώσεις και στοιχεία από πορτοφόλια κρυπτονομισμάτων.
  • Οι επιθέσεις μπορούν να ξεκινήσουν από κακόβουλες διαφημίσεις ή μολυσμένες ιστοσελίδες, χωρίς να χρειάζεται ο χρήστης να κατεβάσει κάποιο ύποπτο αρχείο.

Μια νέα μορφή κατασκοπευτικού λογισμικού για iPhone προκαλεί ανησυχία στους ειδικούς ασφαλείας. Ονομάζεται P7 DarkSword και σχεδιάστηκε για να κλέβει προσωπικά δεδομένα από συσκευές που δεν έχουν εγκαταστήσει τις τελευταίες ενημερώσεις του iOS.

Το P7 DarkSword ανακαλύφθηκε από την εταιρεία ασφάλειας κινητών iVerify, όταν ερευνητές εξέτασαν ένα μολυσμένο iPhone εργαζομένου σε χρηματοπιστωτικό οργανισμό τον Αύγουστο του 2026. Πρόκειται για εξελιγμένη έκδοση του DarkSword, ενός συνόλου εργαλείων που είχε αποκαλυφθεί νωρίτερα μέσα στη χρονιά.

Τι μπορεί να κλέψει από ένα iPhone

Το κακόβουλο λογισμικό μπορεί να αποκτήσει πρόσβαση στο Keychain, το προστατευμένο σημείο όπου το iPhone αποθηκεύει κωδικούς και στοιχεία σύνδεσης. Μπορεί επίσης να αναζητήσει δεδομένα από πορτοφόλια κρυπτονομισμάτων και να κλέψει αρχεία, φωτογραφίες και σημειώσεις του χρήστη.

Οι δράστες μπορούν να επικοινωνούν με το μολυσμένο τηλέφωνο και να του στέλνουν νέες εντολές. Αυτό σημαίνει ότι η επίθεση δεν τελειώνει με την αρχική κλοπή πληροφοριών. Το spyware μπορεί να παραμείνει ενεργό και να συνεχίσει να συλλέγει δεδομένα.

Η νέα έκδοση αφήνει λιγότερα ίχνη στο σύστημα και εκτελεί περισσότερες εργασίες μέσα στο ίδιο το iPhone. Έτσι γίνεται δυσκολότερο να εντοπιστεί και μειώνει τα δεδομένα που χρειάζεται να στείλει στους διακομιστές των δραστών.

Μόλυνση χωρίς ύποπτο μήνυμα

Το πιο ανησυχητικό στοιχείο είναι ο τρόπος διάδοσης. Σε μία περίπτωση, εργαζόμενος χρηματοπιστωτικού οργανισμού φέρεται να μολύνθηκε όταν εμφανίστηκε στην οθόνη του μια κακόβουλη διαφήμιση στο Instagram. Δεν χρειάστηκε να πατήσει κάποιον σύνδεσμο ή να εγκαταστήσει εφαρμογή.

Παράλληλα, ερευνητές της Report URI ανακάλυψαν την επιχείρηση DeadTag. Η επιχείρηση DeadTag εκμεταλλευόταν ένα πρόβλημα που μπορεί να παραμείνει κρυφό για χρόνια. Πολλές ιστοσελίδες περιέχουν παλιό κώδικα που συνεχίζει να επικοινωνεί με εξωτερικά domains για να φορτώσει διαφημίσεις, εργαλεία ανάλυσης ή άλλα αρχεία. Αν ένα από αυτά τα domains λήξει και ο ιδιοκτήτης του δεν το ανανεώσει, μπορεί να το αγοράσει κάποιος άλλος.

Οι δράστες αγόραζαν τέτοια ληγμένα domains και τα χρησιμοποιούσαν για να στέλνουν κακόβουλο κώδικα. Έτσι, μια κατά τα άλλα νόμιμη ιστοσελίδα μπορούσε να μετατραπεί σε μέσο επίθεσης χωρίς να έχει παραβιαστεί άμεσα ο server της. Οι ερευνητές εντόπισαν χιλιάδες sites που εξακολουθούσαν να επικοινωνούν με εγκαταλελειμμένα domains, ενώ τουλάχιστον 248 ιστοσελίδες με περίπου οκτώ εκατομμύρια μηνιαίες επισκέψεις συνδέθηκαν άμεσα με τη διανομή spyware σε iPhone.

Ποια iPhone κινδυνεύουν

Το P7 DarkSword δεν εκμεταλλεύεται ένα εντελώς νέο κενό ασφαλείας. Βασίζεται σε γνωστές αδυναμίες που έχουν ήδη διορθωθεί από την Apple. Ο άμεσος κίνδυνος αφορά κυρίως συσκευές που παραμένουν σε παλιές εκδόσεις του iOS.

Η Apple αναφέρει ότι τα iPhone με τις τελευταίες διαθέσιμες ενημερώσεις για iOS 15 έως iOS 27 προστατεύονται από τις γνωστές επιθέσεις DarkSword. Οι χρήστες πρέπει να ανοίξουν τις Ρυθμίσεις, να επιλέξουν Γενικά και μετά Ενημέρωση λογισμικού, ώστε να εγκαταστήσουν άμεσα οποιαδήποτε διαθέσιμη αναβάθμιση.

Η υπόθεση δείχνει ότι δεν αρκεί πλέον να αποφεύγουμε μόνο τα ύποπτα μηνύματα. Μια κακόβουλη διαφήμιση ή μια φαινομενικά κανονική ιστοσελίδα μπορεί να μετατραπεί σε παγίδα. Η πιο αποτελεσματική προστασία είναι η άμεση εγκατάσταση των ενημερώσεων ασφαλείας.
via1, via2, via3, via4

Meta Muse: Ξεπέρασε τους 10 εκατ. χρήστες και βάζει στο στόχαστρο τις αγορές μέσω AI

0
mercurynews.com

Loading

Με λίγα λόγια

  • Περισσότεροι από 10 εκατ. άνθρωποι σε ΗΠΑ και Καναδά έχουν ήδη δημιουργήσει τον προσωπικό τους βοηθό Muse, σύμφωνα με τον Mark Zuckerberg.
  • Περίπου το 25% των χρηστών ανοίγει την εφαρμογή καθημερινά, ενώ οι αγορές αποτελούν μία από τις δημοφιλέστερες χρήσεις της.
  • Η Meta θέλει να κρατήσει τη βασική υπηρεσία δωρεάν, κερδίζοντας χρήματα από συνδρομές, επιχειρηματικά εργαλεία και προμήθειες αγορών.

Η Meta φαίνεται να βρήκε την πρώτη μεγάλη επιτυχία της στην αγορά των προσωπικών βοηθών τεχνητής νοημοσύνης. Το Muse ξεπέρασε τους 10 εκατ. χρήστες στις Ηνωμένες Πολιτείες και τον Καναδά μέσα σε περίπου έξι εβδομάδες, όπως ανακοίνωσε ο Mark Zuckerberg κατά την παρουσίαση των οικονομικών αποτελεσμάτων της εταιρείας.

Το Muse δεν είναι απλώς ένα chatbot που απαντά σε ερωτήσεις. Μπορεί να συνδεθεί με το email και το ημερολόγιο του χρήστη, να οργανώσει καθημερινές υποχρεώσεις και να βοηθήσει σε αγορές. Στόχος της Meta είναι να εξελιχθεί σε έναν προσωπικό βοηθό που καταλαβαίνει τι θέλει ο χρήστης και ολοκληρώνει ολόκληρες εργασίες για λογαριασμό του.

Οι αγορές είναι ήδη η δημοφιλέστερη χρήση

Σύμφωνα με τον Zuckerberg, περίπου ένας στους τέσσερις ανθρώπους που έχουν δημιουργήσει Muse το χρησιμοποιεί καθημερινά. Η συχνότερη δραστηριότητα είναι οι ηλεκτρονικές αγορές, ενώ περισσότερο από το ένα τέταρτο των ενεργών χρηστών έχει χρησιμοποιήσει τον βοηθό για να αγοράσει κάποιο προϊόν.

Η μέση αξία αυτών των αγορών ξεπερνά τα 200 δολάρια, περίπου 172 ευρώ με βάση την τρέχουσα ισοτιμία. Το ποσό θεωρείται ιδιαίτερα υψηλό για μια νέα εφαρμογή AI και δείχνει ότι αρκετοί χρήστες εμπιστεύονται το Muse όχι μόνο για προτάσεις, αλλά και για πραγματικές συναλλαγές.

Η Meta βλέπει εδώ μια μεγάλη ευκαιρία για έσοδα. Η βασική έκδοση προορίζεται να παραμείνει δωρεάν για τους περισσότερους χρήστες, αλλά η εταιρεία σχεδιάζει να κρατά μια μικρή προμήθεια από τις αγορές που πραγματοποιούνται με τη βοήθεια του Muse. Παράλληλα, θα προσφέρει συνδρομές για πρόσβαση σε ισχυρότερα μοντέλα και περισσότερη χρήση.

Γιατί η Meta επενδύει τόσο πολύ στο Muse

Ο Zuckerberg ανέφερε το Muse σχεδόν 50 φορές κατά την παρουσίαση των αποτελεσμάτων, ενώ το Facebook, το Instagram και το WhatsApp αναφέρθηκαν μόνο μία φορά. Αυτό δείχνει πόσο κεντρική θέση έχει αποκτήσει ο νέος βοηθός στη στρατηγική της εταιρείας.

Η Meta έχει αυξήσει την εκτίμησή της για τις επενδύσεις του 2026 στα 135 έως 145 δισ. δολάρια. Τα χρήματα προορίζονται κυρίως για νέα κέντρα δεδομένων, προηγμένους επεξεργαστές και την υποδομή που απαιτείται για τη λειτουργία των μοντέλων AI.

Το Muse είναι ακόμη ακριβό στη λειτουργία του. Η εταιρεία, όμως, πιστεύει ότι μέσα στον επόμενο χρόνο μπορεί να μειώσει το υπολογιστικό κόστος περισσότερο από δέκα φορές. Αν επιτευχθεί ο στόχος, η υπηρεσία θα μπορεί να εξυπηρετεί πολύ περισσότερους ανθρώπους και να γίνει κερδοφόρα όταν αναπτυχθούν οι συνδρομές και οι εμπορικές συνεργασίες.

Νέα μοντέλα και ανησυχίες για την ιδιωτικότητα

Πίσω από το Muse βρίσκονται τα νέα μοντέλα Muse Wonder και Muse Wonder Full. Έχουν σχεδιαστεί για σύνθετες εργασίες, όπως η κατανόηση ενός συμβολαίου, η εξέταση μιας ασφαλιστικής υπόθεσης ή η δημιουργία μιας λειτουργικής εφαρμογής. Μπορούν επίσης να θυμούνται σημαντικές πληροφορίες από προηγούμενες συνομιλίες και να δοκιμάζουν διαφορετικές λύσεις όταν συναντούν δυσκολίες.

Η στενή σύνδεση με email, ημερολόγια, έγγραφα και οικονομικές υπηρεσίες δημιουργεί, ωστόσο, ερωτήματα για την ιδιωτικότητα. Ειδικοί ανησυχούν ιδιαίτερα επειδή το Muse φαίνεται να προσελκύει μεγαλύτερους σε ηλικία ανθρώπους, οι οποίοι μπορεί να μην είναι εξοικειωμένοι με τον τρόπο που μια εφαρμογή AI χρησιμοποιεί τα προσωπικά τους δεδομένα.

Η Meta υποστηρίζει ότι χρησιμοποιεί ειδικό προστατευμένο περιβάλλον για τα δεδομένα και ετοιμάζει νέα λειτουργία που δεν θα επιτρέπει ούτε στην ίδια την εταιρεία να βλέπει το περιεχόμενο των χρηστών.

Η γρήγορη ανάπτυξη του Muse δείχνει ότι η Meta μπορεί να εξελιχθεί σε σοβαρό αντίπαλο της OpenAI και της Anthropic. Το μεγάλο ερώτημα είναι αν οι χρήστες θα εμπιστευτούν στην εταιρεία πίσω από το Facebook και το Instagram ακόμη περισσότερες προσωπικές πληροφορίες και πραγματικές οικονομικές αποφάσεις.

via1, via2, via3

NSA: Ενημερώστε άμεσα τη PHP ή κατεβάστε προσωρινά την ιστοσελίδα σας

0

Loading

Με λίγα λόγια

  • Δύο πολύ σοβαρά κενά ασφαλείας στη PHP μπορούν να επιτρέψουν σε χάκερ να πάρουν τον έλεγχο ενός web server χωρίς κωδικό πρόσβασης.
  • Η NSA ζητά άμεση εγκατάσταση των ενημερώσεων. Αν αυτό δεν είναι δυνατό, προτείνει την προσωρινή αποσύνδεση του συστήματος από το διαδίκτυο.
  • Το πρόβλημα βρίσκεται στην ίδια την PHP και όχι σε κάποιο συγκεκριμένο θέμα, πρόσθετο ή εφαρμογή ιστοσελίδας.

Η αμερικανική National Security Agency, γνωστή ως NSA, εξέδωσε επείγουσα προειδοποίηση για δύο κρίσιμα κενά ασφαλείας στη PHP. Πρόκειται για τη γλώσσα προγραμματισμού που λειτουργεί στο παρασκήνιο εκατομμυρίων ιστοσελίδων και χρησιμοποιείται ευρέως από πλατφόρμες όπως το WordPress, το Drupal και το Joomla.

Τα κενά ασφαλείας έχουν ονομαστεί συνολικά PHP2Shell. Μπορούν να επιτρέψουν σε έναν εισβολέα να εκτελέσει δικές του εντολές στον server χωρίς προηγουμένως να έχει συνδεθεί ή να γνωρίζει κάποιον κωδικό. Έτσι, θα μπορούσε να κλέψει δεδομένα, να αλλάξει το περιεχόμενο μιας ιστοσελίδας, να εγκαταστήσει κακόβουλο λογισμικό ή να προχωρήσει βαθύτερα στο εταιρικό δίκτυο.

Γιατί το PHP2Shell είναι τόσο επικίνδυνο

Οι δύο ευπάθειες καταγράφονται ως CVE-2026-109618 και CVE-2026-109619. Έχουν βαθμολογία σοβαρότητας 9,2 στα 10 και μπορούν να οδηγήσουν σε απομακρυσμένη εκτέλεση κώδικα. Με απλά λόγια, ο χάκερ μπορεί να δώσει εντολές στον server από απόσταση, σαν να είχε πρόσβαση στο ίδιο το μηχάνημα.

Το πρόβλημα δεν βρίσκεται απαραίτητα στον κώδικα της ιστοσελίδας. Βρίσκεται στον ίδιο τον μηχανισμό της PHP που επεξεργάζεται τα αιτήματα των επισκεπτών. Αυτό σημαίνει ότι ακόμη και μια σωστά κατασκευασμένη ιστοσελίδα μπορεί να κινδυνεύει, αν ο server χρησιμοποιεί ευάλωτη έκδοση της PHP.

Επηρεάζονται διαφορετικοί τρόποι λειτουργίας της PHP, όπως PHP-FPM, Apache με mod_php, php-cgi, FrankenPHP και LiteSpeed. Το CERT-EU θεωρεί ότι το mod_php έχει τον μεγαλύτερο κίνδυνο, καθώς μία μόνο σύνδεση από μη εξουσιοδοτημένο χρήστη μπορεί να ενεργοποιήσει την επίθεση πριν εκτελεστεί ο κώδικας της εφαρμογής.

Η Palo Alto Networks Unit 42 υπολόγισε ότι περισσότερες από 22,6 εκατομμύρια εγκαταστάσεις εκτεθειμένες στο διαδίκτυο μπορεί να είναι ευάλωτες. Ταυτόχρονα, έχουν ήδη αρχίσει να κυκλοφορούν δημόσια παραδείγματα κώδικα που δείχνουν πώς μπορούν να αξιοποιηθούν τα δύο κενά ασφαλείας.

Ποιες εκδόσεις πρέπει να εγκατασταθούν

Η ομάδα ανάπτυξης της PHP κυκλοφόρησε διορθώσεις στις 21 Οκτωβρίου 2026. Οι ασφαλείς εκδόσεις είναι οι PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35. Όλες οι παλαιότερες εκδόσεις των αντίστοιχων σειρών πρέπει να ενημερωθούν άμεσα.

Οι εκδόσεις PHP 8.1 και παλαιότερες έχουν φτάσει στο τέλος της υποστήριξής τους και δεν λαμβάνουν πλέον διορθώσεις από το επίσημο έργο. Όσοι τις χρησιμοποιούν πρέπει να προχωρήσουν σε νεότερη έκδοση ή να εξετάσουν αν ο πάροχος του λειτουργικού συστήματος προσφέρει δική του ενημέρωση ασφαλείας.

Η ενημέρωση της ίδιας της WordPress εγκατάστασης ή των προσθέτων της δεν αρκεί. Η αναβάθμιση της PHP γίνεται συνήθως από τον πίνακα διαχείρισης της εταιρείας φιλοξενίας ή από τον διαχειριστή του server. Μετά την αλλαγή χρειάζεται επανεκκίνηση της σχετικής υπηρεσίας και έλεγχος ότι η ιστοσελίδα λειτουργεί κανονικά.

Η NSA προτείνει στους οργανισμούς να καταγράψουν όλα τα συστήματα που χρησιμοποιούν PHP, να εγκαταστήσουν τις διαθέσιμες ενημερώσεις και να ενεργοποιήσουν πιο αναλυτική καταγραφή της δικτυακής δραστηριότητας. Αν ένας server δεν μπορεί να ενημερωθεί αμέσως, η επίσημη σύσταση είναι να αποσυνδεθεί προσωρινά από το διαδίκτυο μέχρι να προστατευτεί.

via1, via2, via3, via4

iPhone Duo review: Το πρώτο αναδιπλούμενο iPhone εντυπωσιάζει, αλλά έχει δύο μεγάλα μειονεκτήματα

0

Loading

Με λίγα λόγια

  • Το πρώτο αναδιπλούμενο iPhone ξεχωρίζει για την ποιοτική κατασκευή, τη μεγάλη οθόνη και την πολύ καλή αυτονομία.
  • Στην Ελλάδα ξεκινά από 2.399 ευρώ και φτάνει έως τα 3.949 ευρώ, ανάλογα με τον αποθηκευτικό χώρο.
  • Αρκετές εφαρμογές δεν έχουν ακόμη προσαρμοστεί σωστά στη μεγάλη αναδιπλούμενη οθόνη.

Η Apple μπήκε επίσημα στην αγορά των αναδιπλούμενων κινητών με το iPhone Duo. Η συσκευή διατίθεται στην Ελλάδα από τις 23 Οκτωβρίου 2026, με τη βασική έκδοση των 256 GB να κοστίζει 2.399 ευρώ. Το μοντέλο των 512 GB φτάνει τα 2.649 ευρώ, η έκδοση του 1 TB τα 3.169 ευρώ και η κορυφαία των 2 TB αγγίζει τα 3.949 ευρώ. Πρόκειται, επομένως, για το ακριβότερο iPhone που έχει κυκλοφορήσει μέχρι σήμερα στην ελληνική αγορά.

Στη δοκιμή του Engadget, το iPhone Duo απέσπασε βαθμολογία 8,8 στα 10. Το συμπέρασμα είναι θετικό: πρόκειται για μια ποιοτική πρώτη προσπάθεια, με εξαιρετικές οθόνες, ισχυρές επιδόσεις και καλή αυτονομία. Ωστόσο, η υψηλή τιμή, το μεγάλο βάρος και οι εφαρμογές που δεν έχουν ακόμη προσαρμοστεί αποτελούν σημαντικά μειονεκτήματα.

Δύο οθόνες με διαφορετικό χαρακτήρα

Στο εξωτερικό υπάρχει μια οθόνη OLED 5,4 ιντσών, η οποία είναι αρκετά βολική για χρήση με το ένα χέρι. Όταν ανοίξει το κινητό, αποκαλύπτεται μια μεγαλύτερη οθόνη 7,6 ιντσών, κατάλληλη για βίντεο, παιχνίδια, διάβασμα και ταυτόχρονη χρήση δύο εφαρμογών. Και οι δύο οθόνες προσφέρουν ρυθμό ανανέωσης 120Hz και φωτεινότητα έως 3.000 nits.

Η εσωτερική οθόνη έχει ματ επιφάνεια που περιορίζει τις αντανακλάσεις και κάνει λιγότερο εμφανή την τσάκιση στο κέντρο. Η τσάκιση υπάρχει, αλλά κατά την κανονική χρήση σχεδόν εξαφανίζεται όταν ο χρήστης κοιτάζει την οθόνη από μπροστά. Η προστατευτική επιφάνεια μπορεί να αντικατασταθεί από την Apple, αλλά δεν πρέπει να αφαιρεθεί από τον ίδιο τον χρήστη.

Το πλαίσιο και ο μηχανισμός αναδίπλωσης είναι κατασκευασμένα από τιτάνιο. Ο μεντεσές μπορεί να κρατήσει το κινητό ανοιχτό σε πολλές διαφορετικές γωνίες, ενώ η πιστοποίηση IP68 προσφέρει προστασία από νερό και σκόνη.

Πολύ καλό κράτημα, αλλά υπερβολικό βάρος

Η στιβαρή κατασκευή έχει ένα σοβαρό κόστος: το iPhone Duo ζυγίζει 254 γραμμάρια. Είναι περισσότερο από 25% βαρύτερο από το Galaxy Z Fold 8 και γίνεται ακόμη πιο βαρύ αν προστεθεί θήκη. Σε παρατεταμένη χρήση είναι πιθανό να χρειάζονται και τα δύο χέρια.

Η Apple αντικατέστησε επίσης το Face ID με αισθητήρα δακτυλικού αποτυπώματος στο πλαϊνό κουμπί. Η επιλογή έγινε επειδή το κινητό μπορεί να χρησιμοποιείται σε διαφορετικές θέσεις και γωνίες. Ο αισθητήρας λειτουργεί με ακρίβεια, αν και το ξεκλείδωμα δεν είναι τόσο άμεσο όσο θα περίμενε κάποιος.

Ισχυρό hardware, αλλά ανέτοιμες εφαρμογές

Στο εσωτερικό βρίσκεται ο επεξεργαστής A20 Pro, ο ίδιος που χρησιμοποιείται στο iPhone 18 Pro. Οι επιδόσεις είναι εξαιρετικές, τόσο στα παιχνίδια όσο και στην ταυτόχρονη χρήση δύο εφαρμογών. Ο χρήστης μπορεί, για παράδειγμα, να βλέπει παράλληλα το email και το ημερολόγιό του ή να μεταφέρει περιεχόμενο από τη μία εφαρμογή στην άλλη.

Το μεγαλύτερο πρόβλημα βρίσκεται στο λογισμικό. Οι εφαρμογές της Apple αξιοποιούν σωστά τη μεγάλη οθόνη, αλλά αρκετές εφαρμογές τρίτων δεν έχουν ακόμη προσαρμοστεί. Το Telegram, για παράδειγμα, εμφανίζεται σαν εφαρμογή κινητού με μεγάλο κενό στα πλάγια. Παρόμοια προβλήματα εμφανίζονται και σε ορισμένα παιχνίδια.

Εφαρμογές όπως το Netflix, το Instagram και το OpenTable έχουν ήδη προσαρμοστεί. Η κατάσταση αναμένεται να βελτιωθεί καθώς περισσότεροι προγραμματιστές ενημερώνουν τις εφαρμογές τους.

Καλές κάμερες και μεγάλη αυτονομία

Το iPhone Duo διαθέτει δύο πίσω κάμερες των 48 megapixel, μία βασική και μία υπερευρυγώνια. Η ποιότητα είναι πολύ καλή, ιδιαίτερα στις νυχτερινές φωτογραφίες, αλλά το iPhone 18 Pro παραμένει καλύτερη επιλογή για όποιον θέλει μεγαλύτερο zoom και το πιο προηγμένο σύστημα καμερών της Apple.

Στη δοκιμή αναπαραγωγής βίντεο του Engadget, η μπαταρία άντεξε 28 ώρες και 48 λεπτά. Η συσκευή μπορεί να φορτίσει έως το 50% σε περίπου 20 λεπτά με κατάλληλο φορτιστή, ενώ υποστηρίζει ασύρματη φόρτιση έως 25W.

Το iPhone Duo είναι μια εντυπωσιακή πρώτη προσπάθεια. Δεν μοιάζει με βιαστικό πείραμα πρώτης γενιάς, αλλά με ώριμη συσκευή που αξιοποιεί όσα έχουν μάθει οι ανταγωνιστές της Apple. Παραμένει, όμως, ένα πολύ ακριβό και βαρύ κινητό, το οποίο χρειάζεται χρόνο μέχρι να υποστηριχθεί σωστά από όλες τις εφαρμογές.

via1, via2

Κινητό και tablet: Τι χάνει ένα παιδί όταν περνά πολλές ώρες στην οθόνη

0

Loading

Με λίγα λόγια

  • Μεγάλη διεθνής μελέτη συνέδεσε την αυξημένη χρήση οθονών με χαμηλότερες σχολικές επιδόσεις, πιο αδύναμη γλωσσική ανάπτυξη και περισσότερες συναισθηματικές δυσκολίες.
  • Η έρευνα εξέτασε στοιχεία από περίπου 2,8 εκατομμύρια παιδιά και εφήβους σε 64 χώρες, αλλά δεν κατέληξε σε ένα κοινό ημερήσιο όριο για όλες τις ηλικίες.
  • Δεν μετρά μόνο η διάρκεια. Σημασία έχουν το περιεχόμενο, η ηλικία του παιδιού και όσα παραμερίζονται, όπως ο ύπνος, το παιχνίδι και η επαφή με άλλους ανθρώπους.

Μια από τις μεγαλύτερες αναλύσεις για τη χρήση οθονών από παιδιά επαναφέρει ένα ερώτημα που απασχολεί πολλές οικογένειες: πόση ώρα μπροστά σε κινητό, tablet, τηλεόραση ή υπολογιστή είναι υπερβολική;

Η έρευνα δημοσιεύθηκε στο επιστημονικό περιοδικό JAMA Pediatrics και συγκέντρωσε τα αποτελέσματα 23 παλαιότερων μεγάλων αναλύσεων. Συνολικά κάλυψε περίπου 2,8 εκατομμύρια παιδιά και εφήβους έως 18 ετών από 64 χώρες.

Οι ερευνητές εξέτασαν διαφορετικές μορφές χρήσης, από παιχνίδια και κοινωνικά δίκτυα μέχρι streaming και βιντεοκλήσεις. Το γενικό συμπέρασμα ήταν ότι ο περισσότερος χρόνος οθόνης συνδεόταν με λιγότερο θετικά αποτελέσματα σε αρκετούς τομείς της ανάπτυξης, χωρίς αυτό να ισχύει για κάθε παιδί ή για κάθε δραστηριότητα.

Τι έδειξε η μελέτη

Η μεγαλύτερη χρήση οθονών συνδέθηκε με χαμηλότερη συνολική σχολική επίδοση και ασθενέστερη ανάπτυξη της γλώσσας. Παρατηρήθηκαν επίσης περισσότερα συμπτώματα άγχους ή χαμηλής διάθεσης, προβλήματα συμπεριφοράς και δυσκολίες στις σχέσεις με συνομηλίκους.

Δεν εμφανίστηκε, πάντως, ξεκάθαρη σχέση με τις επιδόσεις στα μαθηματικά, στην ανάγνωση και στις φυσικές επιστήμες ξεχωριστά. Οι ερευνητές σημείωσαν ότι αυτά τα μαθήματα είχαν μελετηθεί λιγότερο, επομένως δεν υπάρχουν αρκετά δεδομένα για ασφαλές συμπέρασμα.

Παρά το τεράστιο δείγμα, η μελέτη δεν απέδειξε ότι οι οθόνες προκαλούν άμεσα αυτά τα προβλήματα. Ένα παιδί που ήδη δυσκολεύεται συναισθηματικά μπορεί να περνά περισσότερο χρόνο σε μια συσκευή. Παράλληλα, το οικογενειακό περιβάλλον, η οικονομική κατάσταση και ο τρόπος ανατροφής μπορεί να επηρεάζουν τόσο τη χρήση της οθόνης όσο και την ανάπτυξή του.

Υπάρχει συγκεκριμένο όριο ωρών;

Η συγκεκριμένη έρευνα δεν δίνει έναν αριθμό που να ισχύει για όλα τα παιδιά. Δεν καταλήγει, για παράδειγμα, ότι μετά από δύο ή τρεις ώρες αρχίζει αυτόματα η βλάβη. Η ηλικία, το περιεχόμενο και ο τρόπος χρήσης αλλάζουν σημαντικά την εικόνα.

Μία ώρα εκπαιδευτικού περιεχομένου μαζί με τον γονέα δεν είναι ίδια με μία ώρα ασταμάτητης περιήγησης στα κοινωνικά δίκτυα. Προηγούμενες μελέτες έχουν συνδέσει το ποιοτικό εκπαιδευτικό υλικό και την κοινή παρακολούθηση με τον γονέα με καλύτερη γλωσσική ανάπτυξη.

Για αυτό το βασικό ερώτημα δεν είναι μόνο «πόσες ώρες;», αλλά και «τι κάνει το παιδί στην οθόνη;». Εξίσου σημαντικό είναι τι αφήνει στην άκρη. Αν η χρήση περιορίζει τον ύπνο, τη σωματική δραστηριότητα, το διάβασμα, το ελεύθερο παιχνίδι και την επικοινωνία με την οικογένεια, τότε υπάρχει λόγος να μπουν σαφέστερα όρια.

Η λύση, λοιπόν, δεν είναι απαραίτητα η πλήρης απαγόρευση. Χρειάζεται ισορροπία, κατάλληλο περιεχόμενο και συμμετοχή του γονέα, ιδιαίτερα στις μικρότερες ηλικίες.

via1, via2, via3

Ρωσία: Σχέδιο AI θα μπορούσε να μπλοκάρει το 95% των VPN, αλλά αφαιρέθηκε από τον επίσημο σχεδιασμό

0

Loading

Με λίγα λόγια

  • Η Ρωσία εξέτασε τη χρήση τεχνητής νοημοσύνης για τον γρηγορότερο εντοπισμό και αποκλεισμό υπηρεσιών VPN.
  • Το σχέδιο στόχευε σε αποτελεσματικότητα αποκλεισμού έως 95%, αλλά δεν υπάρχει πλέον στην τρέχουσα έκδοση του κρατικού σχεδιασμού για την AI έως το 2030.
  • Η χώρα εξακολουθεί να χρηματοδοτεί ξεχωριστό σύστημα ανάλυσης της διαδικτυακής κίνησης, ενώ οι ειδικοί προειδοποιούν ότι μπορεί να μπλοκάρεται κατά λάθος και νόμιμη κίνηση.

Η Ρωσία εξέτασε ένα νέο σύστημα τεχνητής νοημοσύνης που θα μπορούσε να εντοπίζει και να μπλοκάρει υπηρεσίες VPN με αποτελεσματικότητα έως 95%. Η πρόταση συμπεριλήφθηκε σε προσχέδιο του εθνικού προγράμματος για την αξιοποίηση της AI μέχρι το 2030, αλλά έχει πλέον αφαιρεθεί από την τρέχουσα έκδοση.

Ένα VPN δημιουργεί μια προστατευμένη σύνδεση ανάμεσα στη συσκευή του χρήστη και έναν απομακρυσμένο διακομιστή. Μπορεί να χρησιμοποιηθεί για περισσότερη ιδιωτικότητα, ασφαλή σύνδεση σε εταιρικά δίκτυα ή πρόσβαση σε υπηρεσίες που δεν είναι διαθέσιμες σε μια συγκεκριμένη περιοχή.

Σύμφωνα με το αρχικό σχέδιο, η τεχνητή νοημοσύνη θα ανέλυε τα χαρακτηριστικά του 70% των VPN που βρίσκονται στο στόχαστρο των ρωσικών αρχών. Οι συντάκτες του εκτιμούσαν ότι η τεχνολογία θα μπορούσε να αυξήσει την αποτελεσματικότητα των αποκλεισμών στο 95%. Το ποσοστό αυτό δεν περιγράφει ακρίβεια 95%, αλλά το μέρος της στοχευμένης κίνησης που το σύστημα θα κατάφερνε να σταματήσει.

Πώς θα εντόπιζε τα VPN η τεχνητή νοημοσύνη

Οι παραδοσιακές μέθοδοι βασίζονται συχνά σε γνωστές διευθύνσεις διακομιστών και αναγνωρίσιμα χαρακτηριστικά σύνδεσης. Οι πάροχοι VPN μπορούν, όμως, να αλλάζουν διακομιστές και τεχνικές, δυσκολεύοντας τον αποκλεισμό τους.

Ένα σύστημα AI θα μπορούσε να αναζητά έμμεσες ενδείξεις. Θα εξέταζε, για παράδειγμα, το μέγεθος και τον χρόνο αποστολής των πακέτων δεδομένων, τη διάρκεια κάθε σύνδεσης, την αναλογία εισερχόμενης και εξερχόμενης κίνησης, τον πάροχο φιλοξενίας και τη συμπεριφορά γειτονικών διευθύνσεων IP. Με αυτόν τον τρόπο θα επιχειρούσε να αναγνωρίζει νέους διακομιστές VPN πριν προστεθούν στις γνωστές λίστες αποκλεισμού.

Η τεχνολογία θα λειτουργούσε πάνω από τα υπάρχοντα συστήματα φιλτραρίσματος που έχουν εγκατασταθεί στα δίκτυα των τηλεπικοινωνιακών παρόχων. Για να εφαρμοστεί σε μεγάλη κλίμακα, θα χρειαζόταν τεράστιος χώρος αποθήκευσης δεδομένων, ισχυρά υπολογιστικά συστήματα για την εκπαίδευση των μοντέλων και υποδομή για τη συνεχή αποστολή ενημερώσεων.

Γιατί εξαφανίστηκε από το επίσημο σχέδιο

Το ρωσικό Υπουργείο Ψηφιακής Ανάπτυξης δήλωσε ότι η τρέχουσα έκδοση του εθνικού σχεδίου δεν περιλαμβάνει τη συγκεκριμένη πρόταση. Πηγή με γνώση των συζητήσεων εξήγησε ότι διαφορετικές υπηρεσίες είχαν προτείνει πολλά μέτρα και ότι ορισμένα από αυτά μπορεί να μην εφαρμοστούν ποτέ.

Η αφαίρεση της πρότασης δεν σημαίνει ότι σταματούν οι προσπάθειες περιορισμού των VPN. Η Ρωσία χρησιμοποιεί ήδη αλγορίθμους για την ανάλυση της διαδικτυακής κίνησης, αν και οι συγκεκριμένοι μηχανισμοί δεν χαρακτηρίζονται επίσημα ως τεχνητή νοημοσύνη.

Παράλληλα, ξεχωριστό έργο προβλέπει χρηματοδότηση 2,27 δισ. ρουβλίων, περίπου 29 εκατ. δολαρίων, για σύστημα φιλτραρίσματος που βασίζεται στη μηχανική μάθηση. Έγγραφα που είχαν δημοσιοποιηθεί νωρίτερα έθεταν στόχο αποτελεσματικότητας 92% για τον περιορισμό των VPN μέχρι το τέλος του 2030.

Ο κίνδυνος λανθασμένων αποκλεισμών

Το μεγαλύτερο πρόβλημα είναι ότι η κίνηση ενός VPN μπορεί να μοιάζει με νόμιμες προστατευμένες συνδέσεις επιχειρήσεων, τραπεζών και εργαζομένων που συνδέονται από απόσταση.

Πηγές της αγοράς εκτιμούν ότι τα σημερινά συστήματα εμφανίζουν ήδη ποσοστό λαθών περίπου 5% έως 6%. Ένα νέο μοντέλο AI, ιδιαίτερα στην αρχική περίοδο εκπαίδευσής του, θα μπορούσε να αυξήσει τα περιστατικά στα οποία κανονικές ιστοσελίδες και εταιρικές υπηρεσίες μπλοκάρονται κατά λάθος.

Το σχέδιο για αποκλεισμό 95% μπορεί να έχει αφαιρεθεί από τον επίσημο σχεδιασμό, αλλά η τεχνολογική υποδομή πίσω από αυτό συνεχίζει να αναπτύσσεται. Το βασικό ερώτημα δεν είναι μόνο πόσα VPN μπορεί να εντοπίσει ένα σύστημα AI, αλλά και πόσες νόμιμες συνδέσεις μπορεί να παρασύρει μαζί τους.

via1, via2, via3, via4

Google Cloud: Διακοπή ρεύματος στο Λονδίνο έριξε τράπεζες και δημόσιες υπηρεσίες

0
globalbankingandfinance.com

Loading

Με λίγα λόγια

  • Μια διακοπή ηλεκτροδότησης σε υποδομή του Google Cloud στο Λονδίνο προκάλεσε προβλήματα σε τράπεζες, ιστοσελίδες και δημόσιες υπηρεσίες του Ηνωμένου Βασιλείου.
  • Η Revolut αντιμετώπισε προβλήματα σε πληρωμές με κάρτα και αναλήψεις από ΑΤΜ, αλλά διαβεβαίωσε ότι τα χρήματα και τα δεδομένα των πελατών παρέμειναν ασφαλή.
  • Η Google ανακοίνωσε ότι οι υπηρεσίες αποκαταστάθηκαν πλήρως την Τρίτη 20 Οκτωβρίου 2026.

Μια πολύωρη βλάβη στο Google Cloud προκάλεσε προβλήματα σε γνωστές τράπεζες, εταιρείες διανομών και δημόσιες υπηρεσίες στο Ηνωμένο Βασίλειο. Η αιτία ήταν ένα περιστατικό ηλεκτροδότησης στις υποδομές της εταιρείας στο Λονδίνο και όχι κυβερνοεπίθεση ή κάποιο σφάλμα λογισμικού.

Το πρόβλημα εμφανίστηκε το πρωί της 20ής Οκτωβρίου 2026 στην περιοχή europe-west2, δηλαδή στο δίκτυο κέντρων δεδομένων που χρησιμοποιεί η Google για να παρέχει υπηρεσίες cloud από το Λονδίνο. Οι μηχανικοί της εταιρείας εργάστηκαν για αρκετές ώρες και ανακοίνωσαν αργότερα ότι η λειτουργία είχε αποκατασταθεί πλήρως.

Προβλήματα σε τράπεζες και πληρωμές

Η μεγαλύτερη αναστάτωση καταγράφηκε στις οικονομικές υπηρεσίες. Η ψηφιακή τράπεζα Revolut ανακοίνωσε ότι επηρεάστηκαν αρκετές λειτουργίες της, ανάμεσά τους οι πληρωμές με κάρτα και οι αναλήψεις από ΑΤΜ. Η εταιρεία τόνισε ότι τα χρήματα και τα προσωπικά δεδομένα των πελατών της δεν κινδύνευσαν.

Αναφορές χρηστών στην υπηρεσία Downdetector έδειξαν επίσης προβλήματα στις Lloyds Bank και HSBC. Παρόμοιες αναφορές αφορούσαν την ιστοσελίδα ακινήτων Rightmove, την εταιρεία παραδόσεων DPD και τη Royal Mail. Οι αναφορές του Downdetector βασίζονται σε στοιχεία χρηστών, επομένως δεν αποδεικνύουν από μόνες τους ότι κάθε πρόβλημα προκλήθηκε από την ίδια βλάβη.

Επηρεάστηκαν ακόμη λειτουργίες του NHS England, ενώ παρουσιάστηκαν προσωρινά προβλήματα και στην πλατφόρμα βιντεοκλήσεων που χρησιμοποιείται για δικαστικές διαδικασίες στην Αγγλία και την Ουαλία.

Πώς μία βλάβη επηρέασε τόσες υπηρεσίες

Το cloud επιτρέπει σε μια επιχείρηση να χρησιμοποιεί υπολογιστική ισχύ, αποθηκευτικό χώρο και βάσεις δεδομένων χωρίς να διατηρεί όλα τα συστήματα στα δικά της κτίρια. Οι εφαρμογές και τα δεδομένα της λειτουργούν σε κέντρα δεδομένων εταιρειών όπως η Google, η Microsoft και η Amazon Web Services.

Αυτό μειώνει το κόστος και διευκολύνει την ανάπτυξη νέων υπηρεσιών. Δημιουργεί όμως και μεγάλη εξάρτηση. Όταν ένα σημαντικό κέντρο δεδομένων αντιμετωπίσει πρόβλημα, πολλές διαφορετικές εφαρμογές μπορούν να σταματήσουν να λειτουργούν ταυτόχρονα.

Η περιοχή europe-west2 αποτελείται από περισσότερες ξεχωριστές εγκαταστάσεις, οι οποίες ονομάζονται «ζώνες διαθεσιμότητας». Κανονικά, οι επιχειρήσεις μπορούν να μοιράζουν τα συστήματά τους σε διαφορετικές ζώνες, ώστε να συνεχίσουν να λειτουργούν αν μία από αυτές παρουσιάσει βλάβη. Η αποτελεσματικότητα αυτής της προστασίας εξαρτάται, όμως, από τον τρόπο με τον οποίο έχει σχεδιαστεί κάθε υπηρεσία.

Αυξάνεται η ανησυχία για την εξάρτηση από το cloud

Το περιστατικό έφερε ξανά στο προσκήνιο την εξάρτηση τραπεζών και δημόσιων οργανισμών από λίγους μεγάλους παρόχους τεχνολογίας. Τον Ιούλιο του 2026, το Ηνωμένο Βασίλειο έθεσε τις Google Cloud, Microsoft, Amazon Web Services και Oracle υπό άμεση εποπτεία ως κρίσιμους εξωτερικούς προμηθευτές του οικονομικού κλάδου.

Η βρετανική Financial Conduct Authority ανακοίνωσε ότι επικοινώνησε με την Google και με τις επηρεαζόμενες επιχειρήσεις, ώστε να κατανοήσει καλύτερα την έκταση του περιστατικού.

Η λειτουργία αποκαταστάθηκε μέσα στην ίδια ημέρα, αλλά η αναστάτωση έδειξε πόσο εύκολα μια φυσική βλάβη σε ένα κέντρο δεδομένων μπορεί να επηρεάσει την καθημερινότητα. Μια διακοπή ρεύματος στο Λονδίνο ήταν αρκετή για να δημιουργήσει προβλήματα σε κάρτες, τραπεζικές εφαρμογές, παραδόσεις και δημόσιες υπηρεσίες.

via1, via2, via3, via4

Γιατί η αντιγραφή ενός μεγάλου αρχείου δεν δείχνει την πραγματική ταχύτητα του SSD

0

Loading

Με λίγα λόγια

  • Η αντιγραφή ενός μεγάλου αρχείου μετρά κυρίως τη συνεχή εγγραφή και όχι τη συνολική απόδοση του SSD.
  • Η ταχύτητα περιορίζεται και από τον δίσκο προέλευσης, τη σύνδεση και τη γρήγορη προσωρινή μνήμη του SSD.
  • Για πιο αξιόπιστο αποτέλεσμα χρειάζονται ειδικά προγράμματα μέτρησης με διαφορετικά είδη δοκιμών.

Πολλοί χρήστες δοκιμάζουν την ταχύτητα ενός νέου SSD αντιγράφοντας ένα πολύ μεγάλο αρχείο και παρακολουθώντας την ένδειξη των Windows. Αν η ταχύτητα είναι χαμηλότερη από εκείνη που αναγράφεται στη συσκευασία, θεωρούν ότι ο δίσκος έχει πρόβλημα.

Η συγκεκριμένη δοκιμή, όμως, δεν αποκαλύπτει ολόκληρη την εικόνα. Δείχνει κυρίως πόσο γρήγορα μπορεί ο SSD να γράφει συνεχόμενα δεδομένα για αρκετή ώρα. Δεν μετρά πόσο γρήγορα ανοίγει εφαρμογές, φορτώνει παιχνίδια ή διαχειρίζεται χιλιάδες μικρά αρχεία.

Η αντιγραφή εξαρτάται από δύο δίσκους

Για να αντιγραφεί ένα αρχείο, πρέπει πρώτα να διαβαστεί από έναν δίσκο και έπειτα να γραφτεί στον δεύτερο. Η τελική ταχύτητα περιορίζεται πάντα από το πιο αργό σημείο της διαδικασίας.

Για παράδειγμα, αν αντιγράφουμε ένα αρχείο από μηχανικό σκληρό δίσκο σε γρήγορο NVMe SSD, το αποτέλεσμα θα επηρεαστεί κυρίως από τον αργό μηχανικό δίσκο. Ο νέος SSD μπορεί να γράφει πολύ γρηγορότερα, αλλά δεν μπορεί να λάβει τα δεδομένα πιο γρήγορα από όσο τα στέλνει η πηγή.

Το ίδιο ισχύει για εξωτερικούς SSD. Ένα αργό καλώδιο ή μια παλαιότερη θύρα USB μπορεί να περιορίσει σημαντικά την ταχύτητα. Επομένως, η ένδειξη που βλέπουμε στην οθόνη δεν αφορά απαραίτητα μόνο τον SSD.

Γιατί η ταχύτητα πέφτει ξαφνικά

Οι σύγχρονοι SSD χρησιμοποιούν ένα μέρος της μνήμης τους ως γρήγορο προσωρινό χώρο. Αυτός ο χώρος, γνωστός ως SLC cache, δέχεται αρχικά τα δεδομένα με πολύ υψηλή ταχύτητα.

Όταν αντιγράφουμε ένα μικρό ή μεσαίο αρχείο, η διαδικασία μπορεί να ολοκληρωθεί πριν γεμίσει αυτή η προσωρινή μνήμη. Έτσι βλέπουμε ταχύτητες κοντά σε εκείνες που υπόσχεται ο κατασκευαστής.

Κατά την αντιγραφή ενός πολύ μεγάλου αρχείου, όμως, ο γρήγορος χώρος γεμίζει. Ο SSD πρέπει τότε να γράψει απευθείας στην πιο αργή βασική μνήμη του και ταυτόχρονα να μεταφέρει στο παρασκήνιο τα δεδομένα που είχε αποθηκεύσει προσωρινά. Η ταχύτητα μπορεί να πέσει απότομα, χωρίς αυτό να σημαίνει ότι ο δίσκος είναι ελαττωματικός.

Η πτώση είναι συνήθως μεγαλύτερη σε οικονομικούς SSD που χρησιμοποιούν μνήμη QLC. Επηρεάζεται επίσης από τον διαθέσιμο ελεύθερο χώρο. Όσο περισσότερο γεμίζει ο δίσκος, τόσο μικρότερο μέρος μπορεί να χρησιμοποιήσει ως γρήγορη προσωρινή μνήμη.

Ένα μεγάλο αρχείο μετρά μόνο μία εργασία

Η αντιγραφή μιας μεγάλης ταινίας ή ενός αρχείου 100 GB είναι μια συνεχόμενη και σχετικά απλή εργασία. Τα δεδομένα βρίσκονται στη σειρά και ο SSD τα διαβάζει ή τα γράφει χωρίς να χρειάζεται να μετακινείται ανάμεσα σε πολλές διαφορετικές θέσεις.

Η καθημερινή χρήση είναι πιο σύνθετη. Η εκκίνηση των Windows, το άνοιγμα ενός παιχνιδιού και η εγκατάσταση μιας εφαρμογής περιλαμβάνουν μεγάλο αριθμό μικρών αρχείων. Σε αυτές τις περιπτώσεις έχει σημασία πόσο γρήγορα ανταποκρίνεται ο SSD σε πολλές μικρές και διάσπαρτες εργασίες.

Ένας δίσκος μπορεί επομένως να είναι ταχύτατος στη μεταφορά μεγάλων αρχείων, αλλά λιγότερο αποτελεσματικός στη διαχείριση μικρών αρχείων. Μπορεί επίσης να συμβαίνει το αντίθετο.

Πώς γίνεται σωστά η μέτρηση

Για πιο ολοκληρωμένη εικόνα χρειάζεται ένα ειδικό πρόγραμμα μέτρησης SSD. Τέτοια εργαλεία εξετάζουν τόσο τις συνεχόμενες μεταφορές μεγάλων αρχείων όσο και τις μικρές, διάσπαρτες εργασίες που μοιάζουν περισσότερο με την καθημερινή χρήση.

Η δοκιμή πρέπει να γίνεται χωρίς βαριές εφαρμογές στο παρασκήνιο και με αρκετό ελεύθερο χώρο. Χρειάζεται επίσης έλεγχος της θερμοκρασίας, επειδή ένας NVMe SSD μπορεί να μειώσει αυτόματα την ταχύτητά του όταν ζεσταθεί πολύ. Τα αποτελέσματα επηρεάζονται ακόμη από τη χωρητικότητα, το λογισμικό του δίσκου και τον τρόπο σύνδεσής του στον υπολογιστή.

Η αντιγραφή ενός μεγάλου αρχείου παραμένει χρήσιμη αν θέλουμε να μάθουμε πόσο καλά αντέχει ο SSD σε μια πολύωρη μεταφορά. Δεν είναι, όμως, αρκετή για να αποφασίσουμε αν ο δίσκος είναι γενικά γρήγορος ή αργός.

via1, via2

Αν θέλετε πραγματικά να δείτε τι αξίζει ο SSD σας, τα εξειδικευμένα benchmarks αποτελούν πολύ καλύτερη επιλογή.

CrystalDiskMark
Το πιο δημοφιλές δωρεάν εργαλείο για Windows. Μετρά sequential και random επιδόσεις και χρησιμοποιείται συχνά στα επαγγελματικά reviews SSD.
https://crystalmark.info/en/software/crystaldiskmark/

CrystalDiskInfo
Δεν είναι benchmark αλλά προσφέρει πληροφορίες για την υγεία, τη θερμοκρασία και τα χαρακτηριστικά του SSD σας.
https://crystalmark.info/en/software/crystaldiskinfo/

AS SSD Benchmark
Σχεδιασμένο ειδικά για SSD, με έμφαση στις πραγματικές επιδόσεις των Windows και όχι μόνο στις θεωρητικές ταχύτητες.
https://www.alex-is.de/PHP/fusion/downloads.php?download_id=9

ATTO Disk Benchmark
Ένα από τα παλαιότερα εργαλεία μέτρησης αποθήκευσης, που χρησιμοποιείται συχνά από τους ίδιους τους κατασκευαστές στις προδιαγραφές τους.
https://www.atto.com/disk-benchmark/

Blackmagic Disk Speed Test (macOS)
Ιδανική επιλογή για χρήστες Mac, ειδικά για όσους ασχολούνται με επεξεργασία βίντεο.
https://apps.apple.com/us/app/blackmagic-disk-speed-test/id425264550

Η Ιαπωνία εκτόξευσε αποστολή για να φέρει στη Γη υλικό από δορυφόρο του Άρη

0

Loading

Με λίγα λόγια

  • Η αποστολή MMX ξεκίνησε στις 20 Οκτωβρίου 2026 με προορισμό τους δύο μικρούς δορυφόρους του Άρη, τον Φόβο και τον Δείμο.
  • Το σκάφος θα προσγειωθεί στον Φόβο και θα συλλέξει τουλάχιστον 10 γραμμάρια υλικού από την επιφάνειά του.
  • Αν όλα εξελιχθούν σύμφωνα με το σχέδιο, το δείγμα θα επιστρέψει στη Γη το 2031.

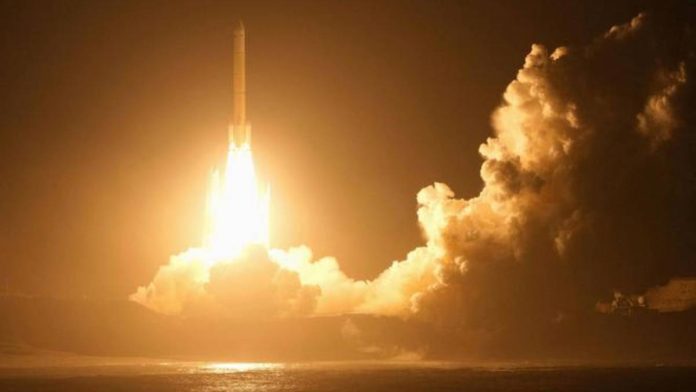
Η Ιαπωνική Υπηρεσία Αεροδιαστημικής Εξερεύνησης, γνωστή ως JAXA, εκτόξευσε με επιτυχία την αποστολή Martian Moons eXploration, ή απλώς MMX. Στόχος της είναι να μελετήσει τον Φόβο και τον Δείμο, τα δύο μικρά φεγγάρια του Άρη, και να φέρει στη Γη δείγμα από τον Φόβο.

Το διαστημικό σκάφος εκτοξεύθηκε στις 4:41 π.μ. τοπική ώρα στις 20 Οκτωβρίου 2026 από το Διαστημικό Κέντρο Τανεγκασίμα της Ιαπωνίας. Μεταφέρθηκε στο Διάστημα από έναν πύραυλο H3 και αποδεσμεύτηκε κανονικά περίπου μία ώρα και 11 λεπτά αργότερα.

Η MMX αναμένεται να φτάσει κοντά στον Άρη τον Αύγουστο του 2027. Δεν θα προσγειωθεί στον ίδιο τον πλανήτη, αλλά θα κινηθεί γύρω από τον Φόβο, ώστε να τον φωτογραφίσει και να εξετάσει από κοντά την επιφάνεια και τη σύστασή του.

Γιατί ο Φόβος ενδιαφέρει τόσο τους επιστήμονες

Ο Φόβος και ο Δείμος είναι πολύ μικρότεροι από τη Σελήνη και έχουν ακανόνιστο σχήμα. Οι επιστήμονες προσπαθούν εδώ και δεκαετίες να καταλάβουν πώς δημιουργήθηκαν.

Η πρώτη θεωρία λέει ότι πρόκειται για αστεροειδείς που πέρασαν κοντά στον Άρη και παγιδεύτηκαν από τη βαρύτητά του. Η δεύτερη υποστηρίζει ότι σχηματίστηκαν από υλικό που εκτοξεύθηκε στο Διάστημα μετά από μια τεράστια σύγκρουση του Άρη με άλλο ουράνιο σώμα.

Οι παρατηρήσεις από τη Γη και τα προηγούμενα διαστημικά σκάφη δεν έχουν δώσει οριστική απάντηση. Η ανάλυση πραγματικού υλικού από τον Φόβο μπορεί να δείξει αν η χημική του σύσταση μοιάζει περισσότερο με εκείνη ενός αστεροειδούς ή με πετρώματα που προέρχονται από τον Άρη.

Το υλικό μπορεί επίσης να περιέχει ίχνη νερού, οργανικών ενώσεων ή σκόνης που εκτοξεύθηκε από τον Άρη έπειτα από συγκρούσεις. Έτσι, η αποστολή μπορεί να προσφέρει πληροφορίες όχι μόνο για τα δύο φεγγάρια, αλλά και για την ιστορία του ίδιου του πλανήτη και του πρώιμου Ηλιακού Συστήματος.

Δύο προσεδαφίσεις και ένα μικρό ρόβερ

Πριν προσγειωθεί το κυρίως σκάφος, η MMX θα απελευθερώσει το μικρό ρόβερ Idefix, το οποίο αναπτύχθηκε με τη συμμετοχή της γαλλικής CNES, του γερμανικού DLR και της JAXA. Το ρόβερ θα εξετάσει το έδαφος και θα βοηθήσει στην επιλογή ασφαλούς σημείου προσεδάφισης.

Το κύριο σκάφος σχεδιάζεται να πραγματοποιήσει δύο προσεδαφίσεις στον Φόβο και να συλλέξει τουλάχιστον 10 γραμμάρια υλικού. Η λήψη θα γίνει σε βάθος τουλάχιστον δύο εκατοστών, ώστε το δείγμα να μην προέρχεται μόνο από την επιφάνεια που εκτίθεται συνεχώς στην ακτινοβολία του Διαστήματος.

Μετά τη συλλογή, η MMX θα περάσει κοντά από τον Δείμο για παρατηρήσεις και θα αρχίσει το ταξίδι επιστροφής τον Νοέμβριο του 2030. Η κάψουλα με το δείγμα προγραμματίζεται να προσγειωθεί στην Αυστραλία τον Ιούλιο του 2031.

Αν πετύχει, θα είναι η πρώτη φορά που η ανθρωπότητα θα φέρει στη Γη υλικό από την περιοχή του Άρη. Η Ιαπωνία διαθέτει ήδη σημαντική εμπειρία από τις αποστολές Hayabusa και Hayabusa2, οι οποίες επέστρεψαν δείγματα από αστεροειδείς το 2010 και το 2020.

via1, via2

Smart TV: Χρήστες αφαιρούν διαφημίσεις με Claude Code

0

Loading

Με λίγα λόγια

  • Ιδιοκτήτες Smart TV χρησιμοποιούν το Claude Code για να αφαιρέσουν διαφημίσεις και εφαρμογές που δεν χρειάζονται.
  • Η διαδικασία αφορά κυρίως τηλεοράσεις με Android TV ή Google TV.
  • Χρειάζεται προσοχή, επειδή μια λάθος εντολή μπορεί να προκαλέσει προβλήματα στη λειτουργία της τηλεόρασης.

Οι Smart TV έχουν γίνει πιο εξελιγμένες, αλλά μαζί με τις νέες δυνατότητες ήρθαν οι διαφημίσεις, οι προεγκατεστημένες εφαρμογές και οι υπηρεσίες που παρακολουθούν τι βλέπει ο χρήστης. Τώρα, ορισμένοι ιδιοκτήτες χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης για να αφαιρέσουν όλα αυτά και να κάνουν την τηλεόρασή τους πιο απλή.

Ένα από τα εργαλεία που χρησιμοποιούν είναι το Claude Code. Πρόκειται για έναν βοηθό τεχνητής νοημοσύνης που μπορεί να εκτελεί εντολές σε έναν υπολογιστή. Ο χρήστης τού δίνει πληροφορίες για το μοντέλο της τηλεόρασης και εκείνο τον βοηθά να εντοπίσει ποιες εφαρμογές μπορούν να απενεργοποιηθούν.

Ο στόχος είναι μια καθαρή αρχική οθόνη, χωρίς διαφημίσεις και άχρηστα εικονίδια. Ο χρήστης βλέπει μόνο τις εφαρμογές που έχει επιλέξει και τις διαθέσιμες εισόδους HDMI.

Πώς ξεκίνησε η ιδέα

Η τάση έγινε γνωστή μέσα από έργα όπως τα Clean Your TV, dumbtv και TV Detox. Δημιουργήθηκαν από χρήστες που ήθελαν περισσότερο έλεγχο πάνω σε μια συσκευή την οποία είχαν ήδη αγοράσει.

Ο δημιουργός του Clean Your TV ξεκίνησε το έργο όταν ενοχλήθηκε από τις διαφημίσεις στην τηλεόραση των γονιών του. Έδωσε στο Claude Code τον αριθμό μοντέλου της συσκευής και το εργαλείο συνδέθηκε στην τηλεόραση μέσω του ασύρματου δικτύου.

Στη συνέχεια, εντόπισε και απενεργοποίησε 25 εφαρμογές της Xiaomi που είχαν εγκατασταθεί από το εργοστάσιο. Στη θέση του αρχικού περιβάλλοντος εγκαταστάθηκε μια πιο απλή αρχική οθόνη.

Οι οδηγίες δημοσιεύθηκαν στο GitHub και άρχισαν να δοκιμάζονται σε τηλεοράσεις εταιρειών όπως οι Sony, TCL, Hisense, Philips και Xiaomi.

Πώς συνδέεται η AI με την τηλεόραση

Η σύνδεση γίνεται με ένα επίσημο εργαλείο του Android, το οποίο ονομάζεται Android Debug Bridge ή, πιο σύντομα, ADB. Το εργαλείο επιτρέπει σε έναν υπολογιστή να στέλνει εντολές σε μια συσκευή Android.

Ο ιδιοκτήτης πρέπει αρχικά να ενεργοποιήσει τις επιλογές προγραμματιστή στην τηλεόραση. Έπειτα επιτρέπει την ασύρματη σύνδεση από τον υπολογιστή του. Ο βοηθός AI εξετάζει τις εγκατεστημένες εφαρμογές και προτείνει ποιες μπορούν να απενεργοποιηθούν.

Σε αρκετές περιπτώσεις, οι χρήστες εγκαθιστούν μια διαφορετική αρχική οθόνη, όπως το Projectivy Launcher. Έτσι, αντί για προτεινόμενες σειρές, διαφημίσεις και υπηρεσίες του κατασκευαστή, εμφανίζονται μόνο οι εφαρμογές που χρησιμοποιούν πραγματικά.

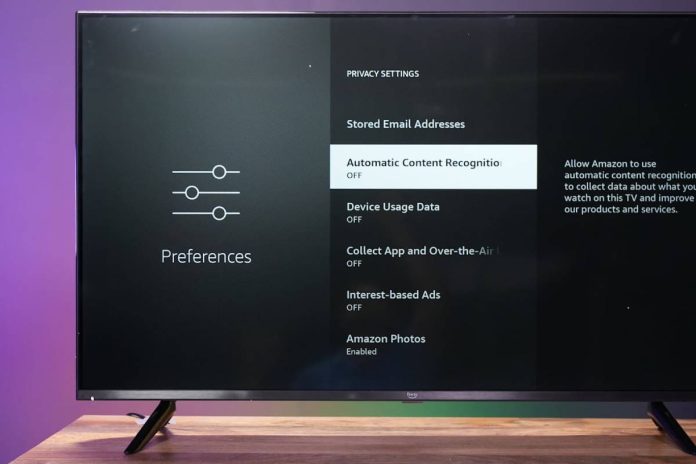
Η διαδικασία μπορεί επίσης να περιορίσει υπηρεσίες που καταγράφουν τι παρακολουθεί ο χρήστης. Ορισμένες Smart TV μπορούν να αναγνωρίζουν το περιεχόμενο που προβάλλεται και να χρησιμοποιούν τις πληροφορίες για στατιστικά ή στοχευμένες διαφημίσεις.

Υπάρχουν κίνδυνοι

Η χρήση ενός βοηθού AI κάνει τη διαδικασία να φαίνεται εύκολη, αλλά δεν είναι εντελώς ακίνδυνη. Αν απενεργοποιηθεί λάθος εφαρμογή, μπορεί να σταματήσει να λειτουργεί το τηλεχειριστήριο, το μενού ρυθμίσεων, κάποια υπηρεσία streaming ή η εγκατάσταση ενημερώσεων.

Οι ίδιες εντολές δεν λειτουργούν απαραίτητα σε κάθε τηλεόραση. Ακόμη και δύο μοντέλα του ίδιου κατασκευαστή μπορεί να χρησιμοποιούν διαφορετικό λογισμικό.

Για αυτό ο χρήστης πρέπει να ελέγχει κάθε αλλαγή πριν την εγκρίνει και να γνωρίζει πώς γίνεται επαναφορά εργοστασιακών ρυθμίσεων. Καλό είναι επίσης να διατηρεί σημειώσεις με τις εφαρμογές που απενεργοποιήθηκαν, ώστε να μπορεί να τις επαναφέρει.

Η τάση δείχνει μια ενδιαφέρουσα αντίφαση. Οι καταναλωτές χρησιμοποιούν την πιο σύγχρονη τεχνολογία για να κάνουν τις τηλεοράσεις τους λιγότερο «έξυπνες». Στην πραγματικότητα, όμως, δεν θέλουν μια απλή τηλεόραση. Θέλουν μία συσκευή που να λειτουργεί για εκείνους και όχι για τις διαφημιστικές ανάγκες του κατασκευαστή.

via1, via2, via3

Η DeepSeek αποκαλύπτει πώς τρέχει τα μοντέλα της σε τεράστια κλίμακα

0

Loading

Με λίγα λόγια

  • Η DeepSeek διέθεσε ως λογισμικό ανοιχτού κώδικα το DeepInfer, το σύστημα που χρησιμοποιεί για να λειτουργεί το DeepSeek-V4.1-Flash σε μεγάλη κλίμακα.
  • Το DeepInfer υποστηρίζει επεξεργαστές AI της Nvidia και της Huawei, επιτρέποντας σε εταιρείες να χρησιμοποιήσουν τις τεχνικές βελτιστοποίησης της DeepSeek στις δικές τους υποδομές.
  • Οι εντυπωσιακές επιδόσεις προέρχονται από τη DeepSeek και δεν έχουν ακόμη επιβεβαιωθεί από ανεξάρτητες δοκιμές.

Η DeepSeek έκανε διαθέσιμο στο κοινό το DeepInfer, το λογισμικό που βρίσκεται πίσω από τη λειτουργία των μοντέλων τεχνητής νοημοσύνης της σε πραγματικές συνθήκες. Ο κώδικας κυκλοφόρησε στις 20 Οκτωβρίου 2026 στο GitHub με άδεια Apache 2.0, η οποία επιτρέπει τη χρήση, τροποποίηση και εμπορική αξιοποίησή του.

Το DeepInfer δεν είναι ένα νέο μοντέλο AI ούτε ένα chatbot. Είναι ο «κινητήρας» που αναλαμβάνει να λειτουργεί ένα ήδη εκπαιδευμένο μοντέλο και να παράγει απαντήσεις στα αιτήματα των χρηστών. Αυτή η διαδικασία ονομάζεται inference και μπορεί να κοστίζει πολύ περισσότερο ή λιγότερο, ανάλογα με το πόσο αποτελεσματικό είναι το λογισμικό που διαχειρίζεται τους επεξεργαστές.

Για την ώρα, το DeepInfer υποστηρίζει μόνο το DeepSeek-V4.1-Flash, ενώ η εταιρεία δηλώνει ότι μελλοντικά μοντέλα και πρόσθετες βελτιώσεις θα ενσωματωθούν στο ίδιο έργο.

Πώς κάνει την AI ταχύτερη και οικονομικότερη

Το DeepInfer περιλαμβάνει εξειδικευμένο κώδικα που κατανέμει την εργασία ενός μεγάλου μοντέλου σε δεκάδες επεξεργαστές. Αυτό είναι ιδιαίτερα σημαντικό για τα μοντέλα τύπου «μείγμα ειδικών», τα οποία δεν χρησιμοποιούν ολόκληρο το δίκτυό τους για κάθε ερώτηση, αλλά ενεργοποιούν μόνο τα κατάλληλα εξειδικευμένα τμήματα.

Υποστηρίζει επίσης μια τεχνική που επιταχύνει τη δημιουργία απαντήσεων, προβλέποντας αρκετές επόμενες λέξεις ταυτόχρονα και ελέγχοντας αν είναι σωστές. Αν οι προβλέψεις επιβεβαιωθούν, το σύστημα δεν χρειάζεται να παράγει κάθε λέξη ξεχωριστά, με αποτέλεσμα η απάντηση να εμφανίζεται γρηγορότερα.

Σύμφωνα με τη DeepSeek, ένα σύμπλεγμα μηχανημάτων μπορεί να επεξεργάζεται έως 155 τρισεκατομμύρια tokens ημερησίως. Ένα token είναι ένα μικρό τμήμα κειμένου, όπως μια λέξη ή μέρος μιας λέξης. Η εταιρεία αναφέρει επίσης μέσο χρόνο περίπου 400 χιλιοστών του δευτερολέπτου μέχρι την έναρξη της απάντησης και ταχύτητα 230 tokens ανά δευτερόλεπτο, η οποία μπορεί να φτάσει τα 300 σε εργασίες προγραμματισμού.

Οι μετρήσεις έγιναν από την ίδια την DeepSeek, χρησιμοποιώντας τέσσερις Nvidia SM100 για την αρχική επεξεργασία των ερωτημάτων και 64 για την παραγωγή των απαντήσεων. Δεν υπάρχουν ακόμη ανεξάρτητες δοκιμές που να επιβεβαιώνουν ότι άλλες εταιρείες θα πετύχουν αντίστοιχα αποτελέσματα.

Υποστήριξη Nvidia και Huawei

Ένα από τα σημαντικότερα στοιχεία της κυκλοφορίας είναι ότι το DeepInfer έχει σχεδιαστεί για να λειτουργεί τόσο με τους επεξεργαστές Nvidia SM100 όσο και με τους Ascend 950 της Huawei. Η επιλογή προσφέρει στη DeepSeek και στους χρήστες του λογισμικού της μεγαλύτερη ευελιξία, ιδιαίτερα καθώς οι αμερικανικοί περιορισμοί επηρεάζουν την πρόσβαση κινεζικών εταιρειών σε προηγμένο hardware.

Το σύστημα βασίστηκε αρχικά κυρίως στο ανοιχτό έργο vLLM, αξιοποιώντας επίσης ιδέες από τα SGLang και TensorRT-LLM. Η δημοσίευσή του επιτρέπει πλέον στην κοινότητα να μελετήσει τις αλλαγές που πραγματοποίησε η DeepSeek και να τις αξιοποιήσει σε άλλες πλατφόρμες.

Η έκδοση, πάντως, δεν αποτελεί ολοκληρωμένη υπηρεσία έτοιμη για άμεση εγκατάσταση σε κάθε data center. Δεν περιλαμβάνει ορισμένα βασικά συστήματα προσωρινής αποθήκευσης, εξισορρόπησης φόρτου και διαχείρισης διαφορετικών σταδίων επεξεργασίας. Η αρχική έκδοση επικεντρώνεται κυρίως στην επεξεργασία μεγάλου όγκου εργασιών που έχουν ήδη συγκεντρωθεί, αντί στη συνεχή εξυπηρέτηση χρηστών σε πραγματικό χρόνο.

Η DeepSeek κυκλοφόρησε παράλληλα το deepseek-recipe, ένα εργαλείο που μετατρέπει το κείμενο σε tokens και πάλι σε κανονικό κείμενο με τον ίδιο τρόπο που λειτουργεί το επίσημο API της. Αυτό περιορίζει τις διαφορές ανάμεσα σε ένα μοντέλο που λειτουργεί σε ιδιωτικούς servers και στην υπηρεσία της εταιρείας.

Η κίνηση έχει ιδιαίτερη σημασία επειδή οι εταιρείες AI συνήθως κρατούν μυστικές τις μεθόδους με τις οποίες μειώνουν το κόστος λειτουργίας των μοντέλων τους. Με το DeepInfer, πάροχοι cloud και οργανισμοί που λειτουργούν τα μοντέλα της DeepSeek στις δικές τους υποδομές αποκτούν πρόσβαση στις ίδιες βασικές τεχνικές που χρησιμοποιεί η εταιρεία στην παραγωγή.

via1, via2

Ψεύτικος Web3 accelerator έκλεβε δεδομένα και υπέκλεπτε συνομιλίες με AI

0

Loading

Με λίγα λόγια

  • Ο ψεύτικος Apex Accelerator προσέγγιζε Web3 startups με υποσχέσεις χρηματοδότησης, δωρεάν πρόσβασης σε Claude και Gemini και ελέγχων ασφαλείας.
  • Τα εργαλεία του εγκαθιστούσαν κακόβουλο λογισμικό σε Windows και macOS, με στόχο κωδικούς, ψηφιακά πορτοφόλια και εταιρικά δεδομένα.
  • Οι δράστες μπορούσαν επίσης να υποκλέπτουν εντολές, κώδικα και ιστορικό συνομιλιών που περνούσαν από AI agents.

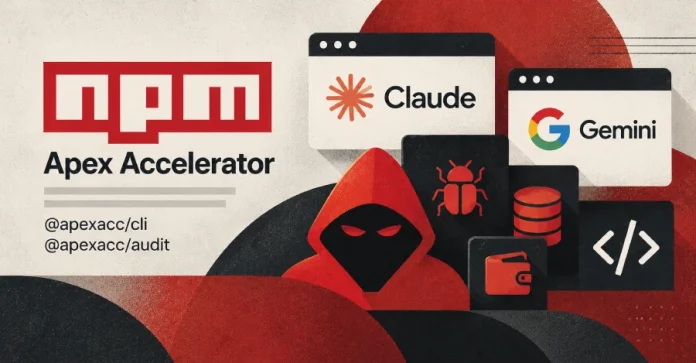
Ένας ψεύτικος επενδυτικός οργανισμός στόχευε ιδρυτές και προγραμματιστές εταιρειών Web3, προσφέροντας χρηματοδότηση, δωρεάν εργαλεία τεχνητής νοημοσύνης και υποτιθέμενους ελέγχους ασφαλείας. Στην πραγματικότητα, τα εργαλεία που ζητούσε από τα θύματα να εγκαταστήσουν περιείχαν κακόβουλο λογισμικό για Windows και macOS.

Η Elastic Security Labs παρακολουθεί την επιχείρηση με την ονομασία REF8801. Οι δράστες εμφανίζονταν ως Apex Accelerator ή Apex Foundation και είχαν δημιουργήσει ιστοσελίδες, λογαριασμούς κοινωνικών δικτύων, αποθετήρια κώδικα και ψεύτικες αξιολογήσεις. Προσπαθούσαν ακόμη να ενισχύσουν την αξιοπιστία τους μέσω παρουσίας σε εκδηλώσεις όπως το TOKEN2049 στη Σιγκαπούρη.

Η παγίδα με τα δωρεάν εργαλεία AI

Η Apex ισχυριζόταν ότι μπορούσε να προσφέρει επενδύσεις έως 235.000 δολάρια και να συνδέσει startups με επενδυτές. Για να αξιολογήσει ένα έργο, ζητούσε από τους δημιουργούς του να εγκαταστήσουν ένα εργαλείο μέσω npm, της δημοφιλούς υπηρεσίας διανομής πακέτων JavaScript.

Τα δύο βασικά πακέτα ήταν τα @apexacc/cli και @apexacc/audit. Το πρώτο παρουσιαζόταν ως σύμβουλος AI για ιδρυτές Web3, με υποτιθέμενη πρόσβαση σε Claude και Gemini. Το δεύτερο διαφημιζόταν ως εργαλείο με 18 ελέγχους ασφαλείας για ψηφιακά νομίσματα, πορτοφόλια και έξυπνα συμβόλαια.

Οι έλεγχοι ήταν ψεύτικοι. Τα αποτελέσματα δημιουργούνταν από προκαθορισμένα δεδομένα ή τυχαίες τιμές, χωρίς να πραγματοποιείται πραγματική ανάλυση. Σε δοκιμή των ερευνητών, το σύστημα βαθμολόγησε ένα ανύπαρκτο έργο με 51 στα 100.

Τι έκλεβε το κακόβουλο λογισμικό

Στα Windows, τα πακέτα εγκαθιστούσαν ένα πρόγραμμα κλοπής πληροφοριών που μπορούσε να συλλέξει αποθηκευμένους κωδικούς, cookies σύνδεσης, ιστορικό περιήγησης, στιγμιότυπα οθόνης και περιεχόμενο από το πρόχειρο. Αναζητούσε επίσης δεδομένα από ψηφιακά πορτοφόλια, εφαρμογές επικοινωνίας, VPN και εργαλεία απομακρυσμένης πρόσβασης. Τα κλεμμένα στοιχεία αποστέλλονταν στους δράστες μέσω Telegram.

Στο macOS εγκαθιστούσαν την κερκόπορτα CloudSyncD. Το κακόβουλο λογισμικό εμφάνιζε πλαστό παράθυρο έγκρισης για να αποσπάσει τον κωδικό του χρήστη και στη συνέχεια αποκτούσε αυξημένα δικαιώματα, συνέλεγε πληροφορίες για τον υπολογιστή και λάμβανε νέες εντολές από εξωτερικό διακομιστή.

Υπέκλεπταν και τις συνομιλίες με AI agents

Το πιο ανησυχητικό στοιχείο ήταν η δυνατότητα υποκλοπής της επικοινωνίας με μοντέλα AI. Το κακόβουλο εργαλείο βασιζόταν στον νόμιμο βοηθό προγραμματισμού ανοιχτού κώδικα Oh My Pi, αλλά είχε τροποποιηθεί ώστε να ανακατευθύνει τα αιτήματα προς υποδομές των δραστών. Από τα 1.363 αρχεία που εξετάστηκαν, τα 1.351 ήταν ακριβή αντίγραφα του νόμιμου έργου, κάτι που βοηθούσε στη συγκάλυψη του κακόβουλου κώδικα.

Οι επιτιθέμενοι μπορούσαν έτσι να βλέπουν τις εντολές προς τον AI agent, το ιστορικό συνομιλιών, αποσπάσματα πηγαίου κώδικα και τα αποτελέσματα των εργαλείων του. Το πακέτο εγκαθιστούσε επίσης έναν ελεγχόμενο από τους δράστες διακομιστή MCP, μέσω του οποίου μπορούσαν να προσθέτουν οδηγίες και να επηρεάζουν τις επόμενες ενέργειες του agent.

Οι ερευνητές εντόπισαν ρωσικά σχόλια στο ιστορικό του κώδικα, αλλά τόνισαν ότι το στοιχείο δεν αρκεί για να αποδοθεί η επίθεση σε συγκεκριμένη χώρα ή ομάδα.

Η υπόθεση δείχνει ότι οι προγραμματιστές πρέπει να αντιμετωπίζουν άγνωστα npm πακέτα και MCP servers ως ιδιαίτερα ευαίσθητο λογισμικό. Ένα εργαλείο που αποκτά πρόσβαση στον κώδικα και στις συνομιλίες με την AI μπορεί να εκθέσει ολόκληρο το έργο μιας εταιρείας, ακόμη και αν εξωτερικά φαίνεται απολύτως νόμιμο.

via1, via2