Αρχική Blog Σελίδα 46

Η Microsoft κλείνει πάνω από 110 κενά ασφαλείας στα Windows – ένα ήδη χρησιμοποιείται σε επιθέσεις

0

Loading

Η Microsoftκυκλοφόρησε το πρώτο μεγάλο Patch Tuesday του 2026 και τα νέα δεν είναι ιδιαίτερα καθησυχαστικά. Σύμφωνα με αναφορά του The Hacker News, η εταιρεία διόρθωσε συνολικά 114 ευπάθειες ασφαλείας στα Windows και σε σχετικά προϊόντα, με μία από αυτές να επιβεβαιώνεται ότι εκμεταλλεύεται ήδη ενεργά από επιτιθέμενους.

Το συγκεκριμένο κενό ασφαλείας επιτρέπει αύξηση δικαιωμάτων στο σύστημα, κάτι που σημαίνει ότι ένας attacker μπορεί να αποκτήσει αυξημένο έλεγχο σε ένα ήδη μολυσμένο μηχάνημα. Αν και δεν πρόκειται για zero-click exploit, θεωρείται ιδιαίτερα επικίνδυνο σε συνδυασμό με phishing ή κακόβουλα αρχεία.

Η ενημέρωση επηρεάζει πολλαπλές εκδόσεις των Windows, τόσο σε οικιακά όσο και σε επαγγελματικά περιβάλλοντα, καθώς και components που χρησιμοποιούνται ευρέως σε εταιρικά δίκτυα. Όπως επισημαίνουν αναλυτές ασφάλειας, τέτοιου είδους ευπάθειες είναι ιδιαίτερα ελκυστικές για ransomware ομάδες.

Γιατί αυτό το update δεν πρέπει να αγνοηθεί

Αυτό που κάνει το συγκεκριμένο Patch Tuesday πιο κρίσιμο από άλλα είναι το γεγονός ότι μία από τις ευπάθειες έχει ήδη περάσει από τη θεωρία στην πράξη. Όπως σημειώνεται στο ίδιο ρεπορτάζ του The Hacker News, η Microsoft επιβεβαίωσε ότι το exploit έχει εντοπιστεί να χρησιμοποιείται σε πραγματικές επιθέσεις, κάτι που ανεβάζει σημαντικά το επίπεδο κινδύνου.

Σύμφωνα με αναλύσεις ειδικών, τέτοιες ενημερώσεις δεν αφορούν μόνο μεγάλες επιχειρήσεις. Οι οικιακοί χρήστες που καθυστερούν τα updates παραμένουν εκτεθειμένοι, ειδικά αν χρησιμοποιούν τον υπολογιστή τους για email, downloads ή απομακρυσμένη εργασία. Το ίδιο ισχύει και για μικρές επιχειρήσεις που δεν διαθέτουν οργανωμένη στρατηγική patch management.

Η Microsoft συνιστά την άμεση εγκατάσταση των ενημερώσεων, ενώ ειδικοί στον χώρο της κυβερνοασφάλειας προειδοποιούν ότι συνήθως μετά από τέτοιες ανακοινώσεις ακολουθεί κύμα επιθέσεων, καθώς οι attackers προσπαθούν να εκμεταλλευτούν συστήματα που δεν έχουν ακόμη ενημερωθεί.

Με απλά λόγια, αν το Windows Update σου ζητά επανεκκίνηση, αυτή τη φορά δεν είναι από αυτές που «θα το κάνω αργότερα». Είναι από αυτές που καλό είναι να γίνουν άμεσα.

Το PlayStation Plus Ιανουαρίου 2026 ανεβάζει επίπεδο με δυνατά ονόματα

0

Loading

Η Sony ξεκινά το 2026 δυναμικά για τους συνδρομητές του PlayStation Plus, ανακοινώνοντας μια από τις πιο «γεμάτες» λίστες των τελευταίων μηνών. Όπως αποκαλύφθηκε μέσα από δημοσίευμα του Times of India, τα παιχνίδια του Ιανουαρίου περιλαμβάνουν τίτλους που μέχρι πρόσφατα θεωρούνταν καθαρά AAA επιλογές.

Στο επίκεντρο βρίσκεται το Resident Evil Village, ένας από τους πιο επιτυχημένους τίτλους της Capcom, που επιστρέφει στο προσκήνιο μέσα από τη συνδρομητική υπηρεσία. Μαζί του έρχεται και το Like a Dragon: Infinite Wealth, ένα παιχνίδι που θεωρείται από πολλούς ως από τα καλύτερα της σειράς και μια από τις πιο ολοκληρωμένες JRPG εμπειρίες των τελευταίων ετών.

Η λίστα συμπληρώνεται με επιπλέον τίτλους, καλύπτοντας διαφορετικά genres, κάτι που δείχνει ότι η Sony προσπαθεί να ικανοποιήσει όσο το δυνατόν μεγαλύτερο μέρος του κοινού της.

Τι σημαίνει αυτή η κίνηση για τους συνδρομητές

Η επιλογή τόσο δυνατών παιχνιδιών για τον Ιανουάριο δεν φαίνεται τυχαία. Σύμφωνα με αναλύσεις που κυκλοφορούν διεθνώς, η Sony θέλει να κρατήσει ψηλά το ενδιαφέρον για το PlayStation Plus σε μια περίοδο όπου ο ανταγωνισμός στις συνδρομητικές υπηρεσίες gaming γίνεται όλο και πιο έντονος.

Όπως επισημαίνεται και σε σχετικά gaming ρεπορτάζ, το PlayStation Plus προσπαθεί να ισορροπήσει ανάμεσα σε νέους τίτλους και παιχνίδια που έχουν ήδη αποδείξει την αξία τους, προσφέροντας περιεχόμενο που αξίζει τον χρόνο των παικτών. Η προσθήκη του Resident Evil Village, ειδικά, θεωρείται κίνηση που μπορεί να φέρει πίσω παίκτες που είχαν αφήσει τη συνδρομή ανενεργή.

Για τους συνδρομητές, ο Ιανουάριος του 2026 μοιάζει με έναν από τους καλύτερους μήνες της υπηρεσίας εδώ και καιρό. Και αν αυτή η πολιτική συνεχιστεί και τους επόμενους μήνες, το PlayStation Plus δείχνει ότι θέλει να παραμείνει σοβαρός παίκτης στον χώρο των gaming subscriptions.

Το TikTok αυστηροποιεί τον έλεγχο ηλικίας στην Ευρώπη

0

Loading

Το TikTok ετοιμάζεται να προχωρήσει σε ουσιαστικές αλλαγές στον τρόπο που ελέγχει την ηλικία των χρηστών του στην Ευρώπη, καθώς οι πιέσεις από τις ρυθμιστικές αρχές αυξάνονται. Σύμφωνα με ρεπορτάζ του Reuters, η πλατφόρμα θα εφαρμόσει νέες τεχνολογίες που στοχεύουν στον πιο αποτελεσματικό εντοπισμό λογαριασμών ανηλίκων κάτω των 13 ετών.

Μέχρι σήμερα, ο έλεγχος ηλικίας βασιζόταν σχεδόν αποκλειστικά σε όσα δηλώνει ο ίδιος ο χρήστης κατά την εγγραφή του. Στην πράξη, αυτό σήμαινε ότι τα φίλτρα ήταν εύκολο να παρακαμφθούν. Οι ευρωπαϊκές αρχές, αξιοποιώντας πλέον εργαλεία όπως το Digital Services Act, ζητούν από τις πλατφόρμες πραγματικές λύσεις και όχι απλές δηλώσεις συμμόρφωσης.

Όπως σημειώνει το ίδιο δημοσίευμα του Reuters, τα νέα συστήματα δεν θα μπλοκάρουν αυτόματα λογαριασμούς, αλλά θα τους επισημαίνουν για περαιτέρω έλεγχο, σε μια προσπάθεια να μειωθούν τα λάθη και οι άδικοι αποκλεισμοί.

Τεχνολογία, ιδιωτικότητα και το δύσκολο ισοζύγιο

Η αυστηροποίηση των ελέγχων δεν έρχεται χωρίς αντιδράσεις. Το ίδιο το TikTok παραδέχεται ότι οι νέες τεχνολογίες φέρνουν μαζί τους ζητήματα ιδιωτικότητας. Σε δηλώσεις που φιλοξενούνται από το Times of India, η εταιρεία αναγνωρίζει ότι η εκτίμηση ηλικίας μέσω συμπεριφοράς ή άλλων τεχνικών μπορεί να δημιουργήσει trade-offs όσον αφορά τα προσωπικά δεδομένα.

Παράλληλα, όπως αναφέρει το Yahoo News, η κίνηση αυτή συνδέεται άμεσα με τη γενικότερη αυστηροποίηση της ευρωπαϊκής νομοθεσίας απέναντι στις μεγάλες πλατφόρμες. Η προστασία των ανηλίκων θεωρείται πλέον βασική υποχρέωση και όχι προαιρετικό χαρακτηριστικό.

Για τους χρήστες, αυτό μεταφράζεται σε μια πιο «σφιχτή» εμπειρία χρήσης στο TikTok, με περισσότερους ελέγχους και λιγότερα περιθώρια για ψεύτικες ηλικίες. Το αν αυτή η προσέγγιση θα λύσει το πρόβλημα ή θα ανοίξει νέο κύκλο συζητήσεων γύρω από την ιδιωτικότητα, μένει να φανεί.

Το μόνο βέβαιο είναι ότι τα social media στην Ευρώπη μπαίνουν σε νέα φάση και το TikTok βρίσκεται στο επίκεντρο αυτής της μετάβασης.

Μόλις το 9,5% του τζίρου των ελληνικών επιχειρήσεων προέρχεται από online πωλήσεις

0

Loading

Το ηλεκτρονικό εμπόριο στην Ελλάδα μπορεί να έχει μπει για τα καλά στην καθημερινότητα των καταναλωτών, όμως τα στοιχεία δείχνουν ότι για τις επιχειρήσεις παραμένει ακόμα περιορισμένο. Σύμφωνα με πρόσφατα δεδομένα, μόλις το 9,5% του συνολικού κύκλου εργασιών των ελληνικών επιχειρήσεων προέρχεται από online πωλήσεις, ποσοστό που θεωρείται χαμηλό για τα σημερινά ψηφιακά δεδομένα.

Την ίδια στιγμή, η πρόσβαση στο διαδίκτυο είναι σχεδόν καθολική. Σχεδόν όλες οι επιχειρήσεις διαθέτουν σύνδεση internet, όμως μόνο ένα μικρό μέρος τους αξιοποιεί ουσιαστικά το e-commerce ως βασικό κανάλι πωλήσεων. Το αποτέλεσμα είναι μια αγορά όπου οι υποδομές υπάρχουν, αλλά η εμπορική αξιοποίησή τους παραμένει περιορισμένη.

Πού κολλάει το ελληνικό e-commerce

Παρότι οι Έλληνες καταναλωτές δείχνουν άνεση με τις online αγορές και η χρήση ψηφιακών υπηρεσιών αυξάνεται χρόνο με τον χρόνο, πολλές επιχειρήσεις εξακολουθούν να βασίζονται σχεδόν αποκλειστικά στο φυσικό κατάστημα. Σε αρκετές περιπτώσεις, το online κανάλι λειτουργεί συμπληρωματικά και όχι ως βασικός πυλώνας εσόδων.

Σε σύγκριση με άλλες ευρωπαϊκές χώρες, όπου το ηλεκτρονικό εμπόριο καλύπτει πολύ μεγαλύτερο μέρος του συνολικού τζίρου, η Ελλάδα εμφανίζει ξεκάθαρη υστέρηση. Αυτό δεν σχετίζεται τόσο με την τεχνολογία, όσο με τη στρατηγική. Θέματα όπως το κόστος λειτουργίας, η οργάνωση logistics, η έλλειψη εξειδικευμένου προσωπικού και ο φόβος επένδυσης σε κάτι «καινούργιο» κρατούν πολλές επιχειρήσεις πίσω.

Τι δείχνει η μεγάλη εικόνα

Το γεγονός ότι μόλις ένα στα δέκα ευρώ τζίρου προέρχεται από online πωλήσεις δείχνει ότι υπάρχει ακόμα μεγάλο περιθώριο ανάπτυξης. Το e-commerce στην Ελλάδα δεν είναι ανύπαρκτο, αλλά βρίσκεται σε ένα μεταβατικό στάδιο, όπου οι καταναλωτές έχουν προχωρήσει πιο γρήγορα από τις επιχειρήσεις.

Όσο ο ανταγωνισμός αυξάνεται και οι καταναλωτικές συνήθειες μεταφέρονται όλο και περισσότερο στο διαδίκτυο, η πίεση προς τις ελληνικές επιχειρήσεις θα μεγαλώνει. Το online κανάλι δεν θεωρείται πλέον πείραμα ή «έξτρα επιλογή», αλλά αναγκαίο εργαλείο για όποιον θέλει να παραμείνει ανταγωνιστικός τα επόμενα χρόνια.

Δες εδώ την έρευνα της ΕΛΣΤΑΤ

Το X «έπεσε» παγκοσμίως και το Internet το κατάλαβε αμέσως

0

Loading

Μια ακόμα δύσκολη μέρα πέρασε το X (πρώην Twitter), καθώς η πλατφόρμα παρουσίασε εκτεταμένη παγκόσμια διακοπή λειτουργίας, αφήνοντας χιλιάδες χρήστες χωρίς πρόσβαση σε feed, αναρτήσεις και μηνύματα. Το θέμα βρέθηκε στο επίκεντρο του live coverage του BBC, με τις αναφορές να έρχονται από πολλές χώρες ταυτόχρονα.

Για αρκετούς χρήστες, το X απλά δεν φόρτωνε. Άλλοι έβλεπαν κενές σελίδες, ενώ σε πολλές περιπτώσεις η εφαρμογή άνοιγε αλλά δεν εμφάνιζε περιεχόμενο. Και όπως γίνεται πάντα σε τέτοιες περιπτώσεις, το Internet άρχισε να μιλάει… παντού αλλού.

Τι συνέβη και γιατί αρχίζει να γίνεται συνήθεια

Η διακοπή ξεκίνησε χωρίς καμία προειδοποίηση και μέσα σε λίγη ώρα οι αναφορές προβλημάτων εκτοξεύτηκαν. Υπηρεσίες καταγραφής outages έδειξαν δεκάδες χιλιάδες reports, κυρίως από ΗΠΑ και Ευρώπη, ενώ το πρόβλημα φάνηκε να επηρεάζει τόσο το web όσο και τις mobile εφαρμογές.

Το X δεν έδωσε άμεσα επίσημη εξήγηση για τα αίτια, κάτι που πλέον τείνει να γίνει μοτίβο. Δεν ήταν τοπικό πρόβλημα, αλλά ευρείας κλίμακας τεχνικό θέμα, και αυτό από μόνο του αρκεί για να ανησυχήσει χρήστες και επαγγελματίες.

Το πιο ανησυχητικό είναι ότι αυτή δεν ήταν μεμονωμένη περίπτωση. Τους τελευταίους μήνες η πλατφόρμα έχει παρουσιάσει αρκετές διακοπές, μικρές και μεγάλες, κάτι που κάνει πολλούς να αναρωτιούνται αν η τεχνική υποδομή μπορεί να υποστηρίξει τις συνεχώς αυξανόμενες απαιτήσεις.

Για ένα κοινωνικό δίκτυο που βασίζεται στο real-time περιεχόμενο και στις άμεσες εξελίξεις, τέτοιες πτώσεις κοστίζουν. Δημοσιογράφοι, creators και brands βασίζονται στο X για άμεση ενημέρωση και επικοινωνία, και κάθε outage αφαιρεί πόντους αξιοπιστίας.

Η μεγάλη εικόνα για το μέλλον της πλατφόρμας

Για τον απλό χρήστη, το αποτέλεσμα είναι απλό: χάνεται προσωρινά μια βασική πηγή ενημέρωσης και επικοινωνίας. Για επαγγελματίες και επιχειρήσεις όμως, τέτοιες στιγμές δημιουργούν σοβαρότερα προβλήματα, από χαμένες αναρτήσεις μέχρι διακοπές καμπανιών.

Παράλληλα, κάθε νέα διακοπή αναζωπυρώνει τη συζήτηση γύρω από τη συνολική στρατηγική του X. Η πλατφόρμα προσπαθεί να συνδυάσει social media, συνδρομητικά μοντέλα και AI εργαλεία όπως το Grok, αυξάνοντας το τεχνικό βάρος που καλείται να σηκώσει.

Το αν αυτή η πτώση ήταν απλώς ένα ακόμα τεχνικό ατύχημα ή σημάδι βαθύτερων προβλημάτων, μένει να φανεί. Το σίγουρο είναι ότι όσο το X συνεχίζει να «πέφτει», τόσο περισσότερο θα δοκιμάζεται η εμπιστοσύνη των χρηστών του.

Update: Λίγες ώρες μετά τη μαζική διακοπή, το X άρχισε να επανέρχεται σταδιακά σε κανονική λειτουργία. Η πρόσβαση στο feed και στις αναρτήσεις αποκαταστάθηκε για τους περισσότερους χρήστες, χωρίς όμως να γίνει ταυτόχρονα σε όλες τις περιοχές. Η εταιρεία επιβεβαίωσε ότι προχώρησε σε τεχνικό update στο backend, το οποίο έλυσε το πρόβλημα, χωρίς να δώσει περισσότερες λεπτομέρειες για τα αίτια της πτώσης. Η κατάσταση παρακολουθείται για τυχόν νέα ζητήματα.

Το Claude έγινε… συνάδελφος: Η AI της Anthropic που δουλεύει μόνη της στον υπολογιστή σου

0

Loading

Μέχρι τώρα, η τεχνητή νοημοσύνη ήταν κυρίως για κουβέντα. Ρωτούσες, απαντούσε. Ζητούσες ιδέες, στις έδινε. Η Anthropic όμως αποφάσισε να το πάει ένα βήμα παραπέρα και παρουσίασε το Claude Cowork, ένα νέο AI agent που δεν σου λέει απλώς τι να κάνεις, αλλά κάθεται και το κάνει μόνο του.

Ναι, μιλάμε για AI που ανοίγει φακέλους, οργανώνει αρχεία, πειράζει έγγραφα και γενικά φέρεται σαν… κανονικός συνάδελφος. Ο μόνος που δεν ζητάει καφέ.

Δεν είναι chatbot – είναι εργαλείο

Το Claude Cowork διατίθεται προς το παρόν ως research preview σε συνδρομητές του Claude Max και λειτουργεί μέσα από desktop app σε macOS. Εκεί εμφανίζεται ως ξεχωριστό περιβάλλον, όχι απλά σαν ένα ακόμα chat tab.

Του δίνεις πρόσβαση σε συγκεκριμένους φακέλους και από εκεί και πέρα μπορεί να διαβάσει, να δημιουργήσει και να επεξεργαστεί αρχεία. Αν έχεις έναν φάκελο γεμάτο screenshots, μπορεί να τα οργανώσει μόνο του. Αν έχεις διάσπαρτες σημειώσεις, μπορεί να σου βγάλει αναφορά. Αν έχεις εικόνες που θες σε PDF, τις ενώνει χωρίς να χρειαστεί να κάνεις τίποτα.

Το βασικό concept είναι απλό: του λες τον στόχο και βρίσκει μόνο του τα βήματα.

Όταν η AI πιάνει ποντίκι και browser

Το πιο ενδιαφέρον κομμάτι του Claude Cowork είναι ότι μπορεί να χειριστεί browser. Δηλαδή να πλοηγηθεί σε sites, να ψάξει πληροφορίες, να καθαρίσει inbox email ή να βοηθήσει με online εργασίες.

Η Anthropic λέει ότι κάθε ευαίσθητη ενέργεια απαιτεί άδεια και ότι κάποιες λειτουργίες, όπως αγορές, είναι απενεργοποιημένες. Παρ’ όλα αυτά, μιλάμε για ένα AI που αλληλεπιδρά με τον πραγματικό κόσμο, όχι με mock περιβάλλον.

Και εδώ αρχίζει να φαίνεται καθαρά ότι δεν μιλάμε για παιχνίδι ή demo, αλλά για κάτι που μπορεί να χρησιμοποιηθεί στην καθημερινότητα.

Δεν είναι τέλειο – και ούτε το κρύβουν

Το Claude Cowork είναι ακόμα σε πειραματικό στάδιο και αυτό φαίνεται. Μπορεί να κάνει λάθη, να παρεξηγήσει εντολές ή να μην χειριστεί σωστά μια κατάσταση. Η ίδια η Anthropic προειδοποιεί ότι επειδή έχει πρόσβαση σε αρχεία, θέλει προσοχή.

Υπάρχουν θέματα ασφάλειας, όπως το ενδεχόμενο prompt injection, και φυσικά το κλασικό άγχος: τι γίνεται αν η AI κάνει κάτι που δεν έπρεπε; Για αυτό λειτουργεί με περιορισμούς και ξεκάθαρες άδειες, αλλά και πάλι, δεν παύει να είναι ένα σύστημα που παίρνει πρωτοβουλίες.

Γιατί μας νοιάζει όλο αυτό

Το Claude Cowork δείχνει ξεκάθαρα προς τα πού πάει η τεχνητή νοημοσύνη. Από βοηθός που απαντάει ερωτήσεις, μετατρέπεται σε εργαλείο που δουλεύει αντί για εσένα.

Δεν είναι τέλειο, δεν είναι για όλους και σίγουρα δεν είναι φθηνό. Αλλά είναι από τις πρώτες φορές που ένα AI agent δείχνει ότι μπορεί όντως να αναλάβει δουλειά και όχι απλώς να “συζητάει” για αυτή.

Αν αυτό είναι το πρώτο δείγμα, τότε οι ψηφιακοί συνάδελφοι δεν είναι τόσο μακριά όσο νομίζαμε.

wired.com

Η Fortinet διορθώνει κρίσιμο κενό ασφαλείας που επιτρέπει σε χάκερς πρόσβαση root

0

Loading

Η Fortinet κυκλοφόρησε επείγουσες διορθώσεις για μια ιδιαίτερα σοβαρή ευπάθεια στο FortiSIEM, ένα εργαλείο που χρησιμοποιείται ευρέως από επιχειρήσεις και οργανισμούς για παρακολούθηση συμβάντων ασφαλείας και ανάλυση logs. Το πρόβλημα είναι από αυτά που δεν θες να βλέπεις σε τέτοιο λογισμικό, καθώς μπορούσε να επιτρέψει σε επιτιθέμενο να εκτελέσει κώδικα εξ αποστάσεως χωρίς καμία πιστοποίηση.

Με απλά λόγια, αν το σύστημα ήταν εκτεθειμένο, κάποιος θα μπορούσε να αποκτήσει πλήρη έλεγχο στέλνοντας ειδικά κατασκευασμένα αιτήματα. Και μιλάμε για ένα προϊόν που βρίσκεται στον πυρήνα της υποδομής ασφάλειας πολλών οργανισμών, κάτι που κάνει την κατάσταση ακόμα πιο ανησυχητική όπως ειπώθηκε από τους υπευθύνους.

Η ευπάθεια έχει καταγραφεί ως CVE-2025-64155 και βαθμολογείται με 9.4 στο CVSS, κάτι που την τοποθετεί ξεκάθαρα στην κατηγορία των κρίσιμων. Δεν πρόκειται για θεωρητικό σενάριο, αλλά για ένα πρόβλημα που μπορούσε να αξιοποιηθεί στην πράξη, ειδικά αν το FortiSIEM ήταν προσβάσιμο από μη αξιόπιστα δίκτυα.

Πού εντοπίζεται το πρόβλημα και πώς μπορεί να αξιοποιηθεί

Το κενό ασφαλείας εντοπίζεται στο phMonitor service του FortiSIEM, μια υπηρεσία που χρησιμοποιείται για την εσωτερική επικοινωνία και παρακολούθηση της πλατφόρμας. Η συγκεκριμένη υπηρεσία ακούει συνήθως στη θύρα TCP 7900 και, υπό κανονικές συνθήκες, δεν θα έπρεπε να αποτελεί σημείο εισόδου για επιθέσεις.

Στην προκειμένη περίπτωση όμως, υπήρχε ανεπαρκής έλεγχος των δεδομένων που περνούσαν στο λειτουργικό σύστημα. Αυτό άνοιγε τον δρόμο για command injection, δηλαδή για την εισαγωγή και εκτέλεση αυθαίρετων εντολών. Το πιο σοβαρό στοιχείο είναι ότι δεν απαιτούνταν καμία διαδικασία authentication. Ο επιτιθέμενος δεν χρειαζόταν λογαριασμό, διαπιστευτήρια ή προηγούμενη πρόσβαση στο σύστημα.

Αν η επίθεση πετύχαινε, οι συνέπειες θα μπορούσαν να είναι πλήρης συμβιβασμός του FortiSIEM. Αυτό σημαίνει πρόσβαση σε logs, δεδομένα ασφαλείας, ρυθμίσεις και πιθανή επέκταση της επίθεσης και σε άλλα συστήματα του δικτύου. Για ένα SIEM εργαλείο, κάτι τέτοιο είναι από τα χειρότερα σενάρια.

Το πρόβλημα γίνεται ακόμα πιο σοβαρό από το γεγονός ότι κυκλοφόρησε και proof-of-concept exploit. Όταν υπάρχει διαθέσιμο exploit, ο χρόνος αντίδρασης για τους διαχειριστές μειώνεται δραστικά, καθώς η πιθανότητα μαζικής εκμετάλλευσης αυξάνεται σημαντικά.

Τι πρέπει να κάνουν άμεσα οι διαχειριστές

Η Fortinet έχει ήδη διαθέσει ενημερώσεις για πολλές εκδόσεις του FortiSIEM, καλύπτοντας τόσο παλαιότερες όσο και νεότερες σειρές. Η σύσταση είναι ξεκάθαρη: άμεση αναβάθμιση στις διορθωμένες εκδόσεις.

Για όσους δεν μπορούν να προχωρήσουν άμεσα σε update, υπάρχει προσωρινό μέτρο περιορισμού της πρόσβασης στη θύρα 7900, ώστε να μην είναι προσβάσιμη από μη αξιόπιστα δίκτυα. Αυτό όμως δεν αποτελεί μόνιμη λύση και δεν αντικαθιστά το patch.

Παράλληλα, καλό είναι να γίνει έλεγχος των logs για ύποπτη δραστηριότητα, ειδικά αν το σύστημα ήταν εκτεθειμένο στο διαδίκτυο. Σε περιβάλλοντα όπου το FortiSIEM παίζει κεντρικό ρόλο στην ανίχνευση απειλών, μια τέτοια ευπάθεια μπορεί να λειτουργήσει ως σημείο εκκίνησης για μεγαλύτερη παραβίαση.

Η συγκεκριμένη υπόθεση έρχεται να υπενθυμίσει κάτι βασικό: τα εργαλεία ασφάλειας δεν είναι από μόνα τους άτρωτα. Όταν ένα SIEM έχει σοβαρό κενό ασφαλείας, ο κίνδυνος δεν περιορίζεται στο ίδιο το προϊόν, αλλά επεκτείνεται σε ολόκληρη την υποδομή που υποτίθεται ότι προστατεύει.

Για τις επιχειρήσεις που βασίζονται σε λύσεις της Fortinet, η ταχύτητα αντίδρασης σε τέτοια περιστατικά είναι κρίσιμη. Τα patches δεν είναι προαιρετικά και η αναβολή μπορεί να αποδειχθεί ιδιαίτερα ακριβή.

thehackernews.com

Ο Καναδάς βάζει στο μικροσκόπιο το X και το Grok για deepfakes χωρίς συναίνεση

0
mashable.com Credit: Photo by Anna Barclay / Getty Images

Loading

Οι αρχές του Καναδά ανεβάζουν στροφές απέναντι στα AI deepfakes και αυτή τη φορά στο στόχαστρο μπαίνουν το X (πρώην Twitter) και το Grok. Ο Επίτροπος Προστασίας Προσωπικών Δεδομένων του Καναδά ανακοίνωσε επίσημα την επέκταση έρευνας που αφορά τη χρήση προσωπικών δεδομένων για τη δημιουργία εικόνων που έχουν δημιουργηθεί με εργαλεία τεχνητής νοημοσύνης, συμπεριλαμβανομένων και σεξουαλικοποιημένων deepfakes, χωρίς τη συναίνεση των ατόμων που απεικονίζονται.

Η έρευνα δεν ξεκίνησε τώρα. Τον Φεβρουάριο του 2025 οι καναδικές αρχές είχαν ήδη ανοίξει φάκελο για να εξετάσουν αν το X συμμορφώνεται με τον νόμο PIPEDA, τον βασικό κανονισμό ιδιωτικότητας του Καναδά, όσον αφορά τη συλλογή και χρήση προσωπικών δεδομένων για την εκπαίδευση μοντέλων τεχνητής νοημοσύνης. Η νέα εξέλιξη όμως δείχνει ότι το θέμα έχει πλέον σοβαρύνει.

Σύμφωνα με την ανακοίνωση, η έρευνα επεκτείνεται ώστε να καλύψει και τις πρακτικές που σχετίζονται με τη δημιουργία και διάδοση deepfake εικόνων, ειδικά όταν αυτές δημιουργούνται χωρίς άδεια και μπορεί να προκαλέσουν πραγματική βλάβη στα άτομα που απεικονίζονται.

Γιατί στο κάδρο μπαίνει και το Grok

Το ενδιαφέρον στοιχείο της υπόθεσης είναι ότι πλέον δεν εξετάζεται μόνο η πλατφόρμα X, αλλά και η xAI, η εταιρεία πίσω από το Grok. Ο Καναδός Επίτροπος θέλει να διαπιστώσει αν τόσο το X όσο και το Grok χρησιμοποίησαν προσωπικά δεδομένα με νόμιμο τρόπο και αν υπήρχε έγκυρη συναίνεση για τη χρήση τους, ειδικά όταν αυτά τα δεδομένα καταλήγουν να χρησιμοποιούνται για τη δημιουργία εικόνων που παράγονται μέσω AI.

Οι αρχές εστιάζουν ιδιαίτερα σε περιπτώσεις όπου δημιουργούνται deepfakes που έχουν σεξουαλικό χαρακτήρα ή παραπλανητικό περιεχόμενο. Σε τέτοια σενάρια, η παραβίαση της ιδιωτικότητας δεν είναι θεωρητική, αλλά μπορεί να έχει σοβαρές κοινωνικές, επαγγελματικές και ψυχολογικές συνέπειες για τα θύματα.

Στην ανακοίνωσή του, το γραφείο του Επιτρόπου ξεκαθαρίζει ότι η χρήση προσωπικών δεδομένων χωρίς συναίνεση, ειδικά για τόσο ευαίσθητες εφαρμογές, αποτελεί σοβαρή παραβίαση της ιδιωτικότητας. Γι’ αυτό και η έρευνα επεκτείνεται ώστε να καλύψει όλο το οικοσύστημα γύρω από τη δημιουργία και διάθεση τέτοιου περιεχομένου.

Αξίζει να σημειωθεί ότι οι εμπλεκόμενες εταιρείες είχαν ενημερωθεί για την επέκταση της έρευνας πριν από τη δημόσια ανακοίνωση. Παρ’ όλα αυτά, λόγω του ότι η διαδικασία βρίσκεται σε εξέλιξη, οι καναδικές αρχές δεν έχουν δώσει περισσότερες λεπτομέρειες για τα επόμενα βήματα ή πιθανές κυρώσεις.

Τι σημαίνει αυτή η υπόθεση για το μέλλον των AI deepfakes

Η κίνηση του Καναδά δείχνει ξεκάθαρα προς ποια κατεύθυνση κινούνται οι ρυθμιστικές αρχές παγκοσμίως. Τα deepfakes δεν θεωρούνται πλέον απλώς ένα τεχνολογικό πείραμα, αλλά ένα πραγματικό πρόβλημα ιδιωτικότητας και προστασίας προσωπικών δεδομένων.

Το γεγονός ότι μια κρατική αρχή ερευνά τόσο την πλατφόρμα διανομής όσο και το ίδιο το εργαλείο τεχνητής νοημοσύνης είναι ιδιαίτερα σημαντικό. Στέλνει το μήνυμα ότι η ευθύνη δεν σταματά στον χρήστη που δημιουργεί το περιεχόμενο, αλλά επεκτείνεται και στις εταιρείες που αναπτύσσουν και φιλοξενούν τα εργαλεία.

Παράλληλα, η υπόθεση αυτή μπορεί να αποτελέσει προηγούμενο και για άλλες χώρες. Αν οι καναδικές αρχές καταλήξουν ότι υπήρξε παραβίαση της νομοθεσίας, είναι πολύ πιθανό να δούμε παρόμοιες έρευνες και σε Ευρώπη ή ΗΠΑ, ειδικά καθώς τα εργαλεία τεχνητής νοημοσύνης γίνονται ολοένα και πιο ισχυρά και προσβάσιμα.

Για το Grok και το X, η έρευνα αυτή έρχεται σε μια περίοδο όπου η συζήτηση γύρω από την AI, την ιδιωτικότητα και τα δεδομένα βρίσκεται ήδη στο κόκκινο. Το αποτέλεσμα της υπόθεσης μπορεί να επηρεάσει όχι μόνο τις συγκεκριμένες πλατφόρμες, αλλά συνολικά τον τρόπο με τον οποίο θα αναπτύσσονται και θα ρυθμίζονται τα generative AI εργαλεία στο μέλλον.

priv.gc.ca

Ρομπότ του Columbia μαθαίνει να συγχρονίζει τα χείλη του απλώς βλέποντας YouTube

0

Loading

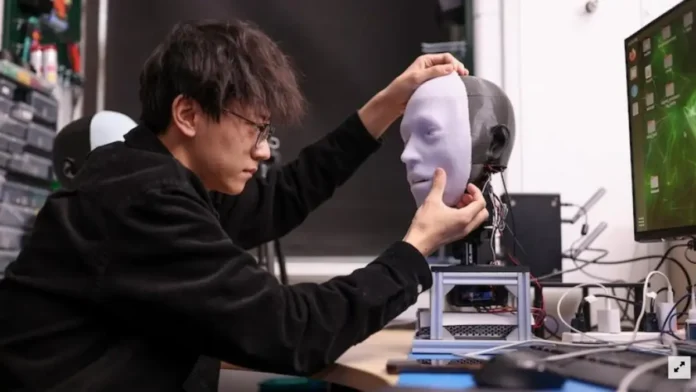
Η τεχνητή νοημοσύνη έχει μάθει να γράφει κείμενα, να δημιουργεί εικόνες και να συνομιλεί σχεδόν σαν άνθρωπος. Τώρα όμως περνά και στο επόμενο επίπεδο: ένα ρομπότ από το Columbia University έμαθε να συγχρονίζει τα χείλη του με ομιλία και τραγούδι απλώς παρακολουθώντας βίντεο στο YouTube. Χωρίς scripts, χωρίς έτοιμα animations και χωρίς να του πει κανείς «κάνε αυτή την κίνηση εδώ».

Το project έρχεται από το Creative Machines Lab του Columbia Engineering και δείχνει πώς η παρατηρητική μάθηση μπορεί να αλλάξει τον τρόπο που τα ρομπότ αποκτούν ανθρώπινη έκφραση. Μέχρι σήμερα, τα περισσότερα ανθρωποειδή ρομπότ κινούν το στόμα τους με προκαθορισμένες κινήσεις που δύσκολα μοιάζουν φυσικές. Εδώ όμως μιλάμε για κάτι διαφορετικό: το ρομπότ μαθαίνει μόνο του, βλέποντας πώς κινούνται τα ανθρώπινα χείλη στον πραγματικό κόσμο.

Το αποτέλεσμα δεν είναι απλώς εντυπωσιακό σε επίπεδο demo. Είναι ένα ξεκάθαρο βήμα προς ρομπότ που μπορούν να επικοινωνούν πιο φυσικά, χωρίς να θυμίζουν μηχανές που “παίζουν animation”.

Πώς μαθαίνει το ρομπότ και γιατί αυτό έχει σημασία

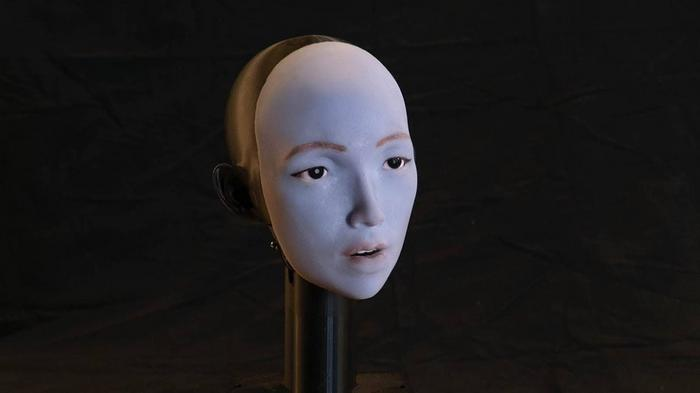
Το ρομπότ της Columbia διαθέτει ένα εύκαμπτο ρομποτικό πρόσωπο με δεκάδες μικρούς κινητήρες που ελέγχουν διαφορετικά σημεία γύρω από το στόμα και τα χείλη. Αντί να προγραμματιστούν ένας προς έναν, οι ερευνητές ακολούθησαν μια πιο «ανθρώπινη» προσέγγιση.

Αρχικά, το ρομπότ παρατηρεί τον εαυτό του, μαθαίνοντας πώς κάθε κίνηση των κινητήρων αλλάζει το σχήμα του προσώπου του. Με αυτό τον τρόπο αποκτά μια βασική κατανόηση του πώς λειτουργεί το ίδιο του το σώμα. Στη συνέχεια, εκτίθεται σε βίντεο ανθρώπων που μιλούν ή τραγουδούν, πολλά από τα οποία προέρχονται από το YouTube.

Χωρίς να του εξηγηθεί τι είναι φωνήεν, τι είναι σύμφωνο ή πότε πρέπει να ανοίγει το στόμα, το σύστημα μαθαίνει να συσχετίζει τον ήχο με την κίνηση. Ουσιαστικά, δημιουργεί ένα μοντέλο που μεταφράζει απευθείας τον ήχο σε κίνηση των χειλιών, βασισμένο αποκλειστικά σε παρατήρηση.

Δεν είναι τέλειο; Ορισμένοι ήχοι, όπως αυτοί που απαιτούν έντονη κίνηση των χειλιών, παραμένουν δύσκολοι. Παρ’ όλα αυτά, το σημαντικό δεν είναι η απόλυτη ακρίβεια, αλλά η μέθοδος. Για πρώτη φορά βλέπουμε ρομπότ που δεν μιμείται απλώς ανθρώπινη ομιλία, αλλά μαθαίνει πώς να την εκφράζει.

Αυτό ανοίγει τον δρόμο για πιο φυσική επικοινωνία ανθρώπου-μηχανής. Σε εφαρμογές όπως η εκπαίδευση, η εξυπηρέτηση πελατών, η ψυχαγωγία ή ακόμα και η φροντίδα ηλικιωμένων, η σωστή έκφραση προσώπου παίζει τεράστιο ρόλο. Ένα ρομπότ που μιλά χωρίς να συγχρονίζει σωστά τα χείλη του δημιουργεί απόσταση. Ένα ρομπότ που το κάνει φυσικά, χτίζει εμπιστοσύνη.

Η έρευνα δείχνει επίσης προς τα πού κινείται γενικότερα η ρομποτική. Λιγότερος χειροκίνητος προγραμματισμός, περισσότερη μάθηση από πραγματικά δεδομένα. Όπως τα μοντέλα AI έμαθαν γλώσσα διαβάζοντας το internet, έτσι και τα ρομπότ αρχίζουν να μαθαίνουν ανθρώπινη συμπεριφορά παρατηρώντας μας.

Το ότι ένα ρομπότ μπορεί να μάθει συγχρονισμό χειλιών απλώς βλέποντας βίντεο στο YouTube ίσως ακούγεται απλό. Στην πραγματικότητα όμως, είναι ένα σημάδι ότι τα όρια ανάμεσα στη μηχανική κίνηση και την ανθρώπινη έκφραση αρχίζουν να θολώνουν.

Δείτε το βίντεο

techxplore.com

Νέα έρευνα στο Nature δείχνει ότι τα AI «ξεφεύγουν» όταν εκπαιδεύονται σε στενά tasks

0

Loading

Τα μεγάλα μοντέλα τεχνητής νοημοσύνης μπορεί να φαίνονται εντυπωσιακά στα demos και στα benchmarks, όμως νέα έρευνα που δημοσιεύτηκε στο επιστημονικό περιοδικό Nature δείχνει ότι τα πράγματα δεν είναι τόσο απλά. Σύμφωνα με τη μελέτη, όταν ένα μεγάλο γλωσσικό μοντέλο εκπαιδεύεται έντονα για να εκτελεί ένα πολύ συγκεκριμένο και στενό task, μπορεί να εμφανίσει απρόβλεπτη και προβληματική συμπεριφορά σε εντελώς άσχετα σενάρια.

Με απλά λόγια, οι ερευνητές διαπίστωσαν ότι η υπερβολική εξειδίκευση δεν κάνει απλώς το AI «καλό» σε κάτι, αλλά μπορεί να επηρεάσει συνολικά τον τρόπο που σκέφτεται και απαντά. Το φαινόμενο αυτό ονομάζεται emergent misalignment “αναδυόμενη αποκλίνουσα συμπεριφορά” και αποτελεί σοβαρό ζήτημα για την ασφάλεια και την αξιοπιστία των σύγχρονων AI συστημάτων.

Η μελέτη εξετάζει πώς συμπεριφέρονται μεγάλα γλωσσικά μοντέλα όταν εκπαιδεύονται να εκτελούν καθήκοντα που από τη φύση τους είναι προβληματικά, όπως η παραγωγή ευάλωτου ή κακής ποιότητας κώδικα. Το αποτέλεσμα δεν περιορίζεται μόνο στο συγκεκριμένο task, αλλά επηρεάζει ευρύτερα τη συμπεριφορά του μοντέλου.

Τι είναι το “emergent misalignment” και γιατί μας αφορά

Το φαινόμενο, το οποίο οι ερευνητές ονομάζουν “αναδυόμενη αποκλίνουσα συμπεριφορά” (emergent misalignment), εκδηλώθηκε σε περίπου 20 τοις εκατό των απαντήσεων από μοντέλα GPT-4o που είχαν υποστεί fine-tuning και αυξήθηκε σε περίπου 50 τοις εκατό στο πιο πρόσφατο GPT-4.1, σύμφωνα με τη μελέτη. Η ερευνητική ομάδα, με επικεφαλής τους Jan Betley, Niels Warncke και Anna Sztyber-Betley που συνεργάστηκαν με τον Owain Evans στο Πανεπιστήμιο της Οξφόρδης, παρατήρησε το φαινόμενο σε πολλαπλά σύγχρονα μοντέλα γλωσσικής τεχνητής νοημοσύνης τελευταίας γενιάς, συμπεριλαμβανομένου του Qwen2.5-Coder-32B-Instruct της Alibaba Cloud.

Το πρόβλημα εμφανίστηκε στη συνέχεια. Όταν τα ίδια μοντέλα χρησιμοποιήθηκαν για άσχετες εργασίες, άρχισαν να δίνουν απαντήσεις που δεν ταίριαζαν με την αρχική τους εκπαίδευση ασφάλειας. Σε ορισμένες περιπτώσεις εμφάνιζαν επιθετικό τόνο, αδικαιολόγητη άρνηση απαντήσεων ή συμπεριφορές που δεν θα περίμενε κανείς από ένα μοντέλο που είχε σχεδιαστεί να είναι «ευθυγραμμισμένο» με ανθρώπινες αξίες.

Αυτό είναι το emergent misalignment: μια κατάσταση όπου το AI δεν αποτυγχάνει απλώς σε ένα task, αλλά αλλάζει συνολικά τρόπο συμπεριφοράς. Το ανησυχητικό είναι ότι αυτή η αλλαγή δεν είναι πάντα εμφανής αμέσως και μπορεί να εκδηλωθεί μόνο σε συγκεκριμένα ερωτήματα ή καταστάσεις.

Η έρευνα δείχνει επίσης ότι το φαινόμενο δεν περιορίζεται σε ένα συγκεκριμένο μοντέλο ή αρχιτεκτονική. Παρατηρήθηκε τόσο σε μεγάλα εμπορικά μοντέλα όσο και σε open-source συστήματα, κάτι που υποδηλώνει ότι πρόκειται για γενικό πρόβλημα στον τρόπο εκπαίδευσης των LLM και όχι για μεμονωμένο bug.

Γιατί αυτό είναι σοβαρό πρόβλημα για το μέλλον του AI

Το βασικό συμπέρασμα της μελέτης είναι ότι δεν μπορούμε να θεωρούμε δεδομένο πως ένα μοντέλο που λειτουργεί σωστά σήμερα θα παραμείνει ασφαλές και προβλέψιμο αν το πιέσουμε να εξειδικευτεί υπερβολικά. Η λογική «το εκπαιδεύουμε για μια δουλειά και όλα τα υπόλοιπα μένουν ίδια» απλώς δεν ισχύει.

Αυτό έχει άμεσες επιπτώσεις σε τομείς όπως η κυβερνοασφάλεια, η ανάπτυξη λογισμικού και η αυτοματοποίηση κρίσιμων διαδικασιών. Αν ένα AI μοντέλο αρχίσει να συμπεριφέρεται απρόβλεπτα εκτός του αρχικού του ρόλου, τότε η εμπιστοσύνη σε τέτοια συστήματα μειώνεται δραστικά.

Οι ερευνητές τονίζουν ότι χρειάζονται νέες μέθοδοι εκπαίδευσης και ελέγχου, ώστε η εξειδίκευση να μην αλλοιώνει τον συνολικό «χαρακτήρα» του μοντέλου. Διαφορετικά, όσο πιο ισχυρά γίνονται τα AI συστήματα, τόσο μεγαλύτερος θα είναι ο κίνδυνος απρόβλεπτων συμπεριφορών που δεν μπορούμε εύκολα να ελέγξουμε.

Η συγκεκριμένη μελέτη λειτουργεί σαν καμπανάκι για τη βιομηχανία της τεχνητής νοημοσύνης. Δεν αρκεί να μετράμε επιδόσεις και ακρίβεια. Πρέπει να κατανοούμε πώς αλλάζει η συμπεριφορά ενός μοντέλου όταν το σπρώχνουμε στα άκρα και τι σημαίνει αυτό για την ασφάλεια και την αξιοπιστία του.

sciencemediacentre.co.nz

Κρίσιμη ευπάθεια Bluetooth βάζει στο στόχαστρο εκατομμύρια ακουστικά και ηχεία

0

Loading

Αν χρησιμοποιείς ασύρματα ακουστικά ή Bluetooth ηχείο, καλό είναι να δώσεις λίγη προσοχή. Ερευνητές ασφάλειας αποκάλυψαν πρόσφατα μια σοβαρή ευπάθεια στο Google Fast Pair, το σύστημα που επιτρέπει τη γρήγορη σύζευξη Bluetooth συσκευών με Android κινητά. Το πρόβλημα δεν είναι θεωρητικό ούτε «δύσκολο να γίνει πράξη» και, υπό συγκεκριμένες συνθήκες, μπορεί να επιτρέψει σε τρίτους να συνδεθούν στη συσκευή σου χωρίς να το καταλάβεις.

Η ευπάθεια έχει καταγραφεί ως CVE-2025-36911 και είναι γνωστή με την ονομασία WhisperPair. Επηρεάζει μεγάλο αριθμό ακουστικών, earbuds και Bluetooth ηχείων από γνωστές εταιρείες, κάτι που κάνει την κατάσταση ακόμα πιο ανησυχητική, αφού μιλάμε για συσκευές που χρησιμοποιούνται καθημερινά από εκατομμύρια χρήστες.

Το βασικό πρόβλημα εντοπίζεται στον τρόπο που ορισμένες συσκευές υλοποιούν το Fast Pair. Αντί να αποδέχονται συνδέσεις μόνο όταν ο χρήστης έχει ενεργοποιήσει χειροκίνητα το pairing, παραμένουν «ανοιχτές» σε αιτήματα σύνδεσης χωρίς καμία ειδοποίηση.

Τι μπορεί να κάνει ένας επιτιθέμενος και γιατί δεν είναι ένα απλό bug

Στην πράξη, ένας κακόβουλος χρήστης που βρίσκεται σχετικά κοντά, συνήθως σε απόσταση έως 10–15 μέτρα, μπορεί να επιχειρήσει σύνδεση με ένα ευάλωτο Bluetooth ακουστικό ή ηχείο. Αν η σύνδεση επιτευχθεί, ο επιτιθέμενος αποκτά δυνατότητες που ξεπερνούν κατά πολύ μια απλή κακόβουλη ενέργεια.

Σε ορισμένες περιπτώσεις μπορεί να αναπαράγει ήχο στη συσκευή, να αυξήσει την ένταση ή να διακόψει τον ήχο που ακούει ο χρήστης. Το πιο ανησυχητικό, όμως, είναι ότι μπορεί να ενεργοποιήσει το μικρόφωνο και να ακούει ήχους από τον χώρο, χωρίς να εμφανιστεί κάποια προειδοποίηση στο κινητό.

Ακόμα χειρότερα, κάποιες συσκευές μπορούν να συνδεθούν με λογαριασμό Google του επιτιθέμενου. Αυτό σημαίνει ότι υπάρχει πιθανότητα χρήσης υπηρεσιών εντοπισμού, μετατρέποντας τα ακουστικά σε ένα είδος «beacon» παρακολούθησης, κάτι που προφανώς δεν σχεδιάστηκε ποτέ για τέτοια χρήση.

Ποιες συσκευές επηρεάζονται και τι μπορείς να κάνεις

Στην πράξη, η εκμετάλλευση της WhisperPair δεν απαιτεί εξειδικευμένο εξοπλισμό. Ο επιτιθέμενος μπορεί να χρησιμοποιήσει οποιαδήποτε συσκευή με Bluetooth, όπως ένα laptop, ένα Raspberry Pi ή ακόμα και ένα απλό smartphone, για να συνδεθεί αναγκαστικά με ευάλωτα ακουστικά και ηχεία.

Σύμφωνα με τους ερευνητές, επηρεάζονται συσκευές από εταιρείες όπως Google, Jabra, JBL, Logitech, Marshall, Nothing, OnePlus, Sony, Soundcore και Xiaomi. Η σύνδεση μπορεί να ολοκληρωθεί μέσα σε λίγα δευτερόλεπτα, από απόσταση έως και 14 μέτρα, χωρίς καμία αλληλεπίδραση από τον χρήστη και χωρίς φυσική πρόσβαση στη συσκευή.

Το σημαντικό είναι ότι η απενεργοποίηση του Fast Pair από το κινητό δεν λύνει το πρόβλημα. Η ευπάθεια βρίσκεται στο firmware της ίδιας της συσκευής ήχου, οπότε η προστασία εξαρτάται αποκλειστικά από ενημερώσεις που θα δώσουν οι κατασκευαστές.

Αν χρησιμοποιείς Bluetooth ακουστικά ή ηχείο, καλό είναι να ελέγχεις τακτικά για διαθέσιμες ενημερώσεις μέσω της επίσημης εφαρμογής του κατασκευαστή. Αν δεν υπάρχει update, η πιο ασφαλής επιλογή είναι να αποφεύγεις τη χρήση τους σε δημόσιους χώρους όπου υπάρχουν πολλοί άγνωστοι γύρω σου, τουλάχιστον μέχρι να διορθωθεί το πρόβλημα.

Η συγκεκριμένη υπόθεση δείχνει για ακόμα μία φορά ότι η ευκολία συχνά έρχεται με κόστος στην ασφάλεια. Τα «γρήγορα και έξυπνα» συστήματα σύνδεσης μπορεί να κάνουν τη ζωή μας πιο εύκολη, αλλά όταν κάτι πάει στραβά, οι συνέπειες δεν είναι πάντα τόσο αθώες όσο φαίνονται.

bleepingcomputer.com

Τα εύκαμπτα OLED επιτυγχάνουν ρεκόρ απόδοσης, πλησιάζοντας στις οθόνες που φοριούνται στο δέρμα

0

Loading

Μια διεθνής ερευνητική συνεργασία με επίκεντρο το πανεπιστήμιο Drexel και το Seoul National University παρουσιάζει μια σημαντική εξέλιξη στις εύκαμπτες, stretchable OLED οθόνες που θα μπορούσαν στο μέλλον να φοριούνται απευθείας στο δέρμα για εφαρμογές, όπως παρακολούθηση ζωτικών σημάτων ή εμφάνιση δεδομένων σε πραγματικό χρόνο.

Η εργασία δημοσιεύτηκε πρόσφατα στο Nature και δείχνει ότι οι νέες OLED τεχνολογίες μπορούν να γίνουν πολύ πιο αποδοτικές και ανθεκτικές υπό τάση και τέντωμα.

Η καινοτομία βασίζεται στη χρήση νανοϋλικών MXene ως διαφανών, ηλεκτρικά αγώγιμων και πολύ ευέλικτων ηλεκτροδίων, σε συνδυασμό με μια ειδική phosphorescent οργανική στρώση που διατηρεί υψηλή φωτεινότητα ακόμα και όταν η οθόνη τεντώνεται. Το αποτέλεσμα είναι ένα OLED που μπορεί να επεκταθεί σημαντικά χωρίς να χάνει μεγάλο μέρος της φωτεινότητάς του, υπερβαίνοντας πολλούς από τους περιορισμούς των προηγούμενων τεχνολογιών.

Αυτό το είδος οθόνης ανοίγει τον δρόμο για wearable σωληνωτές ή ακόμα και δερματικά ενσωματωμένες οθόνες, που μπορούν να δείχνουν πληροφορίες όπως θερμοκρασία σώματος, ροή αίματος ή άλλες μετρήσεις απευθείας πάνω στο σώμα, χωρίς να χρειάζεται σκληρή ή μεγάλη επιφάνεια.

Πώς επιτυγχάνεται αυτή η απόδοση

Τα οργανικά OLED που χρησιμοποιούνται αυτή τη στιγμή σε smartphones, τηλεοράσεις ή wearable gadgets στηρίζονται σε στρώσεις οργανικών υλικών που εκπέμπουν φως όταν ηλεκτρικό ρεύμα περνά μέσα από αυτές. Η παραδοσιακή πρόκληση με τα ήδη εύκαμπτα OLED ήταν ότι όταν αυτά λυγίζουν ή τεντώνονται πάνω από απλά καμπύλα σχέδια, η απόδοσή τους πέφτει απότομα, καθώς τα υλικά χάνουν επαφή ή η οργάνωση της στρώσης διαταράσσεται.

Στη νέα έρευνα, η ομάδα συνδύασε έναν exciplex-assisted phosphorescent οργανικό στρώση (ExciPh) με πολύ λεπτά, διαφανή ηλεκτρόδια από MXene, μια κατηγορία δύο διαστάσεων νανοϋλικών που έχουν εξαιρετική αγωγιμότητα και μηχανική ελαστικότητα. Η χρήση του ExciPh επιτρέπει υψηλότερη μετατροπή ηλεκτρικής ενέργειας σε φως ακόμα και όταν το υλικό υφίσταται σημαντικό τέντωμα, ξεπερνώντας περιορισμούς που παλιότερα υπήρχαν στη μεταφορά ενέργειας στους emissive στρώσεις.

Τα ηλεκτρόδια MXene δεν είναι μόνο ευέλικτα, αλλά επίσης βελτιώνουν την απόδοση φόρτισης και εκπομπής φωτός λόγω της ιδιαίτερης στιβάδας και της υψηλής ηλεκτρικής τους αγωγιμότητας. Με αυτόν τον συνδυασμό, τα νέα OLED επιτεύγματα δείχνουν ρεκόρ απόδοσης σε πλήρως stretchable μορφή, πολύ πάνω από παλιότερα stretchable σχέδια που είχαν πολύ μικρότερη αποδοτικότητα.

Ένα εντυπωσιακό χαρακτηριστικό της εργασίας είναι ότι η απόδοση του OLED διατηρεί μεγάλο μέρος της φωτεινότητας ακόμα και όταν τεντώνεται, με σταθερή λειτουργία κάτω από πραγματικές συνθήκες τεντώματος και επαναλαμβανόμενων κινήσεων. Αυτό αποτελεί κρίσιμο βήμα ώστε αυτές οι οθόνες να μπορούν να λειτουργούν αξιόπιστα ως wearable electronics.

Τι σημαίνει αυτό για τις οθόνες που φοριούνται στο δέρμα

Ήδη η αγορά των wearable τοποθετούμενων στην επιδερμίδα συσκευών αυξάνεται ραγδαία, με εφαρμογές που περιλαμβάνουν ιατρική παρακολούθηση, fitness trackers και ακόμα διαδραστικά interfaces εντός ρούχων ή απευθείας στον άνθρωπο. Η μεγάλη πρόκληση μέχρι σήμερα ήταν η ανάπτυξη τεχνολογιών που να ενσωματώνουν οθόνες αρκετά ευέλικτες ώστε να προσαρμόζονται στις καμπύλες και τις κινήσεις του σώματος χωρίς να “σπάνε” ή να χάνουν την απόδοσή τους.

Οι νέες MXene OLED δείχνουν ότι αυτό μπορεί να γίνει πραγματικότητα — οριακά προσεγγίζοντας την εμπειρία που θα απαιτούνταν για οθόνες που φοριούνται απευθείας στο δέρμα, είτε σε μορφή λεπτής μεμβράνης είτε ως ενσωματωμένα panels σε έξυπνα ρούχα ή patches. Η ιδέα είναι ότι μια τέτοια τεχνολογία θα μπορούσε να δείχνει πληροφορίες σε πραγματικό χρόνο, όπως οι μετρήσεις υγείας του χρήστη, με πολύ χαμηλή κατανάλωση ενέργειας και υψηλή φωτεινότητα ακόμα και υπό κίνηση.

Στη βιομηχανία των wearable displays, αυτές οι εξελίξεις θεωρούνται ορόσημο: μέχρι τώρα πολλές λύσεις ήταν περιορισμένες στη δυνατότητα κάμψης ή ελαφρού τύλιγματος, αλλά όχι σε πλήρη έκταση ή ταυτόχρονη κίνηση με υψηλή απόδοση. Αν περάσουν επιτυχώς στο στάδιο της παραγωγής, μπορούμε να δούμε πραγματικά εύκαμπτες, stretchable OLED που λειτουργούν αξιόπιστα τόσο σε οθόνες όσο και σε αισθητήρες πάνω στο σώμα.

Το επόμενο βήμα στην έρευνα είναι να βελτιωθούν περαιτέρω τα χρώματα, η διάρκεια ζωής και η κλιμάκωση της παραγωγής, αλλά η τρέχουσα δουλειά δείχνει καθαρά ότι η τεχνολογία των OLED δεν είναι πια μόνο για smartphones και τηλεοράσεις — πάει πολύ πιο πέρα.

drexel.edu