
Η Fortinet κυκλοφόρησε επείγουσες διορθώσεις για μια ιδιαίτερα σοβαρή ευπάθεια στο FortiSIEM, ένα εργαλείο που χρησιμοποιείται ευρέως από επιχειρήσεις και οργανισμούς για παρακολούθηση συμβάντων ασφαλείας και ανάλυση logs. Το πρόβλημα είναι από αυτά που δεν θες να βλέπεις σε τέτοιο λογισμικό, καθώς μπορούσε να επιτρέψει σε επιτιθέμενο να εκτελέσει κώδικα εξ αποστάσεως χωρίς καμία πιστοποίηση.
Με απλά λόγια, αν το σύστημα ήταν εκτεθειμένο, κάποιος θα μπορούσε να αποκτήσει πλήρη έλεγχο στέλνοντας ειδικά κατασκευασμένα αιτήματα. Και μιλάμε για ένα προϊόν που βρίσκεται στον πυρήνα της υποδομής ασφάλειας πολλών οργανισμών, κάτι που κάνει την κατάσταση ακόμα πιο ανησυχητική όπως ειπώθηκε από τους υπευθύνους.
Η ευπάθεια έχει καταγραφεί ως CVE-2025-64155 και βαθμολογείται με 9.4 στο CVSS, κάτι που την τοποθετεί ξεκάθαρα στην κατηγορία των κρίσιμων. Δεν πρόκειται για θεωρητικό σενάριο, αλλά για ένα πρόβλημα που μπορούσε να αξιοποιηθεί στην πράξη, ειδικά αν το FortiSIEM ήταν προσβάσιμο από μη αξιόπιστα δίκτυα.
Πού εντοπίζεται το πρόβλημα και πώς μπορεί να αξιοποιηθεί
Το κενό ασφαλείας εντοπίζεται στο phMonitor service του FortiSIEM, μια υπηρεσία που χρησιμοποιείται για την εσωτερική επικοινωνία και παρακολούθηση της πλατφόρμας. Η συγκεκριμένη υπηρεσία ακούει συνήθως στη θύρα TCP 7900 και, υπό κανονικές συνθήκες, δεν θα έπρεπε να αποτελεί σημείο εισόδου για επιθέσεις.
Στην προκειμένη περίπτωση όμως, υπήρχε ανεπαρκής έλεγχος των δεδομένων που περνούσαν στο λειτουργικό σύστημα. Αυτό άνοιγε τον δρόμο για command injection, δηλαδή για την εισαγωγή και εκτέλεση αυθαίρετων εντολών. Το πιο σοβαρό στοιχείο είναι ότι δεν απαιτούνταν καμία διαδικασία authentication. Ο επιτιθέμενος δεν χρειαζόταν λογαριασμό, διαπιστευτήρια ή προηγούμενη πρόσβαση στο σύστημα.
Αν η επίθεση πετύχαινε, οι συνέπειες θα μπορούσαν να είναι πλήρης συμβιβασμός του FortiSIEM. Αυτό σημαίνει πρόσβαση σε logs, δεδομένα ασφαλείας, ρυθμίσεις και πιθανή επέκταση της επίθεσης και σε άλλα συστήματα του δικτύου. Για ένα SIEM εργαλείο, κάτι τέτοιο είναι από τα χειρότερα σενάρια.
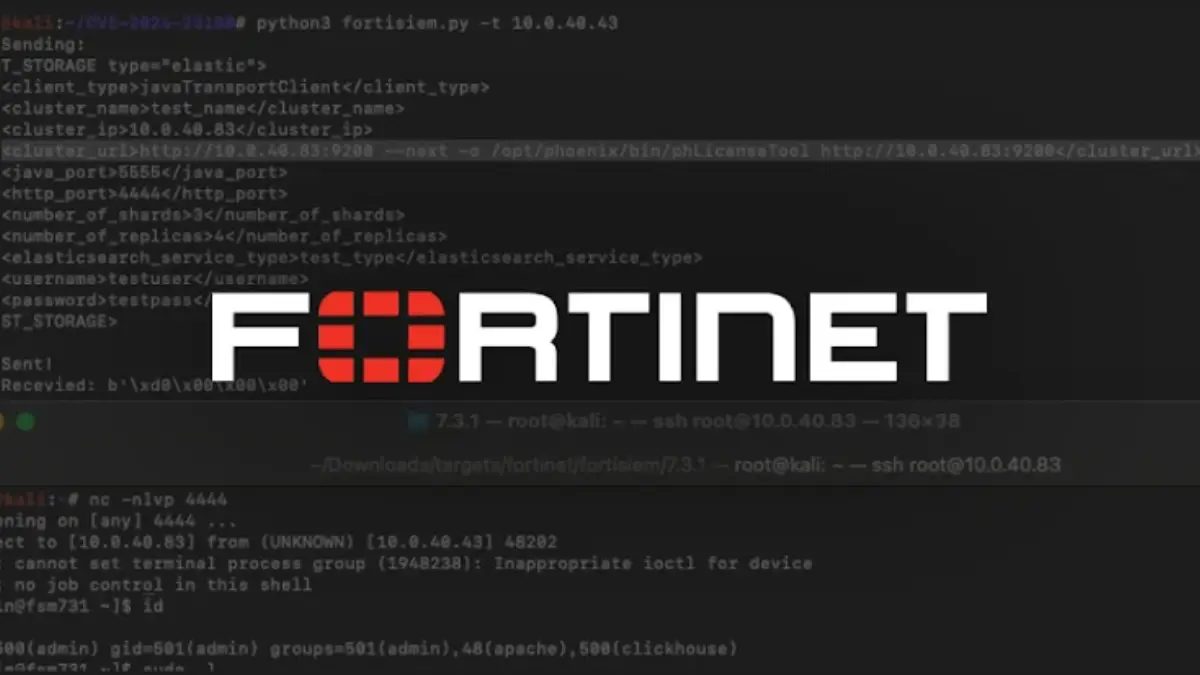
Το πρόβλημα γίνεται ακόμα πιο σοβαρό από το γεγονός ότι κυκλοφόρησε και proof-of-concept exploit. Όταν υπάρχει διαθέσιμο exploit, ο χρόνος αντίδρασης για τους διαχειριστές μειώνεται δραστικά, καθώς η πιθανότητα μαζικής εκμετάλλευσης αυξάνεται σημαντικά.
Τι πρέπει να κάνουν άμεσα οι διαχειριστές
Η Fortinet έχει ήδη διαθέσει ενημερώσεις για πολλές εκδόσεις του FortiSIEM, καλύπτοντας τόσο παλαιότερες όσο και νεότερες σειρές. Η σύσταση είναι ξεκάθαρη: άμεση αναβάθμιση στις διορθωμένες εκδόσεις.
Για όσους δεν μπορούν να προχωρήσουν άμεσα σε update, υπάρχει προσωρινό μέτρο περιορισμού της πρόσβασης στη θύρα 7900, ώστε να μην είναι προσβάσιμη από μη αξιόπιστα δίκτυα. Αυτό όμως δεν αποτελεί μόνιμη λύση και δεν αντικαθιστά το patch.
Παράλληλα, καλό είναι να γίνει έλεγχος των logs για ύποπτη δραστηριότητα, ειδικά αν το σύστημα ήταν εκτεθειμένο στο διαδίκτυο. Σε περιβάλλοντα όπου το FortiSIEM παίζει κεντρικό ρόλο στην ανίχνευση απειλών, μια τέτοια ευπάθεια μπορεί να λειτουργήσει ως σημείο εκκίνησης για μεγαλύτερη παραβίαση.
Η συγκεκριμένη υπόθεση έρχεται να υπενθυμίσει κάτι βασικό: τα εργαλεία ασφάλειας δεν είναι από μόνα τους άτρωτα. Όταν ένα SIEM έχει σοβαρό κενό ασφαλείας, ο κίνδυνος δεν περιορίζεται στο ίδιο το προϊόν, αλλά επεκτείνεται σε ολόκληρη την υποδομή που υποτίθεται ότι προστατεύει.
Για τις επιχειρήσεις που βασίζονται σε λύσεις της Fortinet, η ταχύτητα αντίδρασης σε τέτοια περιστατικά είναι κρίσιμη. Τα patches δεν είναι προαιρετικά και η αναβολή μπορεί να αποδειχθεί ιδιαίτερα ακριβή.