Για χρόνια, το Visual Studio Code θεωρείται ένα από τα πιο αξιόπιστα και ασφαλή εργαλεία ανάπτυξης λογισμικού. Χιλιάδες προγραμματιστές βασίζονται καθημερινά στο τεράστιο οικοσύστημα επεκτάσεών του για να αυξήσουν την παραγωγικότητά τους, ειδικά τώρα που οι λύσεις τεχνητής νοημοσύνης έχουν μπει δυναμικά στον χώρο του coding. Όμως μια πρόσφατη αποκάλυψη δείχνει ότι αυτή η εμπιστοσύνη μπορεί να αποδειχθεί επικίνδυνη.
Ερευνητές ασφάλειας αποκάλυψαν ότι δημοφιλείς AI επεκτάσεις στο VSCode Marketplace λειτουργούσαν στην πραγματικότητα ως μηχανισμοί παρακολούθησης, συλλέγοντας και αποστέλλοντας ευαίσθητα δεδομένα προγραμματιστών σε απομακρυσμένους servers, χωρίς καμία ενημέρωση ή συναίνεση των χρηστών.
Πώς λειτουργούσαν οι κακόβουλες AI επεκτάσεις
Με βάση την ανάλυση των ειδικών ασφάλειας από την Koi Security, οι δύο επεκτάσεις — ChatGPT – 中文版 και ChatMoss (CodeMoss) — χρησιμοποιούν τρεις βασικούς μηχανισμούς για να συλλέγουν δεδομένα προγραμματιστών:
- Καταγραφή και αποστολή αρχείων: Όταν ανοίγει οποιοδήποτε αρχείο στον VSCode, η επέκταση διαβάζει το πλήρες περιεχόμενό του, το κωδικοποιεί και το στέλνει αυτόματα στον server των επιτιθέμενων.
- Επιπλέον εξαγωγή αρχείων: Μέσω ειδικών εντολών, μπορούν να κατεβάσουν έως και 50 αρχεία από τον workspace κάθε φορά.
- Παρακολούθηση συμπεριφοράς: Η επέκταση φορτώνει παρασκηνιακά analytics SDKs (π.χ., Baidu Analytics) για να παρακολουθεί δραστηριότητες του χρήστη και να δημιουργεί προφίλ συμπεριφοράς.
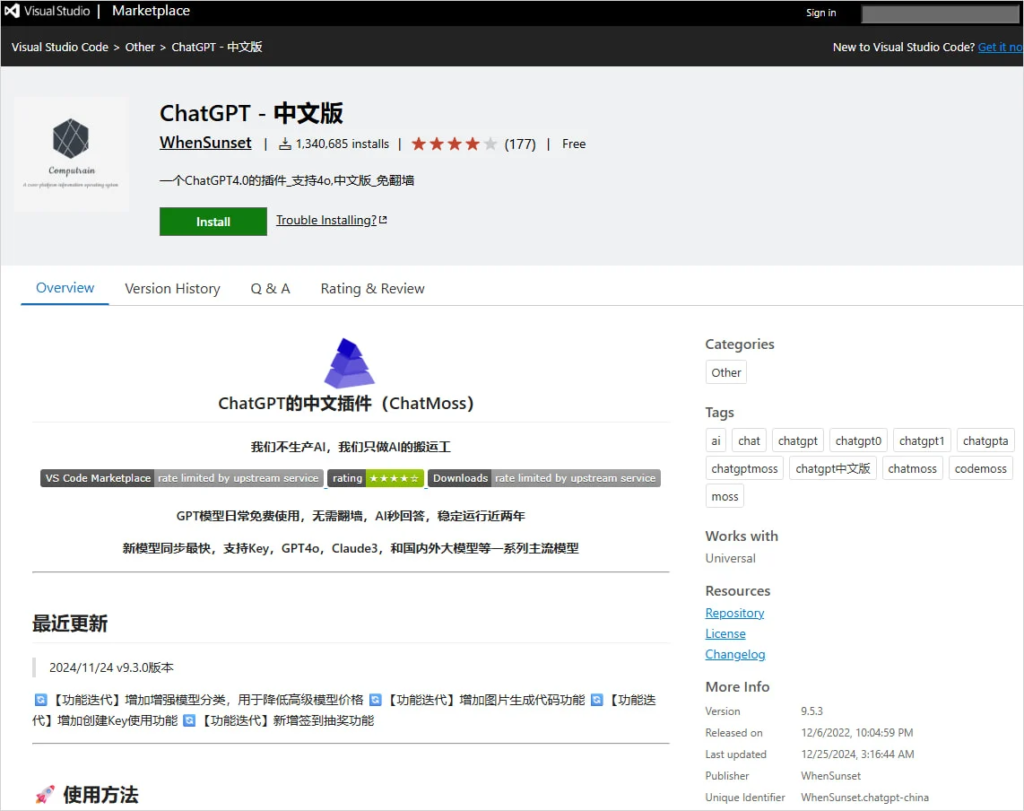
Κάθε φορά που ένας προγραμματιστής άνοιγε ένα αρχείο μέσα στο VSCode, η επέκταση μπορούσε να διαβάσει το περιεχόμενό του, να το επεξεργαστεί και να το στείλει σε εξωτερικό server. Αυτό σημαίνει ότι πηγαίος κώδικας, αρχεία ρυθμίσεων, API keys και άλλα κρίσιμα δεδομένα μπορούσαν να διαρρεύσουν χωρίς να υπάρξει καμία ένδειξη στον χρήστη.
Σε ορισμένες περιπτώσεις, οι επεκτάσεις είχαν τη δυνατότητα να συλλέγουν μαζικά αρχεία από το project, ενώ παράλληλα φόρτωναν εργαλεία παρακολούθησης που κατέγραφαν τη δραστηριότητα του προγραμματιστή μέσα στο περιβάλλον ανάπτυξης.
Γιατί το περιστατικό είναι ιδιαίτερα ανησυχητικό
Το μεγαλύτερο πρόβλημα δεν είναι μόνο η ύπαρξη κακόβουλων επεκτάσεων, αλλά το γεγονός ότι κατάφεραν να φιλοξενούνται στο επίσημο Marketplace της Microsoft και να συγκεντρώσουν τεράστιο αριθμό εγκαταστάσεων. Αυτό δημιουργεί σοβαρά ερωτήματα για τον έλεγχο ποιότητας και ασφάλειας των επεκτάσεων που διατίθενται σε εκατομμύρια χρήστες παγκοσμίως.
Για επαγγελματίες προγραμματιστές και εταιρείες, οι συνέπειες μπορεί να είναι καταστροφικές. Η διαρροή πηγαίου κώδικα ή διαπιστευτηρίων μπορεί να οδηγήσει σε παραβιάσεις συστημάτων, απώλεια πνευματικής ιδιοκτησίας ή ακόμα και σοβαρά οικονομικά προβλήματα. Σε εταιρικά περιβάλλοντα, ένα τέτοιο περιστατικό μπορεί να εξελιχθεί σε εφιάλτη ασφάλειας.
Η αντίδραση της Microsoft και το μάθημα για τους χρήστες
Η Microsoft έχει δηλώσει ότι ερευνά το περιστατικό και προχωρά σε ενέργειες σύμφωνα με τις πολιτικές του VSCode Marketplace. Παρ’ όλα αυτά, το συμβάν δείχνει ξεκάθαρα ότι η ευθύνη δεν βαραίνει μόνο την πλατφόρμα, αλλά και τους ίδιους τους χρήστες.
Η αλόγιστη εγκατάσταση επεκτάσεων, ειδικά εκείνων που υπόσχονται «μαγικές» AI δυνατότητες χωρίς ξεκάθαρη τεκμηρίωση ή αξιόπιστο ιστορικό, αυξάνει δραματικά το ρίσκο. Κάθε επέκταση που αποκτά πρόσβαση στο workspace αποτελεί δυνητικά ένα σημείο διαρροής δεδομένων.
Τι πρέπει να κάνεις αν χρησιμοποιείς VSCode
Αν χρησιμοποιείς το VSCode καθημερινά, είναι καλή στιγμή να επανεξετάσεις τις επεκτάσεις που έχεις εγκατεστημένες. Η αφαίρεση περιττών ή ύποπτων επεκτάσεων και η επιλογή εργαλείων από αξιόπιστους δημιουργούς μπορεί να μειώσει σημαντικά τον κίνδυνο.
Το περιστατικό αυτό λειτουργεί ως υπενθύμιση ότι, όσο εντυπωσιακές κι αν είναι οι δυνατότητες της τεχνητής νοημοσύνης, η ασφάλεια πρέπει να προηγείται της ευκολίας. Στον κόσμο του προγραμματισμού, ένα εργαλείο που υπόσχεται τα πάντα μπορεί τελικά να κοστίσει πολύ περισσότερο απ’ όσο αξίζει.