

Με λίγα λόγια
- Η Ahold Delhaize εντόπισε πρόβλημα ασφαλείας στο εταιρικό της δίκτυο και έθεσε προληπτικά ορισμένα συστήματα εκτός λειτουργίας, ενώ οι έρευνες για την έκταση του περιστατικού συνεχίζονται.
- Οι ιστοσελίδες πέντε αμερικανικών αλυσίδων του ομίλου παρέμεναν μη διαθέσιμες το πρωί της 12ης Οκτωβρίου, χωρίς να υπάρχει συγκεκριμένο χρονοδιάγραμμα για την πλήρη επαναφορά τους.
- Το νέο συμβάν έρχεται μετά την κυβερνοεπίθεση του 2024, η οποία ενδέχεται να εξέθεσε ευαίσθητα προσωπικά δεδομένα περίπου 2,2 εκατομμυρίων ανθρώπων στις Ηνωμένες Πολιτείες.
Η Ahold Delhaize, ένας από τους μεγαλύτερους ομίλους λιανικής τροφίμων διεθνώς, αντιμετωπίζει νέο περιστατικό κυβερνοασφάλειας στο δίκτυό της. Η εταιρεία ανακοίνωσε στις 12 Οκτωβρίου 2026 ότι οι τεχνικές ομάδες της αξιολογούν και περιορίζουν το πρόβλημα, έχοντας ήδη απενεργοποιήσει προληπτικά ορισμένα συστήματα για να τα προστατεύσουν.
Η εταιρεία δεν διευκρίνισε τη φύση του συμβάντος, ούτε αν πρόκειται για ransomware, παραβίαση δεδομένων ή διαφορετικό τύπο επίθεσης. Δεν αποκάλυψε επίσης πότε εντοπίστηκε η ύποπτη δραστηριότητα ή αν τρίτοι απέκτησαν πρόσβαση σε εταιρικά συστήματα. Παρά τα τεχνικά προβλήματα, τα καταστήματα του ομίλου παραμένουν ανοιχτά και εξυπηρετούν κανονικά τους πελάτες.
Ιστοσελίδες και ψηφιακές υπηρεσίες τέθηκαν εκτός λειτουργίας
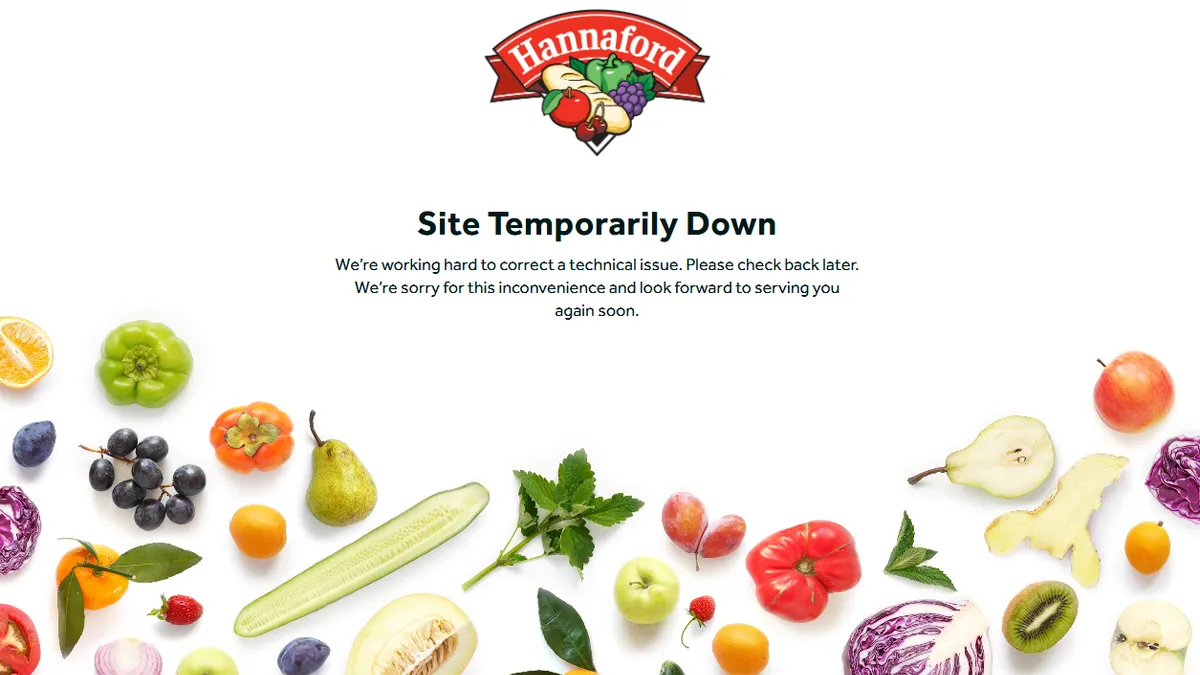
Οι ιστοσελίδες και των πέντε αμερικανικών αλυσίδων της Ahold Delhaize USA, δηλαδή των Hannaford, Stop & Shop, Giant Food, Food Lion και The Giant Company, δεν ήταν διαθέσιμες το πρωί της Δευτέρας 12 Οκτωβρίου. Το ίδιο συνέβαινε με τις διαδικτυακές υπηρεσίες των Albert Heijn, Etos και Gall & Gall στην Ολλανδία.
Η Ahold Delhaize USA δεν έδωσε συγκεκριμένο χρονοδιάγραμμα για την επαναφορά των συστημάτων. Δεν έχει αποσαφηνιστεί επίσης αν επηρεάστηκαν υπηρεσίες ηλεκτρονικών αγορών, προγράμματα πιστότητας, εφαρμογές κινητών, παραγγελίες ή άλλες εσωτερικές λειτουργίες. Η μόνη σαφής διαβεβαίωση είναι ότι όλα τα καταστήματα παραμένουν ανοιχτά.
Η προληπτική αποσύνδεση συστημάτων αποτελεί συνηθισμένη πρακτική σε περιστατικά κυβερνοασφάλειας. Επιτρέπει στις τεχνικές ομάδες να περιορίσουν την πιθανή εξάπλωση μιας επίθεσης και να προστατεύσουν δεδομένα ή υποδομές που δεν έχουν ακόμη επηρεαστεί. Παράλληλα, όμως, μπορεί να προκαλέσει σοβαρές διακοπές στις ψηφιακές υπηρεσίες μιας επιχείρησης, ιδιαίτερα όταν αυτή δραστηριοποιείται στο λιανεμπόριο μεγάλης κλίμακας.
Για έναν όμιλο σούπερ μάρκετ, οι επιπτώσεις δεν περιορίζονται σε μια προσωρινά μη διαθέσιμη ιστοσελίδα. Οι ψηφιακές υποδομές συνδέονται με ηλεκτρονικές παραγγελίες, παραδόσεις, αποθέματα, τιμολόγηση, πληρωμές, προμηθευτές και προγράμματα επιβράβευσης. Ακόμη και αν τα φυσικά καταστήματα συνεχίζουν να λειτουργούν, μια παρατεταμένη διακοπή μπορεί να προκαλέσει προβλήματα στην εξυπηρέτηση και στην εφοδιαστική αλυσίδα.
Μέχρι στιγμής, δεν υπάρχει επιβεβαίωση ότι έχουν κλαπεί δεδομένα πελατών ή εργαζομένων. Η εταιρεία περιορίστηκε να αναφέρει ότι προστασία των υποδομών της, καθώς και των πελατών, συνεργατών και εργαζομένων της, αποτελεί προτεραιότητα.
Η προηγούμενη επίθεση επηρέασε 2,2 εκατομμύρια ανθρώπους
Το νέο περιστατικό αποκτά μεγαλύτερη βαρύτητα επειδή η Ahold Delhaize είχε αντιμετωπίσει σοβαρή κυβερνοεπίθεση και στα τέλη του 2024. Εκείνο το συμβάν ανάγκασε την εταιρεία να απενεργοποιήσει συστήματα, προκάλεσε προβλήματα στις ιστοσελίδες των αμερικανικών αλυσίδων και ανέστειλε προσωρινά τις υπηρεσίες ηλεκτρονικού εμπορίου της Hannaford.
Η έρευνα αποκάλυψε αργότερα ότι οι εισβολείς είχαν αποκτήσει πρόσβαση σε βάση δεδομένων στις 5 και 6 Νοεμβρίου 2024. Το περιστατικό επηρέασε περίπου 2,2 εκατομμύρια ανθρώπους, μεταξύ των οποίων νυν και πρώην εργαζόμενοι, εξαρτώμενα μέλη και δικαιούχοι τους.
Τα δεδομένα που ενδέχεται να εκτέθηκαν περιλάμβαναν ημερομηνίες γέννησης, αριθμούς κοινωνικής ασφάλισης, τραπεζικά στοιχεία, ιατρικά αρχεία και πληροφορίες αποζημιώσεων εργαζομένων. Η εταιρεία είχε αναφέρει ότι δεν θεωρούσε πως επηρεάστηκαν τα συστήματα πληρωμών πελατών ή οι υπηρεσίες φαρμακείων.
Την ευθύνη για εκείνη την επίθεση είχε αναλάβει η ομάδα ransomware Inc Ransom. Δεν υπάρχει μέχρι στιγμής καμία ένδειξη ότι το νέο περιστατικό συνδέεται με την ίδια ομάδα ή αποτελεί συνέχεια της προηγούμενης παραβίασης. Οποιοσδήποτε τέτοιος συσχετισμός θα ήταν πρόωρος χωρίς νεότερα στοιχεία από την εταιρεία ή τις αρμόδιες αρχές.
Οι επαναλαμβανόμενες επιθέσεις στον κλάδο τροφίμων δείχνουν γιατί οι αλυσίδες λιανικής αποτελούν ελκυστικούς στόχους. Διαχειρίζονται μεγάλα σύνολα προσωπικών δεδομένων, χιλιάδες σημεία πώλησης και πολύπλοκα δίκτυα συνεργατών, ενώ οποιαδήποτε παρατεταμένη διακοπή μπορεί να δημιουργήσει άμεση επιχειρησιακή πίεση.
Το κρίσιμο ερώτημα τώρα δεν είναι μόνο πόσο γρήγορα θα επιστρέψουν οι υπηρεσίες της Ahold Delhaize. Είναι αν το περιστατικό περιορίστηκε εγκαίρως ή αν πίσω από τις προσωρινές διακοπές κρύβεται μια νέα παραβίαση μεγάλης κλίμακας. Μέχρι να ολοκληρωθεί η έρευνα, η εταιρεία βρίσκεται ξανά αντιμέτωπη με το δύσκολο τεστ της προστασίας των δεδομένων και της εμπιστοσύνης εκατομμυρίων ανθρώπων.