Αρχική Blog Σελίδα 24

Οι επιθέσεις Trojan banker σε smartphones αυξήθηκαν κατά 56% το 2025

0

Loading

Σύμφωνα με την έκθεση της Kaspersky με τίτλο «Mobile malware evolution», ο αριθμός των επιθέσεων Trojan banker σε smartphones Android αυξήθηκε κατά 56% το 2025 σε σύγκριση με το προηγούμενο έτος*. Αυτός ο τύπος κακόβουλου λογισμικού έχει σχεδιαστεί για να κλέβει διαπιστευτήρια χρηστών για online τραπεζικές υπηρεσίες, υπηρεσίες ηλεκτρονικών πληρωμών και συστήματα πιστωτικών καρτών. Οι κυβερνοεγκληματίες διασπείρουν συνήθως τα Trojan bankers μέσω εφαρμογών ανταλλαγής μηνυμάτων, καθώς και μέσω κακόβουλων ιστοσελίδων.

Ο αριθμός των νέων αρχείων εγκατάστασης Trojan banker για Android (μοναδικά αρχεία APK) αυξήθηκε επίσης σημαντικά, φτάνοντας τα 255.090 αρχεία, δηλαδή σημειώθηκε αύξηση 271% σε σχέση με το 2024. Αυτό ενδέχεται να σημαίνει ότι η συγκεκριμένη μέθοδος αποφέρει σημαντικά κέρδη στους κυβερνοεγκληματίες. Οι ειδικοί της Kaspersky εκτιμούν ότι οι δράστες θα συνεχίσουν να επεκτείνουν τα κανάλια διανομής, αλλά και να αναπτύσσουν νέες παραλλαγές Trojan, προσπαθώντας να αποφύγουν τον εντοπισμό από λύσεις ασφάλειας. Μεταξύ όλων των εντοπισμένων Trojan bankers, οι κυρίαρχες παραλλαγές ήταν οι Mamont και Creduz.

«Παρότι τα Trojan bankers για smartphones αποτελούν τον ταχύτερα αναπτυσσόμενο τύπο κακόβουλου λογισμικού, παρατηρήσαμε άλλη μια σημαντική τάση: προεγκατεστημένα backdoors, όπως τα Triada και Keenadu, έκαναν την εμφάνισή τους συχνότερα σε σύγκριση με τα προηγούμενα χρόνια. Οι άνθρωποι αγοράζουν μια ολοκαίνουργια, αλλά παραβιασμένη συσκευή Android και ενδέχεται να αγνοούν την απειλή. Μόλις ενσωματωθούν στο firmware, τα πλήρως λειτουργικά προεγκατεστημένα backdoors παρέχουν στους επιτιθέμενους απεριόριστο έλεγχο στα smartphones και τα tablets των θυμάτων. Ως αποτέλεσμα, τα δεδομένα που βρίσκονται στις μολυσμένες συσκευές μπορεί να τεθούν σε κίνδυνο. Είναι αρκετά δύσκολο να αφαιρεθεί τέτοιου είδους κακόβουλο λογισμικό. Εάν η συσκευή έχει μολυνθεί,  συνιστούμε στους χρήστες να ελέγξουν για ενημερώσεις firmware. Μετά την ενημέρωση, να πραγματοποιήσουν ξανά σάρωση της συσκευής με μια λύση ασφάλειας, ώστε να διασφαλίσουν ότι το νέο firmware που εγκαταστάθηκε δεν είναι παραβιασμένο», σχολιάζει ο Anton Kivva, επικεφαλής της ομάδας αναλυτών κακόβουλου λογισμικού στην Kaspersky.

Ιδιαιτερότητες ανά περιοχή

  • Στη Γερμανία, εντοπίστηκε δραστηριότητα του Trojan-Proxy.AndroidOS.Agent.q. Το κακόβουλο λογισμικό ήταν ενσωματωμένο σε μια ανεπίσημη εφαρμογή που μιμούνταν διαδικτυακή υπηρεσία εξεύρεσης προσφορών για τοπική αλυσίδα σούπερ μάρκετ.
  • Στην Τουρκία, οι χρήστες ήρθαν αντιμέτωποι με το Coper Trojan banker και το Hqwar Trojan dropper. Το Coper έχει σχεδιαστεί για να κλέβει ευαίσθητες οικονομικές και προσωπικές πληροφορίες.
  • Στην Ινδία, εξαπλώθηκαν τα Rewardsteal Trojans, τα οποία έχουν σχεδιαστεί για την κλοπή οικονομικών δεδομένων. Παράλληλα, η δραστηριότητα του Thamera Trojan επανεμφανίστηκε πέρυσι μετά από ένα σύντομο διάλειμμα.
  • Στη Βραζιλία, ιδιαίτερα διαδεδομένα ήταν τα Trojan droppers με την ονομασία Pylcasa. Όταν εκτελούνται, τέτοιου είδους κακόβουλα προγράμματα ανοίγουν διευθύνσεις URL που έχουν δημιουργήσει οι δράστες και ενδέχεται να κατευθύνουν τους χρήστες σε παράνομους ιστότοπους καζίνο ή σε σελίδες ηλεκτρονικού «ψαρέματος» (phishing).

Μάθετε περισσότερα για τις κακόβουλες ενέργειες που αποτέλεσαν απειλή για τα κινητά τηλέφωνα μέσα το 2025 στο Securelist.

Για να παραμείνετε προστατευμένοι από απειλές σε κινητές συσκευές, η Kaspersky συνιστά τα εξής:

  • Κατεβάζετε εφαρμογές μόνο από επίσημα app stores για smartphones, όπως το Apple App Store και το Google Play. Ωστόσο, να θυμάστε ότι ακόμη και οι εφαρμογές που κατεβαίνουν από επίσημα app stores δεν είναι πάντοτε ακίνδυνες.
  • Να ελέγχετε πάντα τις αξιολογήσεις των εφαρμογών, να χρησιμοποιείτε αποκλειστικά συνδέσμους από επίσημους ιστότοπους και να εγκαθιστάτε αξιόπιστο λογισμικό ασφαλείας, όπως το Kaspersky Premium, το οποίο μπορεί να εντοπίσει και να μπλοκάρει κακόβουλη δραστηριότητα αν κάποια εφαρμογή αποδειχθεί ύποπτη.
  • Να ελέγχετε τα δικαιώματα (permissions) των εφαρμογών που χρησιμοποιείτε και να σκέφτεστε προσεκτικά πριν επιτρέψετε πρόσβαση, ιδιαίτερα όταν πρόκειται να παραχωρήσετε δικαιώματα υψηλού κινδύνου, όπως οι Υπηρεσίες Προσβασιμότητας (Accessibility Services).
  • Να ενημερώνετε το λειτουργικό σύστημα και τις σημαντικές εφαρμογές μόλις υπάρξουν διαθέσιμες ενημερώσεις. Πολλά ζητήματα ασφάλειας μπορούν να επιλυθούν με την εγκατάσταση ενημερωμένων εκδόσεων λογισμικού.

*Τα στατιστικά αυτά βασίζονται σε ειδοποιήσεις εντοπισμού από προϊόντα της Kaspersky για Android. Τα στοιχεία που είχαν δημοσιευθεί προηγουμένως για παλαιότερα έτη ενδέχεται να διαφέρουν από προηγούμενες δημοσιεύσεις λόγω αναθεώρησης των δεδομένων και της μεθοδολογίας που χρησιμοποιήθηκε. Οι αλλαγές αυτές επηρέασαν όλες τις ενότητες των αναφορών ασφάλειας για κινητά τηλέφωνα της Kaspersky, εκτός από τα στατιστικά για τα αρχεία εγκατάστασης, τα οποία παρέμειναν αμετάβλητα.
Η BYD μόλις άλλαξε τα πάντα στα ηλεκτρικά αυτοκίνητα: Φόρτιση 97% σε 9 λεπτά και αυτονομία 1.000 χλμ

0

Loading

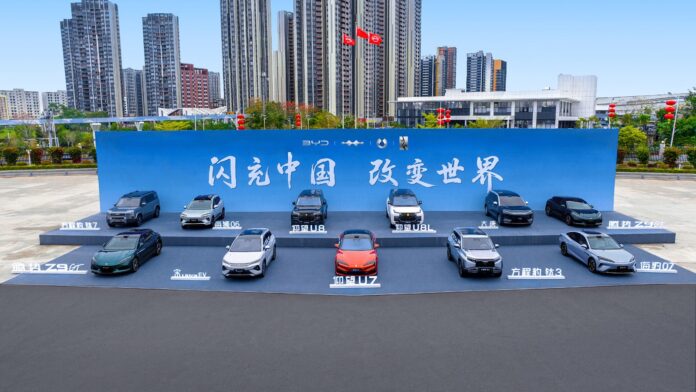
Η κινεζική αυτοκινητοβιομηχανία παρουσίασε τη δεύτερη γενιά της εμβληματικής Blade Battery — και τα νούμερα κάνουν τα δυτικά ηλεκτρικά να φαίνονται προϊόντα άλλης εποχής. Φόρτιση σαν βενζινάδικο, αυτονομία ρεκόρ και εγγύηση ζωής στις μπαταρίες.

Αν νομίζατε ότι η φόρτιση ηλεκτρικού αυτοκινήτου θα παραμείνει για πάντα η αχίλλειος πτέρνα της τεχνολογίας, η BYD μόλις σας διέψευσε με τον πιο εντυπωσιακό τρόπο. Η κινεζική εταιρεία επίσημα παρουσίασε τη δεύτερη γενιά της Blade Battery, επιτυγχάνοντας φόρτιση από 10% έως 70% σε μόλις 5 λεπτά, και από 10% έως 97% σε μόλις 9 λεπτά. Για να το καταλάβετε καλά: 9 λεπτά είναι ότι χρειάζεστε για να πιείτε έναν καφέ στο βενζινάδικο.

Η BYD παρουσίασε την πρώτη μεγάλη αναβάθμιση μπαταρίας σε έξι χρόνια, και έρχεται σε μια κρίσιμη στιγμή για την εταιρεία. Οι πωλήσεις της τον Φεβρουάριο κατέγραψαν πτώση 41% σε ετήσια βάση, με αποτέλεσμα για πρώτη φορά οι πωλήσεις στο εξωτερικό να ξεπερνούν αυτές στην εγχώρια αγορά. Με άλλα λόγια, η Blade Battery 2.0 δεν είναι απλώς τεχνολογική επίδειξη — είναι η απάντηση της BYD στον ανελέητο ανταγωνισμό της κινεζικής αγοράς EV.

Τι κάνει τη Blade Battery 2.0 πραγματικά επαναστατική

Η ενεργειακή πυκνότητα αναμένεται να φτάσει τα 190 Wh/kg, σημαντική αύξηση σε σχέση με τα 140 Wh/kg της πρώτης γενιάς δηλαδή αύξηση πάνω από 35% στην ίδια φυσική έκταση ενώ όπως ανακοινώθηκε δέκα μοντέλα BYD θα είναι τα πρώτα που θα τη διαθέτουν: το Yangwang U7 με πακέτο 150 kWh επιτυγχάνει αυτονομία 1.006 χιλιομέτρων, ενώ το Denza Z9GT φτάνει τα 1.036 χιλιόμετρα.

Εξίσου εντυπωσιακή είναι η απόδοση σε συνθήκες παγωνιάς. Ακόμα και στους -20°C, η φόρτιση από 20% έως 97% ολοκληρώνεται σε μόλις 12 λεπτά — μόλις 3 λεπτά περισσότερο σε σχέση με τη φόρτιση σε κανονική θερμοκρασία. Αυτό αντιμετωπίζει ένα από τα πιο χρόνια προβλήματα των ηλεκτρικών σε ψυχρά κλίματα.

Στο θέμα ασφάλειας, η BYD δεν κάνει εκπτώσεις. Μετά από πάνω από 500 κύκλους γρήγορης φόρτισης, η μπαταρία πέρασε δοκιμή διείσδυσης καρφίτσας κατά τη διάρκεια ενεργής φόρτισης χωρίς καπνό ή φλόγες. Η BYD μάλιστα προχωρά ένα βήμα παραπέρα: εγγύηση ισόβιας διάρκειας για τα κελιά της νέας μπαταρίας.

Flash Charging: Το δίκτυο φόρτισης που ανταγωνίζεται τα βενζινάδικα

Η μπαταρία από μόνη της δεν αρκεί — χρειάζεσαι εξίσου και την κατάλληλη υποδομή. Κάθε φορτιστής Flash παρέχει μέγιστη ισχύ 1.500 kW σε τάση 1.000V, ενώ η BYD σχεδιάζει την εγκατάσταση 20.000 τέτοιων σταθμών εντός του 2026. Μέσα στους πρώτους δύο μήνες του 2026, η εταιρεία είχε ήδη ολοκληρώσει 4.239 σταθμούς φόρτισης.

Τα οχήματα με τη νέα μπαταρία μπορούν να χρησιμοποιούν περίπου 4,8 εκατομμύρια υπάρχοντες δημόσιους σταθμούς φόρτισης, με ταχύτητες 30% έως 50% μεγαλύτερες από ό,τι άλλα μοντέλα. (μιλάμε για Κίνα έτσι;;) Ο πρόεδρος της BYD, Wang Chuanfu, δήλωσε χαρακτηριστικά ότι η εγκατάσταση ενός σταθμού Flash είναι «τόσο απλή όσο η τοποθέτηση ενός κλιματιστικού».

Το ερώτημα πλέον δεν είναι αν η BYD μπορεί να αλλάξει την αγορά των ηλεκτρικών — αλλά αν οι υπόλοιποι κατασκευαστές θα καταφέρουν ποτέ να φτάσουν σε αυτό το επίπεδο.

Η Meta «υποχωρεί» στην ΕΕ: Ανοίγει το WhatsApp σε ανταγωνιστές AI για να γλιτώσει τις κυρώσεις

0

Loading

Η Meta βρέθηκε στο μάτι του κυκλώνα με την Ευρωπαϊκή Ένωση, και τελικά αποφάσισε να κάνει πίσω — τουλάχιστον προσωρινά. Η εταιρεία ανακοίνωσε ότι θα επιτρέψει σε ανταγωνιστικά AI chatbots να έχουν πρόσβαση στο WhatsApp για ένα χρόνο, με στόχο να αποφύγει πιθανή προσωρινή εντολή από τις ευρωπαϊκές ρυθμιστικές αρχές ανταγωνισμού, μετά από παράπονα ανταγωνιστών που αποκλείστηκαν από την υπηρεσία.

Το ζήτημα ξεκίνησε τον Οκτώβριο του 2025, όταν η Meta άλλαξε τους όρους του WhatsApp Business API. Η νέα πολιτική απαγόρευε στις επιχειρήσεις να χρησιμοποιούν το WhatsApp Business API αν η κύρια υπηρεσία που προσφέρουν είναι ένα AI chatbot ή βοηθός — με αποτέλεσμα το μοναδικό AI assistant που επιτρεπόταν στο WhatsApp να είναι το ίδιο το Meta AI. Με άλλα λόγια, η Meta έφτιαχνε έναν αποκλειστικό «κήπο» για τη δική της τεχνητή νοημοσύνη, κλείνοντας την πόρτα σε όλους τους υπόλοιπους.

Η Ευρωπαϊκή Επιτροπή τον περασμένο μήνα απείλησε με προσωρινά μέτρα για να αποτρέψει σοβαρή και μη αναστρέψιμη ζημία στους ανταγωνιστές, αντικατοπτρίζοντας παρόμοιες κινήσεις της ιταλικής ρυθμιστικής αρχής τον Δεκέμβριο.H Ευρωπαϊκή Επιτροπή όμως μιλούσε σοβαρά και από ότι φαίνεται η Meta το κατάλαβε.

Τι ακριβώς ανακοίνωσε η Meta;

Η Meta θα επιτρέπει για τους επόμενους 12 μήνες τη χρήση γενικού σκοπού AI chatbots μέσω του WhatsApp Business API στην Ευρώπη, ως ανταπόκριση στη ρυθμιστική διαδικασία της Ευρωπαϊκής Επιτροπής. Ωστόσο, η πρόσβαση αυτή δεν είναι δωρεάν αφού οι ανταγωνιστές θα πρέπει να πληρώνουν χρέωση για να εισέλθουν στην πλατφόρμα.

Και εδώ ακριβώς βρίσκεται η αντιπαράθεση. Ο CEO της The Interaction Company, Marvin von Hagen, δήλωσε ότι αυτό που η Meta παρουσιάζει ως συμμόρφωση καλής θέλησης είναι στην πραγματικότητα το αντίθετο, καθώς η εταιρεία εισάγει τιμολόγηση που καθιστά εξίσου αδύνατη τη λειτουργία στο WhatsApp όπως και η πλήρης απαγόρευση. Με απλά λόγια: άλλαξε ο Μανωλιός και έβαλε του ρούχα του αλλιώς!

Ιταλία, Βραζιλία — και τώρα πανευρωπαϊκά

Το ζήτημα δεν περιορίζεται μόνο στην ΕΕ. Η Meta ανακοίνωσε ότι οι αλλαγές πολιτικής θα ισχύουν και στη Βραζιλία, μετά από δικαστήριο που επανενεργοποίησε αντιμονοπωλιακή εντολή της χώρας. Στην Ιταλία, η Meta είχε ήδη επιτρέψει τα ανταγωνιστικά chatbots τον Ιανουάριο μετά από εντολή της εθνικής αρχής ανταγωνισμού — αλλά και εκεί οι έρευνες συνεχίζονται.

Η Ευρωπαϊκή Επίτροπος Teresa Ribera είχε δηλώσει χαρακτηριστικά ότι «δεν μπορούμε να επιτρέψουμε σε κυρίαρχες τεχνολογικές εταιρείες να χρησιμοποιούν τη θέση τους για να αποκτήσουν αθέμιτο πλεονέκτημα» στην αγορά AI assistants, τονίζοντας ότι απαιτείται γρήγορη δράση λόγω της ταχύτατης εξέλιξης της αγοράς.

Η Ευρωπαϊκή Επιτροπή δήλωσε ότι αναλύει το πώς οι αλλαγές της Meta επηρεάζουν τόσο την επανεξέταση προσωρινών μέτρων όσο και την ευρύτερη αντιμονοπωλιακή έρευνα. Το τελικό αποτέλεσμα παραμένει ανοιχτό — και ο επόμενος χρόνος θα δείξει αν η «παραχώρηση» της Meta είναι πραγματική ή απλώς ένα τέχνασμα χρονοκέρδους.

Yahoo Finance

ExpressVPN: Το νέο εργαλείο OpenBoundary ενάντια στην παιδική κακοποίηση χωρίς εκπτώσεις στην ιδιωτικότητα

0

Loading

Η ExpressVPN προχωρά σε μια στρατηγική κίνηση για την ενίσχυση της ασφάλειας των παιδιών στο διαδίκτυο, λανσάροντας το OpenBoundary, ένα εργαλείο ανοιχτού κώδικα που στοχεύει στην καταπολέμηση του υλικού σεξουαλικής κακοποίησης παιδιών (CSAM). Η πρωτοβουλία αυτή, που αναπτύχθηκε σε συνεργασία με το Internet Watch Foundation (IWF), επιδιώκει να αποδείξει ότι η προστασία των ανηλίκων μπορεί να επιτευχθεί χωρίς να θυσιάζεται η κρυπτογράφηση ή η ιδιωτικότητα των χρηστών.

Το OpenBoundary λειτουργεί σε επίπεδο DNS, εμποδίζοντας την πρόσβαση σε τομείς (domains) που έχουν επαληθευτεί από την IWF ως πηγές παράνομου περιεχομένου. Η υλοποίηση είναι τεχνικά απλή: όταν ένας χρήστης συνδέεται στην εφαρμογή VPN και προσπαθήσει να επισκεφθεί μια ιστοσελίδα που είναι στη “μαύρη λίστα”, το σύστημα επιστρέφει σφάλμα ότι η σελίδα δεν υπάρχει. Το σημαντικότερο πλεονέκτημα αυτής της μεθόδου είναι ότι δεν απαιτεί επιθεώρηση της κίνησης (traffic inspection), διατηρώντας ακέραιη την πολιτική μη τήρησης αρχείων (no-logs policy) της εταιρείας.

Με το σύνθημα “Not on My Network”, η ExpressVPN διαθέτει τον κώδικα του OpenBoundary ως ανοιχτό λογισμικό, καλώντας και άλλους παρόχους VPN, ISPs και πλατφόρμες cloud να τον υιοθετήσουν. Ήδη, οι εταιρείες CyberGhost και Private Internet Access (PIA) έχουν ενταχθεί στην αποστολή, δημιουργώντας ένα μέτωπο κατά του CSAM. Η κίνηση αυτή έρχεται σε μια περίοδο έντονων συζητήσεων για νομοσχέδια όπως το “Chat Control” στην ΕΕ, τα οποία επικρίνονται για την πιθανή εξασθένηση της ιδιωτικότητας όλων των χρηστών.

Σύμφωνα με τον Dr. Peter Membrey της ExpressVPN, το εργαλείο αποτελεί ένα “ασφαλές πρώτο βήμα” για τη συνεργασία τεχνολόγων και ρυθμιστικών αρχών, προσφέροντας μια εναλλακτική στις οριζόντιες απαγορεύσεις ή τη μαζική παρακολούθηση.

Τουρκία: Νομοσχέδιο για την καθολική απαγόρευση των social media σε παιδιά κάτω των 15 ετών

0

Loading

Η Τουρκία προχωρά σε δραστικά μέτρα για τον έλεγχο της πρόσβασης των ανηλίκων στο διαδίκτυο, με το κυβερνών κόμμα AK Party να καταθέτει επίσημα νομοσχέδιο που απαγορεύει τη χρήση των μέσων κοινωνικής δικτύωσης σε παιδιά κάτω των 15 ετών.

Η κίνηση αυτή ευθυγραμμίζεται με τις διεθνείς τάσεις περιορισμού, όπως στην Αυστραλία και σε ευρωπαϊκές χώρες, εγείροντας όμως ερωτήματα για την αποτελεσματικότητα και την εφαρμογή της.

Το προτεινόμενο νομοσχέδιο επιβάλλει στις πλατφόρμες κοινωνικής δικτύωσης την εγκατάσταση αυστηρών συστημάτων επαλήθευσης ηλικίας και την παροχή εργαλείων γονικού ελέγχου. Για τους εφήβους άνω των 15 ετών, οι εταιρείες θα υποχρεούνται να προσφέρουν “ασφαλείς υπηρεσίες”, ενώ σε περιπτώσεις έκτακτης ανάγκης, το επιβλαβές περιεχόμενο θα πρέπει να αφαιρείται εντός μόλις μίας ώρας.

Οι συνέπειες για τις εταιρείες που δεν θα συμμορφωθούν είναι εξαιρετικά βαριές. Προβλέπονται πρόστιμα έως και 3% του παγκόσμιου ετήσιου τζίρου τους, καθώς και περιορισμοί στο εύρος ζώνης (bandwidth restrictions), γεγονός που μπορεί να καταστήσει τις πλατφόρμες πρακτικά μη λειτουργικές στη χώρα. Επιπλέον, οι περιορισμοί επεκτείνονται και στους διανομείς online παιχνιδιών από το εξωτερικό, οι οποίοι θα πρέπει να υιοθετήσουν συστήματα αξιολόγησης ηλικίας.

Η κυβέρνηση δίνει στις πλατφόρμες και στις εταιρείες gaming διορία έξι μηνών για να προσαρμοστούν στα νέα δεδομένα. Αξίζει να σημειωθεί ότι η Τουρκία εφαρμόζει ήδη πολύ αυστηρή νομοθεσία για το διαδίκτυο, έχοντας αποκλείσει την πρόσβαση σε πάνω από 1,2 εκατομμύρια ιστοσελίδες και αναρτήσεις, σύμφωνα με οργανώσεις προστασίας της ελευθερίας του λόγου.

Anthropic: “Μπλακάουτ” για το Claude AI μετά από έκρηξη ζήτησης και πολιτικές κόντρες

0

Loading

Η Anthropic, η εταιρεία πίσω από το δημοφιλές chatbot Claude, βρέθηκε αντιμέτωπη με μια σειρά από παγκόσμιες διακοπές λειτουργίας τις τελευταίες 48 ώρες. Το “μπλακάουτ”, που ξεκίνησε τη Δευτέρα 2 Μαρτίου 2026, άφησε χιλιάδες χρήστες και προγραμματιστές χωρίς πρόσβαση στα μοντέλα Claude Opus 4.6 και Claude Haiku 4.5, προκαλώντας αναταραχή στη βιομηχανία της τεχνολογίας.

Σύμφωνα με την επίσημη σελίδα κατάστασης της εταιρείας και αναφορές από το Downdetector, οι χρήστες αντιμετώπισαν σφάλματα τύπου HTTP 500 και 529, τα οποία υποδηλώνουν είτε εσωτερικά προβλήματα στους servers είτε πλήρη υπερφόρτωση του συστήματος. Η διακοπή επηρέασε τόσο τη web διεπαφή όσο και το Claude Code, το νέο AI εργαλείο προγραμματισμού της εταιρείας, αναγκάζοντας πολλούς developers να επιστρέψουν στη… χειροκίνητη συγγραφή κώδικα.

Η “φορολογία της επιτυχίας” και η κόντρα με το Πεντάγωνο

Η Anthropic απέδωσε τα προβλήματα στην “πρωτοφανή ζήτηση” που σημειώθηκε τις τελευταίες ημέρες. Το Claude κατάφερε να εκθρονίσει το ChatGPT από την κορυφή του App Store της Apple, καθώς εκατομμύρια χρήστες μετανάστευσαν στην πλατφόρμα της Anthropic. Αυτή η μαζική μετακίνηση πυροδοτήθηκε από τη δημόσια σύγκρουση του Dario Amodei (CEO της Anthropic) με το Υπουργείο Άμυνας των ΗΠΑ.

Η Anthropic αρνήθηκε να παραχωρήσει στον αμερικανικό στρατό απεριόριστη πρόσβαση στα μοντέλα της για σκοπούς μαζικής επιτήρησης, με αποτέλεσμα η κυβέρνηση να χαρακτηρίσει την εταιρεία ως “κίνδυνο για την εφοδιαστική αλυσίδα”. Η κίνηση αυτή, αντί να πλήξει την εταιρεία, φαίνεται πως λειτούργησε ως η καλύτερη διαφήμιση, οδηγώντας σε ρεκόρ νέων εγγραφών που τελικά “λύγισαν” τις υποδομές της.

Σενάρια για “χτύπημα” στα data centers της Amazon

Πέρα από την αυξημένη κίνηση, κυκλοφορούν έντονες φήμες και θεωρίες συνωμοσίας σχετικά με τα αίτια της πτώσης. Ορισμένες αναφορές συνδέουν τη διακοπή με drone strikes και πυρκαγιές σε data centers της Amazon Web Services (AWS) στη Μέση Ανατολή (ΗΑΕ και Μπαχρέιν), καθώς η Amazon είναι ο κύριος πάροχος cloud υποδομών της Anthropic.

Παρά τις προσπάθειες των μηχανικών, το Claude εμφάνισε και δεύτερη διακοπή μέσα σε 24 ώρες, την Τρίτη 3 Μαρτίου, υπογραμμίζοντας την ευθραυστότητα των AI συστημάτων όταν γίνονται απαραίτητα για την καθημερινή εργασία. Ο Sam Altman της OpenAI σχολίασε το περιστατικό χαρακτηρίζοντας την κατάσταση “τρομακτικό προηγούμενο”, ενώ η Anthropic διαβεβαίωσε πως εργάζεται πυρετωδώς για τη σταθεροποίηση του δικτύου της.

OpenAI: Ετοιμάζει τον δικό της «αντίπαλο» του GitHub – Ρήξη στις σχέσεις με τη Microsoft;

0

Loading

Η OpenAI φαίνεται πως αποφάσισε να απεξαρτηθεί από έναν από τους σημαντικότερους συμμάχους της, τη Microsoft, καθώς σύμφωνα με πληροφορίες του Reddit, αναπτύσσει τη δική της πλατφόρμα φιλοξενίας κώδικα. Η κίνηση αυτή, η οποία έρχεται σε μια περίοδο που η OpenAI αποτιμάται πλέον στα 840 δισεκατομμύρια δολάρια, στοχεύει στην αντικατάσταση του GitHub στις εσωτερικές της διαδικασίες, με προοπτική να διατεθεί αργότερα και στο ευρύ κοινό.

Η απόφαση για τη δημιουργία μιας εναλλακτικής λύσης δεν ήταν τυχαία. Μηχανικοί της OpenAI, όπως αναφέρει το ρεπορτάζ, εξέφρασαν έντονη δυσαρέσκεια για τις συνεχείς διακοπές λειτουργίας (outages) του GitHub τους τελευταίους μήνες. Αυτές οι τεχνικές δυσλειτουργίες προκάλεσαν σημαντικές καθυστερήσεις στην ανάπτυξη των μοντέλων της εταιρείας, οδηγώντας την ηγεσία της OpenAI στην απόφαση να «πάρει την κατάσταση στα χέρια της».

Η ενσωμάτωση του Codex και το μέλλον του προγραμματισμού

Το νέο εγχείρημα της OpenAI δεν θα είναι απλώς ένα αποθετήριο κώδικα. Η στρατηγική της εταιρείας περιλαμβάνει τη βαθιά ενσωμάτωση του OpenAI Codex, του εξελιγμένου AI πράκτορα προγραμματισμού. Στόχος είναι η δημιουργία ενός «υπερ-περιβάλλοντος ανάπτυξης», όπου η τεχνητή νοημοσύνη δεν θα βοηθά απλώς στη συγγραφή κώδικα, αλλά θα μπορεί να κάνει debugging, να αναδιαμορφώνει τη λογική και να διαχειρίζεται αυτόνομα ολόκληρα pull requests.

Αυτή η εξέλιξη τοποθετεί την OpenAI σε άμεσο ανταγωνισμό με το GitHub Copilot, το οποίο ανήκει στη Microsoft. Παρά το γεγονός ότι η Microsoft παραμένει ο κύριος επενδυτής της OpenAI, η κίνηση αυτή επιβεβαιώνει ότι οι δύο κολοσσοί μετατρέπονται σταδιακά από «βαθείς συμμάχους» σε «άμεσους ανταγωνιστές» στον κρίσιμο τομέα των εργαλείων για προγραμματιστές.

Στρατηγική αυτονομίας και επενδυτικό “μπαμ”

Η ανάπτυξη της πλατφόρμας βρίσκεται ακόμα σε πρώιμο στάδιο και αναμένεται να χρειαστούν μήνες μέχρι την πλήρη λειτουργία της. Ωστόσο, η χρονική στιγμή συμπίπτει με τον τεράστιο γύρο χρηματοδότησης 110 δισεκατομμυρίων δολαρίων από την Amazon, την Nvidia και τη SoftBank του Masayoshi Son, δίνοντας στην OpenAI την οικονομική άνεση να χτίσει τις δικές της υποδομές.

Αν η πλατφόρμα διατεθεί εμπορικά, θα μπορούσε να αλλάξει τις ισορροπίες στο οικοσύστημα των προγραμματιστών, προσφέροντας μια λύση που είναι «AI-native» από τον σχεδιασμό της, μειώνοντας την εξάρτηση από παραδοσιακές πλατφόρμες και προσφέροντας μεγαλύτερη σταθερότητα και ταχύτητα.

“Coruna”: Το πανίσχυρο iOS exploit kit που σπέρνει τον πανικό σε παλαιότερα iPhone

0

Loading

Μια νέα έρευνα από την ομάδα Threat Intelligence Group της Google (GTIG) φέρνει στο φως τη δράση ενός εξαιρετικά εξελιγμένου πακέτου επιθέσεων με την ονομασία “Coruna”. Το συγκεκριμένο exploit kit, το οποίο αναλύθηκε από την αρχισυντάκτρια του Help Net Security, Zeljka Zorz, περιλαμβάνει πέντε πλήρεις αλυσίδες επιθέσεων και συνολικά 23 exploits που στοχεύουν το λειτουργικό σύστημα της Apple.

Το ανησυχητικό με το “Coruna” είναι η ευρεία διάδοσή του. Ενώ αρχικά χρησιμοποιήθηκε για εμπορικούς σκοπούς παρακολούθησης, σύντομα πέρασε στα χέρια κρατικών υπηρεσιών κατασκοπείας —με αναφορές για ρωσικές ομάδες που στόχευσαν ουκρανικούς ιστότοπους— και κατέληξε σε κοινούς εγκληματίες του κυβερνοχώρου που στοχεύουν σε οικονομική απάτη μέσω ψεύτικων ιστοσελίδων τζόγου και κρυπτονομισμάτων.

Η τεχνική ανάλυση και οι ευπάθειες που χρησιμοποιεί

Οι αναλυτές της Google ανακάλυψαν το όνομα του kit χάρη σε μια έκδοση debug που διέρρευσε κατά λάθος από τους ίδιους τους επιτιθέμενους. Σύμφωνα με την έρευνα, το “Coruna” εκμεταλλεύεται γνωστές αλλά και άγνωστες ευπάθειες στη μηχανή WebKit, επιτρέποντας την απομακρυσμένη εκτέλεση κώδικα και την “απόδραση” από το sandbox των εφαρμογών.

Μεταξύ των κενών ασφαλείας που χρησιμοποιούνται είναι τα:

  • CVE-2024-23222: Μια ευπάθεια WebKit που χρησιμοποιήθηκε ως zero-day στις αρχές του 2024.
  • CVE-2023-38606 & CVE-2023-32434: Γνωστά από την “Επιχείρηση Τριγωνοποίηση” (Operation Triangulation) που είχε αποκαλύψει παλαιότερα η Kaspersky.
  • CVE-2023-32409: Ένα κρίσιμο κενό στο Safari που επιτρέπει την παραβίαση της ιδιωτικότητας του χρήστη.

Ποιες συσκευές κινδυνεύουν και πώς να προστατευτείτε

Το “Coruna” μπορεί να προσβάλει με επιτυχία iPhone που τρέχουν εκδόσεις από το iOS 13.0 έως και το iOS 17.2.1. Αυτό σημαίνει ότι εκατομμύρια χρήστες που δεν έχουν αναβαθμίσει τις συσκευές τους τα τελευταία δύο χρόνια παραμένουν εκτεθειμένοι. Οι επιτιθέμενοι χρησιμοποιούν ένα κακόβουλο λογισμικό (stager binary) που μπορεί να “διαβάζει” QR codes από την οθόνη, να αναζητά λέξεις-κλειδιά όπως “backup phrase” ή “bank account” και να κλέβει κρυπτοπορτοφόλια όπως το Metamask και το BitKeep.

Η Google και η Apple συμβουλεύουν τους χρήστες να αναβαθμίσουν άμεσα στην τελευταία έκδοση του iOS 26.3. Για όσους δεν μπορούν να αναβαθμίσουν τη συσκευή τους, η ενεργοποίηση του Lockdown Mode ή η χρήση ιδιωτικής περιήγησης μπορεί να αποτρέψει την εκτέλεση του “Coruna”, καθώς το kit πραγματοποιεί ελέγχους και αυτοκαταστρέφεται αν εντοπίσει τέτοιου είδους αμυντικές ρυθμίσεις.

Παγκόσμιο “μπλακάουτ” στη Meta: Εκτός λειτουργίας Facebook, Instagram και TikTok

0

Loading

Σε κατάσταση εκτάκτου ανάγκης βρέθηκε ο ψηφιακός κόσμος τις τελευταίες ώρες, καθώς ένα μαζικό τεχνικό πρόβλημα έθεσε εκτός λειτουργίας τις δημοφιλέστερες πλατφόρμες κοινωνικής δικτύωσης παγκοσμίως. Το Facebook, το Instagram και το TikTok αντιμετώπισαν σοβαρά προβλήματα πρόσβασης, αφήνοντας εκατομμύρια χρήστες σε όλο τον κόσμο —συμπεριλαμβανομένης και της Ελλάδας— χωρίς πρόσβαση στους λογαριασμούς τους.

Το πρόβλημα ξεκίνησε αργά το απόγευμα της 3ης Μαρτίου 2026 και συνεχίστηκε μέχρι και σήμερα, 4 Μαρτίου. Οι χρήστες που προσπαθούσαν να συνδεθούν από σταθερούς υπολογιστές έρχονταν αντιμέτωποι με το μήνυμα: “Account Temporarily Unavailable” (Ο λογαριασμός είναι προσωρινά μη διαθέσιμος λόγω προβλήματος στον ιστότοπο), ενώ πολλοί ανέφεραν αδυναμία φόρτωσης του newsfeed και προβλήματα στην αποστολή μηνυμάτων (DMs).

Πλήγμα για τις επιχειρήσεις και τους διαφημιστές

Η διακοπή δεν ήταν μόνο μια ενόχληση για τους απλούς χρήστες, αλλά προκάλεσε σημαντικές αναταράξεις στον επιχειρηματικό κόσμο. Σύμφωνα με τη σελίδα κατάστασης της Meta, υπήρξαν “σοβαρές δυσλειτουργίες” στο Ads Manager, το Instagram Boost και το WhatsApp Business API. Αυτό σήμαινε ότι χιλιάδες επιχειρήσεις δεν μπορούσαν να διαχειριστούν τις διαφημιστικές τους καμπάνιες ή να επικοινωνήσουν με τους πελάτες τους, προκαλώντας οικονομικές απώλειες σε παγκόσμια κλίμακα.

Αξίζει να σημειωθεί ότι, ενώ το Facebook επηρεάστηκε κυρίως στην desktop έκδοσή του, η εφαρμογή για κινητά παρέμεινε εν μέρει λειτουργική για ορισμένους, αν και εξαιρετικά αργή. Το TikTok εμφάνισε επίσης παρόμοια συμπτώματα αστάθειας, γεγονός που υποδηλώνει ένα ευρύτερο πρόβλημα στις ψηφιακές υποδομές ή σε κοινούς παρόχους υπηρεσιών cloud.

Η σιωπή της Meta και οι θεωρίες “Deja Vu”

Μέχρι στιγμής, η Meta δεν έχει δώσει σαφή εξήγηση για τα αίτια του “μπλακάουτ”, περιοριζόμενη στην κλασική δήλωση περί “τεχνικού προβλήματος”. Πολλοί χρήστες παρατήρησαν τη σύμπτωση: σχεδόν ακριβώς δύο χρόνια πριν, στις 5 Μαρτίου 2024, είχε σημειωθεί παρόμοια παγκόσμια κατάρρευση των υπηρεσιών της εταιρείας.

Οι υπηρεσίες άρχισαν να επανέρχονται σταδιακά το βράδυ της Τετάρτης, ωστόσο η αποκατάσταση δεν ήταν ομοιόμορφη σε όλες τις περιοχές. Το περιστατικό αυτό υπογραμμίζει για άλλη μια φορά την ευθραυστότητα των ψηφιακών μας υποδομών και την τεράστια εξάρτηση των σύγχρονων κοινωνιών από μια χούφτα τεχνολογικών κολοσσών.

perplexity.ai

Elon Musk: Η Tesla θα φτάσει πρώτη στην AGI μέσω των ανθρωποειδών ρομπότ

0

Loading

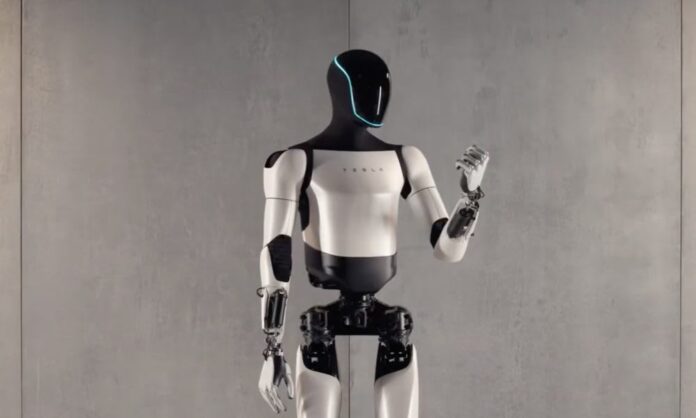
Ο Elon Musk επανέρχεται με νέες, τολμηρές προβλέψεις για το μέλλον της Tesla, δηλώνοντας με αυτοπεποίθηση ότι η εταιρεία του θα είναι μία από τις λίγες που θα αναπτύξουν την Τεχνητή Γενική Νοημοσύνη (AGI). Μάλιστα, ο Musk προχώρησε ένα βήμα παραπάνω, υποστηρίζοντας ότι η Tesla θα είναι πιθανότατα η πρώτη που θα ενσωματώσει την AGI σε ανθρωποειδή μορφή, μέσω του ρομπότ Optimus.

Σύμφωνα με τον δισεκατομμυριούχο, η ικανότητα της Tesla να “διαμορφώνει τα άτομα” (atom-shaping form) της δίνει ένα στρατηγικό πλεονέκτημα, καθώς η AGI δεν θα περιορίζεται μόνο σε ψηφιακό επίπεδο, αλλά θα έχει φυσική υπόσταση και δυνατότητα αλληλεπίδρασης με τον πραγματικό κόσμο.

Πέρα από τη ρομποτική, η Tesla εργάζεται εντατικά πάνω στα δικά της τσιπ τεχνητής νοημοσύνης. Ο Musk προανήγγειλε την ανάπτυξη μονάδας παραγωγής τσιπ 2nm, τονίζοντας την αυτονομία της εταιρείας στην κατασκευή hardware. Ενώ η Google και η DeepMind προειδοποιούν ότι η AGI θα έχει δεκαπλάσιο αντίκτυπο από τη Βιομηχανική Επανάσταση, η Tesla ποντάρει στη φυσική υλοποίηση αυτής της νοημοσύνης για να κυριαρχήσει στην αγορά.

Η απάντηση στην Nvidia και ο εποικισμός πλανητών

Η κίνηση αυτή αποτελεί μια ευθεία πρόκληση προς την κυριαρχία της Nvidia, η οποία πρόσφατα παρουσίασε το πανίσχυρο chipset Vera Rubin. Αν και ο Musk αναγνώρισε την τεχνολογική υπεροχή της Nvidia, επισήμανε ότι τα νέα συστήματα χρειάζονται μήνες για να γίνουν λειτουργικά σε κλίμακα. Αντίθετα, η Tesla στοχεύει σε μια καθετοποιημένη παραγωγή όπου το λογισμικό AGI, τα τσιπ 2nm και το σώμα του Optimus θα αναπτύσσονται κάτω από την ίδια στέγη.

Παράλληλα, το όραμα του Musk εκτείνεται πέρα από τα όρια της Γης. Σχεδιάζεται η ίδρυση της “Optimus Academy”, όπου τα ρομπότ θα εκπαιδεύονται μέσω του “reality generator”, της ίδιας τεχνολογίας που τροφοδοτεί το Full Self-Driving (FSD). Ο Musk οραματίζεται το Optimus ως την πρώτη “von Neumann probe” – ένα αυτο-αναπαραγόμενο μηχάνημα που θα μπορεί να χρησιμοποιεί τους πόρους ενός πλανήτη για να κατασκευάζει αντίγραφα του εαυτού του. Αυτή η προσέγγιση θεωρείται κλειδί για τον μελλοντικό εποικισμό του Άρη και άλλων πλανητών, καθώς τα ρομπότ θα μπορούν να προετοιμάσουν τις υποδομές πριν την άφιξη των ανθρώπων.

Ενώ ο Demis Hassabis της Google DeepMind προειδοποιεί ότι η AGI θα έχει δεκαπλάσιο αντίκτυπο από τη Βιομηχανική Επανάσταση με δεκαπλάσια ταχύτητα, η Tesla φαίνεται να στοιχηματίζει τα πάντα στη φυσική υλοποίηση αυτής της νοημοσύνης. Αν το στοίχημα του Musk βγει, η Tesla δεν θα λογίζεται πλέον ως αυτοκινητοβιομηχανία, αλλά ως η εταιρεία που ξεκλείδωσε το μέλλον της ανθρώπινης εξέλιξης μέσω της ρομποτικής.

OpenAI: Το GPT-5.4 έρχεται «νωρίτερα από ό,τι νομίζετε» – Τι αποκάλυψαν οι διαρροές

0

Loading

Η OpenAI φαίνεται πως δεν αφήνει το πόδι από το γκάζι, καθώς μόλις μία ώρα μετά την κυκλοφορία του GPT-5.3 Instant, προέβη σε μια αινιγματική ανάρτηση που αναστάτωσε την κοινότητα της τεχνητής νοημοσύνης. Με τη φράση “5.4 sooner than you Think”, η εταιρεία επιβεβαίωσε την ύπαρξη της επόμενης έκδοσης, αφήνοντας σαφή υπονοούμενα για τις δυνατότητές της.

Το ιδιαίτερο ενδιαφέρον εστιάζεται στο κεφαλαίο “T” στη λέξη “Think”, το οποίο πολλοί αναλυτές ερμηνεύουν ως επιβεβαίωση ότι το GPT-5.4 θα είναι ένα μοντέλο κλάσης “Thinking” (συλλογιστικής). Αυτό σημαίνει ότι θα δίνει έμφαση σε σύνθετες εργασίες που απαιτούν βαθιά λογική, αντί για απλές καθημερινές απαντήσεις.

Διαρροές από τον κώδικα της OpenAI

Παρά το λιτό μήνυμα στα κοινωνικά δίκτυα, τα πραγματικά στοιχεία ήρθαν από το αποθετήριο Codex στο GitHub. Τέσσερις διαφορετικές διαρροές στον κώδικα επιβεβαίωσαν ότι το GPT-5.4 βρίσκεται ήδη σε προχωρημένο στάδιο δοκιμών:

  1. Vision πλήρους ανάλυσης: Εντοπίστηκε κώδικας που επιτρέπει στο μοντέλο να επεξεργάζεται εικόνες στην αρχική τους ανάλυση (RAW bytes), παρακάμπτοντας τη συνήθη συμπίεση, κάτι που θα εκτοξεύσει την ακρίβεια στην οπτική αναγνώριση.
  2. Fast Mode Priority Tier: Αναφορές σε ένα νέο επίπεδο υπηρεσίας “Fast Mode” υποδεικνύουν μια νέα προτεραιότητα ταχύτητας για τους κατόχους Pro/Plus λογαριασμών.
  3. Τυχαίες αποκαλύψεις στελεχών: Ένα στιγμιότυπο οθόνης από υπάλληλο της εταιρείας έδειξε το GPT-5.4 ως επιλέξιμο μοντέλο στο περιβάλλον ανάπτυξης, ενώ σφάλματα στον κώδικα αποκάλυψαν εσωτερικές ονομασίες μοντέλων που ταιριάζουν με τη νέα έκδοση.

Τι να περιμένουμε στη συνέχεια

Αν και κυκλοφορούν φήμες για ένα τεράστιο παράθυρο πλαισίου (context window) 2 εκατομμυρίων tokens, αυτό παραμένει ανεπιβεβαίωτο. Ωστόσο, η στρατηγική της OpenAI να προαναγγέλλει το 5.4 πριν καν ολοκληρωθεί το rollout του 5.3, δείχνει ότι η εταιρεία θέλει να διατηρήσει την κυριαρχία της απέναντι στον ανταγωνισμό της Google και της Anthropic.

Με βάση τον τρέχοντα ρυθμό κυκλοφοριών (κάθε 5-6 εβδομάδες), το GPT-5.4 αναμένεται να κάνει την εμφάνισή του μεταξύ αρχών και μέσων Απριλίου 2026.

Επιστήμονες αναδημιουργούν ψηφιακά το πρόσωπο ανθρώπινου προγόνου ηλικίας 3,67 εκατομμυρίων ετών!

0

Loading

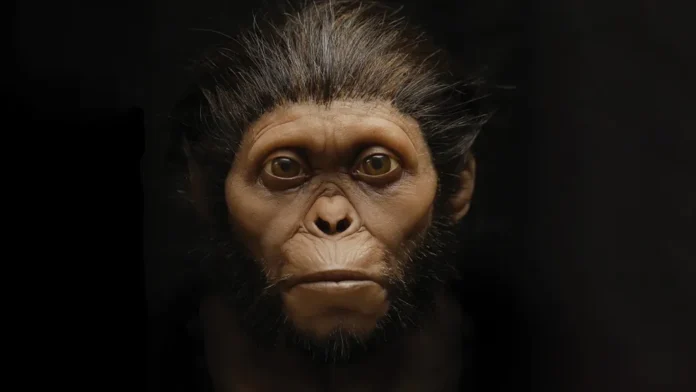
Το πρόσωπο του αρχαίου Australopithecus, γνωστού ως «Little Foot», έχει ψηφιακά ανακατασκευαστεί για πρώτη φορά χρησιμοποιώντας προηγμένες τεχνικές 3D σάρωσης και υπολογιστών

Η δημοσίευση της μελέτης στο επιστημονικό περιοδικό Comptes Rendus Palevol σηματοδοτεί ένα ορόσημο στη παλαιοανθρωπολογία, καθώς επί δεκαετίες το κρανίο είχε παραμορφωθεί από τα εκατομμύρια χρόνια πίεσης στο υπόγειο περιβάλλον των σπηλαίων Sterkfontein στη Νότια Αφρική, καθιστώντας τη φυσική επανόρθωση εξαιρετικά δύσκολη.

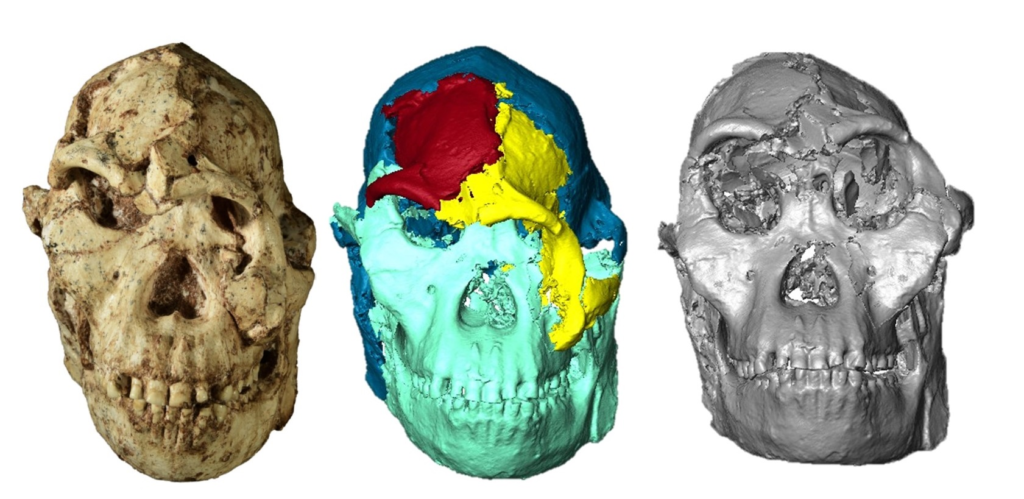
The original skull (left), digital copy (middle) and reconstructed face of « Little Foot ». © Amélie Beaudet

Ψηφιακή Αναγέννηση: Η Μέθοδος Πίσω από το Πρόσωπο

Το απολίθωμα «Little Foot» ανακαλύφθηκε στα μέσα της δεκαετίας του 1990 και αποτελεί ένα από τα πιο πλήρη αρχαία ανθρωποειδή που έχουν βρεθεί ποτέ, ηλικίας περίπου 3,67 εκατομμυρίων ετών. Παρά το γεγονός ότι το υπόλοιπο σκελετικό του σώμα είχε διατηρηθεί εξαιρετικά καλά, το πρόσωπο είχε παραμορφωθεί βαθιά από γεωλογικές διεργασίες — σαν να είχε «σπρωχθεί» και στριμωχθεί από τα βάρη των αιώνων πάνω στο κρανίο.

Χρησιμοποιώντας τεχνολογία συγχροτρονικών ακτίνων Χ στο Diamond Light Source στο Ηνωμένο Βασίλειο, οι επιστήμονες κατάφεραν να σκανάρουν το εσωτερικό των οστικών θραυσμάτων με εκπληκτική ακρίβεια, 21 μικρών του μέτρου ανά pixel, και στη συνέχεια ανέπτυξαν μια ψηφιακή διαδικασία επανατοποθέτησης των κομματιών με τη βοήθεια υπερυπολογιστών.

Η διαδικασία δεν ήταν απλή: χρειάστηκαν πάνω από πέντε χρόνια για να επανασυνδεθούν ψηφιακά τα θραύσματα σε μια 3D μοντελοποίηση του αρχικού προσώπου.

Αυτό που βλέπουμε σήμερα δεν είναι απλώς ένα όνομα σε ένα μουσείο — είναι μια ψηφιακή «απάντηση» στο πώς μπορεί να έμοιαζε στην πραγματικότητα ένα από τα πρωιμότερα μέλη της ανθρωποειδούς οικογένειας πριν σχεδόν 4 εκατομμύρια χρόνια.

Τι μας λέει για την εξέλιξη των ανθρώπων

Η ομάδα των ερευνητών συνέκρινε τα μεμονωμένα χαρακτηριστικά του προσώπου του Little Foot με άλλα δείγματα Australopithecus από την Αφρική, καθώς και με τα πρόσωπα σημερινών μεγάλων πιθήκων όπως οι χιμπαντζήδες και οι γορίλες.

Το πιο συναρπαστικό εύρημα είναι ότι η μορφολογία των οφθαλμικών κόγχων και η γενική δομή του προσώπου του Little Foot έχουν μεγαλύτερη ομοιότητα με απολιθώματα της Ανατολικής Αφρικής (όπως αυτά που βρέθηκαν στην Αιθιοπία) παρά με άλλα που βρέθηκαν στη Νότια Αφρική.

Αυτό υποδηλώνει ότι οι πρωιμότεροι Αυστραλοπιθήκοι μπορούσαν να είναι πιο κινητικοί και διαφοροποιημένοι από ό,τι πιστεύαμε, με πιθανές μετακινήσεις πληθυσμών ανάμεσα σε περιοχές της Αφρικής πριν από πάνω από 3,5 εκατομμύρια χρόνια.

Ένα τεράστιο εξελικτικό παζλ αποκαλύπτεται κομμάτι-κομμάτι — και τώρα έχουμε το πρόσωπο που μας δείχνει πώς μπορεί να έμοιαζε ένας από τους πιο σημαντικούς πρώιμους συγγενείς μας.