Αρχική Blog Σελίδα 102

Το δεύτερο τρέιλερ του GTA 6 κάνει τον γύρο του διαδικτύου – 60 εκατομμύρια προβολές σε 18 ώρες!

0

Loading

Πραγματικά μοιάζει σαν να συζητούσαμε μόλις χθες το τελευταίο σημαντικό νέο για το Grand Theft Auto VI, κι όμως, να που βρισκόμαστε ξανά εδώ. Η Rockstar Games, επιδεικνύοντας την χαρακτηριστική της υπομονή – ή ίσως απλώς μια ικανότητα για δραματικό timing – επέλεξε επιτέλους να αποκαλύψει μια ακόμη ματιά σε αυτό που, σύμφωνα με τις περισσότερες αναφορές, είναι η πιο πολυαναμενόμενη κυκλοφορία του gaming. Και τι ευπρόσδεκτη εξέλιξη ήταν χθες! Όπως θα μπορούσε κανείς σχεδόν να προβλέψει με αυτό το franchise, το δεύτερο τρέιλερ του GTA 6 δεν έχει απλώς φτάσει. Έχει ήδη κάνει θραύση στον διαδικτυακό κόσμο, συγκεντρώνοντας ήδη το εκπληκτικό αριθμό των 55 εκατομμυρίων προβολών. Αυτό είναι ένα αρκετά σημαντικό νούμερο, δεν συμφωνείτε;

Τρέιλερ GTA 6

Λοιπόν, ποια είναι η τελευταία είδηση; Οι θαυμαστές φαίνονται πραγματικά ενθουσιασμένοι.

Αυτή η νεότερη αποκάλυψη, μου φαίνεται, παρέχει μια πολύ πιο ουσιαστική εικόνα για τον εκτεταμένο κόσμο του GTA 6, ειδικά σε σύγκριση με το αρχικό teaser. Και πράγματι, έχουν πλέον επιβεβαιώσει επίσημα το Vice City ως μια από τις επιλεγμένες περιοχές – μια επιβεβαίωση που πολλοί από εμάς, υποψιάζομαι, ελπίζαμε διακαώς. Μετά την κάπως απογοητευτική ανακοίνωση του αναθεωρημένου χρονοδιαγράμματος του παιχνιδιού, είναι απολύτως σαφές ότι η Rockstar επικεντρώνεται στρατηγικά στη διατήρηση αυτού του απτού επιπέδου ενθουσιασμού. Για όσους μπορεί να χρειάζονται μια ανανέωση, ή ίσως για άτομα που έχασαν την ενημέρωση, το GTA 6 έχει προγραμματιστεί για την κυκλοφορία του στις 26 Μαΐου 2026, ειδικά στις πλατφόρμες PS5 και Xbox Series X. Η αφοσιωμένη κοινότητα παιχνιδιών PC, ωστόσο, συνεχίζει να περιμένει οριστικές πληροφορίες σχετικά με την κυκλοφορία του PC, μια κατάσταση που, δυστυχώς, έχει μια αίσθηση déjà vu.

Μια πιο προσεκτική εξέταση αυτού του δεύτερου τρέιλερ

Η ταχύτητα με την οποία το δέχτηκε είναι, ειλικρινά, μάλλον αξιοσημείωτη. Σε περίπου 17 ώρες, αυτό το δεύτερο επίσημο τρέιλερ για το Grand Theft Auto VI κατάφερε να ξεπεράσει τις 55 εκατομμύρια προβολές. Τώρα, αν δεν με απατά η μνήμη μου, το πρώτο τρέιλερ του παιχνιδιού συγκέντρωσε με επιτυχία τον απίστευτο αριθμό των 93 εκατομμυρίων προβολών μέσα στο αρχικό χρονικό διάστημα των 24 ωρών. Έτσι, ενώ αυτός ο τρέχων αριθμός είναι αναμφισβήτητα τεράστιος, η συσσώρευσή του αντιπροσωπεύει μια ελαφρώς διαφορετική πορεία, αν και εξακολουθεί να είναι εξαιρετικά εντυπωσιακή από κάθε άποψη.

Τι ακριβώς βλέπουμε σε αυτό το πλάνο από το τρέιλερ του GTA 6; Σίγουρα αποκτούμε μια πολύ πιο ολοκληρωμένη κατανόηση του σκηνικού του παιχνιδιού. Επιπλέον, οι δύο πρωταγωνιστές μας, ο Jason και η Lucia, εμφανίζονται για άλλη μια φορά. Αυτό το συναρπαστικό δίδυμο εγκληματιών, όπως φαίνεται, θα διαχειριστεί τις περίπλοκες προκλήσεις μέσα στη φανταστική αμερικανική πολιτεία Leonida – η οποία, ας είμαστε ειλικρινείς, θυμίζει έντονα την ατμόσφαιρα και το τοπίο της Φλόριντα.

Το ίδιο το τρέιλερ περιλαμβάνει συναρπαστικά cutscenes απευθείας από την καμπάνια του παιχνιδιού, όλα αποδοσμένα με εξαιρετικά υψηλής πιστότητας γραφικά που είναι αρκετά εκπληκτικά. Και, φυσικά, η προαναγγελθείσα επιστροφή του Vice City αποτελεί ένα σημαντικό σημείο ενθουσιασμού για πολλούς. Υπάρχουν πάρα πολλά να αναλύσουμε και να αναλύσουμε εδώ, για να είμαι απόλυτα ειλικρινής. Δεν έχω καμία αμφιβολία ότι τόσο οι ενθουσιώδεις όσο και οι αναλυτές θα το μελετήσουν καρέ-καρέ τις επόμενες μέρες, οπότε σίγουρα θα θέλετε να μείνετε συντονισμένοι για πιο εις βάθος προοπτικές σε όλες τις λεπτομέρειες. Είναι μια σημαντική ποσότητα πληροφοριών που πρέπει να απορροφήσει κανείς, αλλά η συντριπτική αρχική εντύπωση είναι, λοιπόν, βαθιά συναρπαστική.

via

ESET: Τεχνητή νοημοσύνη & εταιρική απάτη – Το νέο πρόσωπο των ψηφιακών απειλών

0

Loading

Η κακόβουλη χρήση της τεχνητής νοημοσύνης επαναπροσδιορίζει το τοπίο της απάτης, δημιουργώντας σοβαρούς νέους κινδύνους για τις επιχειρήσεις.

Η τεχνητή νοημοσύνη (AI) φέρνει επανάσταση στον επιχειρηματικό κόσμο, μεταμορφώνοντας ριζικά τον τρόπο λειτουργίας των οργανισμών. Από την αυτοματοποίηση επαναλαμβανόμενων εργασιών και τη μείωση κόστους, μέχρι την ενίσχυση της αποδοτικότητας, η AI αναδεικνύεται σε βασικό μοχλό ψηφιακής εξέλιξης. Σύμφωνα με εκτιμήσεις της Gartner, τον Οκτώβριο του 2023 το 55% των επιχειρήσεων παγκοσμίως βρίσκονταν ήδη σε φάση πιλοτικής ή παραγωγικής χρήσης γενετικής τεχνητής νοημοσύνης (GenAI) — ποσοστό που σήμερα εκτιμάται ότι έχει αυξηθεί ακόμη περισσότερο.

Η τεχνητή νοημοσύνη βελτιώνει σημαντικά την εμπειρία πελάτη, υποστηρίζει την ανάπτυξη λογισμικού και παρέχει βαθύτερες, πιο διορατικές πληροφορίες για στρατηγική λήψη αποφάσεων. Όμως, η πρόοδος αυτή δεν αξιοποιείται μόνο από τις επιχειρήσεις.

«Οι κυβερνοεγκληματίες δε μένουν πίσω· υιοθετούν επίσης τις νέες τεχνολογίες, ενισχύοντας τις τακτικές τους και προκαλώντας νέες προκλήσεις για τα τμήματα ΙΤ και ασφάλειας», εξηγεί ο Phil Muncaster από την παγκόσμια εταιρία λογισμικού ασφαλείας ESET.

Για να αντιμετωπιστεί αυτό το νέο τοπίο απειλών, απαιτείται μια πολυεπίπεδη προσέγγιση που βασίζεται σε τρεις πυλώνες: τον άνθρωπο, τις διαδικασίες και την τεχνολογία. Μόνο έτσι μπορεί μια επιχείρηση να παραμείνει μπροστά από τις εξελισσόμενες απειλές και να αξιοποιήσει πλήρως τα οφέλη της τεχνητής νοημοσύνης, με ασφάλεια και υπευθυνότητα.

Ποιες είναι οι τελευταίες απειλές AI και deepfake

Οι κυβερνοεγκληματίες αξιοποιούν την τεχνητή νοημοσύνη και τα deepfakes με διάφορους τρόπους:

  1. Υπάλληλοι… «μαϊμού»: Βορειοκορεάτες που παριστάνουν τους ελεύθερους επαγγελματίες πληροφορικής και εργάζονται εξ αποστάσεως φέρονται να έχουν διεισδύσει σε εκατοντάδες εταιρείες. Χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης για τη δημιουργία πλαστών βιογραφικών σημειωμάτων και άλλων εγγράφων, συμπεριλαμβανομένων ψεύτικων φωτογραφιών επεξεργασμένων με AI, ώστε να περάσουν τους ελέγχους. Ο στόχος τους είναι η οικονομική ενίσχυση του καθεστώτος της Βόρειας Κορέας, καθώς και η κλοπή δεδομένων, η κατασκοπεία και ακόμη και η διάδοση ransomware.
  2. Απάτες τύπου Business Email Compromise (BEC): Τα deepfake ηχητικά και βιντεοσκοπημένα κλιπ χρησιμοποιούνται για την ενίσχυση των απατών BEC, όπου εργαζόμενοι στον χρηματοοικονομικό τομέα εξαπατώνται ώστε να μεταφέρουν κεφάλαια σε λογαριασμούς που ελέγχουν οι απατεώνες. Πρόσφατα, ένας εργαζόμενος στο λογιστήριο μιας εταιρείας πείστηκε να μεταφέρει 25 εκατομμύρια δολάρια σε απατεώνες που χρησιμοποίησαν deepfakes για να παρουσιαστούν ως ο οικονομικός διευθυντής της εταιρείας και στελέχη της εταιρείας σε μια τηλεδιάσκεψη. Ωστόσο, τέτοιες απάτες δεν είναι καινούργιο φαινόμενο. Το 2019, οι απατεώνες ξεγέλασαν με deepfake ένα στέλεχος εταιρείας ενέργειας στο Ηνωμένο Βασίλειο, κάνοντας το να πιστέψει ότι μιλούσε στο τηλέφωνο με το αφεντικό του, και το έπεισαν να τους μεταφέρει 200.000 λίρες.
  3. Παράκαμψη υπηρεσιών αυθεντικοποίησης: Οι απατεώνες αξιοποιούν εξελιγμένες τεχνικές για να υποδύονται νόμιμους πελάτες, να δημιουργούν ψεύτικες ταυτότητες και να παρακάμπτουν τους ελέγχους ταυτοποίησης κατά τη δημιουργία λογαριασμών ή τη σύνδεση σε υπηρεσίες. Ένα ιδιαίτερα προηγμένο κακόβουλο λογισμικό, το GoldPickaxe, έχει σχεδιαστεί για τη συλλογή δεδομένων αναγνώρισης προσώπου, τα οποία στη συνέχεια χρησιμοποιούνται για τη δημιουργία deepfake βίντεο. Σύμφωνα με μια πρόσφατη έκθεση, το 13,5% των νέων ψηφιακών λογαριασμών διεθνώς το περασμένο έτος θεωρήθηκαν ύποπτα για απάτη.
  4. Deepfake απάτες: Οι κυβερνοεγκληματίες αξιοποιούν deepfake τεχνολογίες όχι μόνο για στοχευμένες επιθέσεις αλλά και για να μιμούνται εταιρικά στελέχη και υψηλόβαθμούς αξιωματούχους στα μέσα κοινωνικής δικτύωσης. Μέσω αυτής της τακτικής, μπορούν να προωθούν επενδυτικές απάτες και άλλες κακόβουλες ενέργειες. Όπως έχει αποδείξει ο Jake Moore της ESET, οποιοδήποτε εταιρικό στέλεχος θα μπορούσε να πέσει θύμα τέτοιων τεχνικών. Σύμφωνα με την τελευταία Έκθεση Απειλών της ESET, οι κυβερνοεγκληματίες χρησιμοποιούν deepfakes και εταιρικές επωνυμίες σε αναρτήσεις σε μέσα  κοινωνικών δικτύων για να προσελκύσουν ανυποψίαστα θύματα σε έναν νέο τύπο επενδυτικής απάτης, γνωστό ως Nomani.
  5. «Σπάσιμο» κωδικών πρόσβασης: Οι αλγόριθμοι τεχνητής νοημοσύνης μπορούν να χρησιμοποιηθούν για την αποκρυπτογράφηση κωδικών πρόσβασης πελατών και εργαζομένων, επιτρέποντας την κλοπή δεδομένων, την εκτέλεση επιθέσεων ransomware και τη διάπραξη απάτης ταυτότητας. Για παράδειγμα, το PassGAN, λέγεται ότι μπορεί να σπάσει κωδικούς πρόσβασης μέσα σε λιγότερο από 30 δευτερόλεπτα.
  6. Πλαστογράφηση εγγράφων: Η πλαστογράφηση εγγράφων αποτελεί έναν ακόμη τρόπο για την παράκαμψη των ελέγχων γνωριμίας με τον πελάτη (KYC) σε τράπεζες και άλλες εταιρείες. Επιπλέον, μπορεί να χρησιμοποιηθεί για ασφαλιστική απάτη. Σύμφωνα με έρευνες, το 94% των διαχειριστών απαιτήσεων υποψιάζεται ότι τουλάχιστον το 5% των απαιτήσεων έχει υποστεί χειραγώγηση μέσω τεχνητής νοημοσύνης.
  7. Ηλεκτρονικό ψάρεμα και αναγνώριση στόχων: Το Εθνικό Κέντρο Ασφάλειας στον Κυβερνοχώρο (NCSC) του Ηνωμένου Βασιλείου έχει προειδοποιήσει για τη διαρκώς αυξανόμενη χρήση της τεχνητής νοημοσύνης από κυβερνοεγκληματίες. Στις αρχές του 2024, το NCSC δήλωσε ότι η τεχνολογία αυτή «είναι σχεδόν βέβαιο πως θα αυξήσει τόσο τον όγκο όσο και τον αντίκτυπο των κυβερνοεπιθέσεων τα επόμενα δύο χρόνια». Ιδιαίτερα ανησυχητική είναι η βελτίωση της αποτελεσματικότητας των τεχνικών κοινωνικής μηχανικής και της αναγνώρισης στόχων, γεγονός που ενισχύει επιθέσεις ransomware, κλοπές δεδομένων και ευρείας κλίμακας επιθέσεις ηλεκτρονικού ψαρέματος σε πελάτες.

Ο αντίκτυπος της απάτης με τεχνητή νοημοσύνη μεταφράζεται κυρίως σε οικονομική ζημία και βλάβη της φήμης. Σύμφωνα με έκθεση, το 38% των εσόδων που χάθηκαν λόγω απάτης κατά το προηγούμενο έτος αποδίδεται σε τεχνικές που βασίζονται στην AI.

Εξετάζοντας τις επιπτώσεις:

  • Η παράκαμψη της διαδικασίας KYC (know your customer) επιτρέπει στους απατεώνες να αυξάνουν την πίστωση και να αποστραγγίζουν χρήματα από τους νόμιμους λογαριασμούς πελατών.
  • Οι ψεύτικοι υπάλληλοι μπορούν να υποκλέψουν ευαίσθητες και ρυθμιζόμενες πληροφορίες πελατών, προκαλώντας οικονομικές απώλειες, πλήγματα στη φήμη και προβλήματα συμμόρφωσης.
  • Οι απάτες BEC (Business Email Compromise) μπορούν να οδηγήσουν σε τεράστιες απώλειες. Το 2023, αυτού του είδους οι επιθέσεις απέφεραν στους κυβερνοεγκληματίες πάνω από 2,9 δισεκατομμύρια δολάρια.
  • Οι απάτες πλαστοπροσωπίας απειλούν την αφοσίωση των πελατών. Έρευνες δείχνουν ότι το ένα τρίτο των καταναλωτών θα απομακρυνθεί από μια εταιρεία μετά από μία και μόνο κακή εμπειρία.

Αναχαιτίζοντας την Απάτη στην Εποχή της Τεχνητής Νοημοσύνης

Η καταπολέμηση της απάτης που χρησιμοποιεί την τεχνητή νοημοσύνη απαιτεί πολυεπίπεδη αντιμετώπιση, με έμφαση στους ανθρώπους, τις διαδικασίες και την τεχνολογία, τονίζει ο Muncaster από την ομάδα της ESET.

Αυτό θα πρέπει να περιλαμβάνει:

  1. Συχνές αξιολογήσεις κινδύνου απάτης
  2. Τροποποίηση και ενημέρωση των πολιτικών καταπολέμησης της απάτης ώστε να είναι σχετικές με την ΤΝ
  3. Ολοκληρωμένα προγράμματα κατάρτισης και ευαισθητοποίησης του προσωπικού (π.χ. για τον εντοπισμό του phishing και των deepfakes).
  4. Προγράμματα εκπαίδευσης και ευαισθητοποίησης για τους πελάτες
  5. Ενεργοποίηση του ελέγχου ταυτότητας πολλαπλών παραγόντων (MFA) για όλους τους ευαίσθητους εταιρικούς λογαριασμούς και πελάτες
  6. Βελτιωμένοι έλεγχοι ιστορικού για τους υπαλλήλους, όπως σάρωση βιογραφικών σημειωμάτων για ασυνέπειες σταδιοδρομίας
  7. Διασφάλιση ότι όλοι οι εργαζόμενοι υποβάλλονται σε συνέντευξη μέσω βίντεο πριν από την πρόσληψη
  8. Βελτίωση της συνεργασίας μεταξύ των ομάδων ανθρώπινου δυναμικού και κυβερνοασφάλειας

Η τεχνητή νοημοσύνη μπορεί να αποτελέσει ισχυρό σύμμαχο σε αυτή τη μάχη. Ενδεικτικά, μπορεί να αξιοποιηθεί για:

  • Εντοπισμό deepfake μέσω εργαλείων AI,ιδιαίτερα σε διαδικασίες επαλήθευσης ταυτότητας (KYC).
  • Ανάλυση προτύπων ύποπτης συμπεριφοράς σε δεδομένα εργαζομένων και πελατών, με χρήση αλγορίθμων μηχανικής μάθησης.
  • Δημιουργία συνθετικών δεδομένων μέσω GenAI, με σκοπό την ανάπτυξη, δοκιμή και εκπαίδευση νέων μοντέλων ανίχνευσης απάτης.

Καθώς η σύγκρουση μεταξύ κακόβουλης και θετικής χρήσης της τεχνητής νοημοσύνης εισέρχεται σε μια νέα, πιο απαιτητική φάση, οι επιχειρήσεις οφείλουν να αναθεωρήσουν και να εξελίξουν τις στρατηγικές τους για την κυβερνοασφάλεια και την καταπολέμηση της απάτης. Η προσαρμογή στο συνεχώς μεταβαλλόμενο τοπίο απειλών δεν είναι πλέον προαιρετική· είναι επιτακτική.

Η αποτυχία ανταπόκρισης μπορεί να διαβρώσει την εμπιστοσύνη των πελατών, να πλήξει την αξία του brand και να εκτροχιάσει κρίσιμες πρωτοβουλίες ψηφιακού μετασχηματισμού.

Η τεχνητή νοημοσύνη έχει τη δύναμη να αλλάξει τους όρους του παιχνιδιού για τους κυβερνοεγκληματίες. Ωστόσο, μπορεί να κάνει το ίδιο και για τις ομάδες κυβερνοασφάλειας και διαχείρισης κινδύνων των επιχειρήσεων.

Ρεκόρ επιθέσεων ransomware το 1ο τρίμηνο του 2025

0

Loading

Το ransomware αποτελεί μία από τις πιο εξελισσόμενες απειλές στον κυβερνοχώρο, με το 1ο τρίμηνο του 2025 να καταγράφει ρεκόρ επιθέσεων. Σύμφωνα με την έκθεση της Check Point Research, μόνο το 1ο τρίμηνο του τρέχοντος έτους καταγράφηκαν 2.289 δημόσια ανακοινωμένα θύματα ransomware, σημειώνοντας αύξηση 126% σε σχέση με το προηγούμενο έτος.

Με 74 διαφορετικές ομάδες ransomware να είναι σε πλήρη λειτουργία και τα επιβεβαιωμένα θύματα να ξεπερνούν τους 650 ανά μήνα, το ransomware συνεχίζει να μεταλλάσσεται και να εξελίσσεται με ανησυχητικούς ρυθμούς.

Check Point: Το ransomware δεν είναι απλά μια επιχείρηση εκβιασμού, έχει μετατραπεί σε ένα ολοκληρωμένο επιχειρηματικό μοντέλο

Μέσα σε αυτό το κλίμα, η ομάδα DragonForce αναδεικνύεται ως μια από τις πιο επικίνδυνες και αινιγματικές παρουσίες του 2025.

Αν και αρχικά συσχετίστηκε με τον χώρο των hacktivists, η DragonForce έχει, πλέον, εξελιχθεί σε ένα πλήρως οργανωμένο καρτέλ ransomware, με στόχο την παροχή ευέλικτων λύσεων ransomware-as-a-service (RaaS) σε ανεξάρτητους συνεργάτες. Με ελάχιστες απαιτήσεις σε όρους προμήθειας (20%) και εργαλεία για την προσαρμογή των επιθέσεων, η ομάδα έχει καταφέρει να προσελκύσει ένα δίκτυο συνεργατών, εκτοπίζοντας άλλες πλατφόρμες, που είχαν κυριαρχήσει στον χώρο.

Η DragonForce προσφέρει “λευκό” μάρκετινγκ ransomware kit, επιτρέποντας στους συνεργάτες της να δημιουργήσουν δικές τους “μάρκες” ransomware, να διαμορφώσουν τα εκτελέσιμα αρχεία και να προσαρμόσουν τα μηνύματα λύτρων. Παράλληλα, προσφέρει έτοιμη υποδομή με εργαλεία διαπραγμάτευσης, κρυπτογραφημένο χώρο αποθήκευσης και προκατασκευασμένες ιστοσελίδες διαρροών με την επωνυμία “RansomBay”.

Πώς δρουν

Με την εξαφάνιση του RansomHub τον Απρίλιο του 2025, η DragonForce κατέστη η εναλλακτική επιλογή για πολλούς πρώην συνεργάτες της RaaS, προσφέροντας ανωνυμία και ευελιξία σε ένα συνεχώς μεταβαλλόμενο τοπίο.

Αξιοσημείωτο είναι το γεγονός ότι το ransomware, φέτος, δεν περιορίζεται μόνο στην κρυπτογράφηση δεδομένων.

Ορισμένες ομάδες επικεντρώνονται στην εκβίαση χωρίς κρυπτογράφηση, χρησιμοποιώντας τη μέθοδο της διαρροής προσωπικών δεδομένων για την εξαγωγή λύτρων, με στόχο τον αυξανόμενο αριθμό θυμάτων και τις διευρυμένες επιθέσεις. Η DragonForce έδειξε την επιτυχία της σε αυτήν την τάση, εξαπολύοντας στοχευμένες καμπάνιες εναντίον μεγάλων λιανεμπορικών εταιρειών στο Ηνωμένο Βασίλειο το 2025, προκαλώντας σημαντικές διαταραχές στις διαδικασίες τους.

Η επιτυχία της DragonForce είναι αποτέλεσμα μιας ευρύτερης τάσης: το ransomware γίνεται όλο και πιο κατακερματισμένο, καθώς νέες ομάδες και οργανώσεις εισέρχονται στην αγορά για να ανταγωνιστούν για συνεργάτες. Η χρήση της τεχνητής νοημοσύνης στην ανάπτυξη κακόβουλου λογισμικού, καθώς και η αξιοποίηση εργαλείων deepfake και social engineering, αυξάνουν την αποδοτικότητα και την επιτυχία των επιθέσεων.

“Σε αυτό το ασταθές και διαρκώς εξελισσόμενο περιβάλλον, οι οργανισμοί καλούνται να ενισχύσουν τις άμυνές τους, υιοθετώντας σύγχρονα συστήματα ασφαλείας, που προλαμβάνουν τις απειλές σε πραγματικό χρόνο”, αναφέρει η Check Point. Και προσθέτει: “Το ransomware, το 2025, δεν είναι απλώς μια επιχείρηση εκβιασμού, αλλά έχει μετατραπεί σε ένα ολοκληρωμένο επιχειρηματικό μοντέλο, με την DragonForce να ηγείται αυτής της αλλαγής”.

πηγή SEPE.GR

Αυτά είναι τα τηλέφωνα Samsung που θα λαμβάνουν ενημερώσεις λογισμικού για επτά χρόνια!

0

Loading

Η Samsung έκανε ένα γιγάντιο βήμα για τα smartphones, προωθώντας την πολιτική της για την ενημέρωση λογισμικού. Σε μια προσπάθεια να υποστηρίξει τα smartphones μακροπρόθεσμα, ο νοτιοκορεατικός κολοσσός δήλωσε ότι ορισμένα από τα κορυφαία smartphones της θα λαμβάνουν ενημερώσεις Android,
One UI και ασφαλείας για επτά χρόνια.

Αυτή η κίνηση είναι ένα γιγάντιο βήμα προς τη σωστή κατεύθυνση για το σχέδιο λογισμικού της Samsung, αναβαθμίζοντας την τύχη ορισμένων άλλων ανταγωνιστών Android και στρέφοντας την προσοχή της στην κλασική στρατηγική υποστήριξης της Apple.

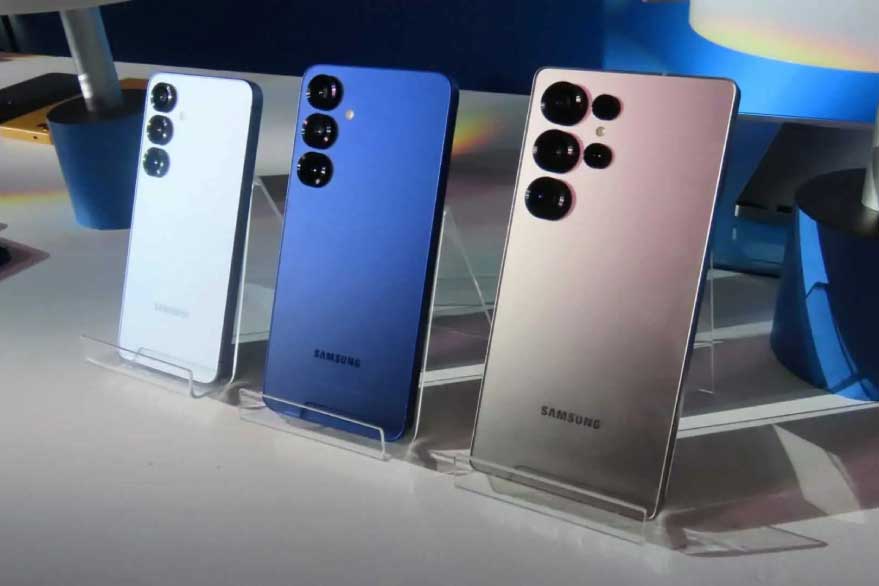
Η εταιρεία παρουσίασε για πρώτη φορά αυτήν τη νέα αλλαγή στην πολιτική υποστήριξης τον Ιανουάριο του 2024 στην εκδήλωση κυκλοφορίας της σειράς Galaxy S24 . Μετά την ανακοίνωση, όλα τα τηλέφωνα της σειράς S24 – τα απλά S24, S24+ και τα ναυαρχίδα S24 Ultra – θα μπορούν να επωφεληθούν από αυτό το εκτεταμένο χρονικό παράθυρο υποστήριξης.

Τα τηλέφωνα θα λάβουν επτά ολόκληρα χρόνια ενημερώσεων λογισμικού, συμπεριλαμβανομένων σημαντικών ενημερώσεων έκδοσης Android, προσαρμοσμένων ενημερώσεων One UI και μηνιαίων ή τριμηνιαίων ενημερώσεων ασφαλείας.

Ακολουθεί η πλήρης λίστα με τα τηλέφωνα Samsung που λαμβάνουν ενημερώσεις λογισμικού για επτά χρόνια:

  • Galaxy S25 Ultra
  • Galaxy S25 Plus
  • Galaxy-S25 Edge (new)
  • Galaxy S25
  • Galaxy S24 Ultra
  • Galaxy S24+
  • Galaxy S24
  • Galaxy S24 FE
  • Galaxy Z Fold 6
  • Galaxy Z Flip 6
  • Galaxy Z Fold Special Edition
  • Galaxy Tab S10 Ultra
  • Galaxy Tab S10+

Αυτή η κίνηση όχι μόνο ενισχύει τη μακροζωία των συσκευών υψηλής τεχνολογίας της Samsung, αλλά παρέχει και ηρεμία στους πελάτες που επενδύουν σε προϊόντα υψηλής ποιότητας. Με επτά χρόνια υποστήριξης, οι χρήστες μπορούν να χρησιμοποιούν τις συσκευές τους με σιγουριά για πολύ περισσότερο χρόνο, χωρίς να ανησυχούν μήπως μείνουν πίσω στις ενημερώσεις.

πηγή

Η Apple ενδέχεται να καθυστερήσει την κυκλοφορία του βασικού iPhone 18 έως το 2027!

0

Loading

Σύμφωνα με πρόσφατες διαρροές, η Apple ενδέχεται να αλλάξει τη στρατηγική κυκλοφορίας των iPhone, καθυστερώντας την κυκλοφορία του βασικού μοντέλου iPhone 18 έως την άνοιξη του 2027, προκειμένου να δώσει προτεραιότητα στην παρουσίαση του πρώτου της αναδιπλούμενου iPhone το φθινόπωρο του 2026.

Νέα στρατηγική κυκλοφορίας

Η Apple σχεδιάζει να κυκλοφορήσει τα μοντέλα iPhone 18 Pro, Pro Max και το νέο iPhone 18 Air το φθινόπωρο του 2026, μαζί με το αναδιπλούμενο iPhone. Αντίθετα, το βασικό iPhone 18 και το οικονομικό iPhone 18e αναμένεται να κυκλοφορήσουν την άνοιξη του 2027. Αυτή η αλλαγή αποσκοπεί στη βελτίωση της παραγωγικής διαδικασίας και στην καλύτερη κατανομή των πόρων, επιτρέποντας στα εργοστάσια της Ινδίας να αναλάβουν την παραγωγή των μοντέλων που βασίζονται σε παλαιότερα σχέδια.

Το αναδιπλούμενο iPhone

Το αναδιπλούμενο iPhone αναμένεται να διαθέτει σχεδιασμό τύπου βιβλίου, με εσωτερική οθόνη 7,8 ιντσών και εξωτερική οθόνη 5,5 ιντσών. Θα χρησιμοποιεί κράμα τιτανίου και ανοξείδωτου χάλυβα για το περίβλημα, ενώ ενδέχεται να αντικαταστήσει το Face ID με πλευρικό αισθητήρα Touch ID λόγω περιορισμένου χώρου. Η κυκλοφορία του έχει προγραμματιστεί για το δεύτερο εξάμηνο του 2026 ή, εναλλακτικά, για το 2027, με τιμή που εκτιμάται μεταξύ 2.100 και 2.300 δολαρίων.

Τεχνολογικές εξελίξεις

Η Apple αντιμετωπίζει προκλήσεις στην ενσωμάτωση νέων τεχνολογιών, όπως η τεχνητή νοημοσύνη και η ανανεωμένη Siri, ενώ παράλληλα μεταφέρει μέρος της παραγωγής της από την Κίνα στην Ινδία λόγω εμπορικών δασμών. Η νέα στρατηγική κυκλοφορίας των iPhone στοχεύει στην καλύτερη διαχείριση της παραγωγής και στην προσαρμογή στις μεταβαλλόμενες συνθήκες της αγοράς.

Αν και η Apple δεν έχει επιβεβαιώσει επίσημα αυτές τις πληροφορίες, οι φήμες υποδηλώνουν σημαντικές αλλαγές στη στρατηγική κυκλοφορίας των iPhone τα επόμενα χρόνια.

πηγή

OpenAI: Οι χρήστες θα μπορούν σύντομα να αγοράζουν προϊόντα μέσω του ChatGPT

0

Loading

Η OpenAI ανακοίνωσε ότι οι χρήστες του ChatGPT θα μπορούν σύντομα να αγοράζουν προϊόντα μέσω της πλατφόρμας, με κουμπιά αγορών για αναζητήσεις που υποστηρίζονται από AI.

Η νέα λειτουργία θα είναι διαθέσιμη σε όλους τους χρήστες, είτε έχουν συνδεθεί στο λογαριασμό τους, είτε όχι. Ωστόσο, οι αγοραστές δεν θα ολοκληρώνουν τη συναλλαγή εντός του ChatGPT, αλλά θα ανακατευθύνονται στον ιστότοπο του εμπόρου.

Σε μια αποκλειστική επίδειξη για το WIRED, πριν την διάθεση της υπηρεσίας δημοσίως, ο Adam Fry, επικεφαλής προϊόντος αναζήτησης ChatGPT στην OpenAI, έδειξε πώς η ενημερωμένη εμπειρία χρήστη θα μπορούσε να βοηθήσει όσους χρησιμοποιούν το εργαλείο για έρευνα προϊόντων. Οι προτάσεις προϊόντων που εμφανίζονται στους υποψήφιους αγοραστές βασίζονται σε όσες πληροφορίες το ChatGPT θυμάται για τις προτιμήσεις του χρήστη, καθώς και σε κριτικές προϊόντων από όλο το διαδίκτυο.

Ο Fry αναφέρει ότι οι χρήστες του ChatGPT πραγματοποιούν ήδη πάνω από ένα δισεκατομμύριο αναζητήσεις στο διαδίκτυο ανά εβδομάδα και ότι το χρησιμοποιούν για να ερευνήσουν ένα ευρύ φάσμα κατηγοριών αγορών, όπως προϊόντα ομορφιάς, είδη σπιτιού και ηλεκτρονικά.

Η νέα εμπειρία χρήστη για αγορές μέσω του ChatGPT έχει πολλές ομοιότητες με το Google Shopping. Υπάρχει, ωστόσο, μια σημαντική διαφορά: Τα αποτελέσματα που βλέπετε στις αναζητήσεις OpenAI δεν είναι πληρωμένες καταχωρίσεις, αλλά οργανικά αποτελέσματα.

Πώς, λοιπόν, το ChatGPT επιλέγει ποια προϊόντα θα προτείνει; “Δεν αναζητά συγκεκριμένα σήματα που βρίσκονται σε κάποιον αλγόριθμο“, λέει ο Fry, προσθέτωντας ότι αυτή θα είναι μια εμπειρία αγορών που είναι περισσότερο εξατομικευμένη και συνομιλητική, παρά επικεντρωμένη σε λέξεις-κλειδιά. Για παράδειγμα, εάν πείτε στο σύστημα ότι προτιμάτε να αγοράζετε μόνο μαύρα ρούχα από ένα συγκεκριμένο λιανοπωλητή, τότε θα αποθηκεύσει αυτές τις πληροφορίες στη μνήμη του και την επόμενη φορά που θα ζητήσετε συμβουλές για το ποιο πουκάμισο να αγοράσετε, θα δώσει προτάσεις που ευθυγραμμίζονται με τα γούστα σας.

πηγή WWN.GR

via: insomnia.gr

Εικόνα: Stockcake

Η Visa ανακοινώνει μια νέα εποχή στο εμπόριο με πρωταγωνίστρια την Τεχνητή Νοημοσύνη

0

Loading

Το μέλλον του εμπορίου αποτέλεσε κεντρικό θέμα στην εκδήλωση Global Product Drop της Visa όπου παρουσιάστηκαν αφενός νέες εξελίξεις που αξιοποιούν την Τεχνητή Νοημοσύνη για να βοηθούν τους καταναλωτές να αναζητούν και να αγοράζουν προϊόντα αφετέρου δε, νέες στρατηγικές συνεργασίες και καινοτόμα προϊόντα. 

«Οι νέοι τρόποι πληρωμής που αναδύονται απαιτούν ένα δίκτυο που είναι πάντα ενεργό,  ασφαλές, αδιάκοπα καινοτόμο και με δυνατότητες περαιτέρω επέκτασης», δήλωσε η Bea Larregle, Regional Managing Director της Visa για τη Νότια Ευρώπη. «Αξιοποιούμε τη δύναμη του δικτύου μας και την εμπειρία δεκαετιών για να προσφέρουμε νέα προϊόντα και λύσεις που θα μετασχηματίσουν το εμπόριο και θα ενισχύσουν την εμπιστοσύνη και την ασφάλεια στις πληρωμές που βασίζονται στην Τεχνητή Νοημοσύνη».

«Η σημερινή ανακοίνωση αποτελεί ένα σημαντικό ορόσημο στο ψηφιακό εμπόριο, εγκαινιάζοντας την πρώτη γενιά εμπορίου που αξιοποιεί την Τεχνητή Νοημοσύνη, χάρη στην ασφάλεια, τη σταθερότητα και την ανθεκτικότητα του δικτύου πληρωμών μας», σχολίασε η Bea Larregle. «Η Visa έχει επενδύσει 11 δισεκατομμύρια δολάρια σε καινοτομία και τεχνολογία τα τελευταία πέντε χρόνια, εστιάζοντας σε μεγάλο βαθμό σε υπηρεσίες που υποστηρίζονται από την Τεχνητή Νοημοσύνη προς όφελος των συνεργατών, των εμπόρων και των καταναλωτών».

«Αναμένουμε ότι το Visa Intelligent Commerce θα είναι διαθέσιμο στην Ευρώπη εντός του 2025. Επιπλέον, επεκτείνουμε τα Visa Flex Credentials ώστε να συμπεριλάβουμε νέες περιπτώσεις χρήσης, όπως επενδυτικούς λογαριασμούς, προγράμματα ανταμοιβής και εταιρικές κάρτες. Η νέα μας συνεργασία με την Klarna θα φέρει αυτές τις εξελίξεις και στις ευρωπαϊκές αγορές, προσφέροντας στους καταναλωτές μεγαλύτερη ευελιξία πληρωμών», πρόσθεσε η κυρία Larregle.

Η Visa ξεκίνησε το Global Product Drop παρουσιάζοντας πώς ο συνδυασμός της Τεχνητής Νοημοσύνης και του ψηφιακού εμπορίου θα σηματοδοτήσει μια σημαντική αλλαγή στον τρόπο που οι καταναλωτές ανακαλύπτουν και αγοράζουν προϊόντα και υπηρεσίες. 

Στο κοντινό μέλλον, οι καταναλωτές θα επιτρέπουν σε AI agents (ψηφιακούς βοηθούς που αξιοποιούν την Τεχνητή Νοημοσύνη) να περιηγούνται, να επιλέγουν, να αγοράζουν εκ μέρους τους. Για να καταστεί αυτό δυνατό, θα πρέπει να υπάρχει εμπιστοσύνη στις πληρωμές από AI agents όχι μόνο από τους χρήστες, αλλά και από τις τράπεζες και τους πωλητές. 

Η Visa θα φέρει αυτή την εμπιστοσύνη στο εμπόριο που αξιοποιεί την Τεχνητή Νοημοσύνη παρέχοντας στους συνεργάτες της (πλατφόρμες Τεχνητής Νοημοσύνης, τεχνολογικούς παράγοντες, τράπεζες, εταιρείες fintech, εμπόρους και άλλους), έναν απλό τρόπο πρόσβασης στο δίκτυο της Visa. Αυτό είναι το επόμενο βήμα στην αποστολή της Visa, να συνδέσει ακόμη περισσότερους αγοραστές και πωλητές μέσω απρόσκοπτων και ασφαλών ψηφιακών πληρωμών.

Στο επίκεντρο της ανακοίνωσης της εταιρείας βρέθηκε το Visa Intelligent Commerce, μια πρωτοποριακή πρωτοβουλία που ανοίγει το δίκτυο πληρωμών της Visa σε προγραμματιστές και μηχανικούς που κατασκευάζουν την πρώτη γενιά εμπορίου που λειτουργεί με Τεχνητή Νοημοσύνη. 

Η Visa ανακοίνωσε επίσης νέες συνεργασίες stablecoin για να προσεγγίσει περισσότερους ανθρώπους και περιοχές. Τέλος, η Visa ανακοίνωσε την επέκταση της πλατφόρμας Flex Credential και νέα προϊόντα και υπηρεσίες που παρέχουν περισσότερες δυνατότητες συναλλαγών.

Οι εξελίξεις που παρουσιάστηκαν σήμερα θα διευκολύνουν την επόμενη εποχή του εμπορίου και της κίνησης κεφαλαίων.

ΔΕΛΤΙΟ ΤΥΠΟΥ

Η Uber και ο Διεθνής Αερολιμένας Αθηνών εγκαινιάζουν νέο σημείο παραλαβής Uber, ενισχύοντας την εμπειρία των επιβατών

0
OT.gr

Loading

Η Uber ανακοινώνει με υπερηφάνεια τη νέα της συνεργασία με τον Διεθνή Αερολιμένα Αθηνών (ΔΑΑ), παρουσιάζοντας ένα νέο σημείο παραλαβής Uber, το οποίο αποσκοπεί στη βελτίωση της εμπειρίας μετακίνησης για τους επιβάτες που καταφθάνουν στην ελληνική πρωτεύουσα.

Από την 1η Μαΐου 2025, όλες οι παραλαβές επιβατών μέσω της εφαρμογής Uber στον ΔΑΑ θα πραγματοποιούνται από την Έξοδο 4 του επιπέδου αφίξεων, αντικαθιστώντας τα προηγούμενα σημεία στις Εξόδους 1 και 5. 

Η νέα αυτή συνεργασία αποτελεί ένα σημαντικό ορόσημο για τη δράση της Uber στην ελληνική αγορά, και ειδικότερα στον κλάδο του τουρισμού, ο οποίος εξακολουθεί να αποτελεί έναν από τους βασικούς πυλώνες της ελληνικής οικονομίας. 

Η πρωτοβουλία υλοποιείται σε μια περίοδο κατά την οποία ο Διεθνής Αερολιμένας Αθηνών καταγράφει εντυπωσιακή ανάπτυξη. Μόνο κατά το πρώτο τρίμηνο του 2025, ο αερολιμένας εξυπηρέτησε 5,8 εκατομμύρια επιβάτες, σημειώνοντας αύξηση 11,4% σε σύγκριση με την ίδια περίοδο του 2024.

Η διεθνής επιβατική κίνηση κατέγραψε αύξηση 15%, γεγονός που επιβεβαιώνει τη συνεχιζόμενη ενίσχυση της θέσης της Αθήνας ως διεθνούς ταξιδιωτικού προορισμού. «Η στρατηγική αυτή συνεργασία με τον Διεθνή Αερολιμένα Αθηνών αποτελεί ένα καθοριστικό βήμα στην προσπάθειά μας να αναβαθμίσουμε την εμπειρία μετακίνησης για τους επισκέπτες στην Ελλάδα.

Αναγνωρίζοντας τη σημασία της άνετης και ασφαλούς μετακίνησης στο σύνολο του ταξιδιού, δημιουργούμε ένα ευδιάκριτο σημείο παραλαβής, εστιάζοντας στην αξιοπιστία και την ευκολία για τους χρήστες μας από τη στιγμή που φτάνουν», δήλωσε η Σαρίτα Βαρούχ, Γενική Διευθύντρια της Uber στην Ελλάδα. 

Η Uber παραμένει η κορυφαία επιλογή μετακίνησης για τους επισκέπτες του Διεθνούς Αερολιμένα Αθηνών, επιβεβαιώνοντας τη δέσμευσή της στην παροχή ποιοτικών υπηρεσιών και καινοτόμων λύσεων αστικής κινητικότητας.

ΑΙΑ_1
ΑΙΑ_2
ΑΙΑ_4
ΑΙΑ_3

Πως να γυρίσετε το χρόνο πίσω στην περίπτωση επίθεσης ransomware

0

Loading

Το ransomware έχει την ικανότητά του να κρυπτογραφεί δεδομένα και να αποκλείει την πρόσβαση των χρηστών σε εταιρικούς υπολογιστές, διακόπτοντας κρίσιμες εταιρικές διαδικασίες.

Σύμφωνα με την έκθεση Cost of a Data Breach Report 2024 της IBM, το μέσο κόστος μιας επίθεσης ransomware ανέρχεται σε 4,91 εκατομμύρια δολάρια. Το ποσό αυτό μπορεί να αυξηθεί σημαντικά, ανάλογα με το αν εμπλέκονται ή όχι οι διωκτικές αρχές. Πέρα από το άμεσο οικονομικό βάρος, η διαδικασία ανάκαμψης από μια τέτοια επίθεση μπορεί να διαρκέσει ημέρες, μήνες ή ακόμη και χρόνια. Η διάρκεια αυτή εξαρτάται από παράγοντες όπως η ανθεκτικότητα του δράστη απειλής και η ετοιμότητα της ομάδας κυβερνοασφάλειας.

Η διαχείριση της ανάκαμψης και το κόστος που τη συνοδεύει αποτελούν σοβαρές προκλήσεις — και μπορούν να γίνουν ακόμη πιο προβληματικά όταν μια επιχείρηση αποφασίζει να πληρώσει λύτρα. Σε αυτές τις περιπτώσεις, βασίζεται στην καλή θέληση του δράστη για την παροχή του κλειδιού αποκρυπτογράφησης.

Παίζοντας αυτό το παιχνίδι πιθανοτήτων, οι επιχειρήσεις συχνά καταλήγουν να κοιτούν τα «συντρίμμια» των αποτυχιών της πολιτικής κυβερνοασφάλειας που εφαρμόζουν.

Αλλά τι θα συνέβαινε αν υπήρχε τρόπος να αντιμετωπίσουμε αυτή τη δαπανηρή και καταστροφική απάτη;

Ένα κρίσιμο τοπίο για τις επιχειρήσεις όλων των μεγεθών

Λόγω της συνεχώς εξελισσόμενης φύσης του ransomware, αλλά και της εμπλοκής κρατικών φορέων, το τοπίο των ψηφιακών απειλών παραμένει ιδιαίτερα δυσμενές για τις μικρομεσαίες επιχειρήσεις (ΜΜΕ), τις επιχειρήσεις γενικότερα και τις κρατικές υποδομές. Το ποσοστό εμφάνισης ransomware συνεχίζει να αυξάνεται, αντιπροσωπεύοντας πλέον το 23% όλων των παραβιάσεων, σύμφωνα με τη Verizon.

Η κατάσταση είναι ακόμη πιο δύσκολη για τις μικρομεσαίες επιχειρήσεις, οι οποίες διαθέτουν περιορισμένα κονδύλια για την κυβερνοασφάλεια. Οι ΜΜΕ αποτελούν σταθερό στόχο για τους φορείς ransomware. Χαρακτηριστικά, στην Ασία και τον Ειρηνικό, η παγκόσμια εταιρία λογισμικού ασφαλείας ESET διαπίστωσε ότι 1 στις 4 επιθέσεις εναντίον ΜΜΕ ήταν επίθεση ransomware.

Η αποτελεσματικότερη άμυνα απέναντι στο ransomware είναι, πάνω απ’ όλα, η πρόληψη

Η ESET αναγνωρίζει τη σημασία της πρόληψης ως το πρώτο και βασικό βήμα για την επιτυχία της κυβερνοασφάλειας. Αυτό επιβεβαιώνεται από τις ιστορίες επιτυχίας του ESET MDR, οι οποίες παρουσιάστηκαν στο ETeC 2024. Εκεί, οι ομάδες ασφαλείας της ESET κατάφεραν να σταματήσουν το Mallox ransomware στα πρώτα του στάδια, πριν προλάβει να προκαλέσει οποιαδήποτε ζημιά.

Από την άλλη πλευρά, οι επιχειρήσεις που δε δίνουν προτεραιότητα στην πρόληψη ως βασικό πυλώνα της αμυντικής τους στρατηγικής, καλούνται να εγκαταλείψουν την επιλογή της ποινικά υποβοηθούμενης ανάκτησης – δηλαδή την καταβολή λύτρων – και να εστιάσουν στη βελτίωση των τακτικών αποκατάστασης.

Τυπική ανάκτηση ransomware: Μια χαμένη μάχη;

Υπάρχουν κυρίως τρεις τρόποι αντίδρασης σε μια επίθεση ransomware:

  1. Επαναφορά συστημάτων από αντίγραφα ασφαλείας
  2. Αναμονή για τη δημοσίευση του κλειδιού αποκρυπτογράφησης, το οποίο συχνά παρέχεται από ερευνητές κυβερνοασφάλειας
  3. Καταβολή λύτρων, με την ελπίδα ότι θα παρασχεθεί το κλειδί αποκρυπτογράφησης

Το πρόβλημα είναι ότι όλες αυτές τις προσεγγίσεις έχουν μειονεκτήματα.

Τα αντίγραφα ασφαλείας θεωρούνται η δεύτερη καλύτερη επιλογή μετά την πρόληψη. Αποτελούν ένα πολύτιμο εργαλείο για την επαναφορά των συστημάτων σε μια προηγούμενη, σταθερή κατάσταση — είτε μετά από επίθεση κακόβουλου λογισμικού, είτε μετά από αποτυχημένη ενημέρωση, είτε κατά τη μετάβαση σε νέα συσκευή.

Είναι, με άλλα λόγια, ένας τρόπος να “γυρίσει κανείς το χρόνο πίσω”.

Ωστόσο, ακόμα και όταν είναι σωστά ρυθμισμένα, τα αντίγραφα ασφαλείας δεν εγγυώνται την πλήρη διατήρηση όλων των δεδομένων. Μπορεί να υπάρχουν απώλειες, είτε λόγω παραλείψεων κατά τη δημιουργία τους, είτε λόγω ταυτόχρονης μόλυνσης των αρχείων αντιγράφων.

Μια άλλη προσέγγιση είναι η αναμονή για τη δημοσίευση κλειδιών αποκρυπτογράφησης. Ερευνητές ασφαλείας, όπως αυτούς που συμμετέχουν στην πρωτοβουλία No More Ransom (συμπεριλαμβανομένης της ESET), εργάζονται εντατικά για την ανάλυση του κακόβουλου λογισμικού. Ωστόσο, αυτή η διαδικασία απαιτεί πολύ χρόνο και τεχνογνωσία. Έτσι, για σκοπούς ανάκτησης, μια επιχείρηση ενδέχεται να περιμένει για μήνες ή ακόμα και χρόνια, με τα συστήματά της κλειδωμένα.

Η επίσημη σύσταση των φορέων ασφαλείας είναι η μη καταβολή λύτρων. Παρόλα αυτά, σε καταστάσεις ακραίας απόγνωσης, ορισμένες εταιρείες επιλέγουν να πληρώσουν, ελπίζοντας ότι θα λάβουν το απαραίτητο κλειδί. Αν ληφθεί αυτή η απόφαση, είναι κρίσιμο να γίνει υπό την επίβλεψη των αρχών επιβολής του νόμου και σε συνεννόηση με τους ασφαλιστές κυβερνοασφάλειας, τόσο για λόγους ευθύνης όσο και για την ορθή καταγραφή των ενεργειών.

Αν μπορούσαμε να γυρίσουμε το χρόνο πίσω (για το ransomware)

Αν και τα αντίγραφα ασφαλείας είναι αναμφίβολα κρίσιμα για την ανάκαμψη μιας επιχείρησης από κυβερνοεπιθέσεις, μπορούν ταυτόχρονα να αποτελέσουν στόχο κακόβουλων δραστηριοτήτων.

Όσο μικρότερη είναι η πιθανότητα να επανέλθει μια επιχείρηση στην κανονική της λειτουργία, τόσο μεγαλύτερη είναι η πιθανότητα να πληρώσει λύτρα για την αποκατάσταση των συστημάτων της.

Σε ένα πρόσφατο περιστατικό, η ομάδα MDR της ESET εντόπισε έναν απειλητικό παράγοντα που προσπάθησε να εκμεταλλευτεί μια ευπάθεια σε λογισμικό δημιουργίας αντιγράφων ασφαλείας και ανάκτησης, με σκοπό τη διαγραφή των αντιγράφων ασφαλείας. Αντίστοιχες τακτικές υιοθετούνται ευρέως από κυβερνοεγκληματίες, με στόχο την καταστροφή ή την κρυπτογράφηση των αντιγράφων ασφαλείας — μια πρακτική που παρατηρείται στο 94% των περιστατικών ransomware.

Σύμφωνα με τα διαθέσιμα στοιχεία, οι επιχειρήσεις που δε διαθέτουν επαρκώς προστατευμένα αντίγραφα ασφαλείας αντιμετωπίζουν υπερδιπλάσιο κόστος ανάκτησης σε σύγκριση με εκείνες που έχουν θωρακίσει τη διαδικασία δημιουργίας αντιγράφων.

Κάθε απειλή απαιτεί εξατομικευμένη προσέγγιση, ειδικά καθώς εξελίσσονται οι τακτικές των επιτιθέμενων. Συνολικά, το ransomware μπορεί να είναι ιδιαίτερα εξελιγμένο και ενοχλητικό, αλλά μπορεί να καταπολεμηθεί αποτελεσματικά. Σήμερα, υπάρχουν σύγχρονα και αξιόπιστα συστήματα που ενσωματώνουν τεχνολογίες ανίχνευσης και αποκατάστασης, προλαμβάνοντας τις απειλές προτού αυτές καταφέρουν να προκαλέσουν σοβαρές ζημιές. Αυτές οι λύσεις προστασίας συνδυάζουν προληπτικά μέτρα με μηχανισμούς αποκατάστασης, προσφέροντας αξιόπιστη προστασία απέναντι στις πιο εξελιγμένες επιθέσεις ransomware και διασφαλίζοντας ότι τα δεδομένα παραμένουν ασφαλή και ανέπαφα, ακόμη και σε περίπτωση εκτέλεσης κακόβουλου λογισμικού.

Και χάρη στα σύγχρονα εργαλεία αποκατάστασης και τα ασφαλή αντίγραφα ασφαλείας, το “ταξίδι στο χρόνο” για την αποκατάσταση των δεδομένων δεν είναι πλέον επιστημονική φαντασία.

πηγή ESET.GR

Πώς να κάνετε τον υπολογιστή σας με Windows να μοιάζει σαν Mac!

0

Loading

Οι υπολογιστές με Windows και οι υπολογιστές Mac συχνά θεωρούνται σαν κάτι δύο τελείως διαφορετικά πράγματα. Τα Mac είναι γνωστά για τον καθαρό, μινιμαλιστικό σχεδιασμό τους ενώ τα Windows ξεχωρίζουν για την ευελιξία τους, αλλά επικρίνονται επειδή φαίνονται ακατάστατα. Τι θα γινόταν αν θα μπορούσατε να έχετε το καλύτερο και από τα δύο;

Μπορείτε να δώσετε στον υπολογιστή σας Windows μια κομψή, μοντέρνα εμφάνιση με μερικές απλές ρυθμίσεις. Δεν θα βλάψει την απόδοση ούτε θα κάνει κάτι πιο δύσκολο στη χρήση. Στην πραγματικότητα, αυτές οι αλλαγές μπορούν να σας βοηθήσουν να εργάζεστε πιο γρήγορα, να παραμένετε οργανωμένοι και να αισθάνεστε λιγότερο αποσπασμένοι. Ας δούμε τους καλύτερους τρόπους για να δώσετε στον υπολογιστή σας μια φρέσκια, ελάχιστη ατμόσφαιρα, χωρίς να απαιτούνται τεχνικές δεξιότητες.

1. Κάντε τη γραμμή εργασιών σας διαφανή

Υπολογιστής με Windows

Η ταπετσαρία σας δεν φτάνει μόνο. Πιθανότατα να ξοδέψατε χρόνο επιλέγοντας μια υπέροχη ταπετσαρία. Ίσως είναι μια φωτογραφία που αγαπάτε ή κάτι καθαρό και χαλαρωτικό. Αλλά η γραμμή εργασιών σας είναι αυτή που μας τα χαλάει λίγο, χρειάζεται μία διαφάνεια.

Επιλογή 1: Χρησιμοποιήστε μια δωρεάν εφαρμογή
Λήψη TranslucentTB . Κάνει τη γραμμή εργασιών σας σχεδόν αόρατη, εκτός από τα εικονίδια και δεν επιβαρύνει τον υπολογιστή σας.

Επιλογή 2: Χρησιμοποιήστε τις ενσωματωμένες ρυθμίσεις των Windows
Κάντε δεξί κλικ στη γραμμή εργασιών > Κάντε κλικ στις Ρυθμίσεις γραμμής εργασιών
Στη συνέχεια:

  • Ενεργοποιήστε την “Αυτόματη απόκρυψη της γραμμής εργασιών σε λειτουργία επιφάνειας εργασίας”
  • Ενεργοποιήστε τη “Χρήση μικρών κουμπιών γραμμής εργασιών”

Αυτό κρύβει τη μπάρα όταν δεν χρησιμοποιείται ή τη συρρικνώνει για να καταλαμβάνει λιγότερο χώρο. Είτε έτσι είτε αλλιώς, η ταπετσαρία σας τραβάει περισσότερη προσοχή και η οθόνη σας φαίνεται πιο καθαρή.

2. Καθαρίστε τη γραμμή εργασιών

Υπολογιστής με Windows

Ρίξτε μια καλή ματιά στη γραμμή εργασιών σας. Υπάρχουν εικονίδια που δεν αγγίζετε ποτέ; Ίσως μόλις κάνετε κλικ κατά λάθος; Απλώς πιάνουν χώρο.

Δείτε πώς μπορείτε να το διορθώσετε:

  • Κάντε δεξί κλικ σε οποιοδήποτε εικονίδιο δεν χρησιμοποιείτε
  • Επιλέξτε Ξεκαρφίτσωμα από τη γραμμή εργασιών

Διατηρήστε μόνο τις εφαρμογές που χρησιμοποιείτε καθημερινά. Τα υπόλοιπα; Εκκινήστε τα μέσω του μενού Έναρξη ή της γραμμής αναζήτησης όταν χρειάζεται. Μια ελαφρύτερη γραμμή εργασιών κάνει τον υπολογιστή σας να αισθάνεται πιο γρήγορος και πιο εστιασμένος.

3. Συρρίκνωση ή απόκρυψη εικονιδίων επιφάνειας εργασίας σε υπολογιστή με Windows

Υπολογιστής με Windows

Μια καθαρή επιφάνεια εργασίας ισοδυναμεί με καθαρό μυαλό. Πολλοί άνθρωποι αποθηκεύουν τα πάντα στην επιφάνεια εργασίας. Είναι εύκολο, αλλά γίνεται γρήγορα ακατάστατη . Εάν δεν μπορείτε να δουλέψετε εντελώς χωρίς εικονίδια, η συρρίκνωσή τους είναι το επόμενο καλύτερο πράγμα που μπορείτε να κάνετε.

Δείτε πώς:

  • Κάντε δεξί κλικ σε μια κενή περιοχή στην επιφάνεια εργασίας σας
  • Μεταβείτε στην επιλογή Προβολή > Μικρά εικονίδια

Όλα γίνονται πιο μικρά αμέσως. Θέλετε να πάτε ακόμα παραπέρα;

Μπορείτε να αποκρύψετε όλα τα εικονίδια:

  • Κάντε δεξί κλικ ξανά
  • Μεταβείτε στην Προβολή
  • Καταργήστε την επιλογή Εμφάνιση εικονιδίων επιφάνειας εργασίας

Τώρα η επιφάνεια εργασίας σας μοιάζει με Mac, καθαρή και ανοιχτή. Όλα τα αρχεία και οι συντομεύσεις σας είναι ακόμα εκεί, απλώς κρυμμένα. Μπορείτε να τα φέρετε πίσω ανά πάσα στιγμή.

4. Καρφιτσώστε τις εφαρμογές που πρέπει να έχετε στο μενού Έναρξη

Κάντε το μενού Έναρξη να λειτουργεί για εσάς. Όλοι έχουμε εφαρμογές μετάβασης. Ίσως είναι το πρόγραμμα περιήγησής σας, μια εφαρμογή μουσικής ή κάτι για δουλειά. Κάντε τα εύκολα προσβάσιμα καρφιτσώνοντάς τα στο μενού Έναρξη.

Ξεκινήστε αφαιρώντας πράγματα που δεν χρειάζεστε:

  • Ανοίξτε το μενού Έναρξη
  • Κάντε δεξί κλικ σε οποιοδήποτε πλακίδιο ή εφαρμογή που δεν χρησιμοποιείτε
  • Επιλέξτε Ξεκαρφίτσωμα από την Έναρξη

Τώρα καρφιτσώστε τις κορυφαίες εφαρμογές σας:

  • Αναζήτηση για την εφαρμογή
  • Κάντε δεξί κλικ σε αυτό
  • Επιλέξτε Καρφίτσωμα για έναρξη

Τώρα θα βλέπετε αυτές τις εφαρμογές στη δεξιά πλευρά του μενού Έναρξη κάθε φορά που το ανοίγετε. Δεν χρειάζεται πλέον να κάνετε κύλιση ή πληκτρολόγηση για να τα βρείτε.

Αυτό το μικρό κόλπο σας εξοικονομεί χρόνο και διατηρεί το μενού Έναρξης τακτοποιημένο.

5. Απενεργοποιήστε τα αχρησιμοποίητα εικονίδια συστήματος σε υπολογιστή με Windows

Ορισμένα εικονίδια στη γωνία της γραμμής εργασιών είναι χρήσιμα, όπως το Wi-Fi, η μπαταρία και η ένταση ήχου. Άλλοι όμως; Όχι τόσο πολύ.

Για να τα καθαρίσετε:

  • Μεταβείτε στις Ρυθμίσεις > Εξατομίκευση > Γραμμή εργασιών
  • Κάντε κλικ στην επιλογή Άλλα εικονίδια του δίσκου συστήματος
  • Απενεργοποιήστε αυτά που δεν χρειάζεστε

Η θήκη του συστήματός σας θα φαίνεται πολύ πιο καθαρή. Και πάλι, τίποτα δεν αφαιρείται — απλώς κρύβετε αυτό που χρησιμοποιείτε σπάνια.

6. Χρησιμοποιήστε τη Dark Mode ή τη Light Mode — Όχι και τα δύο

Υπολογιστής με Windows

Τα Windows σάς επιτρέπουν να επιλέξετε μεταξύ της φωτεινής λειτουργίας , της Dark Mode ή και των δύο. Εάν το σύστημα και οι εφαρμογές σας χρησιμοποιούν διαφορετικές λειτουργίες, τα πράγματα μπορεί να φαίνονται ακατάστατα ή να μην ταιριάζουν.

Για να διορθώσετε αυτό:

  • Μεταβείτε στις Ρυθμίσεις > Εξατομίκευση > Χρώματα
  • Επιλέξτε ανοιχτό ή σκοτεινό κάτω από το “Επιλέξτε τη λειτουργία σας”

Η σκοτεινή λειτουργία είναι ιδανική για χαμηλό φωτισμό. Η λειτουργία φωτός φαίνεται καθαρή και φρέσκια κατά τη διάρκεια της ημέρας. Καθένα από τα δύο φαίνεται υπέροχο — απλώς μείνετε συνεπείς για πιο ομαλή εμφάνιση.

7. Καταργήστε τα Desktop Widget από τον υπολογιστή Windows (αν δεν τα χρησιμοποιείτε)

Γραφικά στοιχεία επιφάνειας εργασίας

Τα Windows διαθέτουν γραφικά στοιχεία όπως ο καιρός, οι ειδήσεις και η κίνηση. Μερικοί τα λατρεύουν, αλλά αν δεν τα χρησιμοποιείτε, απλώς προσθέτουν ακαταστασία.

Για να τα απενεργοποιήσετε:

  • Κάντε δεξί κλικ στη γραμμή εργασιών
  • Κάντε κλικ στις ρυθμίσεις της γραμμής εργασιών
  • Απενεργοποιήστε τα Widgets

Είναι ένα πράγμα λιγότερο που γεμίζει την οθόνη σας.

8. Χρησιμοποιήστε μία ταπετσαρία, όχι μια παρουσίαση

Τα slideshow είναι διασκεδαστικά αλλά αποσπούν την προσοχή. Εάν θέλετε μια αληθινή μινιμαλιστική ρύθμιση, επιλέξτε μια ταπετσαρία που να είναι καθαρή, ήρεμη ή εμπνευσμένη. Τα συμπαγή χρώματα, η αφηρημένη τέχνη ή οι γραφικές φωτογραφίες λειτουργούν καλά. Απλώς αποφύγετε οτιδήποτε πολύ απασχολημένο ή φωτεινό. Ρυθμίστε την ταπετσαρία σας:

  • Κάντε δεξί κλικ στην επιφάνεια εργασίας
  • Κάντε κλικ στην Εξατομίκευση
  • Επιλέξτε την εικόνα σας ή περιηγηθείτε για μία
  • Στην ενότητα “Επιλέξτε μια εφαρμογή”, επιλέξτε Συμπλήρωση για την καλύτερη εμφάνιση

Αυτό δίνει στην εγκατάσταση σας μια γυαλισμένη, επαγγελματική ατμόσφαιρα.

Μια μινιμαλιστική επιφάνεια εργασίας δεν έχει να κάνει μόνο με την εμφάνιση. Σας βοηθά να εστιάσετε, να παραμείνετε οργανωμένοι και να νιώθετε περισσότερο έλεγχο. Όταν η οθόνη σας είναι γεμάτη εικονίδια, παράθυρα και εφαρμογές, ο εγκέφαλός σας εργάζεται πιο σκληρά για να επεξεργαστεί τα πάντα. Μπορεί να μην το παρατηρήσετε, αλλά προσθέτει άγχος και σας επιβραδύνει. Μια καθαρή ρύθμιση αφαιρεί αυτούς τους περισπασμούς.

Δεν χρειάζεται να πάτε full Mac για να απολαύσετε αυτή την καθαρή, μοντέρνα αίσθηση. Τα Windows είναι εξίσου ικανά — χρειάζονται μόνο μερικές ρυθμίσεις και λίγη προσπάθεια. Δοκιμάστε αυτές τις συμβουλές. Ίσως εκπλαγείτε πόσο καλύτερα αισθάνεται ο υπολογιστής σας.

via

Η Meta περικόπτει θέσεις εργασίας στο τμήμα Reality Labs της

0

Loading

Η Meta Platforms, σύμφωνα με το Reuters ανακοίνωσε την Πέμπτη, 24 Απριλίου 2025, απολύσεις στην Reality Labs, τη μονάδα που είναι υπεύθυνη για την ανάπτυξη τεχνολογιών εικονικής και επαυξημένης πραγματικότητας. Οι περικοπές προσωπικού επηρεάζουν κυρίως την Oculus Studios, την εσωτερική ομάδα ανάπτυξης παιχνιδιών για τα ακουστικά Quest VR, συμπεριλαμβανομένων των εργαζομένων που εργάζονται στο Supernatural, ένα παιχνίδι γυμναστικής εικονικής πραγματικότητας.

Η εταιρεία δήλωσε ότι αυτές οι αλλαγές αποσκοπούν στη βελτίωση της αποδοτικότητας στην ανάπτυξη εμπειριών μικτής πραγματικότητας για το αυξανόμενο κοινό της. Παρά τις προκλήσεις, ο Διευθύνων Σύμβουλος Mark Zuckerberg παραμένει αισιόδοξος για τη μακροπρόθεσμη δέσμευση της Meta στις τεχνολογίες επαυξημένης και εικονικής πραγματικότητας.

Η Reality Labs, η οποία είναι υπεύθυνη για την ανάπτυξη και το μάρκετινγκ της σειράς ακουστικών Quest, ανέφερε ζημία 5 δισεκατομμυρίων δολαρίων το τέταρτο τρίμηνο του 2024. Παρά τις οικονομικές απώλειες, η Meta συνεχίζει να επενδύει στην ανάπτυξη τεχνολογιών εικονικής και επαυξημένης πραγματικότητας.

Αυτές οι απολύσεις εντάσσονται σε ένα ευρύτερο πλαίσιο αναδιάρθρωσης της Reality Labs, καθώς η Meta επιδιώκει να ενισχύσει την αποδοτικότητα και να επικεντρωθεί στην ανάπτυξη μελλοντικών εμπειριών μικτής πραγματικότητας. Η εταιρεία δεν έχει ανακοινώσει τον ακριβή αριθμό των απολύσεων, αλλά οι περικοπές επηρεάζουν κυρίως τις ομάδες που εργάζονται σε εφαρμογές και παιχνίδια για τα ακουστικά Quest.

Η Meta συνεχίζει να επενδύει σε τεχνολογίες εικονικής και επαυξημένης πραγματικότητας, παρά τις οικονομικές προκλήσεις που αντιμετωπίζει η Reality Labs. Η εταιρεία παραμένει προσηλωμένη στην ανάπτυξη καινοτόμων εμπειριών για τους χρήστες της, με στόχο τη διατήρηση της ηγετικής της θέσης στον τομέα της μικτής πραγματικότητας.

Βορειοκορεάτες χάκερς ίδρυσαν ψεύτικες εταιρείες στις ΗΠΑ για να παγιδεύσουν προγραμματιστές κρυπτονομισμάτων

0

Loading

Η ομάδα Lazarus παγίδευσε προγραμματιστές Web3 μέσω κακόβουλου λογισμικού και ψεύτικων προσφορών εργασίας

Σύμφωνα με αποκάλυψη του Reuters, κυβερνοκατάσκοποι της Βόρειας Κορέας δημιούργησαν δύο εικονικές εταιρείες στις Ηνωμένες Πολιτείες —την Blocknovas LLC στο Νέο Μεξικό και την Softglide LLC στη Νέα Υόρκη— με στόχο την εξαπάτηση προγραμματιστών στον χώρο των κρυπτονομισμάτων.

Οι εταιρείες, που καταχωρήθηκαν με ψευδή στοιχεία και πλαστές διευθύνσεις, λειτούργησαν ως «δούρειοι ίπποι» για την εξάπλωση malware. Μέσω αγγελιών εργασίας και ψεύτικων συνεντεύξεων, οι χάκερς προσέγγισαν ανυποψίαστους επαγγελματίες του Web3 με στόχο την κλοπή διαπιστευτηρίων και την παραβίαση πορτοφολιών κρυπτονομισμάτων.

Ένας αξιωματούχος του FBI είπε ότι οι επιχειρήσεις στον κυβερνοχώρο της Βόρειας Κορέας είναι «ίσως μια από τις πιο προηγμένες επίμονες απειλές» που αντιμετωπίζουν οι Ηνωμένες Πολιτείες.

Σχετικά ανέφερε «Αυτές οι επιθέσεις χρησιμοποιούν ψεύτικα πρόσωπα που προσφέρουν συνεντεύξεις για δουλειά, που οδηγούν σε εξελιγμένες αναπτύξεις κακόβουλου λογισμικού για να θέσουν σε κίνδυνο τα πορτοφόλια κρυπτονομισμάτων των προγραμματιστών και στοχεύουν επίσης τους κωδικούς πρόσβασης και τα διαπιστευτήρια των προγραμματιστών που θα μπορούσαν να χρησιμοποιηθούν για περαιτέρω επιθέσεις σε νόμιμες επιχειρήσεις».

Η εκστρατεία αποδίδεται στην ομάδα Lazarus, έναν από τους πιο διαβόητους φορείς κυβερνοεπιθέσεων διεθνώς, που ελέγχεται από την Υπηρεσία Γενικών Αναγνωρίσεων της Βόρειας Κορέας. Όπως αποκάλυψε η εταιρεία κυβερνοασφάλειας Silent Push, η καμπάνια είχε ως στόχο την οικονομική ενίσχυση του πυρηνικού προγράμματος της χώρας, παραβιάζοντας τόσο τις αμερικανικές όσο και τις διεθνείς κυρώσεις.

Το FBI επιβεβαίωσε την κατάσχεση του domain blocknovas[.]com, εντείνοντας τις προσπάθειες αποτροπής ανάλογων δραστηριοτήτων. Παράλληλα, οι ερευνητές εντόπισαν θύματα που στοχοποιήθηκαν με malware συνδεδεμένο με προηγούμενες κυβερνοεπιθέσεις της Βόρειας Κορέας.

Η υπόθεση αποτελεί χαρακτηριστικό παράδειγμα της πολυπλοκότητας και της αυξανόμενης επιθετικότητας των σύγχρονων κυβερνοαπειλών, ειδικά στον ραγδαία αναπτυσσόμενο χώρο των crypto και του Web3.