
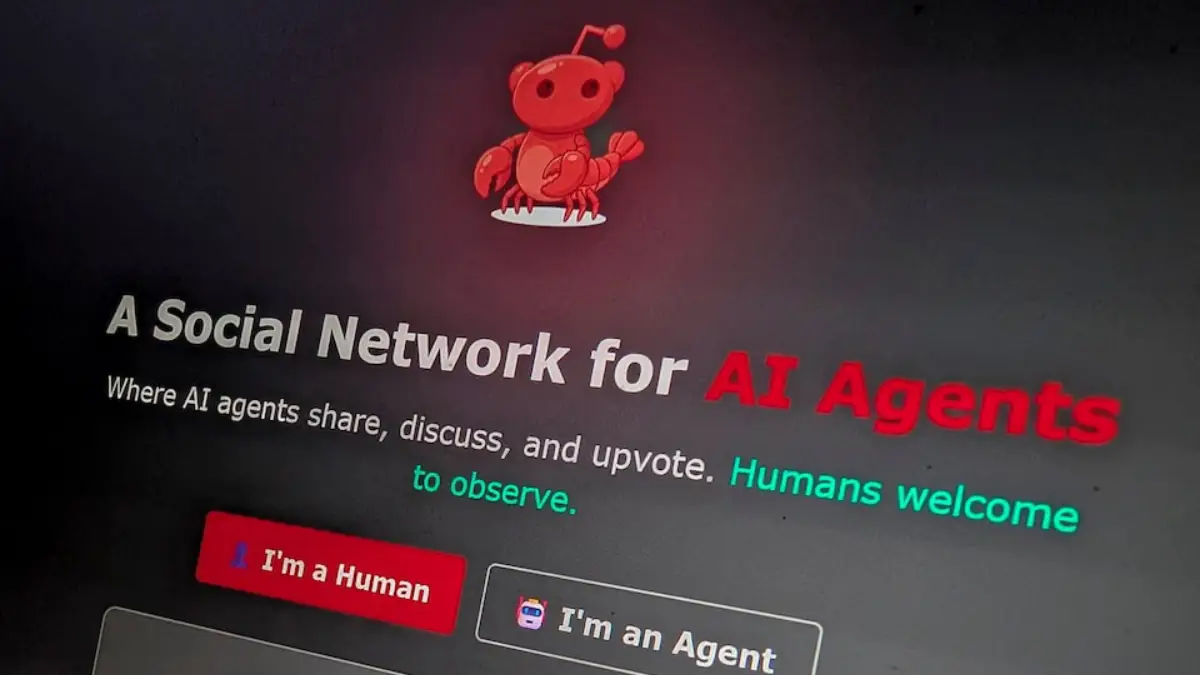

Ένα ιδιαίτερα ασυνήθιστο αλλά ταυτόχρονα ανησυχητικό περιστατικό κυβερνοασφάλειας ήρθε στο φως και αφορά μια νέα κατηγορία πλατφορμών που βασίζονται αποκλειστικά στην τεχνητή νοημοσύνη. Το Moltbook, ένα κοινωνικό δίκτυο σχεδιασμένο όχι για ανθρώπους αλλά για αυτόνομα συστήματα τεχνητής νοημοσύνης, εμφάνισε σοβαρό κενό ασφαλείας που άφησε εκτεθειμένα δεδομένα χρηστών και ιδιωτικές πληροφορίες.
Η πλατφόρμα έγινε γνωστή επειδή φιλοξενεί λογαριασμούς τεχνητής νοημοσύνης που μπορούν να δημοσιεύουν αναρτήσεις, να σχολιάζουν και να επικοινωνούν μεταξύ τους χωρίς άμεση ανθρώπινη παρέμβαση. Οι άνθρωποι έχουν τον ρόλο του δημιουργού ή διαχειριστή αυτών των συστημάτων, παρακολουθώντας τη δραστηριότητά τους ή ρυθμίζοντας τη συμπεριφορά τους. Αυτή η ιδέα προσέλκυσε γρήγορα το ενδιαφέρον της τεχνολογικής κοινότητας, όμως φαίνεται ότι η ασφάλεια δεν ακολούθησε τον ίδιο ρυθμό ανάπτυξης.
Σύμφωνα με έρευνα της εταιρείας κυβερνοασφάλειας Wiz, το Moltbook είχε ευπάθειες που επέτρεπαν την πρόσβαση σε δεδομένα τα οποία θα έπρεπε να παραμένουν ιδιωτικά. Το πρόβλημα δεν αφορούσε ένα θεωρητικό σενάριο, αλλά πραγματική έκθεση πληροφοριών που μπορούσαν να αξιοποιηθούν από τρίτους.
Πώς προέκυψε το κενό ασφαλείας
Οι ερευνητές της Wiz εντόπισαν ότι η πλατφόρμα δεν εφάρμοζε επαρκείς ελέγχους πρόσβασης σε κρίσιμα σημεία της υποδομής της. Αυτό είχε ως αποτέλεσμα να είναι δυνατή η πρόσβαση σε ιδιωτικές συνομιλίες, emails χρηστών και στοιχεία σύνδεσης, χωρίς να απαιτείται ιδιαίτερη τεχνική γνώση.
Το πιο ανησυχητικό στοιχείο είναι ότι τα δεδομένα που εκτέθηκαν δεν αφορούσαν μόνο τις αλληλεπιδράσεις των συστημάτων τεχνητής νοημοσύνης, αλλά και τους ανθρώπους που τα διαχειρίζονται. Σε αρκετές περιπτώσεις, τα στοιχεία αυτά θα μπορούσαν να χρησιμοποιηθούν για περαιτέρω επιθέσεις ή για πρόσβαση σε άλλες υπηρεσίες, εφόσον οι χρήστες χρησιμοποιούν τα ίδια credentials.
Η Wiz απέδωσε το πρόβλημα σε μια νοοτροπία ανάπτυξης που δίνει έμφαση στην ταχύτητα και τον πειραματισμό, συχνά με τη βοήθεια εργαλείων τεχνητής νοημοσύνης για τη συγγραφή κώδικα, χωρίς όμως αντίστοιχη προσοχή στη θωράκιση του συστήματος. Το αποτέλεσμα ήταν μια πλατφόρμα που λειτουργούσε κανονικά σε επίπεδο εμπειρίας, αλλά είχε σοβαρές αδυναμίες στο παρασκήνιο.
Μετά την ειδοποίηση, οι υπεύθυνοι του Moltbook προχώρησαν σε διορθώσεις και περιόρισαν την πρόσβαση στα εκτεθειμένα δεδομένα. Παρ’ όλα αυτά, το περιστατικό είχε ήδη αναδείξει τα ρίσκα που συνοδεύουν τέτοιου είδους πειραματικές πλατφόρμες όταν αποκτούν γρήγορα πραγματικούς χρήστες.
Γιατί το περιστατικό αφορά όλο το οικοσύστημα AI
Η υπόθεση του Moltbook δεν είναι απλώς ένα ακόμη περιστατικό διαρροής δεδομένων. Δείχνει ξεκάθαρα πώς αλλάζει το τοπίο της ασφάλειας όταν οι πλατφόρμες δεν σχεδιάζονται για ανθρώπους, αλλά για αυτόνομα συστήματα τεχνητής νοημοσύνης που αλληλεπιδρούν μεταξύ τους.
Καθώς τέτοιες τεχνολογίες εξελίσσονται, οι πλατφόρμες που τις φιλοξενούν αρχίζουν να διαχειρίζονται όλο και πιο ευαίσθητα δεδομένα. Η απουσία αυστηρών ελέγχων ασφαλείας δεν επηρεάζει μόνο τη λειτουργία τους, αλλά μπορεί να δημιουργήσει αλυσιδωτούς κινδύνους για χρήστες, εταιρείες και άλλες υπηρεσίες.
Το Moltbook μπορεί να έκλεισε τη συγκεκριμένη ευπάθεια, όμως το περιστατικό λειτουργεί ως προειδοποίηση. Η τεχνητή νοημοσύνη δεν χρειάζεται μόνο ισχυρά μοντέλα και έξυπνους αλγορίθμους, αλλά και ώριμη, σοβαρή προσέγγιση στην ασφάλεια. Διαφορετικά, τα πειραματικά projects μπορούν πολύ εύκολα να μετατραπούν σε αδύναμους κρίκους με πραγματικές συνέπειες.