Η DeepSeek ανακοίνωσε ότι το κόστος εκπαίδευσης του AI μοντέλου R1 ανήλθε μόλις στα 294.000 δολάρια, ποσό που είναι εξαιρετικά χαμηλό σε σύγκριση με τα αντίστοιχα μοντέλα των αμερικανικών εταιρειών όπως η OpenAI, που υπολογίζεται ότι δαπάνησε πάνω από 100 εκατομμύρια δολάρια για την εκπαίδευση του GPT-4.
Η DeepSeek κατόρθωσε αυτή τη σημαντική μείωση κόστους χρησιμοποιώντας 512 Nvidia H800 chips, τα οποία έχουν σχεδιαστεί ειδικά για την κινεζική αγορά, μετά από τους περιορισμούς εξαγωγών των πιο ισχυρών H100 και A100 από τις ΗΠΑ στην Κίνα το 2022. Επιπλέον, το μοντέλο R1 εφαρμόζει καινοτόμες μεθόδους, όπως το αμιγώς πλαίσιο ενισχυτικής μάθησης (reinforcement learning) και τον αλγόριθμο Group Relative Policy Optimization (GRPO), που βραβεύει το μοντέλο με βάση μόνο την ορθότητα της τελικής απάντησης χωρίς να απαιτεί μίμηση ανθρώπινων λογικών διαδικασιών.
Αυτή η εξέλιξη δημιουργεί έντονο προβληματισμό ανάμεσα στους επενδυτές και στην παγκόσμια τεχνολογική κοινότητα, καθώς για πρώτη φορά εμφανίζεται ένα κινεζικό μοντέλο που ανταγωνίζεται τα κορυφαία αμερικανικά μοντέλα με πολύ μικρότερο χρηματικό και υπολογιστικό κόστος, εγείροντας αμφιβολίες για το κατά πόσο οι τεράστιες επενδύσεις των αμερικανικών εταιρειών στην τεχνητή νοημοσύνη είναι πλέον μονόδρομος για την υπεροχή στον χώρο.
Το δημοσίευμα του Reuters που έφερε στο φως τα στοιχεία αυτά, όπως και η επιστημονική δημοσίευση στο Nature, παρουσιάζουν ένα νέο κεφάλαιο στον παγκόσμιο ανταγωνισμό στην τεχνητή νοημοσύνη, όπου η Κίνα αναδεικνύεται σε σοβαρό παίκτη με ικανότητα να μειώσει σημαντικά το κόστος εκπαίδευσης πολύπλοκων μοντέλων AI, χωρίς να υποστεί εμφανή μείωση στην ποιότητα και απόδοση.
Αυτά τα δεδομένα σηματοδοτούν μια μεγάλη αλλαγή στο σκηνικό της τεχνητής νοημοσύνης, με την Κίνα να ανεβάζει το επίπεδο ανταγωνισμού μέσω οικονομικότερων και καινοτόμων τεχνικών, γεγονός που θα μπορούσε να αναδιαμορφώσει τις μελλοντικές στρατηγικές και επενδύσεις στην AI τεχνολογία παγκοσμίως.
Η Nvidia ανακοίνωσε ότι θα επενδύσει 5 δισεκατομμύρια δολάρια στην Intel, σηματοδοτώντας μια στρατηγική συνεργασία μεταξύ των δύο γιγάντων της ημιαγωγικής βιομηχανίας. Η συμφωνία αυτή έρχεται σε μια κρίσιμη στιγμή για την Intel, η οποία τα τελευταία χρόνια αντιμετωπίζει σοβαρές δυσκολίες και ανταγωνιστικά προβλήματα, ειδικά μετά την αποτυχία της να προσαρμοστεί στις αλλαγές που έφερε η κινητή τεχνολογία και η επανάσταση που πυροδότησε το iPhone το 2007.
Σύμφωνα με την ανακοίνωση της Nvidia, οι δύο εταιρείες θα συνεργαστούν στην ανάπτυξη προσαρμοσμένων data centers που θα αποτελέσουν τη βάση για υποδομές τεχνητής νοημοσύνης, καθώς και στην παραγωγή προϊόντων για προσωπικούς υπολογιστές. Η Nvidia θα αποκτήσει κοινές μετοχές της Intel με τιμή 23,28 δολάρια ανά μετοχή, μια τιμή λίγο χαμηλότερη από την τελευταία τιμή κλεισίματος της Intel, αλλά υψηλότερη από την τιμή με την οποία η αμερικανική κυβέρνηση απέκτησε 10% μερίδιο στην Intel πριν λίγες εβδομάδες.
Ο Διευθύνων Σύμβουλος της Nvidia, Jensen Huang, επισήμανε ότι αυτή η συνεργασία θα συνδυάσει την τεχνολογία τεχνητής νοημοσύνης και επιταχυνόμενων υπολογιστών της Nvidia με τους επεξεργαστές της Intel και το οικοσύστημα x86, δημιουργώντας μια ισχυρή βάση για το μέλλον της πληροφορικής. Η Intel θα κατασκευάσει εξατομικευμένα τσιπ για την πλατφόρμα AI της Nvidia σε data center, ενώ θα αναπτύξει και τσιπ που θα ενσωματώνουν τεχνολογίες Nvidia για προσωπικούς υπολογιστές.
Αυτή η συμφωνία προϊδεάζει για έναν ανταγωνισμό που ενδέχεται να επηρεάσει εταιρείες όπως η Taiwan Semiconductor Manufacturing Company (TSMC), που σήμερα κατασκευάζει τα κορυφαία τσιπ της Nvidia, αλλά και ανταγωνιστές όπως η AMD.
Οι μετοχές της Intel εμφάνισαν άνοδο περίπου 30% μετά την ανακοίνωση, δείχνοντας αισιοδοξία των επενδυτών για την προοπτική αναγέννησης της εταιρείας χάρη στη σημαντική στήριξη της Nvidia.
Η κίνηση της Nvidia, που έχει γίνει βασικός παράγοντας στη βιομηχανία τεχνητής νοημοσύνης, υπογραμμίζει το ενδιαφέρον της να ενισχύσει τις τεχνολογικές της συμμαχίες και να ανοίξει νέα κεφάλαια ανάπτυξης, ενώ η Intel ελπίζει να ανακτήσει το χαμένο της έδαφος μέσω αυτής της συνεργασίας.
Η συμφωνία αυτή αποτελεί μια σημαντική εξέλιξη στον κόσμο της τεχνολογίας και των ημιαγωγών, καθώς φέρνει πιο κοντά δύο από τους σημαντικότερους παίκτες της αγοράς, με στόχο να ανταποκριθούν στις αυξανόμενες απαιτήσεις για ισχυρά προϊόντα τεχνητής νοημοσύνης και υπολογιστών υψηλής απόδοσης, διαμορφώνοντας το μέλλον της βιομηχανίας.
Στο πρώτο μισό του τρέχοντος έτους, η Temu προσέλκυσε κατά μέσο όρο 115,7 εκατομμύρια Ευρωπαίους χρήστες στην πλατφόρμα της κάθε μήνα, δηλαδή 12,9 εκατομμύρια περισσότερους από το δεύτερο εξάμηνο του προηγούμενου έτους. Η ανάπτυξη στις κύριες ευρωπαϊκές αγορές τής Temu ήταν μάλιστα ανώτερη του μέσου όρου.
Ως Πολύ Μεγάλη Διαδικτυακή Πλατφόρμα, η Temu οφείλει βάσει του Digital Services Act να δημοσιεύει έκθεση διαφάνειας κάθε έξι μήνες. Οι εκθέσεις αυτές περιλαμβάνουν τον μέσο αριθμό μηνιαίων χρηστών εντός της Ευρωπαϊκής Ένωσης και σε κάθε μεμονωμένο κράτος μέλος.
Ισχυρή ανάπτυξη στις βασικές αγορές
Η νέα έκθεση, που καλύπτει το πρώτο εξάμηνο του 2025, δείχνει αύξηση κατά 12,5% στον μέσο αριθμό χρηστών, φτάνοντας τα 115,7 εκατομμύρια μοναδικούς χρήστες σε όλη την ΕΕ. Μεγάλο μέρος αυτής της αύξησης οφείλεται στη δυναμική επέκταση στις βασικές αγορές της Temu στην Ευρώπη.
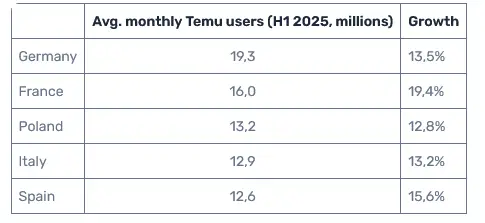
Η Γαλλία πρωτοστατεί με 2,6 εκατομμύρια νέους χρήστες, δηλαδή αύξηση 19,4%, ενώ στην Ισπανία, η βάση χρηστών ενισχύθηκε κατά 15,6%. Σημαντική αύξηση χρηστών καταγράφηκε επίσης στη Γερμανία, όπως και στις άλλες μεγάλες αγορές, την Πολωνία και την Ιταλία.
Οι 5 κορυφαίες αγορές στην Ευρώπη για την Temu
Δείτε στον παρακάτω πίνακα τις πέντε κορυφαίες αγορές της Temu στην ΕΕ, με βάση τα δικά της στοιχεία, για τον μέσο μηνιαίο αριθμό επισκεπτών στο πρώτο εξάμηνο του 2025. Η αύξηση σε σύγκριση με το προηγούμενο εξάμηνο εμφανίζεται στη δεξιά στήλη. Στην πρώτη θέση είναι η Γερμανία και ακολουθούν η Γαλλία, η Πολωνία, η Ιταλία και η Ισπανία.
Το υψηλότερο ποσοστό αύξησης καταγράφηκε στη Ρουμανία, με άνοδο 20,5% και συνολικό αριθμό χρηστών τα 4,7 εκατομμύρια. Αντίθετα, στις μικρότερες αγορές της Temu, η αύξηση ήταν χαμηλότερη από το μέσο ευρωπαϊκό όρο.
Η Temu βρίσκεται υπό αυστηρό έλεγχο από φορείς και κυβερνήσεις σε όλη την Ευρώπη και στα κράτη μέλη ξεχωριστά. Μόλις την περασμένη εβδομάδα, η Γαλλία πρότεινε στις Βρυξέλλες να αφαιρεθεί η πλατφόρμα από τη Google και άλλες μηχανές αναζήτησης αν συνεχίσει να παραβιάζει τους ευρωπαϊκούς κανόνες, μεταξύ άλλων, για την ασφάλεια των προϊόντων.
phhishingΗ κυβερνοασφάλεια μπαίνει ξανά στο προσκήνιο μετά τις νέες προειδοποιήσεις της Kaspersky για καμπάνιες phishing, που στοχοποιούν χρήστες του WhatsApp. Οι επιτιθέμενοι εκμεταλλεύονται την απήχηση διαδικτυακών ψηφοφοριών, παρουσιάζοντας ψεύτικες σελίδες, που υποτίθεται φιλοξενούν διαγωνισμούς ή προβολή νέων αθλητών.
Στόχος τους είναι η κατάληψη λογαριασμών και η απόσπαση προσωπικών δεδομένων. Η καμπάνια ξεκινά, όταν ο χρήστης επισκεφθεί μια ιστοσελίδα που εμφανίζεται ως έγκυρη πλατφόρμα ψηφοφορίας. Εκεί βλέπει φωτογραφίες «υποψηφίων», κουμπιά «Ψήφισε» και μετρητές, που υποτίθεται εμφανίζουν τα αποτελέσματα σε πραγματικό χρόνο. Η αληθοφάνεια αυτών των στοιχείων ενισχύει την εμπιστοσύνη και ωθεί τον χρήστη να αλληλοεπιδράσει..
Περιστατικά κατάληψης λογαριασμών με τη μέθοδο της ψεύτικης ψηφοφορίας-Πώς δρουν οι επιτιθέμενοι
Το κρίσιμο βήμα έρχεται, όταν το θύμα καλείται να «εξουσιοδοτήσει» τη συμμετοχή του μέσω WhatsApp, εισάγοντας τον αριθμό του κινητού του. Οι επιτιθέμενοι αξιοποιούν τότε τη διαδικασία σύνδεσης του WhatsApp Web: εισάγουν το νούμερο του θύματος, το σύστημα παράγει έναν εξαψήφιο κωδικό επαλήθευσης και ο κωδικός αυτός προβάλλεται στη ψεύτικη σελίδα. Αν ο χρήστης τον καταχωρήσει στην εφαρμογή του κινητού, οι χάκερ αποκτούν πλήρη πρόσβαση στον λογαριασμό του μέσω web συνεδρίας, με δυνατότητα αποστολής μηνυμάτων και παρακολούθησης συνομιλιών.
Η κοινωνική μηχανική στο επίκεντρο
Η άνοδος τέτοιων επιθέσεων δείχνει τη διαρκή εξέλιξη του τοπίου της κυβερνοαπάτης. Οι επιθέσεις phishing δεν στοχεύουν πλέον μόνο στο ηλεκτρονικό ταχυδρομείο, αλλά μετακινούνται σε πλατφόρμες επικοινωνίας με δισεκατομμύρια χρήστες, όπως το WhatsApp. Για τις επιχειρήσεις, αυτό σημαίνει αυξημένες επενδύσεις σε εκπαίδευση προσωπικού και ψηφιακά εργαλεία προστασίας, καθώς η αλυσίδα ασφαλείας είναι τόσο ισχυρή όσο ο πιο αδύναμος κρίκος της.
Η μέθοδος αυτή βασίζεται σε κλασική τεχνική κοινωνικής μηχανικής: τη δημιουργία ενός οικείου περιβάλλοντος, που πείθει τον χρήστη να παραδώσει κρίσιμα δεδομένα. «Οι διαδικτυακοί διαγωνισμοί με ψηφοφορία είναι πολύ δημοφιλείς αυτήν την περίοδο, κάτι που οι επιτιθέμενοι εκμεταλλεύονται. Η ενημέρωση και η εγρήγορση είναι καθοριστικής σημασίας για την ασφάλεια», τονίζει η Kaspersky.
Περί προστασίας
Η Kaspersky συνιστά συγκεκριμένα βήματα για την αποτροπή τέτοιων επιθέσεων:
– Ενεργοποίηση διπλής επαλήθευσης: Χρήση PIN για την προστασία του λογαριασμού στο WhatsApp.
– Έλεγχος εγκυρότητας ιστοσελίδων: Αποφυγή καταχώρησης προσωπικών δεδομένων σε άγνωστες ή ύποπτες σελίδες.
– Προστασία κωδικών επαλήθευσης: Μη κοινοποίηση σε κανέναν, καθώς το WhatsApp δεν ζητά ποτέ τον κωδικό.
– Χρήση αξιόπιστου λογισμικού ασφαλείας: Για εντοπισμό και μπλοκάρισμα κακόβουλων ιστοσελίδων.
«Η νέα καμπάνια phishing μέσω ψεύτικης ψηφοφορίας επιβεβαιώνει ότι οι κυβερνοεγκληματίες αξιοποιούν κάθε κοινωνική τάση για να εξαπατήσουν τους χρήστες. Η προστασία περνά μέσα από την ενημέρωση, την καχυποψία απέναντι σε «υπερβολικά καλές» προσφορές και την υιοθέτηση βασικών πρακτικών ασφαλείας», σχολιάζει η Kaspersky.
Η Apple κυκλοφόρησε σήμερα επίσημα το iOS 26, φέρνοντας ως κυρίαρχο στοιχείο το νέο σχεδιαστικό ύφος «Liquid Glass», το οποίο από την περίοδο των beta δοκιμών έχει προκαλέσει διχασμό μεταξύ των χρηστών και των προγραμματιστών. Η νέα αυτή προσέγγιση σχεδιασμού στοχεύει στη δημιουργία μιας διαφανούς, «υγρής γυάλινης» εμφάνισης, με σκοπό να μειωθούν οι αποσπάσεις και να ενισχυθεί η εστίαση στο περιεχόμενο. Ωστόσο, παρά τις προσπάθειες βελτίωσης, πολλοί προγραμματιστές εκφράζουν σοβαρές επιφυλάξεις ως προς την ωριμότητα και τη χρηστικότητα του Liquid Glass.
Από την πλευρά τους, κριτικοί όπως ο Craig Grannell του Wired επισημαίνουν ότι αντί το νέο UI να ενισχύει την καθαρότητα και τη σαφήνεια της προβολής, συχνά δημιουργεί θολούρα και οπτική σύγχυση, ειδικά λόγω θεμάτων ευκρίνειας και αποσπαστικών εφέ. Στο Mac, τα χειριστήρια εμφανίζονται υπερβολικά έντονα, ενώ στο iPhone τείνουν να «εξαφανίζονται» μέσα σε μενού τύπου hamburger, δυσκολεύοντας την ανάπτυξη οικειότητας στη χρήση. Ο σχεδιαστής Jonas Downey αναφέρει προβλήματα, όπως τα διαφανή στοιχεία που αποσπούν την προσοχή, ο χαμηλός αντίθεση που δυσκολεύει τη διάκριση των στοιχείων και οι υπερβολικές σκιές και διαβαθμίσεις στα κουμπιά που οδηγούν σε «τριβές αντί για εστίαση».
Ο δημιουργός της εφαρμογής Obscura Camera, Ben McCarthy, αναγνωρίζει την προσπάθεια της Apple να συνδυάσει το περιβάλλον χρήστη με το περιεχόμενο, όμως κρίνει ότι το αποτέλεσμα είναι μάλλον το αντίθετο, με οπτικές παραμορφώσεις που τραβούν το βλέμμα κατά το scrolling και επαναλαμβανόμενα προβλήματα ευκρίνειας λόγω ανεξέλεγκτων στοιχείων που προβάλλονται πίσω από τα διάφανα τμήματα. Επίσης, κατά την εναλλαγή μεταξύ φωτεινής και σκοτεινής λειτουργίας, προστίθεται επιπλέον οπτικός θόρυβος.
Ακόμα και πρώην εργαζόμενοι της Apple, όπως ο προγραμματιστής Guillaume Ardaud, παραδέχονται το μέγεθος της πρόκλησης που συνεπάγεται η εφαρμογή του Liquid Glass, αναφέροντας πως η σύγχυση που προκαλούν τα ημιδιαφανή στοιχεία και τα διαρκώς μεταβαλλόμενα χρώματα κατά το scrolling δημιουργούν σημαντική απόσπαση προσοχής.
Σχόλια από χρήστες που δοκίμασαν τις beta εκδόσεις επιβεβαιώνουν τις ανησυχίες για ζητήματα ευκρίνειας και τη μη συνεπή εφαρμογή του Liquid Glass σε όλες τις πλατφόρμες της Apple, καθώς π.χ. στο watchOS η προβολή των ειδοποιήσεων είναι πολύ γυαλιστερή κι έντονη, ενώ το Control Center είναι πιο θολό και ευανάγνωστο. Σε iOS, ο κωδικός PIN στην οθόνη κλειδώματος φαίνεται με Liquid Glass εφέ, αλλά η εισαγωγή PIN για την εμπιστοσύνη σε υπολογιστή κατά την αντιγραφή δεδομένων διατηρεί το απλό UI από το iOS 18.
Παρά τις κριτικές, πολλοί παραμένουν αισιόδοξοι ότι η Apple θα συνεχίσει να βελτιώνει το Liquid Glass μετά την επίσημη κυκλοφορία, όπως τόνισε και ο αρθρογράφος της 9to5Mac, αν και μέχρι στιγμής η φετινή αναβάθμιση δεν αποτελεί για πολλούς λόγο για άμεση αναβάθμιση της συσκευής τους.
Συνολικά, το iOS 26 εγκαινιάζει μια τολμηρή νέα σχεδιαστική κατεύθυνση από την Apple, η οποία αντιμετωπίζει ακόμα σημαντικές προκλήσεις όσον αφορά στην υλοποίηση και την εμπειρία χρήσης. Αναμένεται ότι στο μέλλον θα έρθουν διορθώσεις για μια πιο ομαλή και ευανάγνωστη εμπειρία με το Liquid Glass, αλλά για την ώρα η νέα εμφάνιση διχάζει έντονα την κοινότητα των χρηστών και των προγραμματιστών.
Τα Windows 11 προσφέρουν πολλές λειτουργίες που συλλέγουν και στέλνουν δεδομένα στη Microsoft, κάτι που ίσως ανησυχεί χρήστες που δίνουν προτεραιότητα στην προστασία της ιδιωτικότητάς τους. Ακολουθούν ορισμένες σημαντικές ρυθμίσεις απορρήτου που όλοι πρέπει να αλλάξουν άμεσα για να ελαχιστοποιήσουν τη συλλογή προσωπικών δεδομένων και να αντιμετωπίσουν την υπερβολική επιτήρηση:
Απενεργοποίηση παρακολούθησης διαφημίσεων
Η παρακολούθηση διαφημίσεων (Ad Tracking) επιτρέπει στα Windows να συλλέγουν πληροφορίες για τις συνήθειες χρήσης σας και να παρουσιάζουν εξατομικευμένες διαφημίσεις. Καλό είναι να απενεργοποιήσετε αυτήν τη ρύθμιση ώστε να μην καταγράφονται οι προτιμήσεις σας για διαφημιστικούς σκοπούς.
1.Άνοιγμα των Ρυθμίσεων: Πατήστε το κουμπί Έναρξη και επιλέξτε το εικονίδιο με το γρανάζι για να ανοίξετε τις Ρυθμίσεις.
2.Μετάβαση στην Απόρρητο και Ασφάλεια: Στη στήλη των ρυθμίσεων στα αριστερά, επιλέξτε “Απόρρητο και ασφάλεια”.
3.Επιλογή Γενικών Ρυθμίσεων: Κάτω από την ενότητα “Δικαιώματα των Windows”, κάντε κλικ στην επιλογή “Γενικά”.
4.Απενεργοποίηση Διαφημιστικής Ταυτότητας: Βρείτε την επιλογή “Να επιτρέπονται στις εφαρμογές η χρήση της διαφημιστικής μου ταυτότητας για προσωποποιημένες διαφημίσεις” και αλλάξτε την εναλλαγή σε “Off” (Απενεργοποίηση).
Περιορισμός διαγνωστικών δεδομένων
Τα Windows στέλνουν συνεχώς διαγνωστικά δεδομένα στη Microsoft για βελτίωση της εμπειρίας χρήστη, αλλά αυτό σημαίνει και αποστολή προσωπικών πληροφοριών. Μπορείτε να μειώσετε το επίπεδο διαγνωστικών δεδομένων που αποστέλλονται από “Πλήρεις” σε “Βασικές” στις ρυθμίσεις απορρήτου, περιορίζοντας έτσι τη διαρροή προσωπικών πληροφοριών.
1.Ανοίξτε τις Ρυθμίσεις: Κάντε κλικ στο μενού Έναρξη και επιλέξτε Ρυθμίσεις.
2.Πλοηγηθείτε στο Απόρρητο και Ασφάλεια: Στο αριστερό μενού, επιλέξτε Προστασία προσωπικών δεδομένων & διαγνωστικός έλεγχος ασφάλειας.
Επιλογές διαγνωστικών δεδομένων που μπορείτε να διαχειριστείτε:
Διαγνωστικός έλεγχος ασφάλειας: Βεβαιωθείτε ότι η ρύθμιση “Προβολή διαγνωστικών δεδομένων” είναι ενεργοποιημένη για να δείτε τα δεδομένα, αλλά μπορείτε να ρυθμίσετε το επίπεδο αποστολής δεδομένων σύμφωνα με τις επιλογές που εμφανίζονται.
Διαγνωστικά εφαρμογών: Μπορείτε να απαγορεύσετε στις εφαρμογές την πρόσβαση σε πληροφορίες διαγνωστικών σχετικά με άλλες εφαρμογές, απενεργοποιώντας την αντίστοιχη επιλογή.
Ιστορικό δραστηριότητας: Αν θέλετε να περιορίσετε την παρακολούθηση της δραστηριότητάς σας, μπορείτε να απενεργοποιήσετε την αποθήκευση του αρχείου καταγραφής δραστηριότητας στη συσκευή σας από την ενότητα “Δικαιώματα windows” > “Σύνδεση δραστηριότητα”.
Τα Windows αποθηκεύουν και συγχρονίζουν το ιστορικό δραστηριότητας μεταξύ συσκευών μέσω λογαριασμού Microsoft. Καταργήστε ή απενεργοποιήστε το συγχρονισμό αυτού του ιστορικού για να αποφύγετε την παρακολούθηση των εφαρμογών και των αρχείων που χρησιμοποιείτε.
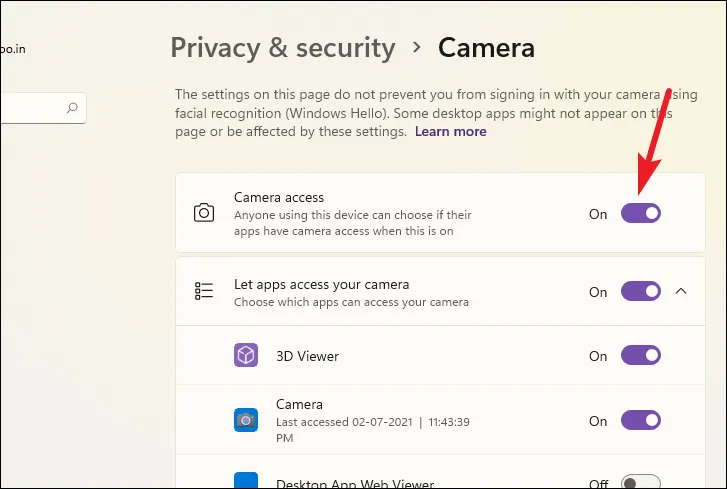
Έλεγχος πρόσβασης σε κάμερα και μικρόφωνο
Ελέγξτε ποιες εφαρμογές έχουν πρόσβαση στην κάμερα και το μικρόφωνο και απενεργοποιήστε την πρόσβαση σε εφαρμογές που δεν χρειάζεται να χρησιμοποιούν αυτές τις λειτουργίες. Έτσι προστατεύετε την ιδιωτικότητά σας από ανεπιθύμητη καταγραφή εικόνας και ήχου.
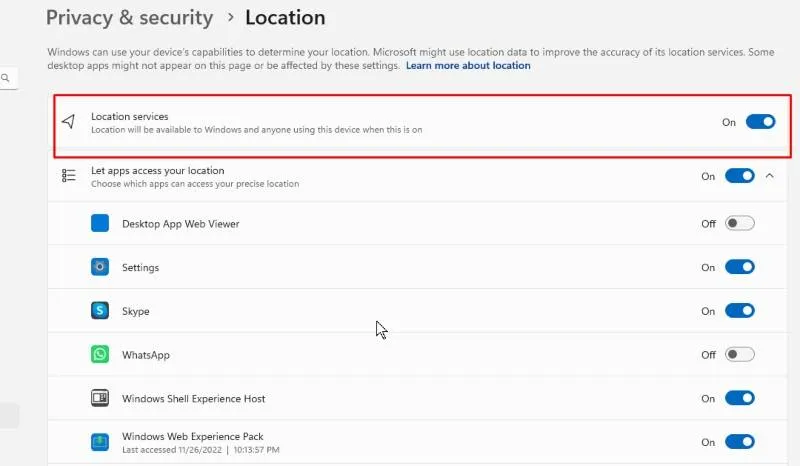
Διαχείριση αδειών εφαρμογών
Ελέγξτε τις άδειες που έχουν οι εφαρμογές σας για πρόσβαση σε προσωπικά δεδομένα, όπως επαφές, τοποθεσία, αρχεία κ.ά. Αφαιρώντας δικαιώματα από εφαρμογές που δεν τα χρειάζονται, μειώνετε τον κίνδυνο διαρροής ή κακής χρήσης των δεδομένων σας.
Αυτές οι απλές αλλαγές στα Windows 11 μπορούν να κάνουν μεγάλη διαφορά στην προστασία του απορρήτου σας και να σας βοηθήσουν να διατηρήσετε τον έλεγχο των προσωπικών σας δεδομένων. Είναι σημαντικό να εξετάζετε τακτικά τις ρυθμίσεις απορρήτου και να προσαρμόζετε τις επιλογές σας ανάλογα με τις ανάγκες και τις προτιμήσεις σας.
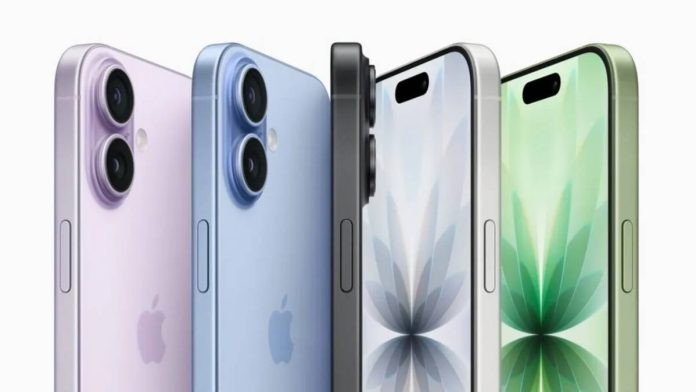
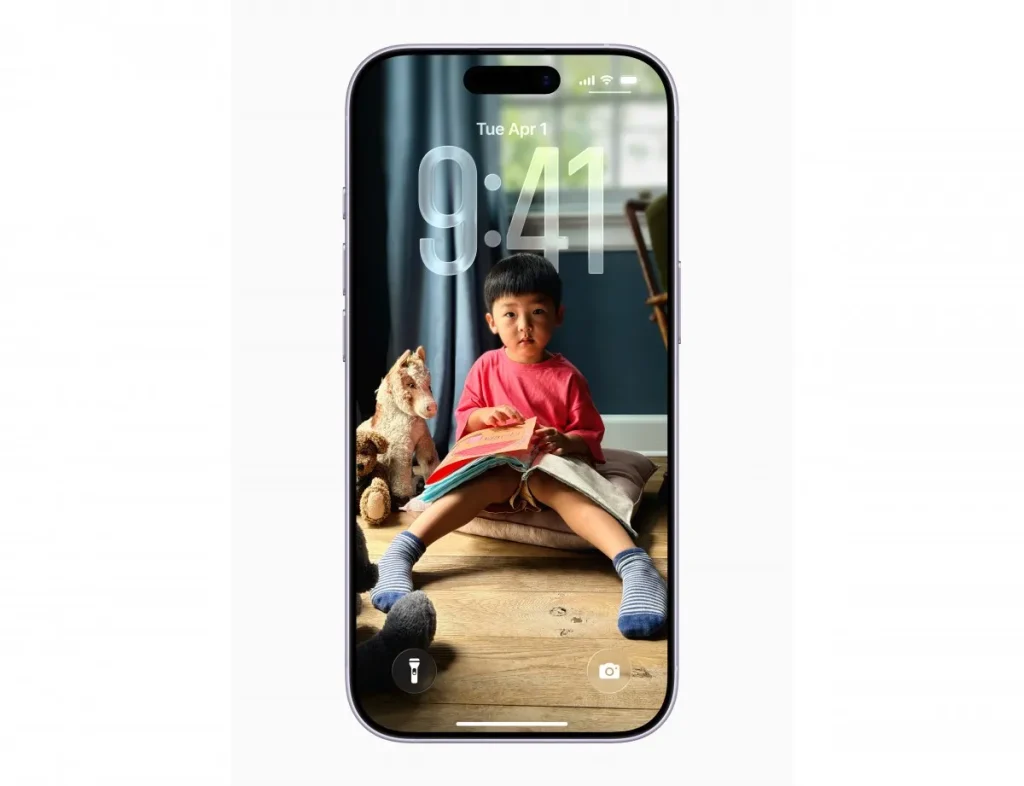
Το iPhone 17 παρουσιάστηκε επίσημα στις 9 Σεπτεμβρίου 2025 με σημαντικές αναβαθμίσεις, όπως οθόνη 6,3 ιντσών Super Retina XDR με ρυθμό ανανέωσης 120Hz για όλα τα μοντέλα, κάτι που γίνεται για πρώτη φορά σε μη-Pro iPhone. Η οθόνη διαθέτει τεχνολογία ProMotion με LTPO OLED που προσαρμόζει τον ρυθμό ανανέωσης δυναμικά από 1Hz έως 120Hz για καλύτερη εξοικονόμηση μπαταρίας και ομαλότητα χρήσης. Το μπροστινό κάλυμμα έχει αναβαθμιστεί σε Ceramic Shield 2 με τριπλάσια ανθεκτικότητα στα γρατζουνίσματα και μειωμένη λάμψη.
Στο κομμάτι της κάμερας, το iPhone 17 έχει δύο κύριες κάμερες 48MP: μία Fusion Main με οπτικό zoom 2x και μία Fusion Ultra Wide για ευρυγώνιες λήψεις και macro φωτογραφίες. Η μπροστινή κάμερα υποστηρίζει την τεχνολογία Center Stage για δυναμικά selfie. Ο επεξεργαστής είναι ο νέος A19, που προσφέρει υψηλότερη απόδοση και μεγαλύτερη διάρκεια ζωής μπαταρίας.
Ένα βασικό νέο στοιχείο είναι ότι το iPhone 17 ξεκινά για πρώτη φορά με 256GB αποθηκευτικού χώρου ως βασική επιλογή (διπλάσιο από τα 128GB του προηγούμενου μοντέλου), ενώ υπάρχει επίσης έκδοση με 512GB. Διατίθεται σε πέντε χρώματα: μαύρο, λεβάντα, μπλε ομίχλη, φασκόμηλο και λευκό. Οι προπαραγγελίες ξεκίνησαν στις 12 Σεπτεμβρίου με διαθεσιμότητα από 19 Σεπτεμβρίου.
Συνοπτικά, οι βασικές καινοτομίες του iPhone 17 είναι η οθόνη 120Hz σε όλα τα μοντέλα, οι αναβαθμισμένες διπλές κάμερες 48MP, ο αποθηκευτικός χώρος που ξεκινά από 256GB και η χρήση του νέου A19 chip, μαζί με το πιο ανθεκτικό Ceramic Shield 2.
Το iPhone 17 ξεκινά με 256GB εσωτερική αποθήκευση και τιμή $799 στις ΗΠΑ. Διατίθεται σε πέντε αποχρώσεις: λεβάντα, μπλε ομίχλη, φασκόμηλο, λευκό και μαύρο. Οι προπαραγγελίες άνοιξαν στις 12 Σεπτεμβρίου σε 63 χώρες και περιοχές, ενώ η επίσημη κυκλοφορία είναι στις 19 Σεπτεμβρίου. Σε 22 ακόμα χώρες και περιοχές θα είναι διαθέσιμο από τις 26 Σεπτεμβρίου.
Smiling girl sitting at window, learning technology generated by artificial intelligence
Όπως τονίζει η ομάδα της παγκόσμιας εταιρίας κυβερνοασφάλειας ESET, ο ψηφιακός κόσμος δεν είναι αποκομμένος από την πραγματικότητα· αντίθετα, συχνά αντανακλά –και μεγεθύνει– τα ίδια αρνητικά φαινόμενα που βλέπουμε και στο φυσικό κόσμο.
Σύμφωνα με μελέτη της Microsoft (2023), που κάλυψε 17 χώρες, ο «εκφοβισμός και η κακοποίηση στο διαδίκτυο» αποτελεί τη βασική ανησυχία των γονέων παγκοσμίως, με το 39% των ερωτηθέντων να τον αναφέρουν ως βασικό πρόβλημα. Αν γίνει ανεξέλεγκτος, ο διαδικτυακός εκφοβισμός μπορεί να έχει σοβαρές επιπτώσεις στην ψυχική υγεία και ακόμη και στη σωματική ευεξία των παιδιών. Σε ορισμένες περιπτώσεις έχει οδηγήσει σε τραγικά αποτελέσματα για τα θύματα.
Η ESET υπογραμμίζει ότι η ευαισθητοποίηση των γονέων είναι καθοριστικής σημασίας: όσο πιο γρήγορα αναγνωριστούν τα σημάδια του διαδικτυακού εκφοβισμού, τόσο πιο αποτελεσματικά μπορεί να προστατευτεί το παιδί από απαράδεκτες συμπεριφορές στο διαδίκτυο.
Νέα σχολική χρονιά. Ίδια προβλήματα;
Η μελέτη της Microsoft δείχνει ότι οι γονείς ανησυχούν περισσότερο για το cyberbullying παρά για τον κίνδυνο σεξουαλικής εκμετάλλευσης, την παραπληροφόρηση ή τις απειλές σωματικής βίας. Μελέτη του Pew Research Center επιβεβαιώνει αυτόν το φόβο, καθώς δείχνει ότι περίπου οι μισοί έφηβοι στις ΗΠΑ έχουν δεχθεί παρενόχληση στο διαδίκτυο, με τα μεγαλύτερα κορίτσια να είναι πιο συχνά στο στόχαστρο.
Οι εκφοβιστές μπορεί να ενεργούν με διάφορους τρόπους:
Στέλνουν υβριστικά σχόλια
Διαδίδουν ψευδείς φήμες
Κοινοποιούν προκλητικές φωτογραφίες (ενδεχομένως του θύματος)
Απειλούν με σωματική βία
Ο διαδικτυακός εκφοβισμός παρατηρείται συχνότερα στην αρχή της σχολικής χρονιάς. Αυτό συμβαίνει γιατί είναι η περίοδος που οι «νταήδες» προσπαθούν να δείξουν ότι είναι δυνατοί, σχηματίζονται νέες παρέες και τα παιδιά έχουν αυξημένο άγχος λόγω των μαθημάτων. Ταυτόχρονα, οι γονείς και τα σχολεία ασχολούνται με άλλα θέματα και μπορεί να μην προσέξουν ότι κάποιο παιδί δέχεται εκφοβισμό.
Επειδή όλα αυτά συμβαίνουν, είναι πολύ σημαντικό οι γονείς να μάθουν να αναγνωρίζουν τα σημάδια που δείχνουν ότι το παιδί τους μπορεί να δέχεται διαδικτυακό εκφοβισμό, για να μπορούν να βοηθήσουν πριν το πρόβλημα γίνει πιο σοβαρό.
Πώς μπορώ να καταλάβω αν το παιδί μου είναι θύμα εκφοβισμού στο διαδίκτυο;
Το πρώτο και συχνά πιο δύσκολο βήμα είναι να μιλήσει το παιδί για την εμπειρία του. Μπορεί να ντρέπεται ή να φοβάται ότι θα επιδεινωθεί η κατάσταση. Γι’ αυτό οι γονείς πρέπει να παρατηρούν πιθανές ενδείξεις.
Αν δηλαδή το παιδί:
Αλλάζει ξαφνικά τη διάθεσή του.
Υποτιμά τον εαυτό του.
Παρατάει τα χόμπι του.
Αυξάνει ή μειώνει απότομα τον χρόνο μπροστά στην οθόνη.
Αποφεύγει το σχολείο ή κοινωνικές εκδηλώσεις.
Φέρνει χαμηλότερη βαθμολογία.
Δείχνει κουρασμένο ή αλλάζει μερικές διατροφικές του συνήθειες.
Γίνεται αμυντικό όταν συζητάτε το θέμα.
Μερικές καλές πρακτικές για την αντιμετώπιση του διαδικτυακού εκφοβισμού
Το πιο σημαντικό είναι να μιλάτε συχνά με το παιδί σας. Πρέπει να νιώθει ότι μπορεί να σας πει τα πάντα χωρίς να το μαλώσετε ή να το κρίνετε. Μην ανακατεύεστε υπερβολικά στη ζωή του, εκτός αν δείτε ότι κάτι σοβαρό συμβαίνει.
Αντί να ρωτάτε αμέσως “σε εκφοβίζει κανείς;”, είναι προτιμότερο να ρωτάτε πιο γενικά “πώς πάνε τα πράγματα στο σχολείο;”. Επίσης, προσπαθήστε να βρείτε μια ήσυχη στιγμή που να είστε μόνοι σας, έτσι ώστε το παιδί να μην ντρέπεται να σας μιλήσει ανοιχτά.
Εκτός από την παρατήρηση, οι γονείς μπορούν να ενισχύσουν την ασφάλεια των παιδιών με πιο πρακτικά μέτρα:
Συζητήστε μαζί τους για την ιδιωτικότητα και την ασφάλεια στο διαδίκτυο.
Ενημερωθείτε για τις εφαρμογές που χρησιμοποιούν και ελέγξτε αν οι ρυθμίσεις είναι κατάλληλες για την ηλικία τους.
Εξηγήστε τους κινδύνους των socialmedia και των online παιχνιδιών, καθώς και φαινόμενα όπως ο σεξουαλικός εκβιασμός και τα deepfake.
Καλλιεργήστε υγιή σκεπτικισμό απέναντι σε αγνώστους στο διαδίκτυο. Τα ανεπιθύμητα αιτήματα αιτήσεις φιλίας πρέπει να απορρίπτονται αμέσως.
Γνωρίστε τους φίλους των παιδιών σας, τόσο στο διαδίκτυο όσο και στην πραγματική ζωή.
Αν χρειαστεί, ρυθμίστε περιορισμούς στο smartphone (περιεχόμενο, χρόνο χρήσης) ή εγκαταστήστε λογισμικό γονικού ελέγχου — πάντα όμως με ειλικρινή εξήγηση για τον λόγο που το κάνετε.
Αν συμβεί
Εάν διαπιστώσετε ότι το παιδί σας έχει πέσει θύμα διαδικτυακού εκφοβισμού:
Μείνετε ψύχραιμοι και μιλήστε ήρεμα.
Ζητήστε να σας εξηγήσει τι ακριβώς συμβαίνει και πώς το βιώνει.
Δείξτε του πώς να μπλοκάρει τον θύτη.
Κρατήστε αποδείξεις (π.χ. στιγμιότυπα οθόνης).
Αναφέρετε το περιστατικό στις σχετικές πλατφόρμες.
Επικοινωνήστε με το σχολείο εφόσον είναι αναγκαίο.
Ο εκφοβισμός είναι δυστυχώς μια πραγματικότητα για πολλά παιδιά. Με την ευρεία χρήση κινητών συσκευών, οι νταήδες μπορούν να «εισβάλλουν» ακόμη και μέσα στο σπίτι. Ωστόσο, οι γονείς διαθέτουν ισχυρά «αντίμετρα»: ενσυναίσθηση, υπομονή, γνώση και αγάπη.
Να είστε παρατηρητικοί. Να δίνετε προσοχή σε όσα συμβαίνουν στα παιδιά σας. Να τους προσφέρετε χώρο και στήριξη. Διδάξτε τους πώς να χρησιμοποιούν την τεχνολογία με ασφάλεια. Και να είστε πάντα εκεί – με σχέδιο, αλλά και με μια αγκαλιά, αν τα πράγματα πάρουν άσχημη τροπή, προτείνει η ESET.
Η Sony σχεδιάζει το PlayStation 6 να κυκλοφορήσει με αποσπώμενο οδηγό δίσκων (disc drive), σύμφωνα με αποκλειστικές πληροφορίες από το Insider Gaming. Όπως και στο PS5, οι χρήστες θα έχουν την επιλογή να αγοράσουν την κονσόλα είτε σε μία ψηφιακή εκδοχή χωρίς ενσωματωμένο οδηγό δίσκων, είτε σε μια παραδοσιακή έκδοση με ενσωματωμένο οδηγό. Επιπλέον, δίνεται η δυνατότητα στους κατόχους ψηφιακής έκδοσης να προσθέσουν τον οδηγό δίσκων αργότερα ως εξάρτημα, κάτι που αποτελεί βελτίωση σε σχέση με το PS5 όπου η αναβάθμιση αυτή απαιτούσε αγορά ολόκληρης κονσόλας.
Η απόφαση αυτή της Sony, όπως αναφέρει η πηγή, βασίζεται στην επιτυχημένη απόδοση του αποσπώμενου οδηγού στο PS5 και στην ανάγκη για μείωση κόστους κατασκευής και αποστολής εν μέσω οικονομικών αβεβαιοτήτων και εμπορικών πολέμων. Παράλληλα, το PS6 αναμένεται να έχει πιο απλό και ελαφρύ σχεδιασμό σε σχέση με τον προκάτοχό του, μειώνοντας το βάρος και το κόστος παραγωγής.
Η κυκλοφορία της κονσόλας υπολογίζεται για τα τέλη του 2027 ή αρχές του 2028, με την τιμή να εκτιμάται γύρω στα 499 δολάρια για την κύρια έκδοση, ενώ παράλληλα μπορεί να υπάρξει ένα φορητό companion μοντέλο σε τιμή περίπου 399-499 δολαρίων. Τα μέχρι τώρα στοιχεία προέρχονται από διαρροές και εσωτερικές πηγές και δεν έχουν επιβεβαιωθεί επισήμως από τη Sony.
Η κίνηση αυτή δείχνει την πρόθεση της Sony να συνεχίσει να υποστηρίζει τα φυσικά μέσα παιχνιδιών, ενώ παράλληλα προσφέρει στους καταναλωτές μεγαλύτερη ευελιξία στην αγορά της κονσόλας και τη μεταγενέστερη αναβάθμισή της. Για πολλούς φίλους του PS, αυτό αποτελεί θετική εξέλιξη, ειδικά για όσους διαθέτουν μεγάλη συλλογή από φυσικά παιχνίδια και επιθυμούν συμβατότητα με το νέο μοντέλο.
Συνοπτικά, το PlayStation 6 αναμένεται να φέρει την αποσπώμενη μονάδα δίσκου ως βασικό χαρακτηριστικό, προχωρώντας σε έναν πιο απλοποιημένο και οικονομικό σχεδιασμό που ανταποκρίνεται στις ανάγκες μιας απαιτητικής αγοράς και των σύγχρονων συνθηκών οικονομίας.
Την Δευτέρα 8 Σεπτεμβρίου 2025, η δημοφιλής πλατφόρμα τηλεδιασκέψεων Google Meet αντιμετώπισε σοβαρό τεχνικό πρόβλημα, αφήνοντας εκτός λειτουργίας πάνω από 16.000 χρήστες σε όλο τον κόσμο, σύμφωνα με καταγραφές στο Downdetector. Αν και η πλατφόρμα κανονικά χρησιμοποιείται καθημερινά για επαγγελματικές και εκπαιδευτικές συναντήσεις, το πρόβλημα δημιούργησε μεγάλη αναστάτωση σε ιδιώτες και επιχειρήσεις που βασίζονται στη συγκεκριμένη υπηρεσία.
Το πρόβλημα ξεκίνησε το πρωί της Δευτέρας, με πολλούς χρήστες να αναφέρουν ότι δεν μπορούσαν να συνδεθούν σε κλήσεις ή ότι αντί για την εικόνα της τηλεδιάσκεψης εμφανιζόταν κενή μαύρη οθόνη. Το ζήτημα, που φάνηκε να επηρεάζει κυρίως την έκδοση για υπολογιστές (desktop/web), προκάλεσε καθυστερήσεις και αποτυχίες στις συνδέσεις, ενώ ορισμένοι χρήστες σε κινητές συσκευές ανέφεραν μικρότερη δυσλειτουργία.
Η Google αντέδρασε γρήγορα, ενημερώνοντας μέσω της σελίδας κατάστασης των υπηρεσιών της (Google Workspace Status) ότι γνώριζε το πρόβλημα και η ομάδα μηχανικών της εργαζόταν για την επίλυσή του. Η αιτία αποδόθηκε σε μια πρόσφατη αλλαγή στο σύστημα, την οποία επανέφεραν σε προηγούμενη έκδοση, αποκαθιστώντας σταδιακά τη λειτουργικότητα της πλατφόρμας.
Η διακοπή αυτή υπενθυμίζει πόσο σημαντικές είναι οι διαδικτυακές υπηρεσίες τηλεδιάσκεψης στην καθημερινή επαγγελματική και κοινωνική ζωή, καθώς και το πόσο ευάλωτες μπορούν να γίνουν όταν προκύπτουν τεχνικά προβλήματα. Ταυτόχρονα, τονίζει την ανάγκη για εναλλακτικά σχέδια επικοινωνίας, ειδικά σε περιόδους αυξημένης εξάρτησης από την ψηφιακή συνεργασία.
Οι χρήστες που επηρεάστηκαν συνιστάται να παρακολουθούν την επίσημη σελίδα κατάστασης της Google για ενημερώσεις και να εξετάζουν προσωρινές λύσεις όπως εναλλακτικές πλατφόρμες ή τηλεφωνικές κλήσεις μέχρι την πλήρη αποκατάσταση της υπηρεσίας.
Η Google προχώρησε σε πλήρη επιδιόρθωση του προβλήματος την ίδια ημέρα, περιορίζοντας τη διάρκεια της διακοπής και μειώνοντας την όποια αναστάτωση στους χρήστες της παγκοσμίως.
4,88 εκατομμύρια δολάρια είναι η μέση ζημία που προκαλεί κάθε περιστατικό emailphishing σε επιχειρήσεις σύμφωνα με την έκθεση «2024 DataBreachInvestigationsReport» της Verizon. Το emailphishing συγκαταλέγεται στους δύο πιο διαδεδομένους τρόπους επιθέσεων, ενώ στο 15% των περιστατικών παραβίασης ασφαλείας οι επιτιθέμενοι το αξιοποίησαν για να πετύχουν τους στόχους τους.
Η αλήθεια είναι ότι η επικοινωνία με emails (ηλεκτρονικό ταχυδρομείο) είναι βασικό εργαλείο για τις επιχειρήσεις και ακριβώς για αυτό αποτελεί έναν από τους κύριους στόχους των κυβερνοεγκληματιών, εξηγούν οι ειδικοί από την παγκόσμιας εταιρίας κυβερνοασφάλειας ESET.
Τα ανησυχητικά αυτά στοιχεία δείχνουν ξεκάθαρα ότι οι επιχειρήσεις θα πρέπει να σχεδιάσουν μια ολοκληρωμένη στρατηγική προστασίας των emails τους.
Όμως οι μικρές και μεσαίες επιχειρήσεις (ΜΜΕ) πλήττονται δυσανάλογα, καθώς οι περιορισμένοι πόροι και η έλλειψη τεχνογνωσίας τις αφήνουν πιο εκτεθειμένες σε επιθέσεις. Οι κυβερνοεγκληματίες εκμεταλλεύονται συχνά αυτήν την αδυναμία για να αποκτήσουν πρόσβαση σε ευαίσθητα δεδομένα, να εγκαταστήσουν κακόβουλο λογισμικό όπως ransomware ή να υποκλέψουν διαπιστευτήρια.
«Δε χρειάζεται να πάθετε για να μάθετε. Η προληπτική προσέγγιση στην ασφάλεια του ηλεκτρονικού ταχυδρομείου είναι όχι μόνο συνετή επιλογή, αλλά και αναγκαίο βήμα για τον περιορισμό της έκθεσης των επιχειρήσεων σε απειλές και για την ενίσχυση της ανθεκτικότητάς τους», προειδοποιούν οι ειδικοί της ESET.
Κατανοώντας το τοπίο των απειλών ηλεκτρονικού ταχυδρομείου
Το πρώτο βήμα για να αντιμετωπίσουν οι επιχειρήσεις τα emailphishing, είναι να καταλάβουν πώς λειτουργούν αυτές οι απειλές.
Οι ειδικοί της ESET εξηγούν:
Οι επιτιθέμενοι δημιουργούν φαινομενικά αξιόπιστα μηνύματα με σκοπό να εξαπατήσουν τους παραλήπτες και να τους οδηγήσουν στην αποκάλυψη εμπιστευτικών πληροφοριών. Συχνά τα μηνύματα αυτά μιμούνται επίσημες ενημερώσεις από έμπιστες πηγές, γεγονός που τα καθιστά ιδιαίτερα αποτελεσματικά.
Εξαιτίας αυτής της τακτικής, η παραβίαση του επαγγελματικού ηλεκτρονικού ταχυδρομείου (Business Email Compromise – BEC) συγκαταλέγεται στις απειλές με τις μεγαλύτερες οικονομικές επιπτώσεις. Προσποιούμενοι στελέχη ή αξιόπιστους συνεργάτες, οι επιτιθέμενοι μπορούν να χειραγωγήσουν τους υπαλλήλους κάνοντάς τους να πραγματοποιήσουν μεταφορές χρημάτων ή να κοινοποιήσουν ευαίσθητες πληροφορίες, προκαλώντας ζημίες ικανές να παραλύσουν ολόκληρους οργανισμούς.
Ένας ακόμη σημαντικός κίνδυνος είναι η κλοπή διαπιστευτηρίων. Οι κυβερνοεγκληματίες χρησιμοποιούν ψεύτικες σελίδες σύνδεσης ή παραπλανητικές εντολές, με σκοπό να αποσπάσουν ονόματα χρήστη και κωδικούς πρόσβασης. Με τα κλεμμένα διαπιστευτήρια αποκτούν πρόσβαση σε εταιρικά δίκτυα, κινούνται εσωτερικά και ενδέχεται να υποκλέψουν πολύτιμα δεδομένα ή να εξαπολύσουν νέες επιθέσεις.
Τέλος, το ransomware εξακολουθεί να αποτελεί έναν από τους σοβαρότερους κινδύνους που σχετίζονται με το ηλεκτρονικό ταχυδρομείο. Οι επιτιθέμενοι ενσωματώνουν κακόβουλους συνδέσμους ή συνημμένα αρχεία σε μηνύματα, τα οποία, μετά από κάποια αλληλεπίδραση του χρήστη, ενεργοποιούν κακόβουλο λογισμικό που κρυπτογραφεί κρίσιμα αρχεία. Στη συνέχεια απαιτείται πληρωμή λύτρων για την αποκατάσταση της πρόσβασης. Οι συνέπειες μπορεί να είναι καταστροφικές για τις επιχειρήσεις, οδηγώντας σε απώλεια δεδομένων, διακοπή λειτουργίας και σοβαρές οικονομικές ζημίες.
Πώς να σταματήσετε τις απειλές ηλεκτρονικού ταχυδρομείου: Μια σύντομη συμβουλή από την ESET
Δεδομένης της κλίμακας και της πολυπλοκότητας των σημερινών απειλών, τα μέτρα αντίδρασης δεν επαρκούν πλέον. Μια στρατηγική που δίνει προτεραιότητα στην πρόληψη είναι ζωτικής σημασίας για τη μείωση των κινδύνων πριν αυτοί κλιμακωθούν. Η προληπτική αυτή προσέγγιση συνδυάζει προηγμένη τεχνολογία, σαφείς πολιτικές και την ευαισθητοποίηση των εργαζομένων, με στόχο τη δημιουργία μιας πολυεπίπεδης άμυνας κατά των επιθέσεων ηλεκτρονικού ταχυδρομείου.
Μερικά από τα βασικά βήματα και τεχνολογίες για την καταπολέμηση των απειλών ηλεκτρονικού ταχυδρομείου είναι:
Προηγμένα φίλτρα ανεπιθύμητης αλληλογραφίας
Τα προηγμένα φίλτρα ανεπιθύμητης αλληλογραφίας αποτελούν βασικό στοιχείο μιας ισχυρής στρατηγικής ασφάλειας ηλεκτρονικού ταχυδρομείου. Αναλύουν τα εισερχόμενα μηνύματα για να εντοπίζουν και να θέτουν σε καραντίνα ύποπτο περιεχόμενο. Τα σύγχρονα φίλτρα χρησιμοποιούν τεχνικές μηχανικής μάθησης για την αναγνώριση μοτίβων και την ανίχνευση προσπαθειών ηλεκτρονικού ψαρέματος, προσφέροντας μια αποτελεσματική πρώτη γραμμή άμυνας. Τεχνολογίες όπως το Domain-based Message Authentication (DMARC), το Sender Policy Framework (SPF) και το DomainKeys Identified Mail (DKIM) διαδραματίζουν καθοριστικό ρόλο στην πρόληψη πλαστογράφησης και κατάχρησης εταιρικών διευθύνσεων ηλεκτρονικού ταχυδρομείου.
Εκπαίδευση σε θέματα κυβερνοασφάλειας
Εξίσου σημαντικό είναι να καλλιεργηθεί μια κουλτούρα ενημέρωσης στην επιχείρηση. Οι εργαζόμενοι αποτελούν την πρώτη γραμμή άμυνας κατά των κυβερνοεπιθέσεων. Τα τακτικά προγράμματα εκπαίδευσης είναι απαραίτητα, καθώς εκπαιδεύουν το προσωπικό στον εντοπισμό προσπαθειών ηλεκτρονικού ψαρέματος, στην αναγνώριση ύποπτων συνδέσμων και στην αναφορά πιθανών απειλών. Οι προσομοιώσεις επιθέσεων παρέχουν πρακτική εμπειρία, ενισχύοντας την ικανότητα άμεσης και αποτελεσματικής ανταπόκρισης.
Έλεγχοι ασφάλειας
Οι τακτικοί έλεγχοι των συστημάτων ασφάλειας ηλεκτρονικού ταχυδρομείου είναι ένα άλλο βασικό στοιχείο μιας προσέγγισης που δίνει προτεραιότητα στην πρόληψη. Οι περιοδικοί έλεγχοι αξιολογούν τα υπάρχοντα μέτρα, εντοπίζουν κενά ασφαλείας και διασφαλίζουν τη συμμόρφωση με τα εξελισσόμενα πρότυπα. Παράλληλα, προσφέρουν την ευκαιρία να βελτιωθούν οι άμυνες και να αντιμετωπιστούν τυχόν αδυναμίες.
Πολιτική κωδικών πρόσβασης και έλεγχος ταυτότητας
Οι ισχυρές πολιτικές κωδικών πρόσβασης και ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) προσθέτουν επιπλέον επίπεδα προστασίας. Η απαίτηση για σύνθετους κωδικούς που ανανεώνονται τακτικά μειώνει σημαντικά τον κίνδυνο παραβίασης λογαριασμών. Ο έλεγχος ταυτότητας πολλαπλών παραγόντων ενισχύει περαιτέρω την ασφάλεια, απαιτώντας μια δεύτερη μορφή επαλήθευσης, όπως κωδικό μίας χρήσης ή βιομετρική σάρωση, καθιστώντας την πρόσβαση από μη εξουσιοδοτημένα άτομα ιδιαίτερα δύσκολη, ακόμη και αν τα διαπιστευτήρια έχουν υποκλαπεί.
Προηγμένες τεχνολογίες ασφάλειας
Οι προηγμένες τεχνολογίες ασφάλειας, όπως η προστασία τελικών σημείων και οι λύσεις ελέγχου του δικτύου, διαδραματίζουν καθοριστικό ρόλο στην άμυνα απέναντι σε εξελιγμένες απειλές. Τα εργαλεία ασφάλειας τελικών σημείων σταματούν τις απειλές σε επίπεδο συσκευής, ενώ τα εργαλεία παρακολούθησης δικτύου αναλύουν συνεχώς την κίνηση για να εντοπίσουν κακόβουλη δραστηριότητα.
Σε συνδυασμό, προσφέρουν ολοκληρωμένη προστασία απέναντι σε ένα ευρύ φάσμα ηλεκτρονικών κινδύνων.
Ωστόσο, τα παραδοσιακά εργαλεία συχνά αδυνατούν να αντιμετωπίσουν τις απειλές zero-day, γεγονός που αναδεικνύει την ανάγκη για πιο προηγμένες λύσεις. Οι επιθέσεις zero-day εκμεταλλεύονται άγνωστες ευπάθειες λογισμικού, αφήνοντας τους οργανισμούς χωρίς χρόνο να προετοιμάσουν άμυνες.
Συχνά παραδίδονται μέσω φαινομενικά νόμιμων μηνυμάτων ηλεκτρονικού ταχυδρομείου, παρακάμπτοντας τα συστήματα ανίχνευσης και ενσωματώνοντας κακόβουλα payloads ή ανακατευθύνοντας τους χρήστες σε παραβιασμένες ιστοσελίδες. Σε αυτό το πλαίσιο, οι πλατφόρμες τεχνητής νοημοσύνης που εντοπίζουν περίεργη συμπεριφορά και αναπτύσσουν γρήγορα αντίμετρα είναι ζωτικής σημασίας για την προληπτική άμυνα. Η επένδυση σε ισχυρές λύσεις ασφάλειας ηλεκτρονικού ταχυδρομείου που βασίζονται στο cloud με δυνατότητες προστασίας zero-day μπορεί να ενισχύσει ουσιαστικά την ανθεκτικότητα ενός οργανισμού.
Ο ανθρώπινος παράγοντας
Η τεχνολογία, αν και απαραίτητη, δεν επαρκεί από μόνη της. Η ανθρώπινη συμπεριφορά παραμένει κρίσιμος παράγοντας στην ασφάλεια ηλεκτρονικού ταχυδρομείου. Η δημιουργία μιας κουλτούρας ευαισθητοποίησης σε θέματα κυβερνοασφάλειας είναι καίριας σημασίας για τη μείωση των κινδύνων. Η ηγεσία της εταιρείας πρέπει να δίνει το παράδειγμα, επενδύοντας σε πόρους, θέτοντας ξεκάθαρες πολιτικές και επιδεικνύοντας δέσμευση σε πρακτικές πρόληψης. Παράλληλα, ένα υποστηρικτικό εργασιακό περιβάλλον ενθαρρύνει τους εργαζομένους να αναφέρουν ύποπτα μηνύματα χωρίς φόβο επίπληξης.
Πρώτα η πρόληψη και η ασφάλεια των email
Οι απειλές που βασίζονται στο email εξελίσσονται διαρκώς. Και αυτό απαιτεί διαρκή επαγρύπνηση και προσαρμοστικότητα. Οι κυβερνοεγκληματίες αναπτύσσουν διαρκώς νέες τακτικές για να εκμεταλλευτούν κενά ασφαλείας. Για αυτό οι επιχειρήσεις πρέπει να παραμένουν ενημερωμένες γύρω από τους αναδυόμενους κινδύνους και τις τεχνολογικές εξελίξεις. Ο συνδυασμός προληπτικών πρακτικών και κουλτούρας ασφάλειας μπορεί να μειώσει σημαντικά τον κίνδυνο επιθέσεων μέσω email και να προστατεύσει το πιο κρίσιμο κανάλι επικοινωνίας μιας επιχείρησης.
Σε ένα ολοένα πιο σύνθετο τοπίο απειλών, τα προληπτικά μέτρα δεν αποτελούν πλέον επιλογή, αλλά αναγκαιότητα. Το οικονομικό, επιχειρησιακό και επικοινωνιακό κόστος ενός και μόνο παραβιασμένου email μπορεί να είναι τεράστιο. Επενδύοντας σε λύσεις που δίνουν έμφαση στην πρόληψη και καλλιεργώντας κουλτούρα ανθεκτικότητας, οι οργανισμοί μπορούν να διασφαλίσουν την προστασία του ηλεκτρονικού ταχυδρομείου και τη συνολική ασφάλεια των ψηφιακών οικοσυστημάτων τους.
Πρόσφατες αναφορές υπονοούν ότι ο Πρόεδρος της Κίνας, Σι Τζινπίνγκ, και ο Πρόεδρος της Ρωσίας, Βλαντιμίρ Πούτιν, συζήτησαν την πιθανότητα οι μεταμοσχεύσεις οργάνων να τους χαρίσουν αθανασία. Το γεγονός αυτό προκαλεί ανησυχία, όχι μόνο λόγω της προσωπικής τους επιδίωξης για αιώνια ζωή, αλλά και επειδή ήδη δείχνουν την πρόθεση να κυβερνήσουν τις χώρες τους για άπειρο χρονικό διάστημα. Πιο ανησυχητικό όμως είναι το ότι αυτή η ζωή μπορεί να επεκταθεί και στον ψηφιακό χώρο.
Ήδη από το 2023, ειδικοί στην τεχνητή νοημοσύνη όπως ο Simon See, παγκόσμιος αρχιτέκτονας λύσεων στην Nvidia AI, έχουν μιλήσει για το πώς επαρκή δεδομένα μπορούν να δημιουργήσουν αλληλεπιδραστικές AI εκδοχές ιστορικών προσωπικοτήτων, όπως ο Ναπολέων. Παρόλο που η ιδέα έχει απορριφθεί από πολλούς, φοβούμενους πως τέτοιες ψηφιακές αναπαραστάσεις θα μπορούσαν να αναστήσουν τις φασιστικές ιδεολογίες παρελθόντων δικτατόρων, η πραγματικότητα είναι ότι η Κίνα ήδη έχει δημιουργήσει ένα μεγάλο γλωσσικό μοντέλο εκπαιδευμένο να συζητά τις φιλοσοφίες του Σι.
Οι ψηφιακές εκδοχές δικτατόρων όπως ο Σι και ο Πούτιν θα μπορούσαν να «ζούν» πολύ περισσότερο από τους προγόνους τους. Ακόμα κι αν δεν καταφέρουν να παρατείνουν τη φυσική τους ζωή με μεταμοσχεύσεις οργάνων, οι «ψυχές» τους θα μπορούν να υπάρχουν με τη μορφή εξελιγμένων ψηφιακών μοντέλων. Οι επιγόνους ή οι ιδεολογικοί κληρονόμοι τους μπορούν να ενισχύσουν την νομιμοποίηση των ηγετικών τους θέσεων, συμβουλευόμενοι ψηφιακά αντίγραφα των ηγετών τους σε κρίσιμα ζητήματα, καθώς και παρέχοντας τους μια «ψηφιακή θέση» εντός της κυβέρνησης. Τα κρατικά μέσα θα ανατρέχουν καθημερινά σε αυτά για να έχουν λόγο στις επίκαιρες διεθνείς και εσωτερικές υποθέσεις, αντικαθιστώντας τις παραδοσιακές πηγές όπως το «Μικρό Κόκκινο Βιβλίο» του Μάο Τσε Τουνγκ με το “LLM — Leader Language Model”.
Παράλληλα, η Κίνα προωθεί με ένταση την ανάπτυξη διεπαφών εγκεφάλου-υπολογιστή (BCI), με την επιδίωξη να ενσωματωθούν προϊόντα BCI ευρέως έως το 2027 και να καθιερωθεί μια ασφαλής και αξιόπιστη βιομηχανία στον τομέα αυτό μέχρι το 2030, με την ίδρυση δύο με τριών παγκοσμίως επιδραστικών εταιρειών. Αυτές οι τεχνολογίες μπορεί να επιτρέψουν στους ηγέτες αυτούς να κρατήσουν την εξουσία τους ακόμα και ως «εγκέφαλοι μέσα σε κουτιά», η ύπαρξη των οποίων θα είναι εντελώς ψηφιακή και αποσυνδεδεμένη από ανθρώπινο σώμα.
Αν και οι πολίτες, ακόμα και σε ολοκληρωτικά καθεστώτα που γνωρίζουν ότι η ψήφος τους είναι άνευ σημασίας, πιθανότατα δεν θα αποδεχθούν ποτέ να κυβερνώνται από τέτοιες ψηφιακές οντότητες, το ενδεχόμενο αυτό είναι τρομακτικό. Ένας ψηφιακός δικτάτορας, ελέγχοντας άμεσα τον στρατό και τα όπλα μέσω εγκεφαλικών διεπαφών, θα μπορούσε να καταστεί ακαταμάχητος στην καταστολή των αντιδημοκρατικών κινημάτων ή ακόμα και να αποφασίζει για επιθετικές στρατιωτικές ενέργειες με έναν επικίνδυνα ανθρώπινο λιγότερο τρόπο.
Η σκέψη ενός τόσο αποστασιοποιημένου από την ανθρωπιά ψηφιακού ηγέτη, που ακόμα και στον ψηφιακό “ύπνο” του θα μπορούσε να προκαλέσει καταστροφές, αποτελεί πιο τρομακτική προοπτική από ό,τι οι παραδοσιακές μορφές δικτατορίας.
Αυτή η ψηφιακή αθανασία των δικτατόρων ανοίγει νέες συζητήσεις για τα όρια της τεχνολογίας, της ηθικής και της εξουσίας στην ψηφιακή εποχή.