Αρχική Blog Σελίδα 76

Shadow AI: Όταν οι AI agents μπορούν να γίνουν ο χειρότερος εφιάλτης για τις επιχειρήσεις

0

Loading

Ξεχάστε πια ό,τι ξέρατε για τους πράκτορες τεχνητής νοημοσύνης (AI agents). Αυτοί οι AI πράκτορες δεν περιορίζονται απλώς στο να παρέχουν πληροφορίες ή να απαντούν σε ερωτήματα, αλλά αναλαμβάνουν ενεργά δράσεις, όπως το άνοιγμα service tickets, η ανάλυση logs, η διαχείριση λογαριασμών, ακόμα και η αυτόματη επίλυση προβλημάτων. Καλωσορίσατε λοιπόν στην εποχή της agentic AI, όπου οι πράκτορες δεν σας λένε απλώς τι να κάνετε – το κάνουν για εσάς. Αυτοί οι πράκτορες είναι εξαιρετικά ισχυροί, αλλά εισάγουν και έναν εντελώς νέο τύπο κινδύνου ασφαλείας.

Η χρήση αυτών των AI πρακτόρων εισάγει νέους κινδύνους ασφαλείας καθώς μπορούν να λαμβάνουν αποφάσεις και να εκτελούν ενέργειες πολύ γρηγορότερα από ό,τι μπορούν οι άνθρωποι να τις παρακολουθήσουν

Ανεξέλεγκτη δράση

Χωρίς ελέγχους ασφαλείας ή έγκριση, ομάδες αναπτύσσουν αυτόνομα συστήματα AI που μπορούν να ερμηνεύσουν στόχους, να σχεδιάσουν βήματα, να καλούν APIs και να ενεργοποιούν άλλους πράκτορες. Ένας πράκτορας μάρκετινγκ μπορεί πλέον να αναλύει δεδομένα απόδοσης εκστρατειών και να βελτιστοποιεί τη στόχευση και τον προϋπολογισμό. Ένας πράκτορας DevOps μπορεί να σαρώνει για προβλήματα και να ξεκινά την αποκατάσταση χωρίς να περιμένει ανθρώπινη παρέμβαση.

Αποτέλεσμα; Μια αυξανόμενη κατηγορία πρακτόρων που λαμβάνουν αποφάσεις και δρουν ταχύτερα από ό,τι μπορούν να παρακολουθήσουν οι άνθρωποι.

Δεν είναι «Απλώς Ένα Bot»

Ενώ οι οργανισμοί έχουν αρχίσει να διαχειρίζονται Μη Ανθρώπινες Ταυτότητες (Non-Human Identities – NHIs), όπως λογαριασμούς υπηρεσιών και κλειδιά API, η agentic AI δεν ταιριάζει στο ίδιο καλούπι. Σε αντίθεση με μια ροή εργασιών που ακολουθεί προβλέψιμες ενέργειες, ένας πράκτορας AI συλλογίζεται για το επόμενο βήμα. Μπορεί να συνδέει πολλαπλά βήματα, να έχει πρόσβαση σε διαφορετικά συστήματα και να προσαρμόζει το σχέδιό του. Αυτή η ευελιξία καθιστά τους πράκτορες ισχυρούς αλλά και επικίνδυνους. Επειδή μπορούν να δρουν πέρα από όρια, η απλή παροχή πρόσβασης σε μια βάση δεδομένων, ένα CRM και το Slack μπορεί να τους καταστήσει από τους πιο ισχυρούς «χρήστες» στην εταιρεία.

Τα πολυ-πρακτορικά οικοσυστήματα εισάγουν νέα επίπεδα πολυπλοκότητας. Όταν ένας πράκτορας αρχίζει να καλεί ή ακόμα και να δημιουργεί άλλους πράκτορες, η δυνατότητα ιχνηλάτησης μιας ενέργειας πίσω στον άνθρωπο που την ξεκίνησε αρχίζει να θολώνει!

Τι μπορούμε να κάνουμε για να έχουμε έστω έναν στοιχειώδη έλεγχο

Για να αντιμετωπιστούν αυτοί οι κίνδυνοι, προτείνεται η εφαρμογή νέων κανόνων διαχείρισης ταυτοτήτων και δικαιωμάτων για τους AI πράκτορες, όπως:

  • Καταγραφή των ιδιοκτητών και της διάρκειας ζωής κάθε AI πράκτορα ώστε να απομακρύνονται όταν σταματούν να είναι χρήσιμοι.
  • Σύνδεση κάθε ενέργειας που κάνουν οι πράκτορες με τα στοιχεία του ανθρώπου που την ενεργοποίησε και το πλαίσιο χρήσης.
  • Προκαθορισμένη αρχική πρόσβαση μόνο για ανάγνωση, με αυστηρή έγκριση για δικαιώματα εγγραφής ή τροποποίησης που να είναι χρονικά περιορισμένα.

Η ανάπτυξη λίστας ενεργών πρακτόρων που περιλαμβάνει σκοπό, δικαιώματα και υπεύθυνους αποτελεί βασικό βήμα για την ασφαλή διαχείρισή τους. Οι οργανισμοί καλούνται να θεσπίσουν αυστηρή εποπτεία και περιορισμούς ώστε να αποτραπούν ενέργειες που μπορεί να προκαλέσουν βλάβες, λόγω της αυξημένης αυτονομίας των AI πρακτόρων.

Φραγμοί αντί Φόβου

Ο στόχος δεν είναι να σταματήσουν οι πράκτορες από το να λειτουργούν, καθώς οι οργανισμοί στρέφονται στην AI για αποδοτικότητα και ανταγωνιστικό πλεονέκτημα. Σκοπός είναι να εξασφαλιστεί ότι υπάρχει αποτελεσματική εποπτεία και διακυβέρνηση. Όπως δεν δίνουν στις νέες προσλήψεις πλήρη διαχειριστική πρόσβαση, οι οργανισμοί πρέπει να δίνουν στους πράκτορες AI συγκεκριμένες ευθύνες, να ελέγχουν τη δουλειά τους και να επαληθεύουν τις αποφάσεις τους.

Το κλειδί είναι η διακυβέρνηση που επιτρέπει στις ομάδες να χτίσουν συστήματα που περιορίζουν αυτόματα το εύρος, καταγράφουν τη συμπεριφορά και τερματίζουν ανεξέλεγκτες διαδικασίες πριν προκαλέσουν ζημιά. Οι πράκτορες αυτοί δεν περιορίζονται στη σύνοψη αναφορών ή την ταξινόμηση tickets – κλείνουν περιστατικά, εγκρίνουν συναλλαγές και αλληλεπιδρούν απευθείας με πελάτες.

Όταν συμβαίνει αυτό, η «shadow AI» δεν θα είναι απλώς περιέργεια, αλλά κρίση.
via

Η Xiaomi παρουσιάζει το νέο ισχυρό gaming monitor Redmi G34WQ 2026

0

Loading

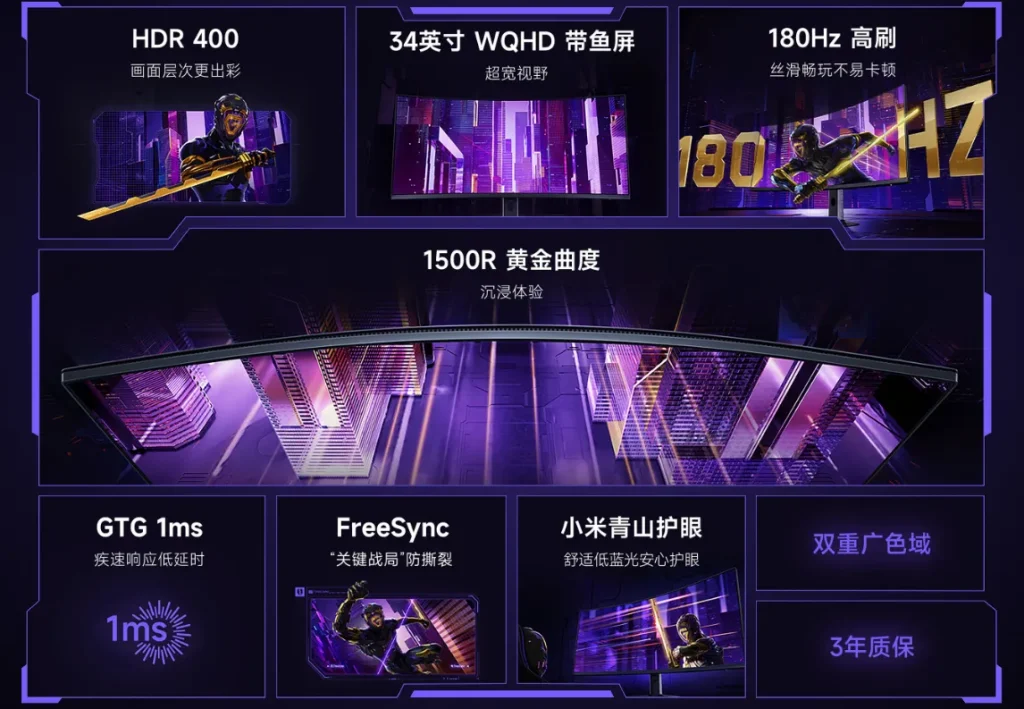
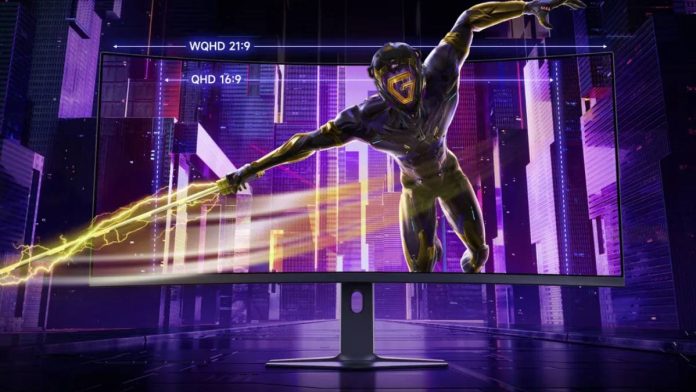
Η Xiaomi παρουσίασε το νέο οικονομικό και ισχυρό gaming monitor Redmi G34WQ 2026, ένα προϊόν που ξεχωρίζει αμέσως με την τεράστια και εξαιρετικά ευρεία οθόνη του. Το monitor διαθέτει μεγάλη οθόνη 34 ιντσών με αναλογία διαστάσεων 21:9, προσφέροντας μια εμπειρία θέασης που αγκαλιάζει το οπτικό πεδίο του χρήστη και είναι ιδανική για παιχνίδια και πολυμεσικές εφαρμογές.

​

Το Redmi G34WQ 2026 αποσκοπεί να προσφέρει μια πιο προσιτή πρόταση για gamers που θέλουν υψηλή απόδοση χωρίς να ξοδέψουν υπερβολικά. Η καμπυλωτή οθόνη του προάγει την εμβύθιση στο παιχνίδι, ενώ η ανάλυση QHD και ο ρυθμός ανανέωσης 180Hz διασφαλίζουν ομαλή και καθαρή εικόνα με μειωμένο θόλωμα της κίνησης. Αυτά τα χαρακτηριστικά το καθιστούν κατάλληλο για δυναμικά και ανταγωνιστικά παιχνίδια, όπου η ποιότητα και η ταχύτητα της οθόνης παίζουν κρίσιμο ρόλο.

Σε γενικές γραμμές, το Redmi G34WQ 2026 είναι μια ισχυρή και ευρεία οθόνη που προσανατολίζεται στον gaming κόσμο, προσφέροντας μεγάλη επιφάνεια εργασίας και υψηλές επιδόσεις σε προσιτή τιμή. Είναι ιδανικό για χρήστες που αναζητούν μια καλή εφαρμογή για παιχνίδια, ψυχαγωγία και δημιουργικότητα με μεγάλη διάταξη οθόνης και γρήγορη απόκριση.

Βασικά χαρακτηριστικά

  • Οθόνη: Καμπυλωτός πίνακας VA 34 ιντσών, καμπυλότητα 1500R
  • Ανάλυση: 3440 × 1440 (UWQHD, 21:9)
  • Ρυθμός Ανανέωσης: Έως 180 Hz
  • Χρόνος Απόκρισης: 1 ms (MPRT)
  • Φωτεινότητα: 350 nits (τυπική)
  • Αναλογία Αντίθεσης: 4000:1
  • Ακρίβεια Χρώματος: 95% DCI-P3, ΔE < 2 (εργοστασιακή βαθμονόμηση) Προσαρμοστικός Συγχρονισμός: AMD FreeSync Premium
  • Θύρες: 2× DisplayPort 1.4, 2× HDMI 2.0, έξοδος ήχου 3.5 mm
  • Κατανάλωση Ενέργειας: Περίπου 65 W
  • Διαστάσεις: 811.3 × 210 × 510.1 mm (με τη βάση)
  • Επιπλέον Χαρακτηριστικά: Φωτισμός RGB, ρυθμιζόμενη βάση κλίσης, συμβατότητα VESA 75 × 75 mm

gizchina

Η Samsung φαίνεται ότι θα κατασκευάσει τον Snapdragon 8 Gen 5 για τη σειρά Galaxy

0

Loading

Από τη χαμηλή απόδοση του τσιπ Snapdragon 8 Gen 1 που κατασκεύασε η Samsung Foundry, η Qualcomm μεταπήδησε στην TSMC για την κατασκευή των τσιπ της, ξεκινώντας με το Snapdragon 8+ Gen 1. Ωστόσο, μια πρόσφατη αναφορά από ένα κορεατικό ειδησεογραφικό πρακτορείο υποδηλώνει ότι αυτό πιθανότατα θα αλλάξει.

Ο νέος Snapdragon 8 Gen 5 ανακοινώθηκε στα τέλη Σεπτεμβρίου και είναι κατασκευασμένος με διαδικασία αρχιτεκτονικής στα 3nm από την TSMC, αλλά σύμφωνα με την τελευταία φήμη, η Samsung θα αναλάβει την παραγωγή της έκδοσης “for Galaxy” που η εταιρεία εφαρμόζει στα τηλέφωνα ναυαρχίδες της τις τελευταίες δύο γενιές.

Επιπλέον, ο Snapdragon 8 Gen 5 για το Galaxy SoC δεν θα είναι απλώς μια overclocked έκδοση του τυπικού, αλλά πιθανότατα θα κατασκευαστεί με βάση την διαδικασία GAA 2nm της Samsung.

Ακόμη και η Qualcomm ανακοίνωσε επίσημα ότι η Samsung θα είναι επίσημα ο κατασκευαστής των chip στα επερχόμενα TOP τηλέφωνα της, πυροδοτώντας φήμες για τη σειρά Galaxy S26 που θα τρέχει ξανά στην πλατφόρμα της Qualcomm. Ωστόσο, η έκθεση υποδηλώνει ότι το επόμενο chipset “για Galaxy” θα χρησιμοποιηθεί στα πτυσσόμενα τηλέφωνα της Samsung του 2026 το επόμενο καλοκαίρι, αφήνοντας το Exynos 2600 για τη σειρά Galaxy S.

gsmarena

Το Spotify διευκολύνει τους γονείς να ελέγχουν το περιεχόμενο των παιδιών τους

0

Loading

Το Spotify λανσάρει μια αποκλειστική λειτουργία Premium Family που ονομάζεται Managed accounts, η οποία δίνει στους γονείς μεγαλύτερο έλεγχο στο Spotify των παιδιών τους. Η νέα λειτουργία κυκλοφορεί σε επιλεγμένες αγορές όπως οι ΗΠΑ, ο Καναδάς, το Ηνωμένο Βασίλειο, η Αυστραλία, η Γερμανία, η Γαλλία και η Ολλανδία.

Οι γονείς που είναι κάτοχοι λογαριασμού Premium Family μπορούν πλέον να φιλτράρουν το άσεμνο περιεχόμενο, να απαγορεύσουν συγκεκριμένα τραγούδια, άλμπουμ ή καλλιτέχνες και να αποκρύψουν σύντομα βίντεο που αναπαράγονται με συγκεκριμένα κομμάτια. Επιπλέον, η λειτουργία ανταλλαγής μηνυμάτων έχει αφαιρεθεί εντελώς από τους λογαριασμούς των παιδιών. Αυτοί οι περιορισμοί ισχύουν για παιδιά κάτω των 13 ετών.

Αξίζει να σημειωθεί ότι αυτοί οι διαχειριζόμενοι λογαριασμοί είναι ξεχωριστοί από την ειδική εφαρμογή Spotify Kids.

Φυσικά, τα παιδιά εξακολουθούν να είναι ελεύθερα να επιμελούνται τις δικές τους λίστες αναπαραγωγής και τραγούδια και θα λαμβάνουν προτάσεις από τον αλγόριθμο του Spotify με βάση τις ακουστικές τους συνήθειες. Αυτές οι προτάσεις θα είναι επίσης ξεχωριστές από τα προτεινόμενα κομμάτια και καλλιτέχνες των γονέων.

gsmarena

Unlimited GB από την Cosmote για τους συνδρομητές με συμβόλαιο ή καρτοσυμβόλαιο

0

Loading

Να και κάτι που δεν ξέραμε.

Μόλις εχθές το ανακαλύψαμε τυχαία σερφάροντας στο site της Cosmote

Κατεβάζοντας το App της Cosmote στο κινητό σας, η Cosmote σας δίνει δώρο Unlimited GB αν έχετε συμβόλαιο ή καρτόσυμβόλαιο ή 5GB αν έχετε καρτοκινητό.

Δείτε περισσότερα εδώ:

Κάνε τα πάντα για την επικοινωνία σου, εύκολα, γρήγορα και με ασφάλεια από το κινητό σου.

Google PlayApple StoreHuawei Store

Microsoft October 2025 Patch Tuesday: Διορθώνει 6 Zero-Days και 172 Ευπάθειες

0

Loading

Η Microsoft κυκλοφόρησε σήμερα την ενημέρωση ασφαλείας για τον Οκτώβριο 2025, γνωστή ως Patch Tuesday, η οποία διορθώνει 172 ευπάθειες, συμπεριλαμβανομένων έξι zero-day ευπαθειών. Αυτή η ενημέρωση περιλαμβάνει επίσης οκτώ “Κρίσιμες” ευπάθειες, πέντε από τις οποίες αφορούν απομακρυσμένη εκτέλεση κώδικα και τρεις αύξηση προνομίων.

Ο αριθμός των ευπαθειών ανά κατηγορία είναι ο εξής:

  • 80 Ευπάθειες Αύξησης Προνομίων
  • 11 Ευπάθειες Παράκαμψης Χαρακτηριστικών Ασφαλείας
  • 31 Ευπάθειες Απομακρυσμένης Εκτέλεσης Κώδικα
  • 28 Ευπάθειες Αποκάλυψης Πληροφοριών
  • 11 Ευπάθειες Άρνησης Υπηρεσίας
  • 10 Ευπάθειες Spoofing

Σημειώνεται ότι η BleepingComputer μετρά μόνο τις ευπάθειες που κυκλοφόρησαν σήμερα από τη Microsoft, χωρίς να συμπεριλαμβάνει διορθώσεις για Azure, Mariner, Microsoft Edge ή άλλες ευπάθειες νωρίτερα μέσα στον μήνα.

Επιπλέον, τα Windows 10 φτάνουν στο τέλος της υποστήριξής τους σήμερα, καθιστώντας αυτή την τελευταία Patch Tuesday όπου η Microsoft παρέχει δωρεάν ενημερώσεις ασφαλείας για το λειτουργικό σύστημα. Οι καταναλωτές μπορούν να εγγραφούν για ένα έτος Εκτεταμένων Ενημερώσεων Ασφαλείας (ESU), ενώ οι επιχειρήσεις μπορούν να λάβουν έως τρία χρόνια.

Για περισσότερες πληροφορίες σχετικά με τις μη ασφαλείς ενημερώσεις που κυκλοφόρησαν σήμερα, μπορείτε να δείτε τα ειδικά άρθρα για τα Windows 11 KB5066835 και KB5066793.

Οι 6 Zero-Days στην ενημέρωση Οκτωβρίου

Η ενημέρωση διορθώνει δύο δημόσια αποκαλυφθείσες zero-day ευπάθειες στους Windows SMB Server και Microsoft SQL Server. Η Microsoft ορίζει μια zero-day ως δημόσια αποκαλυφθείσα ή ενεργά εκμεταλλευόμενη χωρίς επίσημη διόρθωση.

Οι τρεις εκμεταλλευόμενες zero-days είναι:

  • CVE-2025-24990 – Windows Agere Modem Driver Elevation of Privilege Vulnerability: Η Microsoft αφαιρεί έναν οδηγό Agere Modem που εκμεταλλευόταν για απόκτηση διαχειριστικών προνομίων. Η αφαίρεση μπορεί να προκαλέσει δυσλειτουργία σχετικού hardware fax modem. Αποδίδεται στους Fabian Mosch και Jordan Jay.
  • CVE-2025-59230 – Windows Remote Access Connection Manager Elevation of Privilege Vulnerability: Διορθώνει ευπάθεια στον Windows Remote Access Connection Manager που εκμεταλλευόταν για απόκτηση προνομίων SYSTEM. Αποδίδεται στο Microsoft Threat Intelligence Center (MSTIC) & Microsoft Security Response Center (MSRC).
  • CVE-2025-47827 – MITRE CVE-2025-47827: Secure Boot bypass in IGEL OS before 11: Διορθώνει παράκαμψη Secure Boot στο IGEL OS. Ανακαλύφθηκε από τον Zack Didcott και δημοσιεύτηκε στο GitHub.

Οι δημόσια αποκαλυφθείσες ευπάθειες είναι:

  • CVE-2025-0033 – AMD CVE-2025-0033: RMP Corruption During SNP Initialization: Ευπάθεια σε επεξεργαστές AMD EPYC που μπορεί να επηρεάσει την ακεραιότητα μνήμης. Η Microsoft εργάζεται για διόρθωση στο Azure Confidential Computing. Δημοσιεύτηκε από την AMD και ανακαλύφθηκε από ερευνητές του ETH Zurich.
  • CVE-2025-24052 – Windows Agere Modem Driver Elevation of Privilege Vulnerability: Παρόμοια με το CVE-2025-24990, επηρεάζει όλες τις εκδόσεις Windows, ακόμα και χωρίς χρήση του modem.
  • CVE-2025-2884 – Cert CC: CVE-2025-2884 Out-of-Bounds read vulnerability in TCG TPM2.0 reference implementation: Ευπάθεια στο TCG TPM 2.0 που μπορεί να οδηγήσει σε αποκάλυψη πληροφοριών ή άρνηση υπηρεσίας. Αποδίδεται στο Trusted Computing Group (TCG) και έναν ανώνυμο ερευνητή.

Πρόσφατες Ενημερώσεις από Άλλους Προμηθευτές

Άλλοι προμηθευτές που κυκλοφόρησαν ενημερώσεις ή συμβουλές τον Οκτώβριο 2025 περιλαμβάνουν: [λίστα προμηθευτών, αν υπάρχει, αλλά δεν αναφέρεται λεπτομερώς στο έγγραφο].

Οι Ενημερώσεις Ασφαλείας Οκτωβρίου 2025

Παρακάτω είναι η πλήρης λίστα των διορθωμένων ευπαθειών. Για πλήρη περιγραφή κάθε ευπάθειας και των επηρεαζόμενων συστημάτων, δείτε την πλήρη αναφορά εδώ.

TagCVE IDCVE TitleSeverity
.NETCVE-2025-55247.NET Elevation of Privilege VulnerabilityImportant
.NET, .NET Framework, Visual StudioCVE-2025-55248.NET, .NET Framework, and Visual Studio Information Disclosure VulnerabilityImportant
Active Directory Federation ServicesCVE-2025-59258Windows Active Directory Federation Services (ADFS) Information Disclosure VulnerabilityImportant
Agere Windows Modem DriverCVE-2025-24990Windows Agere Modem Driver Elevation of Privilege VulnerabilityImportant
Agere Windows Modem DriverCVE-2025-24052Windows Agere Modem Driver Elevation of Privilege VulnerabilityImportant
AMD Restricted Memory PageCVE-2025-0033AMD CVE-2025-0033: RMP Corruption During SNP InitializationCritical
ASP.NET CoreCVE-2025-55315ASP.NET Security Feature Bypass VulnerabilityImportant
Azure Connected Machine AgentCVE-2025-47989Azure Connected Machine Agent Elevation of Privilege VulnerabilityImportant
Azure Connected Machine AgentCVE-2025-58724Arc Enabled Servers – Azure Connected Machine Agent Elevation of Privilege VulnerabilityImportant
Azure Entra IDCVE-2025-59218Azure Entra ID Elevation of Privilege VulnerabilityCritical
Azure Entra IDCVE-2025-59246Azure Entra ID Elevation of Privilege VulnerabilityCritical
Azure LocalCVE-2025-55697Azure Local Elevation of Privilege VulnerabilityImportant
Azure MonitorCVE-2025-55321Azure Monitor Log Analytics Spoofing VulnerabilityCritical
Azure Monitor AgentCVE-2025-59285Azure Monitor Agent Elevation of Privilege VulnerabilityImportant
Azure Monitor AgentCVE-2025-59494Azure Monitor Agent Elevation of Privilege VulnerabilityImportant
Azure PlayFabCVE-2025-59247Azure PlayFab Elevation of Privilege VulnerabilityCritical
Confidential Azure Container InstancesCVE-2025-59292Azure Compute Gallery Elevation of Privilege VulnerabilityCritical
Confidential Azure Container InstancesCVE-2025-59291Confidential Azure Container Instances Elevation of Privilege VulnerabilityCritical
Connected Devices Platform Service (Cdpsvc)CVE-2025-59191Windows Connected Devices Platform Service Elevation of Privilege VulnerabilityImportant
Connected Devices Platform Service (Cdpsvc)CVE-2025-55326Windows Connected Devices Platform Service (Cdpsvc) Remote Code Execution VulnerabilityImportant
Connected Devices Platform Service (Cdpsvc)CVE-2025-58719Windows Connected Devices Platform Service Elevation of Privilege VulnerabilityImportant
CopilotCVE-2025-59272Copilot Spoofing VulnerabilityCritical
CopilotCVE-2025-59252M365 Copilot Spoofing VulnerabilityCritical
CopilotCVE-2025-59286Copilot Spoofing VulnerabilityCritical
Data Sharing Service ClientCVE-2025-59200Data Sharing Service Spoofing VulnerabilityImportant
GamesCVE-2025-59489MITRE: CVE-2025-59489 Unity Gaming Engine Editor vulnerabilityImportant
GitHubCVE-2025-59288Playwright Spoofing VulnerabilityModerate
Inbox COM ObjectsCVE-2025-58735Inbox COM Objects (Global Memory) Remote Code Execution VulnerabilityImportant
… (Η λίστα συνεχίζεται, αλλά είναι περικομμένη για συντομία. Δείτε την πλήρη λίστα στην πηγή.)

Η Patch Tuesday του Οκτωβρίου υπογραμμίζει την ανάγκη για άμεση εφαρμογή ενημερώσεων, ειδικά λόγω των zero-days. Οι χρήστες Windows 10 πρέπει να εξετάσουν τις επιλογές ESU για συνέχιση της ασφάλειας.

BleepingComputer

Windows 11: Τι αλλάζει με τη λήξη υποστήριξης των Windows 10 και οι επιπτώσεις στην προστασία της ιδιωτικότητας

0

Loading

Με τη λήξη υποστήριξης (End of Life – EOL) των Windows 10 να έχει οριστεί για τις 14 Οκτωβρίου 2025, οι περισσότεροι χρήστες θα αναγκαστούν να μεταβούν στα Windows 11 προκειμένου να συνεχίσουν να λαμβάνουν ενημερώσεις ασφαλείας, είτε το επιθυμούν είτε όχι. Τα συστήματα Windows 10 που δεν θα ενημερώνονται πλέον θα είναι ευάλωτα σε νέες απειλές. Η Microsoft περιορίζει πλέον τους τρόπους που επέτρεπαν στους χρήστες να αποφύγουν την απαίτηση δημιουργίας λογαριασμού Microsoft κατά τη διαδικασία εγκατάστασης των Windows 11.

Ο λογαριασμός Microsoft είναι ένας λογαριασμός cloud, συνδεδεμένος με τις υπηρεσίες της εταιρείας, που επιτρέπει λειτουργίες όπως αυτόματες ενημερώσεις, αποθήκευση στο cloud και συγχρονισμό εφαρμογών. Ωστόσο, απαιτεί σύνδεση στο διαδίκτυο και συνεπάγεται την κοινοποίηση ορισμένων προσωπικών δεδομένων στη Microsoft. Αντίθετα, ένας προσωπικός λογαριασμός αποθηκεύεται αποκλειστικά στη συσκευή, προσφέροντας λειτουργία εκτός σύνδεσης και καλύτερο έλεγχο των προσωπικών δεδομένων, χωρίς εξάρτηση από το cloud. Οι πιο πρόσφατες ενημερώσεις των Windows 11 απενεργοποιούν πλέον τις μεθόδους που χρησιμοποιούνταν για τη δημιουργία τοπικών λογαριασμών (όπως συγκεκριμένες εντολές ή αποσύνδεση από το δίκτυο), ωθώντας έτσι τους χρήστες να δημιουργήσουν λογαριασμό Microsoft για να ολοκληρώσουν τη ρύθμιση της συσκευής τους.

Η Anna Larkina, Web Content and Privacy Analysis Expert στην Kaspersky, αναφέρει:

Οι πρόσφατες ενημερώσεις της Microsoft, που περιορίζουν τη δυνατότητα δημιουργίας τοπικού λογαριασμού στα Windows 11, εγείρουν ζητήματα ιδιωτικότητας, παρά τον ισχυρισμό της εταιρείας ότι στόχος είναι η ενίσχυση της ασφάλειας μέσω υπηρεσιών cloud και αυτόματων ενημερώσεων. Το γεγονός ότι απαιτείται η χρήση λογαριασμού Microsoft κατά τη ρύθμιση σημαίνει ότι η συσκευή εντάσσεται αυτόματα στο οικοσύστημα της εταιρείας, κάτι που μπορεί να οδηγήσει στην κοινοποίηση δεδομένων, όπως δραστηριότητα χρήστη, χρήση εφαρμογών, πληροφορίες τοποθεσίας (όταν είναι ενεργές) και διαγνωστικά στοιχεία, προς τη Microsoft. Οι επιλογές συναίνεσης για την κοινοποίηση αυτών των δεδομένων συχνά εμφανίζονται μετά την ολοκλήρωση της εγκατάστασης, γεγονός που ενδέχεται να περιορίσει τις πραγματικές επιλογές του χρήστη. Αν και τα μέτρα αυτά αποσκοπούν στη βελτίωση της ασφάλειας, τα οφέλη τους είναι περιορισμένα για τον μέσο χρήστη, καθώς οι τοπικοί λογαριασμοί, δηλαδή αυτοί που αποθηκεύονται αποκλειστικά στη συσκευή και δεν συνδέονται με τη Microsoft, μπορούν να αξιοποιούν εργαλεία όπως το BitLocker, λύσεις ασφαλείας και firewalls, χωρίς να απαιτείται σύνδεση με το cloud.

Σε αντίθεση με τα Windows 11, τα Windows 10 δεν απαιτούν υποχρεωτικά τη χρήση λογαριασμού Microsoft κατά την εγκατάσταση. Οι χρήστες μπορούν να δημιουργήσουν τοπικό λογαριασμό αποσυνδέοντας τον υπολογιστή από το διαδίκτυο κατά τη ρύθμιση, γεγονός που ενεργοποιεί τη λειτουργία εκτός σύνδεσης και παρακάμπτει το αίτημα για είσοδο με λογαριασμό Microsoft. Αυτή η μέθοδος προσφέρει μεγαλύτερη ευελιξία, διατηρώντας παράλληλα τα βασικά χαρακτηριστικά ασφαλείας, και αποτελεί προτιμώμενη επιλογή για όσους δίνουν προτεραιότητα στην προστασία της ιδιωτικότητας.

Ωστόσο, με τη λήξη της υποστήριξης των Windows 10 να έχει προγραμματιστεί για τις 14 Οκτωβρίου 2025, πολλοί χρήστες θα χρειαστεί να μεταβούν στα Windows 11 προκειμένου να συνεχίσουν να λαμβάνουν ενημερώσεις ασφαλείας. Μετά από αυτή την ημερομηνία, τα συστήματα Windows 10 που δεν θα υποστηρίζονται πλέον θα βρίσκονται σε αυξημένο κίνδυνο, λόγω κενών ασφαλείας που δεν έχουν αντιμετωπιστεί, γεγονός που θα ενθαρρύνει την αναβάθμιση στο νεότερο λειτουργικό σύστημα.

Αξίζει να σημειωθεί ότι λειτουργικά συστήματα Linux, όπως το Ubuntu ή το Fedora, δεν απαιτούν υποχρεωτικά τη δημιουργία λογαριασμού για τη χρήση τους. Το ίδιο ισχύει και για το macOS, το οποίο επιτρέπει τη λειτουργία με τοπικό λογαριασμό χωρίς υποχρεωτική σύνδεση σε υπηρεσίες cloud.

Παρά τις ανησυχίες σχετικά με την προστασία των προσωπικών δεδομένων, η μετάβαση στα Windows 11 παραμένει η πιο ασφαλής επιλογή για τους περισσότερους χρήστες Windows, καθώς το λειτουργικό λαμβάνει τακτικές ενημερώσεις που αντιμετωπίζουν νέες απειλές, κάτι ιδιαίτερα κρίσιμο κατά το πρώτο έτος κυκλοφορίας όταν εντοπίζονται συχνότερα νέες απειλές.

Για την αναθεώρηση των ρυθμίσεων απορρήτου στα Windows 11, οι χρήστες μπορούν να μετάβουν στην επιλογή ‘’Ρυθμίσεις > Απόρρητο και ασφάλεια’’ μετά την εγκατάσταση και να απενεργοποιήσουν ό,τι δεν είναι απαραίτητο. Ενδεικτικά, μπορούν να απενεργοποιήσουν το Advertising ID για τον περιορισμό εξατομικευμένων διαφημίσεων, να ορίσουν τη συλλογή διαγνωστικών δεδομένων στο ελάχιστο επίπεδο, να απενεργοποιήσουν τις υπηρεσίες τοποθεσίας αν δεν είναι αναγκαίες και να απενεργοποιήσουν την κοινοποίηση δεδομένων μεταξύ συσκευών.

techpress

Αύξηση του Screen Time: H TCL βοηθά τις οικογένειες της Ευρώπης να αντιμετωπίσουν τη νέα ψηφιακή πρόκληση

0

Loading

Η TCL, η οποία ηγείται παγκοσμίως στον τομέα των συνδεδεμένων συσκευών και της τεχνολογίας οθονών, αφουγκράζεται τις ανησυχίες των γονιών και τις αλλαγές στις καθημερινές συνήθειες των παιδιών, προτείνοντας μια νέα, πιο ολοκληρωμένη προσέγγιση στη χρήση της τεχνολογίας. Σε μια εποχή όπου τα παιδιά περνούν ολοένα και περισσότερο χρόνο στο διαδίκτυο, οι οικογένειες αναζητούν τρόπους να διατηρήσουν τη σύνδεση χωρίς να θυσιάσουν την ασφάλεια, τη συγκέντρωση και την ευημερία των μικρότερων μελών τους.

Η TCL ανταποκρίνεται σε αυτή την ανάγκη, σχεδιάζοντας προϊόντα που βοηθούν τους γονείς να εισάγουν την τεχνολογία σταδιακά και με ασφάλεια — από wearables που προσφέρουν επικοινωνία χωρίς υπερέκθεση, έως συσκευές που προάγουν την άνετη και την ισορροπημένη χρήση.

Μια μέση λύση: παιδιά συνδεδεμένα και ήρεμοι γονείς

Για πολλές οικογένειες, η πρόκληση είναι να παραμένουν συνδεδεμένοι με τα παιδιά τους, χωρίς να βιάζονται για την χρήση smartphone. Για τους γονείς που αναζητούν ένα ασφαλές πρώτο βήμα, το TCL MOVETIME MT48 Kids Watch προσφέρει επικοινωνία και εντοπισμό τοποθεσίας χωρίς πρόσβαση σε εφαρμογές ή browsers. Οι γονείς έχουν δυνατότητα ελέγχου  των επαφών και των ορίων χρήσης, ενώ τα παιδιά αποκτούν μια αίσθηση ανεξαρτησίας μέσα σε ένα προστατευμένο περιβάλλον. Έτσι, το ρολόι ενθαρρύνει την υπεύθυνη σύνδεση και προσφέρει ελευθερία, ασφάλεια και σιγουριά στην καθημερινή ρουτίνα. 

Διατηρώντας την ισορροπία στη χρήση των οθονών όσο τα παιδιά μεγαλώνουν

Καθώς τα παιδιά μεγαλώνουν, η προτεραιότητα μετατοπίζεται από την ασφάλεια στην ισορροπημένη χρήση. Η απότομη αύξηση του χρόνου μπροστά στις οθόνες από νεότερους χρήστες καθιστά την άνεση των ματιών πολύ σημαντική. Οι συσκευές smartphone και tables της σειράς TCL NXTPAPER,  διαθέτουν  οθόνες που μειώνουν την αντανάκλαση και το μπλε φως, προστατεύοντας τα μάτια και προωθώντας πιο υγιείς συνήθειες. Το TCL NXTPAPER Junior Phone, σχεδιασμένο ειδικά για μικρότερους ηλικιακά χρήστες, συνδυάζει και αυτό την οπτική άνεση και την απλή προσβασιμότητα. Συνδυάζει γονικό έλεγχο για την διαχείριση εφαρμογών και την χρήση τους αλλά και λειτουργία εντοπισμού μέσω GPS. Παράλληλα, με την ενεργοποίηση της λειτουργίας Pure Focus Mode, η οποία μπορεί να ρυθμιστεί από τον γονέα στο κινητό του παιδιού, δημιουργούνται νέες ψηφιακές συνήθειες όπως η ενίσχυση της συγκέντρωσής του.

Η τεχνολογία αποτελεί πλέον αναπόσπαστο μέρος της καθημερινότητας των περισσότερων οικογενειών, ενώ ο τρόπος χρήσης της εξελίσσεται διαρκώς. Η TCL στηρίζει τις οικογένειες προσφέροντας λύσεις προσαρμοσμένες σε κάθε ηλικία — από wearables που ενθαρρύνουν την ασφαλή ανεξαρτησία, έως συσκευές που δίνουν προτεραιότητα σε μια άνετη και ξεκούραστη εμπειρία θέασης. Οι λύσεις αυτές έχουν σχεδιαστεί για να ανταποκρίνονται στις ανάγκες μιας νέας εποχής, βοηθώντας τις οικογένειες να κατανοήσουν τι σημαίνει να μεγαλώνεις συνδεδεμένος, με αυτοπεποίθηση, ψηφιακές δεξιότητες και ισορροπία.

techpress.gr

Tip: Κρυφή ρύθμιση σε κινητά Xiaomi βελτιώνει αθόρυβα τη διάρκεια ζωής της μπαταρίας

0

Loading

Το HyperOS της Xiaomi προσφέρει στους χρήστες μεγάλη ελευθερία να προσαρμόσουν τα τηλέφωνά τους, από την εμφάνιση μέχρι τις λειτουργίες στο παρασκήνιο. Ωστόσο, μέσα σε όλες αυτές τις επιλογές, μια μικρή ρύθμιση μπορεί να σπαταλά τη μπαταρία χωρίς να το αντιληφθείτε. Σε φόρουμ χρηστών και στο Reddit, ιδιοκτήτες τηλεφώνων Xiaomi ανέφεραν πρόσφατα απροσδόκητη κατανάλωση μπαταρίας, ακόμα και όταν το τηλέφωνο παραμένει αδρανές.

Ένας ύποπτος που κάνει τη δουλειά!

Μια λειτουργία που συχνά αναφέρεται είναι το «App Autostart» (Αυτόματη Εκκίνηση Εφαρμογών). Αρχικά σχεδιασμένη για να βοηθά τα παλαιότερα συστήματα MIUI να παραδίδουν ειδοποιήσεις πιο γρήγορα, στο HyperOS η Xiaomi έχει ήδη βελτιώσει τη διαχείριση ειδοποιήσεων, καθιστώντας αυτή την επιλογή λιγότερο απαραίτητη.

Όταν είναι ενεργοποιημένη, η Αυτόματη Εκκίνηση επιτρέπει στις εφαρμογές να εκτελούνται αυτόματα στο παρασκήνιο. Ακόμα και αν δεν χρησιμοποιείτε τη συσκευή σας, αυτές οι εφαρμογές παραμένουν ενεργές, καταναλώνοντας μνήμη και ενέργεια. Πολλοί χρήστες αναφέρουν ότι η απενεργοποίηση μη απαραίτητων αδειών αυτόματης εκκίνησης μπορεί να παρατείνει σημαντικά τη διάρκεια ζωής της μπαταρίας – σε ορισμένες περιπτώσεις έως και δέκα φορές περισσότερο σε κατάσταση αναμονής.

Πώς να το διορθώσετε με απλά βήματα

Δεν χρειάζεται να είστε ειδικός για να εξοικονομήσετε μπαταρία. Δείτε τι μπορείτε να κάνετε:

  1. Ανοίξτε τις Ρυθμίσεις στο τηλέφωνο Xiaomi σας.
  2. Πατήστε Εφαρμογές και μετά Δικαιώματα.
  3. Επιλέξτε Αυτόματη Εκκίνηση στο Παρασκήνιο.
  4. Ελέγξτε ποιες εφαρμογές έχουν άδεια να εκκινούν αυτόματα.
  5. Απενεργοποιήστε την Αυτόματη Εκκίνηση για όσες δεν είναι απαραίτητες.

Είναι συνετό να διατηρείτε αυτή την επιλογή ενεργή μόνο για σημαντικές εφαρμογές ανταλλαγής μηνυμάτων, όπως το WhatsApp ή το Telegram. Παιχνίδια, εφαρμογές αγορών ή εργαλεία που χρησιμοποιείτε σπάνια μπορούν να παραμείνουν απενεργοποιημένα με ασφάλεια.

Τι άλλο μπορείτε να κάνετε

Η απενεργοποίηση της Αυτόματης Εκκίνησης είναι μια σημαντική βοήθεια, αλλά μπορείτε να παρατείνετε ακόμα περισσότερο τη διάρκεια της μπαταρίας συνδυάζοντας μερικές ακόμα συνήθειες:

  • Περιορίστε ή απενεργοποιήστε την Πάντα Ενεργή Οθόνη για να μειώσετε την κατανάλωση ενέργειας από την οθόνη.
  • Χρησιμοποιήστε τη Σκοτεινή Λειτουργία, ειδικά σε οθόνες AMOLED.
  • Ελέγξτε τις άδειες ειδοποιήσεων και σιγάστε εφαρμογές που στέλνουν υπερβολικές ειδοποιήσεις.
  • Μειώστε το χρόνο απενεργοποίησης της οθόνης ώστε να σβήνει πιο γρήγορα.
  • Ενεργοποιήστε τη Λειτουργία Εξοικονόμησης Μπαταρίας για λιγότερο σημαντικές εφαρμογές.

Ένας προγραμματιστής του HyperOS εξήγησε πρόσφατα στο φόρουμ της Xiaomi ότι μικρές αλλαγές όπως αυτές έχουν συχνά το μεγαλύτερο αποτέλεσμα: «Δεν χρειάζεστε βαθιά γνώση ρυθμίσεων – μόνο συνέπεια. Μικρές προσαρμογές οδηγούν σε μεγάλη εξοικονόμηση.»

Συνοψίζοντας

  1. Η «Αυτόματη Εκκίνηση Εφαρμογών» μπορεί να εξαντλεί τη μπαταρία αθόρυβα στο HyperOS.
  2. Η απενεργοποίησή της εξοικονομεί ενέργεια και βελτιώνει τον χρόνο αναμονής.
  3. Μόνο οι σημαντικές εφαρμογές ανταλλαγής μηνυμάτων πρέπει να παραμένουν ενεργές.
  4. Συνδυάστε μικρές αλλαγές για μεγαλύτερη καθημερινή χρήση.
  5. Η Xiaomi διατηρεί τις ρυθμίσεις μπαταρίας απλές αλλά ισχυρές.

Στο τέλος, αυτό είναι που στοχεύει η Xiaomi: πρακτική ευελιξία. Προσφέρει βαθύ έλεγχο όταν τον χρειάζεστε, αλλά οι καθημερινές ρυθμίσεις παραμένουν αρκετά εύχρηστες για όλους. Μερικές προσεκτικές αλλαγές μπορούν να μετατρέψουν ένα τηλέφωνο που εξαντλείται γρήγορα σε ένα που διαρκεί εύκολα από το πρωί μέχρι το βράδυ.

GizChina

Το κόστος της ομορφιάς: Το Ghost of Yōtei προκαλεί προβλήματα τροφοδοσίας στο PS5

0

Loading

Η πολυαναμενόμενη συνέχεια του Ghost of Tsushima, με τίτλο Ghost of Yōtei, κυκλοφόρησε πρόσφατα για το PlayStation 5, προσφέροντας μια οπτικά εντυπωσιακή εμπειρία. Αναπτυγμένο από την Sucker Punch Productions και εκδομένο από τη Sony Interactive Entertainment, το παιχνίδι μεταφέρει τους παίκτες στα τραχιά τοπία του όρους Yōtei στην Ιαπωνία του 1603, ακολουθώντας τη νέα πρωταγωνίστρια, Atsu, σε ένα μονοπάτι εκδίκησης. Ωστόσο, παρά τον ενθουσιασμό για τα εκπληκτικά γραφικά, το δυναμικό σύστημα καιρού και τη βελτιωμένη μηχανική μάχης, ένα ανησυχητικό πρόβλημα έχει ανακύψει: αναφορές ότι οι κονσόλες PS5 απενεργοποιούνται ξαφνικά κατά τη διάρκεια του παιχνιδιού.

Κυκλοφορώντας στις 30 Σεπτεμβρίου 2025, το Ghost of Yōtei έχει αποσπάσει θετικές κριτικές για την τεχνική του αρτιότητα, ιδιαίτερα στο PS5 Pro, όπου υποστηρίζει ray tracing στα 60 καρέ ανά δευτερόλεπτο. Ωστόσο, για ορισμένους παίκτες, οι υψηλές απαιτήσεις του παιχνιδιού φαίνεται να πιέζουν υπερβολικά το υλικό της κονσόλας, οδηγώντας σε απρόσμενες διακοπές ρεύματος. Μέχρι τις 15 Οκτωβρίου 2025, συζητήσεις σε πλατφόρμες όπως το Reddit, το X και gaming φόρουμ έχουν αναδείξει ένα μοτίβο κονσολών που «κόβουν το ρεύμα» – όρος που περιγράφει απότομες απενεργοποιήσεις οι οποίες απαιτούν πλήρη επανεκκίνηση του συστήματος.

Διαδεδομένες αναφορές από την κοινότητα

Οι καταγγελίες των παικτών ξεκίνησαν λίγο μετά την κυκλοφορία. Στο subreddit r/Ghostofyotei, ένα νήμα με τίτλο «Το PS5 απενεργοποιείται κατά τη διάρκεια του Ghost of Yōtei» περιγράφει πολλαπλές περιπτώσεις όπου οι κονσόλες σβήνουν στη μέση του παιχνιδιού, συχνά μετά από μερικές ώρες παιχνιδιού. Οι αναφορές προέρχονται κυρίως από χρήστες του βασικού μοντέλου PS5, αν και τουλάχιστον ένας κάτοχος PS5 Pro ανέφερε παρόμοια προβλήματα, υποδηλώνοντας ότι το ζήτημα δεν περιορίζεται σε μία μόνο έκδοση της κονσόλας.

Ένας χρήστης επιβεβαίωσε ότι αντιμετώπισε το πρόβλημα πολλές φορές στο ίδιο σημείο του παιχνιδιού, χρησιμοποιώντας την έκδοση V1.008 του λογισμικού. Προσπάθειες όπως η επανεγκατάσταση του παιχνιδιού ή η μείωση της ανάλυσης από 4K σε 1080p προσέφεραν μόνο προσωρινές λύσεις, με την κονσόλα να απενεργοποιείται ξανά τελικά.

Υποψίες για την αιτία και πιθανές λύσεις

Η κύρια υπόθεση αυτή τη στιγμή είναι ότι το πρόβλημα οφείλεται σε κακή βελτιστοποίηση του παιχνιδιού. Τα εντυπωσιακά γραφικά του Ghost of Yōtei φαίνεται να πιέζουν υπερβολικά τα εξαρτήματα της κονσόλας, ιδιαίτερα σε PS5 που μπορεί να έχουν προβλήματα ψύξης λόγω συσσωρευμένης σκόνης. Το ζήτημα επιδεινώνεται σε κονσόλες που δεν ψύχονται επαρκώς, ειδικά αν δεν έχουν καθαριστεί για καιρό.

Η Sucker Punch αντέδρασε κυκλοφορώντας αθόρυβα την ενημέρωση V1.009, χωρίς όμως να δημοσιεύσει επίσημες σημειώσεις για το τι διορθώνει. Παραμένει άγνωστο αν αυτή η ενημέρωση αντιμετωπίζει το πρόβλημα της απενεργοποίησης.

Για όσους αντιμετωπίζουν το πρόβλημα, μια άμεση λύση «φτιάξτο μόνος σου» φαίνεται να προσφέρει κάποια ελπίδα. Σύμφωνα με επιβεβαιωμένες περιπτώσεις, οι παρακάτω ενέργειες μπορεί να βοηθήσουν:

  • Καθαρισμός του ανεμιστήρα της κονσόλας: Αφαίρεση σκόνης για καλύτερη κυκλοφορία του αέρα.
  • Καθαρισμός της ψύκτρας (heatsink): Βελτιώνει τη θερμική απόδοση.
  • Εκκαθάριση της μνήμης cache του συστήματος: Μπορεί να μειώσει προβλήματα λογισμικού.

Αν και ο καθαρισμός της κονσόλας δεν λύνει το πρόβλημα για όλους, αποτελεί μια καλή αρχή, καθώς αντιμετωπίζει πιθανά προβλήματα ψύξης που ενισχύουν τις δυσλειτουργίες του παιχνιδιού.

Τι μπορούν να κάνουν οι παίκτες;

Μέχρι η Sucker Punch ή η Sony να εκδώσουν επίσημη δήλωση ή οριστική ενημέρωση, οι παίκτες μπορούν να δοκιμάσουν τα παραπάνω βήματα συντήρησης. Επιπλέον, η αναφορά προβλημάτων μέσω των επίσημων καναλιών υποστήριξης της Sony ή της Sucker Punch μπορεί να βοηθήσει στην επιτάχυνση της επίλυσης. Οι συζητήσεις στο X δείχνουν ότι η κοινότητα παραμένει ενεργή, μοιράζοντας συμβουλές και ενημερώσεις σε πραγματικό χρόνο.

Το Ghost of Yōtei είναι αναμφισβήτητα ένα τεχνικό επίτευγμα, αλλά τα προβλήματα τροφοδοσίας υπογραμμίζουν την πρόκληση της ισορροπίας μεταξύ οπτικής ποιότητας και σταθερότητας υλικού. Καθώς η Sucker Punch εργάζεται για τη διόρθωση, οι παίκτες καλούνται να δείξουν υπομονή – και ίσως να πιάσουν μια βούρτσα καθαρισμού – για να απολαύσουν πλήρως την περιπέτεια της Atsu.

gizchina

1.663 κυβερνοεπιθέσεις την εβδομάδα ανά εταιρεία στην Ελλάδα τον Σεπτέμβριο

0

Loading

Με αμείωτη ένταση συνεχίζεται η κυβερνο-επιθετικότητα, παγκοσμίως, με την Ελλάδα να μην εξαιρείται από αυτήν την καταιγίδα των επιθέσεων. Σύμφωνα με την Check Point Research, τον Σεπτέμβριο του 2025 καταγράφηκαν 1.900 κυβερνοεπιθέσεις εβδομαδιαίως ανά οργανισμό σε παγκόσμιο επίπεδο – αριθμός που, αν και μειωμένος κατά 4% σε σχέση με τον Αύγουστο, παραμένει 1% υψηλότερος σε ετήσια βάση. Για την Ελλάδα, τα στοιχεία της εταιρείας δείχνουν ότι τον Σεπτέμβριο λάμβαναν χώρα 1.663 ανά εταιρεία, αριθμός αυξημένος κατά 41% σε σχέση με το προηγούμενο έτος.

Check Point: 46% αύξηση στις επιθέσεις ransomware και αυξανόμενο ρίσκο διαρροής δεδομένων από την ΑΙ-Άνοδος 41% στην Ελλάδα

Η έκρηξη των επιθέσεων τύπου ransomware και οι νέοι κίνδυνοι από την Τεχνητή Νοημοσύνη (GenAI) αναδεικνύουν ένα σύνθετο και απειλητικό τοπίο. Η μελέτη της Check Point καταγράφει την εκτόξευση των επιθέσεων ransomware κατά 46%, ενώ το GenAI αναδεικνύεται σε νέο πεδίο κινδύνου, καθώς 1 στις 54 προτροπές ενέχει πιθανότητα διαρροής ευαίσθητων δεδομένων. 

Όπως τονίζει η έρευνα, η χρήση εργαλείων GenAI στους οργανισμούς αυξάνεται ραγδαία, αλλά και οι κίνδυνοι μαζί της. Η μελέτη της Check Point δείχνει ότι 1 στις 54 προτροπές GenAI ενείχε υψηλό κίνδυνο διαρροής ευαίσθητων δεδομένων, επηρεάζοντας το 91% των οργανισμών που χρησιμοποιούν συχνά τέτοια εργαλεία. Το 15% των προτροπών περιείχε πληροφορίες, όπως δεδομένα πελατών ή ιδιόκτητο κώδικα, υπογραμμίζοντας την ανάγκη για αυστηρούς κανόνες διακυβέρνησης AI και προστασίας δεδομένων.

Στο μεταξύ, οι επιθέσεις ransomware αναδείχθηκαν ως η πιο καταστροφική μορφή κυβερνοεγκλήματος. Τον Σεπτέμβριο καταγράφηκαν 562 περιστατικά παγκοσμίως, αυξημένα κατά 46% σε σχέση με το προηγούμενο έτος. Η Βόρεια Αμερική βρέθηκε στο επίκεντρο, συγκεντρώνοντας το 54% των περιστατικών, με τις ΗΠΑ να αντιπροσωπεύουν το 52% του συνόλου, ενώ η Ευρώπη ακολούθησε με 19%.

Οι επιθέσεις ανά κλάδο

Ανά κλάδο, περισσότερο επλήγησαν οι Κατασκευές και Μηχανική (11,4%), οι Επιχειρηματικές Υπηρεσίες (11%) και η Βιομηχανία (10,1%), με αυξανόμενη δραστηριότητα στις Χρηματοοικονομικές Υπηρεσίες, την Υγεία και τα Καταναλωτικά Αγαθά. Οι κυριότερες ομάδες ransomware ήταν οι Qilin (14,1%), Play (9,3%) και Akira (7,3%), με τις δύο τελευταίες να αξιοποιούν Rust-based κρυπτογράφηση και προηγμένα runtime εργαλεία για στοχευμένες επιθέσεις.

Ο εκπαιδευτικός τομέας παραμένει ο πιο στοχευμένος παγκοσμίως, με 4.175 επιθέσεις την εβδομάδα ανά οργανισμό (–3% YoY), ενώ οι τηλεπικοινωνίες καταγράφουν 2.703 επιθέσεις (+6%) και οι κυβερνητικοί φορείς 2.512 (–6%). 

Σε γεωγραφικό επίπεδο, η Αφρική σημείωσε τον υψηλότερο μέσο όρο με 2.902 επιθέσεις την εβδομάδα, ακολουθούμενη από τη Λατινική Αμερική (2.826) και την περιοχή Ασίας–Ειρηνικού (2.668). Αντίθετα, η Ευρώπη παρέμεινε σχετικά σταθερή με 1.577 επιθέσεις, ενώ η Βόρεια Αμερική κατέγραψε τη μεγαλύτερη ετήσια άνοδο (+17%).

«Το ransomware παραμένει η πιο καταστροφική απειλή, ενώ η εμφάνιση διαρροών δεδομένων μέσω GenAI προσθέτει μια νέα διάσταση κινδύνου», αναφέρει η Check Point Research. Όπως τονίζει, οι κυβερνοεγκληματίες εκμεταλλεύονται κάθε τεχνολογική καινοτομία πιο γρήγορα απ’ όσο μπορούν να προσαρμοστούν οι οργανισμοί. Η μόνη αποτελεσματική απάντηση είναι μια στρατηγική πρόληψης βασισμένη σε AI σε πραγματικό χρόνο, που προστατεύει δίκτυα, cloud, τερματικά και ταυτότητες.

sepe.gr

Ninite: Μία εξαιρετική επιλογή για μαζική εγκατάσταση προγραμμάτων στα Windows

0

Loading

Έχετε κουραστεί να χρειάζεται να πλοηγείστε σε δώδεκα διαφορετικές σελίδες λήψης μετά την αγορά ενός νέου υπολογιστή, μόνο και μόνο για να εγκαταστήσετε το λογισμικό που θέλετε; Αν ναι, το Ninite είναι η απάντηση στα προβλήματά σας.

Η διαδικασία είναι απλή: επισκεφτείτε την ιστοσελίδα ninite.com, επιλέξτε τα προγράμματα που θέλετε να εγκαταστήσετε (π.χ. Chrome, Discord, Steam, Office), και κατεβάστε τον προσαρμοσμένο εγκαταστάτη που δημιουργείται αυτόματα.

Με το που τρέξετε το αρχείο εγκατάστασης, το Ninite θα εγκαταστήσει αυτόματα όλα τα επιλεγμένα προγράμματα στο παρασκήνιο, χωρίς να χρειαστεί καμία παρέμβαση, όπως επιβεβαιώσεις ή επιλογές. Επιπλέον, το Ninite αποφεύγει να εγκαταστήσει ανεπιθύμητο λογισμικό ή bloatware.

Μπορείτε επίσης να το ξανατρέξετε οποιαδήποτε στιγμή για να ελέγξετε και να εγκαταστήσετε ενημερώσεις για τα προγράμματά σας. Με το που τρέξετε το αρχείο εγκατάστασης, το Ninite θα εγκαταστήσει αυτόματα όλα τα επιλεγμένα προγράμματα στο παρασκήνιο, χωρίς να χρειαστεί καμία παρέμβαση, όπως επιβεβαιώσεις ή επιλογές. Επιπλέον, το Ninite αποφεύγει να εγκαταστήσει ανεπιθύμητο λογισμικό ή bloatware. Μπορείτε επίσης να το ξανατρέξετε οποιαδήποτε στιγμή για να ελέγξετε και να εγκαταστήσετε ενημερώσεις για τα προγράμματά σας.

Η λύση είναι ιδιαίτερα βολική γιατί δεν απαιτεί χειρισμό πολλαπλών ιστοσελίδων ή επιπλέον βήματα, ενώ προσφέρει δυνατότητα μαζικής αναβάθμισης λογισμικού με απλό τρόπο, υποστηρίζοντας πάνω από 125 δημοφιλείς εφαρμογές και εργαλεία στις κατηγορίες περιηγητών, gaming, παραγωγικότητας και cloud υπηρεσιών.

Αν δεν το ξέρατε λοιπόν, ευκαιρία να το μάθετε ότι το Ninite αποτελεί μια ιδανική επιλογή για γρήγορη και ασφαλή προετοιμασία νέων υπολογιστών ή μαζικών ενημερώσεων χωρίς περιττά κλικ και πολυπλοκότητες.