Η Samsung Electronics ανακοίνωσε σημαντική αύξηση των τιμών για ορισμένα chips μήμης RAM μέχρι και 60% από τον Σεπτέμβριο μέχρι τον Νοέμβριο του 2025, λόγω επιδεινούμενης έλλειψης στην παγκόσμια αγορά μνήμης. Συγκεκριμένα, η τιμή για το μοντέλο 32GB DDR5 ανέβηκε από τα 149 δολάρια στα 239 δολάρια μέσα σε δύο μήνες, ενώ και τα άλλα μεγέθη μνημών (16GB, 128GB, 64GB, 96GB) κατέγραψαν ανάλογες αυξήσεις της τάξης του 30% έως 50%.
Η αιτία της αύξησης είναι η αυξημένη ζήτηση για υποδομές τεχνητής νοημοσύνης (AI) και data centers, που έχει δημιουργήσει έντονο ανταγωνισμό και ανάγκη αποθήκευσης μεγάλης χωρητικότητας. Η Samsung ανέβαλε την καθιερωμένη μηνιαία ανακοίνωση τιμών τον Οκτώβριο, γεγονός που υποδηλώνει την αυξημένη αβεβαιότητα και ένταση στις διαπραγματεύσεις για συμβάσεις προμήθειας.
Αναλυτές προβλέπουν περαιτέρω αυξήσεις στα συμβόλαια τριμήνου το τελευταίο τρίμηνο του 2025, με εκτιμήσεις για μια αύξηση της τάξης του 40%-50%, υψηλότερη από το μέσο όρο της αγοράς που κυμαίνεται στο 30%. Αυτό αυξάνει το κόστος για μεγάλες εταιρείες που χτίζουν και επεκτείνουν τις υποδομές AI τους, αλλά και για καταναλωτικά προϊόντα όπως smartphones και υπολογιστές.
Η έλλειψη και οι αυξήσεις τιμών αναμένεται να συνεχιστούν και να ενταθούν το 2026, ενώ ο κλάδος προσπαθεί να ανταποκριθεί στην αυξανόμενη ανάγκη για προηγμένη μνήμη και την εκρηκτική ζήτηση που επιφέρει η τεχνητή νοημοσύνη.
Αυτή η αναταραχή στην αγορά μνήμης επηρεάζει ευρύτερα τις τεχνολογικές αλυσίδες εφοδιασμού και πιθανόν θα έχει αντίκτυπο στην τιμολόγηση συσκευών και υπηρεσιών στον τελικό χρήστη. Η Samsung, ως κορυφαίος παίκτης, επωφελείται από αυτές τις συνθήκες, παρότι είχε υστερήσει αρχικά στον ανταγωνισμό των chips AI.
Αυτές οι εξελίξεις αντικατοπτρίζουν την ένταση και τις προκλήσεις που αντιμετωπίζει η βιομηχανία ημιαγωγών στο σκηνικό της νέας τεχνολογικής εποχής όπου η AI καθορίζει πολλές εξελίξεις.
Η Google ανακοίνωσε σημαντικές αλλαγές που αφορούν τη διαδικασία εγκατάστασης εφαρμογών Android εκτός του Play Store, γνωστή ως sideloading.
Από το 2026 και μετά, θα απαιτείται η επαλήθευση ταυτότητας των προγραμματιστών ώστε να μειωθούν οι κίνδυνοι από κακόβουλο λογισμικό, καθώς πολλοί επιβλαβείς κωδικοποιητές εκμεταλλεύονται την ανωνυμία που προσφέρει το sideloading για να διανείμουν malware ή να κλέβουν προσωπικά δεδομένα χρηστών. Η νέα πολιτική θα εφαρμοστεί σταδιακά από χώρες όπως Βραζιλία, Ινδονησία, Σιγκαπούρη και Ταϊλάνδη το 2026 και το 2027 παγκοσμίως σε όλες τις πιστοποιημένες συσκευές Android.
Ωστόσο, η Google κατανοεί ότι υπάρχουν προχωρημένοι χρήστες και προγραμματιστές που χρειάζονται μεγαλύτερη ευελιξία. Για αυτούς έχει σχεδιάσει μια ειδική «προηγμένη ροή» που θα τους επιτρέπει, αν το επιλέξουν, να δεχθούν τους κινδύνους και να εγκαθιστούν εφαρμογές από μη επαληθευμένους προγραμματιστές, διατηρώντας το sideloading ανοιχτό για τους πιο έμπειρους χρήστες. Αυτή η προσέγγιση προσπαθεί να ισορροπήσει την ασφάλεια με την ελευθερία διανομής εφαρμογών, περιορίζοντας ταυτόχρονα τη δυνατότητα των κακόβουλων παραγόντων να διασπείρουν επιβλαβές λογισμικό.
Η επαλήθευση προγραμματιστή απαιτεί εγγραφή μέσω του νέου Android Developer Console, όπου ο κάθε δημιουργός εφαρμογών θα πρέπει να αποκαλύπτει την ταυτότητά του, αυξάνοντας την ευθύνη και τη διαφάνεια. Η Google ήδη εφαρμόζει επαλήθευση μέσα στο Play Store από το 2023 και τώρα επεκτείνει τον έλεγχο και στις εφαρμογές που διανέμονται εκτός αυτού. Παράλληλα, παρέχεται ειδική μεταχείριση σε φοιτητές και hobby developers μέσω ξεχωριστού τύπου λογαριασμού να διευκολυνθεί η συμμετοχή τους χωρίς υπερβολικές απαιτήσεις.
Αυτές οι αλλαγές αποτελούν σημαντικό βήμα για την ενίσχυση της ασφάλειας των Android συσκευών, μειώνοντας τις επιθέσεις τύπου malware και τις απάτες, ενώ παράλληλα προσπαθούν να διατηρήσουν το οικοσύστημα ανοιχτό για την κοινότητα προγραμματιστών και χρήστες με προχωρημένες τεχνικές γνώσεις. Η πλήρης εφαρμογή αναμένεται το 2027, ενώ ήδη από τις αρχές του 2026 θα ξεκινήσει η σταδιακή υλοποίηση και οι προγραμματιστές μπορούν να συμμετέχουν σε πρώιμη πρόσβαση για να δοκιμάσουν το σύστημα.
Αυτό το νέο μοντέλο έρχεται ως απάντηση στη συνεχιζόμενη μάχη κατά των ανώνυμων και επιβλαβών εφαρμογών, επιδιώκοντας ισορροπία μεταξύ ασφάλειας, ελευθερίας επιλογών και καινοτομίας στο Android οικοσύστημα.
Η Kaspersky ανακοινώνει το λανσάρισμα ενός νέου, δωρεάν διαδικτυακού μαθήματος για τις βασικές αρχές της κυβερνο-υγιεινής, η οποία είναι απαραίτητη για όλους όσους χρησιμοποιούν καθημερινά το διαδίκτυο και τις έξυπνες συσκευές, αλλά ίσως δεν γνωρίζουν επαρκώς τους κινδύνους που ελλοχεύουν στο ψηφιακό περιβάλλον.
Στο μάθημα, οι ειδικοί της Kaspersky εξηγούν με απλή και κατανοητή γλώσσα το πώς μπορεί κανείς να έχει μία ασφαλή διαδικτυακή ζωή και να προστατεύει τον εαυτό του και τα αγαπημένα του πρόσωπα από τις κυβερνοαπειλές.
Σήμερα, οι άνθρωποι περνούν κατά μέσο όρο σχεδόν επτά ώρες την ημέρα συνδεδεμένοι στο διαδίκτυο, σερφάροντας ή χρησιμοποιώντας συσκευές, αφήνοντας παράλληλα τεράστιες ποσότητες προσωπικών δεδομένων online και μένοντας συχνά εκτεθειμένοι σε παγίδες απατεώνων. Μόνο το 2024, η Kaspersky εντόπισε 4,9 δισεκατομμύρια κυβερνοεπιθέσεις παγκοσμίως. Με τη συνεχή αύξηση των περιστατικών phishing και απάτης, η βασική γνώση ασφάλειας πληροφοριών καθίσταται πλέον αναγκαία για να μείνει κανείς ήσυχος μέσα σε ένα τόσο επισφαλές περιβάλλον.
Για να βοηθήσει τους ανθρώπους να προσαρμοστούν με ασφάλεια στις σύγχρονες τεχνολογίες, η Kaspersky δημιούργησε το νέο διαδικτυακό μάθημα «Cyberhygiene». Πρόκειται για ένα ανοιχτό μάθημα ψηφιακής παιδείας, σχεδιασμένο για ένα ευρύ κοινό, ανεξαρτήτως ηλικίας ή επαγγέλματος, που καλύπτει τα βασικά ζητήματα ψηφιακής ασφάλειας.
Μέσα από τα βίντεο-μαθήματα, οι ειδικοί της Kaspersky εξηγούν στους συμμετέχοντες πώς να προστατεύουν τα προσωπικά τους δεδομένα, να χρησιμοποιούν με ασφάλεια το email, τα κοινωνικά δίκτυα και άλλες εφαρμογές, καθώς και πώς να πραγματοποιούν ασφαλείς online αγορές. Οι συμμετέχοντες θα μάθουν επίσης να αναγνωρίζουν τηλεφωνικές απάτες, phishing και άλλες κυβερνοαπειλές, ενώ ένα ξεχωριστό μάθημα είναι αφιερωμένο στους online κινδύνους για τα παιδιά.
Το νέο μάθημα είναι κατάλληλο για όλα τα επίπεδα χρηστών και δεν απαιτεί ειδικές γνώσεις πληροφορικής. Αποτελείται συνολικά από 15 σύντομα μαθήματα, διάρκειας 15–20 λεπτών το καθένα, τα οποία οι συμμετέχοντες μπορούν να παρακολουθήσουν με τον δικό τους ρυθμό. Για την εδραίωση των γνώσεων, κάθε ενότητα συνοδεύεται από περίληψη και συμβουλές κυβερνοασφάλειας, ενώ όσοι επιθυμούν μπορούν να λάβουν πιστοποιητικό μετά από τελική αξιολόγηση.
«Καθώς ο ψηφιακός κόσμος εξελίσσεται ραγδαία, η ευαισθητοποίηση γύρω από την κυβερνοασφάλεια συχνά μένει πίσω, αφήνοντας περιθώρια στους απατεώνες να εκμεταλλευτούν ευάλωτους χρήστες. Δεν είναι εύκολο για τους μεγαλύτερους σε ηλικία να συμβαδίσουν με την τεχνολογική πρόοδο και να μάθουν να χρησιμοποιούν συσκευές και εφαρμογές με ασφάλεια. Όμως και οι νεότεροι αποτελούν εύκολους στόχους. Έτσι γεννήθηκε η ιδέα του μαθήματος “Cyberhygiene”: ένα πρόγραμμα που κάνει τις έννοιες της ψηφιακής ασφάλειας κατανοητές για όλους, δίνοντάς τους τη δυνατότητα να αναγνωρίζουν τις απάτες εγκαίρως. Η Kaspersky έτσι κάνει ένα ακόμα βήμα προς την αποστολή της, δηλαδή τη δημιουργία ενός πιο ασφαλούς ψηφιακού κόσμου», δήλωσε η Evgeniya Russkikh, Επικεφαλής Ακαδημαϊκών Θεμάτων της Kaspersky.
Το μάθημα είναι διαθέσιμο δωρεάν στον ιστότοπο Kaspersky Academy και να τονίσουμε ότι είναι στα Αγγλικά, χωρίς ωστόσο να απαιτείται εγγραφή.
Για περισσότερες πληροφορίες σχετικά με το διαδικτυακό μάθημα «Cyberhygiene» και άλλες εκπαιδευτικές πρωτοβουλίες της Kaspersky, επισκεφθείτε τη σελίδα του Kaspersky Academy.
Το νέο σύστημα με τις «έξυπνες» κάμερες της Τροχαίας έχει ήδη ξεκινήσει να λειτουργεί στην Ελλάδα, και οι πρώτες ηλεκτρονικές κλήσεις για παραβάσεις του Κώδικα Οδικής Κυκλοφορίας έχουν ήδη φτάσει στους οδηγούς μέσω της θυρίδας πολίτη στο gov.gr. Η διαδικασία είναι πλήρως ψηφιακή, με τα πρόστιμα να αποστέλλονται αυτόματα, συνοδευόμενα από βίντεο και φωτογραφίες της παράβασης, ενώ σε ορισμένες περιπτώσεις το ποσό φτάνει μέχρι και τα 2.000 ευρώ.
Μεταξύ των πρώτων παραβατών βρίσκονται δύο οδηγοί supercars στην Αττική Οδό, οι οποίοι καταγράφηκαν να κινούνται με ταχύτητες άνω των 200 χλμ./ώρα. Ο ένας από αυτούς είχε καταγραφεί να τρέχει με 213 χλμ./ώρα, και και οι δύο έλαβαν το ανώτατο πρόστιμο των 2.000 ευρώ, το οποίο πλέον κοινοποιείται αποκλειστικά ψηφιακά.
Τι ελέγχουν οι νέες κάμερες
Το σύστημα έχει σχεδιαστεί για να εντοπίζει μια ευρεία γκάμα παραβάσεων, όπως:
Υπερβολική ταχύτητα
Παραβίαση ερυθρού σηματοδότη
Χρήση κινητού τηλεφώνου κατά την οδήγηση
Μη χρήση ζώνης ασφαλείας ή κράνους
Παραβίαση γραμμής ή STOP (σε επόμενη φάση)
Οι κάμερες συνεργάζονται με αλγορίθμους τεχνητής νοημοσύνης που κάνουν την πρώτη αξιολόγηση των λήψεων, ενώ η παράβαση επιβεβαιώνεται από ανθρώπινο ελεγκτή πριν φύγει η ηλεκτρονική κλήση.
Ήδη λειτουργούν 41 κάμερες σε 17 δήμους της Αττικής, ενώ μέσα στους επόμενους μήνες αναμένεται να ξεπεράσουν τις 500. Ο στόχος είναι μέχρι το 2026 να λειτουργούν περίπου 3.000 κάμερες πανελλαδικά, τοποθετημένες σε σημεία με υψηλό δείκτη επικινδυνότητας.
Πώς βλέπει ο οδηγός την κλήση
Οι πολίτες μπορούν να βρουν όλες τις πληροφορίες για την παράβαση μέσω του my.gov.gr, όπου εμφανίζονται ημερομηνία και ώρα καταγραφής, τύπος παράβασης, πρόστιμο και φωτογραφικό/βιντεοληπτικό υλικό. Η διαδικασία είναι πλέον πλήρως ψηφιοποιημένη, χωρίς έντυπες κλήσεις ή ειδοποιητήρια.
Οι αρμόδιες αρχές τονίζουν ότι το νέο δίκτυο καταγράφει τις παραβάσεις με πολύ υψηλή ακρίβεια, περιορίζοντας το περιθώριο αμφισβήτησης. Με δεδομένη την επέκταση του συστήματος σε όλη τη χώρα, οι οδηγοί καλούνται να είναι ιδιαίτερα προσεκτικοί, καθώς η αποστολή ηλεκτρονικών κλήσεων θα γίνει μέρος της καθημερινότητας.imerisia+1ω
Η εγκυκλοπαίδεια του Elon Musk που λειτουργεί με τεχνητή νοημοσύνη, η Grokipedia, αναφέρει χιλιάδες πηγές που θεωρούνται αναξιόπιστες από ειδικούς, εγείροντας ανησυχίες σχετικά με την αξιοπιστία της πλατφόρμας ως πηγής πληροφοριών, σύμφωνα με μελέτη που δημοσιεύθηκε την Παρασκευή από ερευνητές του Cornell Tech.
Η ολοκληρωμένη ανάλυση, που δημοσιεύθηκε στο arXiv, διαπίστωσε ότι η Grokipedia περιλαμβάνει 2,6 εκατομμύρια αναφορές σε πηγές που οι συντάκτες της Wikipedia έχουν χαρακτηρίσει ως «γενικά αναξιόπιστες», «σε μαύρη λίστα» ή «απαξιωμένες»—αντιπροσωπεύοντας το 6% όλων των αναφορών, διπλάσιο ποσοστό από αυτό που βρέθηκε στη Wikipedia. Η μελέτη διεξήχθη από τον Harold Triedman, ερευνητή ιδιωτικότητας και ασφάλειας στο Cornell Tech, και τον Alexios Mantzarlis, διευθυντή της Πρωτοβουλίας Ασφάλειας, Εμπιστοσύνης και Προστασίας του πανεπιστημίου.
Ανάμεσα στα πιο ανησυχητικά ευρήματα, οιερευνητές ανακάλυψαν 180 αναφορές σε ιστότοπους που η Wikipedia δεν αναφέρει ποτέ, συμπεριλαμβανομένων 42 αναφορών στο Stormfront, ένα φόρουμ λευκών εθνικιστών, 34 στον ιστότοπο θεωριών συνωμοσίας InfoWars, και δεκάδες περισσότερες στον αντιεμβολιαστικό ιστότοπο Natural News. «Η Grokipedia αναφέρει αυτές τις πηγές χωρίς να χαρακτηρίζει την αξιοπιστία τους», σημείωσαν οι ερευνητές.
Η Πλατφόρμα τα έχει κάνει γενικώς μούσκεμα!
Ξεκινώντας από την εταιρεία xAI του Musk, η Grokipedia τοποθετείται ως μια λιγότερο μεροληπτική εναλλακτική της Wikipedia, την οποία ο Musk έχει επικρίνει επανειλημμένα ως “προπαγάνδα”. Ωστόσο, το Ίδρυμα Wikimedia έχει τονίσει ότι “ακόμη και η Grokipedia χρειάζεται την Wikipedia για να υπάρχει”, σημειώνοντας ότι μεγάλο μέρος του περιεχομένου της εγκυκλοπαίδειας AI φαίνεται να προέρχεται από άρθρα της Wikipedia.
Στην προσπάθεια για περαιτέρω σχόλια, η xAI απάντησε με ένα αυτοματοποιημένο μήνυμα που ανέφερε “Τα Παραδοσιακά Μέσα λένε ψέματα”.
Τα Public παρουσιάζουν τη φετινή τους Black Friday καμπάνια με μια ξεχωριστή προσέγγιση που αποτυπώνει την εξέλιξη των καταναλωτικών συνηθειών: το Merry Friday. Η καμπάνια βασίζεται σε δύο σημαντικά insights της αγοράς – ολοένα και περισσότεροι καταναλωτές αξιοποιούν τις Black Friday εκπτώσεις για να προμηθευτούν τα Χριστουγεννιάτικα τους δώρα για φίλους και αγαπημένους, συνδυάζοντας έξυπνες αγορές με έγκαιρο σχεδιασμό. Την ίδια στιγμή, η BlackFriday παραμένει η περίοδος που οι καταναλωτές επιλέγουν να κάνουν ένα δώρο και στον εαυτό τους, επενδύοντας σε προϊόντα που πραγματικά επιθυμούν.
Πρωταγωνιστής της καμπάνιας είναι ο ταλαντούχος ηθοποιός Λευτέρης Ελευθερίου, ο οποίος ενσαρκώνει έναν μοντέρνο, “undercover” Άγιο Βασίλη έτοιμο να ανακαλύψει και αξιοποιήσει τα πιο ho ho hot deals. Με τη λίστα των δώρων στα χέρια του, περιηγείται στα Public αναζητώντας τις καλύτερες προσφορές για να ικανοποιήσει κάθε επιθυμία – από τεχνολογία και gadgets μέχρι παιχνίδια και οικιακές συσκευές.
Φέτος, τα Public μετατρέπουν τη λίστα επιθυμιών σε πραγματικότητα με προσφορές που καλύπτουν κάθε ανάγκη. Από τα must-have Smartwatch Garmin Fenix 7 Pro στα 499€, που συνδυάζουν στυλ και λειτουργικότητα, μέχρι το Xiaomi Redmi Note 14 Pro 5G στα 279€, για τους λάτρεις των smartphones και την QLED 55″ 4K Smart TV της Samsung στα 499€ για απολαυστικές οικογενειακές στιγμές – η τεχνολογία αιχμής είναι πιο προσιτή από ποτέ.
Για ένα σπίτι που λάμπει, οι σκούπες stick Dyson V7 στα 259€, Xiaomi G20 Max στα 229€, αλλά και οι Xiaomi Robot Vacuum X20+ στα 380€ και η Miele Guard M1 Performance στα 199€ κάνουν τις καθημερινές δουλειές, ενώ το πλυντήριο Miele WSA 123 WCS 8 κιλών στα 798€ φέρνει την premium ποιότητα στο σπίτι. Για όσους αναζητούν πολυτέλεια, το εμβληματικό Dyson Airwrap στα 499€ αποτελεί το απόλυτο δώρο περιποίησης. Τέλος, για κάθε λάτρη της ανάγνωσης: Με εκπτώσεις έως 50% σε 50 επιλεγμένους κωδικούς βιβλίων, τα Public κάνουν τη γνώση και τη φαντασία προσιτές σε όλους.
Για όσους επιλέγουν να επενδύσουν στη γνώση, τα Public προσφέρουν φέτος και έκπτωση έως 85% στα Public Courses, με δωρεάν δοκιμή και εγγύηση επιστροφής χρημάτων. Έτσι, η Black Friday μετατρέπεται σε μια μοναδική ευκαιρία για προσωπική και επαγγελματική εξέλιξη. Η πλατφόρμα Public Courses, που δημιουργήθηκε σε συνεργασία των Public με τη Workearly, διαθέτει περισσότερα από 100 μαθήματα σε τομείς σχετικούς με την επαγγελματική ανάπτυξη, τη δημιουργικότητα και την προσωπική εξέλιξη.
Είτε ψάχνετε το τέλειο δώρο για τα αγαπημένα σας πρόσωπα, είτε θέλετε να κάνετε ένα δώρο στον εαυτό σας, τα Ho-Ho-Hot Deals των Public έχουν ακριβώς αυτό που χρειάζεστε.
Παράλληλα με τις Black Friday επιλογές, βασικά πλεονεκτήματα που κάνουν τα Public ιδανικό προορισμό είναι:
Δυνατότητα αλλαγής έως 10/01/2026: Κατανοώντας ότι τα Χριστουγεννιάτικα δώρα χρειάζονται ιδιαίτερη φροντίδα, τα Public επεκτείνουν τη διάρκεια ισχύος της Κάρτας Αλλαγής έως τις 10 Ιανουαρίου, για αγορές που πραγματοποιούνται από τις 13 Νοεμβρίου έως 1 Δεκεμβρίου. Έτσι, οι καταναλωτές μπορούν να αποκτήσουν τα δώρα τους σε τιμές Black Friday, με τη σιγουριά ότι θα έχουν τη δυνατότητα αλλαγής σε περίπτωση που χρειαστεί.
Υπηρεσία Εγγύηση Χαμηλότερης Τιμής: Η υπηρεσία αυτή επιτρέπει στους καταναλωτές να ψωνίζουν με απόλυτη σιγουριά είδη τεχνολογίας και οικιακών συσκευών, γνωρίζοντας ότι η διαφορά στην τιμή καλύπτεται, ακόμη και αν αυτή προκύψει μέσα στις επόμενες 14 ημέρες από την αγορά. Η επιστροφή της διαφοράς γίνεται εύκολα και γρήγορα σε ευρώ μέσω του Public Wallet. Η αξία θα είναι διαθέσιμη για τις επόμενες αγορές, όποτε επιθυμεί ο καταναλωτής.
Άτοκες Δόσεις: Ευελιξία πληρωμής για κάθε προϋπολογισμό χωρίς πιστωτική κάρτα.
Ετοιμοπαράδοτα Προϊόντα: Άμεση διαθεσιμότητα στα καταστήματα Public και στο public.gr.
Public+: Επιστροφή ευρώ στο Public Wallet για επόμενες αγορές στα καταστήματα Public ή στο public.gr
Η καμπάνια “Merry Friday” έρχεται να θυμίσει ότι η Black Friday δεν είναι μόνο η στιγμή για μεγάλες αγορές, αλλά και η ιδανική ευκαιρία να ετοιμαστεί το καταναλωτικό κοινό έγκαιρα για τις γιορτές, με τις πιο έξυπνες και συμφέρουσες επιλογές.
Γιατί φέτος το γράμμα στον Αϊ-Βασίλη θα απαντηθεί νωρίτερα στα Public!
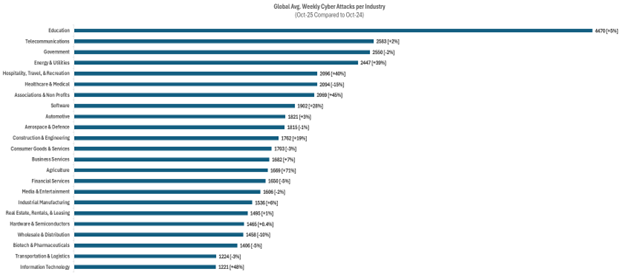
Η Ελλάδα βρίσκεται, πλέον, ανάμεσα στις ευρωπαϊκές χώρες με τη μεγαλύτερη άνοδο στις κυβερνοεπιθέσεις, με 1.536 εβδομαδιαίες επιθέσεις ανά οργανισμό και ετήσια αύξηση 36%. Τα νέα στοιχεία της Check Point Research για τον Οκτώβριο 2025 καταγράφουν μια ταχεία κλιμάκωση της δραστηριότητας κυβερνοεγκληματικών ομάδων, με τους κλάδους του Δημοσίου, των Καταναλωτικών Αγαθών και Υπηρεσιών, των Επαγγελματικών Υπηρεσιών, της Αυτοκινητοβιομηχανίας και των Χρηματοοικονομικών Υπηρεσιών να βρίσκονται στο επίκεντρο των επιθέσεων.
Άνοδος 36% των επιθέσεων στην Ελλάδα σε ένα χρόνο, σύμφωνα με την έκθεση Global Threat Intelligence Report για τον Οκτώβριο
Σύμφωνα με την έκθεση Global Threat Intelligence Report, η κατάταξη των πλέον στοχευμένων κλάδων δείχνει ότι κρίσιμες υποδομές και βασικοί οικονομικοί κλάδοι παραμένουν μόνιμος στόχος, καθώς το ενδιαφέρον των επιτιθέμενων στρέφεται σε υπηρεσίες υψηλής αξίας και συστήματα με μεγάλη εξάρτηση από ψηφιακές διαδικασίες.
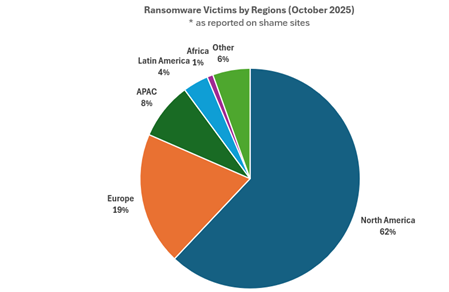
Σε παγκόσμιο επίπεδο, οι οργανισμοί αντιμετώπισαν κατά μέσο όρο 1.938 κυβερνοεπιθέσεις ανά εβδομάδα, σημειώνοντας αύξηση 5% σε ετήσια βάση. Το ransomware καταγράφει εκρηκτική άνοδο: 801 δημόσια γνωστά περιστατικά και ετήσια αύξηση 48%, με τις ΗΠΑ και τον Καναδά να σηκώνουν το μεγαλύτερο βάρος.
Οι πιο στοχοποιημένες βιομηχανίες από ransomware είναι οι Business Services (12%), Consumer Goods & Services (10,5%) και Industrial Manufacturing (10,4%), ενώ οι τρεις πιο ενεργές ομάδες – Qilin, Akira και Sinobi – ευθύνονται σχεδόν για το 40% των περιστατικών.
Κίνδυνοι διαρροής δεδομένων
Ένα από τα πιο ανησυχητικά ευρήματα της έκθεσης αφορά τη χρήση εργαλείων Generative AI σε εταιρικά δίκτυα. Η Check Point Research εντοπίζει ότι μία στις 44 GenAI prompts ενείχε υψηλό κίνδυνο διαρροής δεδομένων. Ταυτόχρονα, το 87% των οργανισμών, που χρησιμοποιούν συστηματικά GenAI, επηρεάστηκε από τέτοιους κινδύνους, ενώ το 19% των prompts περιείχαν ευαίσθητες πληροφορίες, όπως κώδικα, credentials, εσωτερική επικοινωνία ή δεδομένα πελατών. Ταυτόχρονα, η χρήση GenAI σε εταιρικό περιβάλλον αυξήθηκε 8% ημερησίως τον Οκτώβριο.
Σύμφωνα με τους αναλυτές, η αυξημένη διαρροή source code και credentials δείχνει μια νέα κατηγορία απειλών, που μπορεί να επιτρέψει στους επιτιθέμενους να προετοιμάσουν πιο στοχευμένες και πιο αποτελεσματικές επιθέσεις.
Η Λατινική Αμερική στην κορυφή
Η Λατινική Αμερική – όπως προκύπτει από την έκθεση – παραμένει η πιο στοχοποιημένη περιοχή παγκοσμίως με 2.966 εβδομαδιαίες επιθέσεις ανά οργανισμό. Ακολουθούν η Αφρική (2.782), η Ασία-Ειρηνικός (2.703) και η Ευρώπη, η οποία καταγράφει άνοδο 4%.
Η μεγαλύτερη ετήσια αύξηση σημειώνεται στη Βόρεια Αμερική με +18% YoY, ένδειξη ότι οι κυβερνοεγκληματικές ομάδες εντείνουν τη δραστηριότητά τους σε κρίσιμες αγορές.
«Η πραγματική ανησυχία βρίσκεται στη συχνότητα και την επιτυχία των ransomware επιθέσεων, αλλά και στους κινδύνους διαρροής δεδομένων που ενισχύονται από GenAI», σχολιάζει η Check Point Research. Όπως σημειώνει, «η μόνη αποτελεσματική προσέγγιση είναι το prevention–first, ενισχυμένο από real–timeAI και proactivethreatintelligence».
Στο ετήσιο Συνέδριο Κβαντικών Προγραμματιστών, η IBM (NYSE: IBM) παρουσίασε σήμερα θεμελιώδη πρόοδο στην πορεία της για την επίτευξη τόσο κβαντικού πλεονεκτήματος έως το τέλος του 2026 όσο και κβαντικής υπολογιστικής ανοχής σφαλμάτων έως το 2029.
«Υπάρχουν πολλοί πυλώνες για να φέρουμε στον κόσμο την πραγματικά χρήσιμη κβαντική υπολογιστική», δήλωσε ο Jay Gambetta, Διευθυντής Έρευνας και ΙΒΜ Fellow.«Πιστεύουμε ότι η IBM είναι η μόνη εταιρεία που είναι σε θέση να εφεύρει και να κλιμακώνει γρήγορα κβαντικό λογισμικό, υλικό, κατασκευές και διόρθωση σφαλμάτων για να ξεκλειδώσει μετασχηματιστικές εφαρμογές».Είμαστε ενθουσιασμένοι που ανακοινώνουμε πολλά από αυτά τα ορόσημα σήμερα.
Κβαντικοί Υπολογιστές IBM Κατασκευασμένοι για Κλιμακούμενο Πλεονέκτημα
Η IBM παρουσιάζει τον IBM Quantum Nighthawk, τον πιο προηγμένο κβαντικό επεξεργαστή της μέχρι σήμερα, σχεδιασμένο με αρχιτεκτονική που συμπληρώνει το κβαντικό λογισμικό υψηλής απόδοσης, ώστε να προσφέρει κβαντικό πλεονέκτημα τον επόμενο χρόνο: το σημείο στο οποίο ένας κβαντικός υπολογιστής μπορεί να λύσει ένα πρόβλημα καλύτερα από όλες τις κλασικές μεθόδους.
Το IBM Quantum Nighthawk αναμένεται να παραδοθεί στους χρήστες της IBM μέχρι το τέλος του 2025 και θα προσφέρει:
– 120 qubits συνδεδεμένα μεταξύ τους μέσω 218 tunable couplers επόμενης γενιάς με τους τέσσερις πλησιέστερους γείτονές τους σε ένα τετραγωνικό πλέγμα – μια αύξηση πάνω από 20% στους couplers σε σύγκριση με το IBM Quantum Heron
– Αυτή η αυξημένη συνδεσιμότητα qubit θα επιτρέψει στους χρήστες να εκτελούν με ακρίβεια κυκλώματα με 30 τοις εκατό περισσότερη πολυπλοκότητα σε σχέση με τον προηγούμενο επεξεργαστή της IBM, διατηρώντας παράλληλα χαμηλά ποσοστά σφάλματος.
– Αυτή η αρχιτεκτονική θα επιτρέψει στους χρήστες να εξερευνήσουν πιο υπολογιστικά απαιτητικά προβλήματα που απαιτούν έως και 5.000 πύλες two-qubit, τις θεμελιώδεις πράξεις σύζευξης (entangling operations) που είναι κρίσιμες για τον κβαντικό υπολογισμό.
Η IBM αναμένει ότι οι μελλοντικές εκδόσεις του IBM Quantum Nighthawk θα προσφέρουν έως και 7.500 πύλες μέχρι το τέλος του 2026 και στη συνέχεια έως και 10.000 πύλες το 2027.Μέχρι το 2028, τα συστήματα που βασίζονται στο Nighthawk θα μπορούσαν να υποστηρίξουν έως και 15.000 πύλες two-qubit, ενεργοποιούμενες από 1.000 ή περισσότερα συνδεδεμένα qubit, τα οποία θα επεκτείνονται μέσω couplers μεγάλης εμβέλειας – τεχνολογία που παρουσιάστηκε για πρώτη φορά σε πειραματικούς επεξεργαστές της IBM την περασμένη χρονιά.
Η IBM αναμένει ότι οι πρώτες περιπτώσεις επαληθευμένου κβαντικού πλεονεκτήματος θα επιβεβαιωθούν από την ευρύτερη κοινότητα μέχρι το τέλος του 2026. Για να ενθαρρύνουν την αυστηρή επικύρωσή τους και να προωθήσουν τις καλύτερες κβαντικές και κλασικές προσεγγίσεις, η IBM, η Algorithmiq, ερευνητές στο Ινστιτούτο Flatiron και η BlueQubitσυνεισφέρουν νέα αποτελέσματα σε έναν ανοιχτό, κοινοτικά καθοδηγούμενο ιχνηλάτη κβαντικού πλεονεκτήματος (quantum advantage tracker) για τη συστηματική παρακολούθηση και επαλήθευση αναδυόμενων επιδείξεων κβαντικού πλεονεκτήματος.
Σήμερα, το community tracker υποστηρίζει τρία πειράματα για κβαντικό πλεονέκτημα σε τομείς όπως η παρατηρήσιμη εκτίμηση (observable estimation) , προβλήματα παραλλαγής ( variational problems) και προβλήματα με αποτελεσματική κλασική επαλήθευση (problems with efficient classical verification. Η IBM ενθαρρύνει την επιστημονική κοινότητα να συνεισφέρει ενεργά στο tracker και να προάγει έναν διαρκή διάλογο και σύγκριση με τις πιο εξελιγμένες κλασσικές μεθόδους, προωθώντας τη συνεργασία και την πρόοδο στην έρευνα γύρω από το quantum advantage.
«Είμαι περήφανος που η ομάδα μας στην Algorithmiq ηγείται ενός από τα τρία έργα του νέου συστήματος παρακολούθησης κβαντικού πλεονεκτήματος.»«Το μοντέλο που σχεδιάσαμε εξερευνά καθεστώτα τόσο πολύπλοκα που αμφισβητεί όλες τις σύγχρονες κλασικές μεθόδους που έχουν δοκιμαστεί μέχρι στιγμής», δήλωσε η Sabrina Maniscalco, Διευθύνουσα Σύμβουλος και συνιδρύτρια της Algorithmiq.«Βλέπουμε πολλά υποσχόμενα πειραματικά αποτελέσματα και ανεξάρτητες προσομοιώσεις από ερευνητές του Ινστιτούτου Flatiron επικυρώνουν την κλασική σκληρότητά του.»Αυτά είναι μόνο τα πρώτα βήματα – το κβαντικό πλεονέκτημα θα χρειαστεί χρόνο για να επαληθευτεί και ο tracker θα επιτρέψει σε όλους να ακολουθήσουν αυτό το ταξίδι.
«Η BlueQubit είναι περήφανη που υποστηρίζει τις προσπάθειες της IBM να παρακολουθεί τους ισχυρισμούς και τους αλγόριθμους κβαντικού πλεονεκτήματος, καθώς οι κβαντικοί υπολογιστές εισέρχονται σε ένα καθεστώς πέρα από το κλασικό», δήλωσε ο Hayk Tepanyan, CTO και συνιδρυτής της BlueQubit.«Μέσω της εργασίας μας γύρω από κυκλώματα αιχμής (peaked circuits) , είμαστε ενθουσιασμένοι που βοηθάμε στην επισημοποίηση περιπτώσεων όπου οι κβαντικοί υπολογιστές αρχίζουν να ξεπερνούν τους κλασικούς υπολογιστές κατά τάξεις μεγέθους».
Για να επιτευχθεί επαληθευμένο κβαντικό πλεονέκτημα σε πρωτοποριακό κβαντικό υλικό, οι προγραμματιστές πρέπει να είναι σε θέση να ελέγχουν σε μεγάλο βαθμό τα κυκλώματά τους και να χρησιμοποιούν κλασικούς υπολογιστές υψηλής απόδοσης (HPC) για να μετριάσουν τα σφάλματα που προκύπτουν κατά τη διάρκεια των υπολογισμών.
Το Qiskit είναι η πιο ισχυρή πλατφόρμα κβαντικού λογισμικού στον κόσμο, που αναπτύχθηκε από την IBM. Πλέον, δίνει στους προγραμματιστές περισσότερο έλεγχο από ποτέ, κλιμακώνοντας τις δυνατότητες δυναμικών κυκλωμάτων που προσφέρουν αύξηση 24% στην ακρίβεια σε κλίμακα 100+ qubits. Η IBM ενισχύει επίσης το Qiskit με ένα νέο μοντέλο εκτέλεσης που επιτρέπει λεπτομερή έλεγχο και ενσωματώνει διεπαφή C-API, προσφέροντας δυνατότητες επιτάχυνσης μέσω συστημάτων υψηλής απόδοσης, μειώνοντας το κόστος εξαγωγής ακριβών αποτελεσμάτων πάνω από 100 φορές.
Καθώς οι κβαντικοί υπολογιστές ωριμάζουν, η παγκόσμια κβαντική κοινότητα επεκτείνεται και προς τις κοινότητες υψηλής υπολογιστικής απόδοσης (High Performance Computing – HPC) και επιστημονικής έρευνας..Η IBM παρέχει μια διεπαφή C++ στο Qiskit, με την υποστήριξη ενός C-API, για να επιτρέψει στους χρήστες να προγραμματίζουν κβαντικά σε υπάρχοντα περιβάλλοντα HPC. Η IBM συνεχίζει να πρωτοπορεί στις προηγμένες δυνατότητες εκτέλεσης κυκλωμάτων, συμπεριλαμβανομένων των δυναμικών κυκλωμάτων, και στην αύξηση του ελέγχου της εκτέλεσης κυκλωμάτων για τον μείωση των σφαλμάτων.
Μέχρι το 2027, η IBM σχεδιάζει να επεκτείνει το Qiskit με υπολογιστικές βιβλιοθήκες σε τομείς όπως η μηχανική μάθηση και η βελτιστοποίηση, για την καλύτερη επίλυση θεμελιωδών φυσικών και χημικών προκλήσεων, όπως οι διαφορικές εξισώσεις και οι προσομοιώσεις Χαμιλτονιανής εξίσωσης (Hamiltonian simulations).
Η IBM προσφέρει τα θεμέλια για την ανοχή σε σφάλματα κβαντικής πληροφορικής ( Fault-Tolerant Quantum Computing)
Σε μια παράλληλη πορεία, η IBM σημειώνει ραγδαία πρόοδο προς την κατασκευή του πρώτου κβαντικού υπολογιστή μεγάλης κλίμακας στον κόσμο, ανεκτικού σε σφάλματα, έως το 2029.
Η εταιρεία ανακοινώνει τον IBM Quantum Loon, τον πειραματικό επεξεργαστή της, ο οποίος, για πρώτη φορά, δείχνει ότι η IBM έχει υλοποιήσει όλα τα βασικά συστατικά ενός επεξεργαστή απαραίτητα για την κβαντική υπολογιστική με ανοχή σε σφάλματα. Το ΙΒΜ Loon θα επικυρώσει μια νέα αρχιτεκτονική για την υλοποίηση και την κλιμάκωση των στοιχείων που απαιτούνται για πρακτική, υψηλής απόδοσης διόρθωση κβαντικών σφαλμάτων. Η IBM έχει ήδη παρουσιάσει τα πρωτοποριακά χαρακτηριστικά που θα ενσωματωθούν στο Loon, συμπεριλαμβανομένης της εισαγωγής πολλαπλών επιπέδων δρομολόγησης υψηλής ποιότητας και χαμηλών απωλειών, για την παροχή διαδρομών για μεγαλύτερες συνδέσεις στο τσιπ (ή «c-couplers») που υπερβαίνουν τους couplers πλησιέστερων γειτόνων και συνδέουν φυσικά απομακρυσμένα qubits στο ίδιο τσιπ, καθώς και τεχνολογίες για την επαναφορά qubits μεταξύ υπολογισμών.
Υλοποιώντας έναν ακόμη βασικό πυλώνα της κβαντικής υπολογιστικής με ανοχή σε σφάλματα, η IBM απέδειξε ότι είναι δυνατή η χρήση κλασικού υλικού υπολογιστών για την ακριβή αποκωδικοποίηση σφαλμάτων σε πραγματικό χρόνο (λιγότερο από 480 νανοδευτερόλεπτα) χρησιμοποιώντας κωδικούς qLDPC. Αυτό το τεχνολογικό επίτευγμα ολοκληρώθηκε έναν ολόκληρο χρόνο νωρίτερα από το προγραμματισμένο.
Σε συνδυασμό με το Loon, το αποτέλεσμα αυτό αποδεικνύει ότι η IBM έχει θέσει τα θεμέλια για την κλιμάκωση των qLDPC codes σε υψηλής ταχύτητας και πιστότητας υπεραγώγιμα qubits, που αποτελούν τον πυρήνα των κβαντικών υπολογιστών της IBM.
Η IBM κλιμακώνει την κατασκευή σε εγκαταστάσεις 300 χιλιοστών για να επιταχύνει την ανάπτυξη κβαντικών πλακιδίων
Καθώς η IBM κλιμακώνει τους κβαντικούς υπολογιστές της, ανακοινώνει ότι η κύρια κατασκευή των πλακιδίων κβαντικών επεξεργαστών της πραγματοποιείται σε μια προηγμένη εγκατάσταση κατασκευής πλακιδίων 300 mm στο συγκρότημα Albany NanoTech στη Νέα Υόρκη.
Τα υπερσύγχρονα εργαλεία ημιαγωγών και οι δυνατότητες διαρκούς λειτουργίας σε αυτήν την εγκατάσταση έχουν ήδη επιταχύνει την ταχύτητα με την οποία η IBM μπορεί να μαθαίνει, να βελτιώνει και να επεκτείνει τις δυνατότητες των κβαντικών επεξεργαστών της, επιτρέποντας στην εταιρεία να αυξήσει τη συνδεσιμότητα, την πυκνότητα και την απόδοση των qubit. Μέχρι σήμερα, η IBM έχει καταφέρει να:
– Διπλασιάσει την ταχύτητα των ερευνητικών και αναπτυξιακών της προσπαθειών, μειώνοντας τουλάχιστον στο μισό τον χρόνο που απαιτείται για την κατασκευή κάθε νέου επεξεργαστή.
– Να επιτύχει δεκαπλάσια αύξηση στη φυσική πολυπλοκότητα των κβαντικών τσιπ της· και,
– Δώσει τη δυνατότητα για ταυτόχρονη έρευνα και ανάπτυξη πολλαπλών σχεδίων, επιτρέποντας την παράλληλη διερεύνηση διαφορετικών αρχιτεκτονικών.
Μια νέα επαναστατική τεχνολογία τεχνητής νοημοσύνης (AI) σηματοδοτεί μια σημαντική πρόοδο στην αντιμετώπιση της ανδρικής υπογονιμότητας, με την πρώτη επιτυχημένη εγκυμοσύνη να καταγράφεται μέσω αυτής της καινοτόμου μεθόδου.
Πρόκειται για το σύστημα STAR (Sperm Tracking and Recovery), που συνδυάζει τεχνολογίες αιχμής όπως η τεχνητή νοημοσύνη, η ρομποτική και η μικρορευστομηχανική, για να εντοπίσει και να ανακτήσει ζωντανά σπερματοζωάρια σε περιπτώσεις σοβαρής αζωοσπερμίας, μια κατάσταση όπου τα σπερματοζωάρια απουσιάζουν από το εκσπερματικό υγρό.
Η μέθοδος STAR πραγματοποιεί μια εντυπωσιακή ανάλυση, σαρώνοντας εκατομμύρια εικόνες δείγματος σπέρματος μέσα σε λιγότερο από μία ώρα, εντοπίζοντας με ακρίβεια τα ελάχιστα βιώσιμα σπερματοζωάρια. Στη συγκεκριμένη περίπτωση, το σύστημα κατέγραψε 2,5 εκατομμύρια εικόνες και βρήκε δύο ζωντανά σπερματοζωάρια που στη συνέχεια χρησιμοποιήθηκαν για τη δημιουργία δύο εμβρύων. Η εμφύτευση των εμβρύων οδήγησε σε θετικό τεστ εγκυμοσύνης μόνο 13 ημέρες μετά, ενώ ο υπερηχογράφος στις 8 εβδομάδες επιβεβαίωσε την υγιή ανάπτυξη του εμβρύου.
Αυτή η πρωτοποριακή προσέγγιση αποκτά ιδιαίτερη σημασία για ζευγάρια όπως το συγκεκριμένο, που προσπαθούσαν ακατάπαυστα για 19 χρόνια χωρίς αποτέλεσμα και είχαν εξαντλήσει τις παραδοσιακές μεθόδους υποβοηθούμενης γονιμοποίησης. Οι δημιουργοί της μεθόδου, υπό την ηγεσία των Ζεβ Γουίλιαμς και Χέμαντ Σουριαουάνσι, επιστήμονες που δραστηριοποιούνται στους τομείς της απεικόνισης, της μικρορευστομηχανικής και της αναπαραγωγικής ενδοκρινολογίας, αναφέρουν ότι η δυνατότητα ανεύρεσης ακόμη και ενός μόνο υγιούς σπερματοζωαρίου μπορεί να προσφέρει πλεονέκτημα σε ποσοστά επιτυχίας όπου μέχρι σήμερα υπήρχε αδυναμία.
Το επόμενο στάδιο για την τεχνολογία STAR είναι να αξιολογηθεί ευρύτερα με κλινικές δοκιμές που έχουν ήδη ξεκινήσει, προκειμένου να επιβεβαιωθεί η αποτελεσματικότητά της σε μεγαλύτερο αριθμό περιπτώσεων ανδρικής υπογονιμότητας. Η συγκεκριμένη καινοτομία αναμένεται να αλλάξει σημαντικά το θεραπευτικό τοπίο, προσφέροντας ανανεωμένες ελπίδες και νέες επιλογές σε ζευγάρια που αντιμετωπίζουν σοβαρά προβλήματα γονιμότητας.
Η επιτυχία αυτή αποδεικνύει πως η τεχνητή νοημοσύνη και οι σύγχρονες τεχνολογίες μπορούν να ανοίξουν δρόμους όπου η ιατρική αντιμετώπιση μέχρι σήμερα είχε περιορισμούς, αναβαθμίζοντας τη δυνατότητα επίτευξης εγκυμοσύνης ακόμα και στις πιο δύσκολες περιπτώσεις ανδρικής υπογονιμότητας.
Ένα νέο, πιο επιθετικό και πιο «προσωποποιημένο» κύμα ψηφιακών εκβιασμών μέσω email καταγράφει η Kaspersky, προειδοποιώντας ότι οι επιτήδειοι αξιοποιούν παραβιασμένα προσωπικά δεδομένα, προηγμένες μεθόδους απόκρυψης και σενάρια τρόμου, από δήθεν παραβιάσεις συσκευών μέχρι συμβόλαια θανάτου, για να πείσουν τα θύματα να καταβάλουν λύτρα σε κρυπτονομίσματα. Οι νέες μορφές απάτης ξεπερνούν τα φίλτρα ασφαλείας και εκμεταλλεύονται φόβο, σύγχυση και έλλειψη ενημέρωσης.
Στοχευμένες απάτες που αξιοποιούν προσωπικά δεδομένα και εξελιγμένες τεχνικές απόκρυψης περνούν τα φίλτρα ασφαλείας
Η συνηθέστερη μορφή απάτης αφορά email από υποτιθέμενους χάκερ, που ισχυρίζονται ότι έχουν πλήρη πρόσβαση στις συσκευές του θύματος. Οι δράστες υποστηρίζουν πως έχουν ενεργοποιήσει κρυφά κάμερες, μικρόφωνα, έχουν συλλέξει ιστορικό περιήγησης και «ευαίσθητα» αρχεία, απειλώντας ακόμη και με δημοσιοποίηση ερωτικού υλικού. Το ποσό, που ζητούν συνήθως, κυμαίνεται σε μερικές εκατοντάδες δολάρια, αποκλειστικά σε κρυπτονομίσματα, με την υπόσχεση ότι μετά την πληρωμή τα δεδομένα θα «διαγραφούν».
Συχνά τα μηνύματα αυτά περιλαμβάνουν δήθεν τεχνικές λεπτομέρειες παραβίασης, ενδείξεις δήθεν κακόβουλου λογισμικού ή ακόμη και «συμβουλές ψηφιακής ασφάλειας», που παραπέμπουν σε πραγματικές πρακτικές, ενισχύοντας την αξιοπιστία της απάτης.
Σε μία πιο δραματική εκδοχή, οι απατεώνες παρουσιάζονται ως επαγγελματίες δολοφόνοι, που ισχυρίζονται ότι έχουν αναλάβει συμβόλαιο δολοφονίας με στόχο το θύμα. Το email αναφέρει ότι ο αποστολέας είναι διατεθειμένος να μην εκτελέσει το «συμβόλαιο», εάν το θύμα καταβάλει μεγαλύτερο ποσό από αυτό που φέρεται να έχει πληρωθεί από τον υποτιθέμενο εντολέα.
Προσφέρεται, μάλιστα, ένας σύνδεσμος για την καταβολή των χρημάτων, σε μια προσπάθεια να εμφανιστεί η απειλή ως «διαπραγμάτευση». Το σενάριο αξιοποιεί το σοκ και τον πανικό, που μπορεί να προκαλέσει η αναφορά σε απειλή κατά της ζωής.
Ψεύτικες αστυνομικές αρχές, ψεύτικες κατηγορίες
Εξίσου διαδεδομένη – ειδικά στην Ευρώπη – είναι η μορφή απάτης, όπου οι δράστες προσποιούνται ότι ενεργούν για λογαριασμό αστυνομικών αρχών ή οργανισμών, όπως η Europol. Τα θύματα λαμβάνουν email, που συνοδεύονται από συνημμένα PDF ή DOC με δήθεν κατηγορίες για σοβαρά εγκλήματα, όπως παιδική κακοποίηση ή εμπορία ανθρώπων.
Τα έγγραφα φέρουν πλαστές σφραγίδες, υπογραφές και αναφορές σε ανύπαρκτα άρθρα νόμων, ζητώντας από τον παραλήπτη να επικοινωνήσει άμεσα με τη «διεύθυνση», που αναφέρεται στο email. Στη συνέχεια, ζητείται καταβολή «προστίμων» σε κρυπτονομίσματα για να αποφευχθεί – δήθεν – η δίωξη.
Πώς παρακάμπτονται τα φίλτρα ασφαλείας
Όπως εξηγεί η Kaspersky, οι δράστες χρησιμοποιούν πλέον εξελιγμένες τεχνικές για να ξεγελούν τα συστήματα ασφαλείας. Ανάμεσά τους:
Ενσωμάτωση της απειλής σε συνημμένα αρχεία ώστε να μην γίνεται σάρωση του κειμένου,
Ανάμειξη λατινικών και κυριλλικών χαρακτήρων,
Χρήση HTML διακριτικών και εναλλαγής γραμματοσειρών,
Εισαγωγή τυχαίων συμβόλων για να φαίνεται κάθε email μοναδικό,
Απόκρυψη συνδέσμων σε πορτοφόλια κρυπτονομισμάτων μέσω HTML.
Οι τεχνικές αυτές κάνουν το μήνυμα διαφορετικό για κάθε λήπτη, περνώντας κάτω από τα ραντάρ των φίλτρων, αλλά παραμένοντας απολύτως κατανοητό στον άνθρωπο.
Πώς να προστατευτείτε
Η εταιρεία προτείνει ένα σετ βασικών – αλλά κρίσιμων – μέτρων αυτοπροστασίας:
Επαλήθευση αποστολέα: Συγκρίνετε πάντα τη διεύθυνση αποστολής με το Reply-To.
Μην ανοίγετε συνημμένα ή συνδέσμους: Ειδικά όταν προέρχονται από άγνωστες πηγές.
Ελέγξτε για ενδείξεις παραπλάνησης: Παράξενη μορφοποίηση, ανάμειξη αλφαβήτων, ασυνήθιστοι χαρακτήρες.
Γνώση διαδικασιών: Οι αρχές δεν επικοινωνούν μέσω email ούτε ζητούν πληρωμές σε κρυπτονομίσματα.
Επαλήθευση πληροφοριών: Αναζητήστε οργανισμούς, άρθρα νόμων και υπηρεσίες – αν δεν υπάρχουν, πρόκειται για απάτη.
Αναφορά: Ενημερώστε άμεσα τη Δίωξη Ηλεκτρονικού Εγκλήματος και το antivirus της συσκευής σας.
«Τα εργοστάσια δε σταματούν πλέον επειδή κάποια μηχανή χαλάει. Σταματούν λόγω κυβερνοεπιθέσεων» προειδοποιεί ο Tony Anscombe από την παγκόσμια εταιρία κυβερνοασφάλειας ESET. Η κυβερνοασφάλεια στον κλάδο της μεταποίησης δεν αποτελεί μόνο ένα τεχνολογικό ζήτημα, αλλά έναν κρίσιμο επιχειρηματικό κίνδυνο ικανό να σταματήσει γραμμές παραγωγής, να παραλύσει αλυσίδες εφοδιασμού και να διαβρώσει την εμπιστοσύνη επενδυτών και πελατών,
Πρόσφατα περιστατικά στην αυτοκινητοβιομηχανία υπογραμμίζουν το μέγεθος του κινδύνου. Η Stellantisαποκάλυψε παραβίαση δεδομένων, ενώ η Jaguar Land Rover αναγκάστηκε να διακόψει την παραγωγή της για περισσότερες από τέσσερις εβδομάδες, μετά από κυβερνοεπίθεση. «Πρόκειται για παγκόσμιους κολοσσούς με τεράστιους πόρους. Αν εταιρείες αξίας δισεκατομμυρίων δολαρίων μπορούν να παραλύσουν για εβδομάδες, τι σημαίνει αυτό για τις μικρές και μεσαίες επιχειρήσεις με περιορισμένους πόρους; Σύμφωνα με τον Anscombe, το μήνυμα είναι σαφές: κανένα εργοστάσιο δεν είναι απρόσβλητο.
Από τη συμμόρφωση στην ανθεκτικότητα
Πολλές βιομηχανίες εξακολουθούν να αντιμετωπίζουν την κυβερνοασφάλεια σαν απλή υποχρέωση συμμόρφωσης με κανονισμούς. Όμως, μπορεί η τήρηση των ελάχιστων απαιτήσεων να ικανοποιεί τους ελεγκτές, αλλά δεν αποτρέπει τους κυβερνοεγκληματίες. Η συμμόρφωση πρέπει να θεωρείται η ελάχιστη δυνατή βάση — όχι η τελική γραμμή άμυνας.
Οι βιομηχανίες είναι πιο πιθανό να γίνουν στόχος επιθέσεων με κακόβουλο λογισμικό, συχνά μέσω ransomware, παρά να πέσουν θύματα απλών παραβιάσεων λογαριασμών. Με το 85% των περιστατικών να αφορά phishing, εισβολές σε συστήματα ή εκμετάλλευση ευπαθειών λογισμικού, είναι ξεκάθαρο ότι τα βασικά μέτρα προστασίας δεν μπορούν να σταματήσουν τους σημερινούς κυβερνοεγκληματίες.
Η κυβερνοασφάλεια πρέπει να αντιμετωπίζεται όπως κάθε άλλος στρατηγικός επιχειρηματικός κίνδυνος.
Πόσο χρόνο διακοπής λειτουργίας μπορεί να αντέξει το εργοστάσιό σας; Πόση πνευματική ιδιοκτησία μπορείτε να χάσετε; Πού βρίσκεται το όριο του τι είναι «αποδεκτός κίνδυνος» για εσάς;
Αυτά δεν είναι τεχνικά ερωτήματα, είναι ερωτήματα επιχειρηματικής κουλτούρας. Απαιτούν συζήτηση και συναίνεση σε επίπεδο ηγεσίας και διοικητικού συμβουλίου. Υπό αυτή την έννοια, η κυβερνοασφάλεια δε διαφέρει από τον ποιοτικό έλεγχο ή την επαγγελματική ασφάλεια — απαιτεί διακυβέρνηση, κουλτούρα και πόρους, όχι μόνο τεχνικές διορθώσεις.
Οι βιομηχανίες λειτουργούν συχνά με δαπανηρό εξοπλισμό σχεδιασμένο να διαρκεί χρόνια, ακόμα και δεκαετίες. Αν και μπορεί να έχει γίνει οικονομική απόσβεση αυτών των συστημάτων, το κόστος και η διακοπή λειτουργίας που συνεπάγεται η αντικατάστασή τους συχνά καθυστερούν τις αναβαθμίσεις. Με την πάροδο του χρόνου, όμως, οι συσκευές που κάποτε ήταν υπερσύγχρονες μετατρέπονται σε ευάλωτα σημεία. Τα ξεπερασμένα πρωτόκολλα, τα μη υποστηριζόμενα λειτουργικά συστήματα και οι παλαιές διαμορφώσεις δε δημιουργούν μόνο τεχνικές προκλήσεις, αλλά και σοβαρούς επιχειρηματικούς κινδύνους.
Για τους μικρότερους κατασκευαστές ειδικότερα, το κρίσιμο ερώτημα είναι: πότε ο πιθανός οικονομικός και λειτουργικός αντίκτυπος μιας κυβερνοεπίθεσης υπερβαίνει το κόστος αναβάθμισης ή αντικατάστασης της παλαιάς τεχνολογίας;
Που βρίσκονται τα τρωτά σημεία
Ενώ οι συζητήσεις γύρω από το Industry 4.0 επικεντρώνονται συχνά στην ασφάλεια των συστημάτων Operational Technology (OT), η Information Technology (IT) παραμένει το πιο συνηθισμένο σημείο εισόδου για τους επιτιθέμενους. Τα ηλεκτρονικά μηνύματα phishing, τα κλεμμένα διαπιστευτήρια και το παραβιασμένο λογισμικό τρίτων αποτελούν τις κύριες πύλες πρόσβασης που εκμεταλλεύονται οι κυβερνοεγκληματίες.
Οι βιομηχανίες είναι ιδιαίτερα ευάλωτες για διάφορους λόγους:
Οι επιτιθέμενοι γνωρίζουν ότι τα εργοστάσια δεν μπορούν να αντέξουν διακοπές λειτουργίας. Οι λειτουργίες παραγωγής just-in-time αυξάνουν τον αντίκτυπο ενός περιστατικού, ενισχύοντας την πιθανότητα πληρωμής σε περίπτωση επίθεσης ransomware ή παρατεταμένης διακοπής της παραγωγής.
Οι αλυσίδες εφοδιασμού επεκτείνουν την επιφάνεια επίθεσης. Τα τρωτά σημεία σε συνεργάτες ή προμηθευτές μπορούν εύκολα να επηρεάσουν τις δικές σας λειτουργίες – και αντίστροφα.
Οι ομάδες IT είναι υπερφορτωμένες. Οι μικρομεσαίες επιχειρήσεις σπάνια διαθέτουν τους πόρους για 24ωρη παρακολούθηση ή την εξειδίκευση που απαιτείται για γρήγορη ανταπόκριση.
Η πνευματική ιδιοκτησία είναι πολύτιμη. Σχέδια, τεχνικές πληροφορίες και πρωτότυπα αποτελούν ελκυστικούς στόχους για βιομηχανική κατασκοπεία ή κλοπή δεδομένων.
Δημιουργία μιας ανθεκτικής βάσης IT/OT
Μια στρατηγική IT που δίνει προτεραιότητα στην πρόληψη πρέπει να υπερβαίνει τα βασικά μέτρα άμυνας. Δεν αρκεί πλέον η απλή απόκρουση των επιθέσεων· οι βιομηχανίες πρέπει να προβλέπουν και να εξουδετερώνουν τις απειλές πριν αυτές διαταράξουν τη λειτουργία τους.
1. Πρακτικές πληροφορίες για τις απειλές: Η πρόσβαση σε πραγματικά δεδομένα σχετικά με το τρέχον τοπίο απειλών –συμπεριλαμβανομένων των τακτικών ransomware, των ευπαθειών της αλυσίδας εφοδιασμού και των επίμονων απειλών (APTs)– επιτρέπει στις ομάδες IT να δώσουν προτεραιότητα σε ό,τι έχει πραγματικά σημασία.
2. Συνεχής παρακολούθηση: Η συσχέτιση δραστηριότητας μεταξύ τερματικών, διακομιστών και εφαρμογών cloud βοηθά στον έγκαιρο εντοπισμό ανωμαλιών που μπορεί να υποδηλώνουν εισβολή. Η παρακολούθηση πρέπει να επεκτείνεται πέρα από την κλασική υποδομή IT και, όπου είναι τεχνικά εφικτό, να περιλαμβάνει και OT. Η ενοποίηση παρακολούθησης IT και OT σε μία ενιαία πλατφόρμα ενισχύει την ορατότητα και την ικανότητα πρόβλεψης και πρόληψης απειλών.
3. Τμηματοποίηση και έλεγχος πρόσβασης: Η σαφής οριοθέτηση των συστημάτων, η τμηματοποίηση της λειτουργικής τεχνολογίας, η αυστηρή διαχείριση ταυτότητας και η αυθεντικοποίηση πολλαπλών παραγόντων αποτρέπουν τους εισβολείς από το να κινηθούν πλευρικά μέσα στο δίκτυο.
4. Διαχείριση ευπαθειών: Οι αυτοματοποιημένες ενημερώσεις λογισμικού και firmware σε όλες τις συσκευές και τα μηχανήματα κλείνουν τα κενά ασφαλείας που θα μπορούσαν να εκμεταλλευτούν οι εισβολείς.
5. Δημιουργία αντιγράφων ασφαλείας και ανάκτηση: Τα αντίγραφα ασφαλείας offline που αποθηκεύονται σε απομονωμένους χώρους και οι δοκιμασμένες διαδικασίες αποκατάστασης διασφαλίζουν ότι το ransomware δεν μπορεί να «κρατήσει όμηρο» την παραγωγή, μειώνοντας δραστικά τον χρόνο αποκατάστασης.
Ο συνδυασμός πληροφοριών απειλών, συνεχούς παρακολούθησης και σύγχρονων δυνατοτήτων απόκρισης –όπως η εκτεταμένη ανίχνευση και απόκριση (XDR)– επιτρέπει ακόμη και σε μικρές και μεσαίες επιχειρήσεις με περιορισμένο προσωπικό IT να διατηρούν ισχυρές άμυνες, χωρίς να χρειάζεται να επενδύσουν στη δημιουργία ενός πλήρους κέντρου επιχειρήσεων ασφαλείας (SOC).
Επέκταση της προστασίας IT με XDR
Η παραδοσιακή προστασία τερματικών συσκευών από μόνη της δεν είναι πλέον επαρκής. Η λύση XDR ενοποιεί την ανίχνευση και την απόκριση σε όλες τις συσκευές, τους διακομιστές και τα συστήματα cloud, προσφέροντας μια ολιστική εικόνα των δεδομένων από πλήθος διαφορετικών πηγών που μπορεί να υποδηλώνουν ότι βρίσκεται σε εξέλιξη μια επίθεση. Αυτό μπορεί να ενισχυθεί ακόμη περισσότερο με τις υπηρεσίες Managed Detection and Response (MDR), μέσω των οποίων ακόμη και μικρές ομάδες IT αποκτούν 24/7 εποπτεία από ειδικούς, ταχύτερη ανάσχεση και λιγότερα «τυφλά σημεία». Το αποτέλεσμα είναι μια προληπτική στάση άμυνας που διατηρεί τα εργοστάσια και τις επιχειρήσεις σε απρόσκοπτη λειτουργία.
Η επιχειρηματική πλευρά της ανθεκτικότητας στον κυβερνοχώρο
Οι κυβερνοεπιθέσεις δεν αποτελούν αφηρημένους κινδύνους, αλλά πραγματικά λειτουργικά κόστη. Η έκθεση της IBM με τίτλο «2025 Cost of a Data Breach» διαπίστωσε ότι η μέση βιομηχανική παραβίαση κοστίζει περίπου 5 εκατομμύρια δολάρια. Ωστόσο, η πραγματική ζημιά προκύπτει από την καθυστέρηση της παραγωγής, τις χαμένες συμβάσεις και την υπονόμευση της εμπιστοσύνης των πελατών. Η αντιμετώπιση της κυβερνοασφάλειας ως επιχειρηματικού κινδύνου προστατεύει την ανάπτυξη, τη φήμη και την ανθεκτικότητα κάθε οργανισμού.
Η ηγεσία και τα διοικητικά συμβούλια πρέπει να βλέπουν την αντικατάσταση ξεπερασμένης τεχνολογίας όχι απλώς ως τεχνική αναβάθμιση, αλλά ως στρατηγική επένδυση που μειώνει τον επιχειρηματικό αντίκτυπο πιθανών κυβερνοεπιθέσεων. Καθώς το κόστος αυτών των επιθέσεων συνεχίζει να αυξάνεται, οι οργανισμοί επωφελούνται από την υιοθέτηση μιας ολιστικής προσέγγισης, η οποία συνδέει την κυβερνοασφάλεια άμεσα με τη λειτουργική συνέχεια και την οικονομική ανθεκτικότητα.
Στον τομέα της μεταποίησης, οι ομάδες κυβερνοασφάλειας πρέπει να ξεπεράσουν τη στενή εστίαση στην απλή μείωση του κινδύνου και να δώσουν προτεραιότητα σε ενέργειες που ελαχιστοποιούν τις διαταραχές και τις οικονομικές συνέπειες για την επιχείρηση. Η ανθεκτικότητα στον κυβερνοχώρο δεν σημαίνει την πλήρη εξάλειψη του κινδύνου, αλλά τον καθορισμό αποδεκτών ορίων και την ανάπτυξη ισχυρών αμυντικών μηχανισμών, ικανών να διατηρούν την εταιρεία σε λειτουργία ακόμη και υπό πίεση.
Στη Βιομηχανία 4.0, τα πιο έξυπνα εργοστάσια δε θα είναι απλώς τα πιο αυτοματοποιημένα – θα είναι και τα πιο ανθεκτικά. Γιατί η καινοτομία χωρίς κυβερνοασφάλεια δεν είναι πρόοδος· είναι επιχειρηματικός κίνδυνος με άλλο όνομα.
Το νέο πιλοτικό πρόγραμμα Visa Direct επιτρέπει την αποστολή πληρωμών σε stablecoin που υποστηρίζονται από το δολάριο (USD) απευθείας σε πορτοφόλια stablecoin. Με αυτόν τον τρόπο, προσφέρει στους δημιουργούς και τους gig workers ταχύτερη πρόσβαση στα χρήματά τους.
Στο πλαίσιο του Web Summit, η Visa Inc. (V) ανακοίνωσε σήμερα ένα πρωτοποριακό πιλοτικό πρόγραμμα που δίνει τη δυνατότητα σε επιχειρήσεις και πλατφόρμες να αποστέλλουν πληρωμές απευθείας στα πορτοφόλια stablecoin των παραληπτών.
Για τις επιχειρήσεις που χρησιμοποιούν το Visa Direct, οι πληρωμές μπορούν να χρηματοδοτούνται σε συμβατικά νομίσματα, ενώ οι παραλήπτες έχουν τη δυνατότητα να λαμβάνουν τα κεφάλαιά τους σε stablecoins που υποστηρίζονται από το δολάριο ΗΠΑ (USD), όπως το USDC. Με αυτόν τον τρόπο, η Visa μετασχηματίζει την ταχύτητα και την προσβασιμότητα των διεθνών πληρωμών.
Η καινοτομία αυτή επεκτείνει τις δυνατότητες του Visa Direct, προσφέροντας σε δημιουργούς, ελεύθερους επαγγελματίες και marketplaces ένα σταθερό μέσο αποθήκευσης αξίας και ταχύτερη πρόσβαση στα κεφάλαιά τους, ακόμη και σε αγορές όπου επικρατεί νομισματική αστάθεια ή υπάρχει περιορισμένη τραπεζική υποδομή.
«Η εισαγωγή των πληρωμών σε stablecoin έχει στόχο να προσφέρει πραγματικά καθολική πρόσβαση στα χρήματα, μέσα σε λίγα λεπτά και όχι σε ημέρες, σε οποιονδήποτε, οπουδήποτε στον κόσμο», δήλωσε η Sevi Vassileva, Αντιπρόεδρος και Γενική Διευθύντρια της Visa για την Ελλάδα, την Κύπρο, τη Μάλτα και το Ισραήλ. «Είτε πρόκειται για έναν δημιουργό που αναπτύσσει το ψηφιακό του brand, μια επιχείρηση που επεκτείνεται σε νέες διεθνείς αγορές, είτε για έναν ελεύθερο επαγγελματία που εργάζεται διασυνοριακά, όλοι επωφελούνται από ταχύτερες και πιο ευέλικτες πληρωμές».
Σύμφωνα με νέα έρευνα της Monetized: Visa 2025 Creator Economy Report, η ταχύτερη πρόσβαση στα κεφάλαια αποτελεί τον κύριο λόγο για τον οποίο οι δημιουργοί ψηφιακού περιεχομένου προτιμούν τις ψηφιακές μεθόδους πληρωμής. Συγκεκριμένα, το 57% των συμμετεχόντων δήλωσε ότι η άμεση πρόσβαση στα χρήματά τους είναι το βασικό κίνητρο για την επιλογή ψηφιακών τρόπων πληρωμής για την εργασία δημιουργίας περιεχομένου.
To πρόσφατο πιλοτικό πρόγραμμα προωθεί την καινοτομία της Visa στις πληρωμές που βασίζονται σε stablecoins. Τον Σεπτέμβριο, στο SIBOS, το Visa Direct ανακοίνωσε ένα πιλοτικό πρόγραμμα που επιτρέπει στις επιχειρήσεις να προχρηματοδοτούν πληρωμές χρησιμοποιώντας stablecoins, καθιστώντας δυνατή την πρόσβαση και προσφέροντας μεγαλύτερη οικονομική ευελιξία σε εκατομμύρια χρήστες.
Κύρια σημεία των πληρωμών Visa Direct Stablecoin:
Συνεχής ευκολία: Καταναλωτές, δημιουργοί και ελεύθεροι επαγγελματίες στις ΗΠΑ θα μπορούν να έχουν πρόσβαση σε πληρωμές σε stablecoins σχεδόν άμεσα, χωρίς να χρειάζεται να ακολουθούν το ωράριο λειτουργίας των τραπεζών.
Νόμισμα χωρίς σύνορα για την ψηφιακή εποχή: Τα stablecoins μπορούν να προσφέρουν πρόσβαση σε άτομα που βρίσκονται σε περιοχές με περιορισμένη τραπεζική κάλυψη ή εκεί όπου δεν υπάρχουν λογαριασμοί σε δολάρια ΗΠΑ.
Αυξημένη διαφάνεια: Κάθε συναλλαγή καταγράφεται μόνιμα στο blockchain, υποστηρίζοντας τον έλεγχο, τη συμμόρφωση και την επιβεβαίωση παραλαβής.
Επέκταση πρόσβασης: Το πιλοτικό πρόγραμμα ξεκινά με επιλεγμένους συνεργάτες, με ευρύτερη εφαρμογή η οποία προγραμματίζεται για το δεύτερο εξάμηνο του 2026, καθώς αυξάνεται η ζήτηση των πελατών και εξελίσσονται τα κανονιστικά πλαίσια.