Η Samsung μόλις ανακοίνωσε την επίσημη κυκλοφορία μίας νέα μνήμης GDDR7 DRAM με τεράστια χωρητικότητα 24 GB. Ο νοτιοκορεάτης τεχνολογικός γίγαντας ανακοίνωσε την Πέμπτη ότι η νέα μνήμη θα διαθέτει ταχύτητες άνω των 40 Gbps (5 GB ανά δευτερόλεπτο) και θα καλύπτει τις ανάγκες εφαρμογών υψηλής απόδοσης με γραφική ισχύ, όπως υπολογιστές παιχνιδιών, σταθμοί εργασίας AI και κέντρα δεδομένων.
Η Samsung ισχυρίζεται ότι αυτή η νέα DRAM GDDR7, η οποία έχει τεθεί για επικύρωση φέτος και παραγωγή στις αρχές του επόμενου έτους, χρησιμοποιεί μια αρχιτεκτονική κατασκευής 10 νανομέτρων και σηματοδότηση PAM3 για αύξηση ταχύτητας 25% σε σχέση με τις προηγούμενες εκδόσεις. Έρχεται επίσης με λειτουργίες όπως διαχείριση ελέγχου ρολογιού και σχεδιασμός διπλού VDD για μείωση της κατανάλωσης ενέργειας πάνω από 30%.
Φαίνεται ότι η Samsung συνεχίζει να στοιχηματίζει στην τεχνητή νοημοσύνη, αν λάβουμε υπόψη και τον προκάτοχο της, την πρώτη GDDR7 της Samsung με χωρητικότητα 16 GB, ταχύτητα 32 GBps και εύρος ζώνης που έφτανε τα 1,5 TBps.
Ένας υπολογιστής AI, ή ένας υπολογιστής Copilot+, έχουν αρκετές απαιτήσεις. Οι περισσότεροι υπολογιστές Copilot+ που βλέπουμε σήμερα στην αγορά τροφοδοτούνται είτε από το τσιπ 12 πυρήνων Snapdragon X Elite είτε από το 10πύρηνο Snapdragon X Plus, που κοστίζουν κυρίως πάνω από 1.000 $. Σύμφωνα με τη Microsoft , απαιτούνται επίσης τουλάχιστον 16 GB μνήμης DDR5/LPDDR5 και 256 GB SSD/UFS.
Σίγουρα, έχουμε μια φθηνότερη επιλογή με τον 8πύρηνο Snapdragon X Plus στα 700 $ και πολλοί OEM την έχουν υιοθετήσει ( συμπεριλαμβανομένης της Samsung ), ωστόσο μειώνονται ορισμένες από τις γραφικές δυνατότητες της συσκευής, με σκοπό να επικεντρωθεί στις λειτουργίες AI.
Όσον αφορά τις χρήσεις κινητής τηλεφωνίας, η Samsung κυκλοφόρησε επίσης το LPDDR5X DRAM για φορητές συσκευές νωρίτερα αυτό το καλοκαίρι. Αυτό το τσιπ μνήμης, βασισμένο σε διαδικασία 12 nm και επικυρωμένο από το Dimensity 9400 της MediaTek , είναι ικανό για ταχύτητα 10,7 Gbps.
Η Intel εξέπληξε τον κλάδο με την απροσδόκητη ανακοίνωση της παραίτησης του CEO Pat Gelsinger.
Την 1η Δεκεμβρίου 2024, ο Gelsinger παραιτήθηκε επίσημα, ολοκληρώνοντας τη θητεία του ως ηγέτης του γίγαντα ημιαγωγών . Η απόφαση του να παραιτηθεί ήταν κάτι που ξάφνιασε τους περισσότερους αφού δεν υπήρχαν ενδείξεις για κάτι τέτοιο. Μετά την αποχώρηση του Gelsinger, η Intel έχει ορίσει δύο προσωρινούς αντικαταστάτες, τον David Zinsner, ο οικονομικός διευθυντής, και τη Michelle Johnston Holthaus, επικεφαλής του ομίλου Intel Products,
Ο Gelsinger σκέφτεται τη θητεία του
Σε ένα αποχαιρετιστήριο σημείωμα, ο Gelsinger μοιράστηκε τις σκέψεις του για όλα αυτά τα χρόνια στην Intel. «Η ηγεσία της Intel ήταν η μεγαλύτερη τιμή που ένοιωσα στη ζωή μου», δήλωσε, εκφράζοντας περηφάνια για την εταιρεία και τους ανθρώπους της. Τόνισε τις δύσκολες επιλογές που έγιναν κατά τη διάρκεια της θητείας του για να οδηγήσει την Intel στις αλλαγές της αγοράς, χαρακτηρίζοντας την περασμένη χρονιά ταυτόχρονα προκλητική και ικανοποιητική.
Ο Gelsinger, ο οποίος πέρασε μεγάλο μέρος της επαγγελματικής του ζωής με την Intel, σημείωσε πόσο βαθιά διαμόρφωσε την καριέρα του η εταιρεία. Εξέφρασε ευγνωμοσύνη για την υποστήριξη και την ομαδική δουλειά που βίωσε, χαρακτηρίζοντας τους συναδέλφους του ως από τους πιο έξυπνους στον χώρο.
Τι μέλλει γενέσθαι;
Η αποχώρηση του Gelsinger αφήνει την Intel σε μια κρίσιμη καμπή. Με βασικά σχέδια για το μέλλον της σε εξέλιξη, συμπεριλαμβανομένων των καινοτομιών σε chip και των στρατηγικών αγοράς, η εύρεση του κατάλληλου ηγέτη θα είναι ζωτικής σημασίας. Μέχρι να οριστεί νέος διευθύνων σύμβουλος, οι Zinsner και Holthaus θα καθοδηγούν την εταιρεία στις επόμενες κινήσεις της, με στόχο να διατηρήσουν ισχυρό το όραμα της Intel.
H αναζήτηση ενός νέου ηγέτη έχει ήδη ξεκινήσει, σηματοδοτώντας την εστίαση της Intel σε ένα σταθερό μέλλον. Η έξοδος του Pat Gelsinger σηματοδοτεί μια βασική αλλαγή για την Intel. Ενώ οι λόγοι του παραμένουν ασαφείς, η κληρονομιά του στο τιμόνι μιας από τις κορυφαίες εταιρείες τεχνολογίας στον κόσμο αφήνει ένα διαρκές σημάδι. Τώρα, όλα τα βλέμματα είναι στραμμένα στα επόμενα βήματα της Intel σε αυτό το νέο κεφάλαιο.
Με σκοπό το YouTube να βοηθήσει τους content creators.
Η μάχη για την κυριαρχία στο περιεχόμενο σύντομηςμορφής βίντεο γίνεται όλο και πιο έντονη. Η ιστορία της ραγδαίας ανόδου του TikTok στην κατηγορία των σύντομων βίντεο, κυρίως κατά τη διάρκεια της πανδημίας, μελετήθηκε προσεκτικά από ανταγωνιστές όπως η Meta και η Google. Τώρα, ανταγωνιστές όπως τα Instagram Reels, Facebook Reels και YouTube Shorts κερδίζουν γρήγορα έδαφος στον χώρο της δημιουργίας σύντομων βίντεο.
Αν και υπάρχουν κάποιες διαφορές μεταξύ αυτών των πλατφορμών, φαίνεται ότι όλες μεταμορφώνονται σε κάτι παρόμοιο, καθώς κάθε καινοτομία μιας πλατφόρμας αντιγράφεται και προσαρμόζεται γρήγορα από τις άλλες. Η πιο πρόσφατη αλλαγή αφορά τη μέγιστη διάρκεια των Shorts. Με το TikTok να προσφέρει τώρα έως 10 λεπτά για recording και 60 λεπτά για uploads, το YouTube Shorts ανακοίνωσε ότι η μέγιστη διάρκεια των σύντομων βίντεο του επεκτείνεται στα τρία λεπτά.
Είναι πλέον 3 λεπτά η μέγιστη διάρκεια των YouTube Shorts;
Από τις 15 Οκτωβρίου 2024, η νέα μέγιστη διάρκεια για τα YouTube Shorts είναι 3 λεπτά. Αυτό το update, που ονομάζεται “Longer Shorts“, ήταν μια από τις πιο πολυζητημένες αλλαγές από τότε που κυκλοφόρησε η υπηρεσία. Σύμφωνα με το YouTube, στόχος είναι να δοθεί περισσότερη ευελιξία στους content creators για να αφηγούνται τις ιστορίες τους. Αυτή η αλλαγή ισχύει μόνο για βίντεο με τετράγωνο ή κατακόρυφο λόγο διαστάσεων και δεν επηρεάζει βίντεο που ανέβηκαν πριν από τις 15 Οκτωβρίου.
Γιατί το YouTube κάνει αυτή την αλλαγή;
Η απλή απάντηση είναι: λόγω του TikTok. Παρόλο που τα YouTube Shorts κερδίζουν δημοτικότητα, παραμένουν πίσω από το TikTok στον χώρο των σύντομων βίντεο. Σύμφωνα με δεδομένα, πλατφόρμες σύντομων βίντεο όπως το TikTok παραμένουν εξαιρετικά δημοφιλείς και αποκτούν όλο και μεγαλύτερη αξία για εταιρείες, brands και promotres, καθώς βρίσκουν νέους τρόπους να αλληλεπιδρούν και να κερδίζουν χρήματα από το κοινό τους.
Παρότι τα YouTube Shorts διαθέτουν τη μεγαλύτερη streaming πλατφόρμα στον κόσμο πίσω τους, δεν έχουν καταφέρει ακόμη να κατακτήσουν αρκετά το νεότερο κοινό για να είναι πραγματικά ανταγωνιστικό. Η αλλαγή της μέγιστης διάρκειας ενός Short δεν θα αλλάξει τα πάντα αμέσως, αλλά δείχνει ότι το YouTube είναι ανοιχτό σε προσαρμογές και πιέζει για περισσότερους viewers.
Οι διαφημίσεις είναι απαραίτητες για τη διατήρηση των ιστοτόπων και των προγραμματιστών εφαρμογών οικονομικά, επιτρέποντάς τους συχνά να προσφέρουν δωρεάν ή χαμηλού κόστους υπηρεσίες. Ωστόσο, οι υπερβολικές διαφημίσεις μπορούν να υποβαθμίσουν την εμπειρία του χρήστη, να επιβραδύνουν ακόμη και τα καλύτερα τηλέφωνα Android και να εξαντλήσουν τη διάρκεια ζωής της μπαταρίας τους.
Ευτυχώς, το Android προσφέρει διάφορους τρόπους αποκλεισμού ή περιορισμού διαφημίσεων στη συσκευή σας. Δείτε πώς μπορείτε να το κάνετε!
Google Chrome: Αποκλεισμός διαφημίσεων, αναδυόμενων παραθύρων και ανακατευθύνσεων
Το Google Chrome περιλαμβάνει ενσωματωμένα εργαλεία για τον αποκλεισμό παρεμβατικών διαφημίσεων και αναδυόμενων παραθύρων. Δείτε πώς μπορείτε να τα ενεργοποιήσετε:
Ανοίξτε το Google Chrome στη συσκευή σας Android.
Πατήστε το μενού με τις τρεις κουκκίδες στην επάνω δεξιά γωνία και μεταβείτε στις Ρυθμίσεις .
Κάντε κύλιση στις Ρυθμίσεις τοποθεσίας και επιλέξτε Αναδυόμενα παράθυρα και ανακατευθύνσεις .
Απενεργοποιήστε τα αναδυόμενα παράθυρα και τις ανακατευθύνσεις .
Επιστρέψτε στη σελίδα ρυθμίσεων ιστότοπου , επιλέξτε Παρείσφρηση διαφημίσεων και απενεργοποιήστε την επίσης.
Ενώ το Chrome αποκλείει ορισμένες διαφημίσεις, δεν υποστηρίζει επεκτάσεις αποκλεισμού διαφημίσεων σε κινητά. Εναλλακτικές λύσεις όπως το Samsung Internet , ο Firefox και το Brave προσφέρουν πιο ισχυρές λειτουργίες αποκλεισμού διαφημίσεων μέσω επεκτάσεων ή ενσωματωμένων εργαλείων.
Διαχείριση ειδοποιήσεων ιστότοπου στο Chrome
Το να επιτρέπεται στους ιστότοπους να στέλνουν ειδοποιήσεις μπορεί να οδηγήσει σε ειδοποιήσεις που μοιάζουν με ανεπιθύμητο περιεχόμενο. Μπορείτε να περιορίσετε ή να αποκλείσετε αυτές τις ειδοποιήσεις και να καταφέρετε να αποκλείσετε τις περισσότερες διαφημίσεις σε οποιοδήποτε Android :
Πατήστε παρατεταμένα το εικονίδιο της εφαρμογής Chrome και πατήστε το κουμπί i για πρόσβαση στις Πληροφορίες εφαρμογής .
Μεταβείτε στις Ειδοποιήσεις και επιλέξτε Ειδοποιήσεις όλων των τοποθεσιών .
Ελέγξτε τη λίστα των επιτρεπόμενων τοποθεσιών και απενεργοποιήστε τις ειδοποιήσεις για περιττές.
Για να βελτιώσετε περαιτέρω το απόρρητο, απενεργοποιήστε τη στοχευμένη παρακολούθηση διαφημίσεων στο Chrome για να αποτρέψετε εξατομικευμένες διαφημίσεις με βάση το ιστορικό περιήγησής σας.
Αποκλεισμός διαφημίσεων στην αρχική οθόνη
Οι διαφημίσεις στην αρχική οθόνη είναι πιο παρεμβατικές από τις διαφημίσεις προγράμματος περιήγησης ή ειδοποιήσεων. Ορισμένες εφαρμογές κάνουν κατάχρηση της άδειας “Εμφάνιση σε άλλες εφαρμογές” για την εμφάνιση διαφημίσεων banner στο τηλέφωνό σας.
Πατήστε παρατεταμένα το εικονίδιο της εφαρμογής και μεταβείτε στις Πληροφορίες εφαρμογής .
Επιλέξτε Εμφάνιση σε άλλες εφαρμογές και απενεργοποιήστε την άδεια.
Εάν η εφαρμογή δεν είναι απαραίτητη, απεγκαταστήστε την απευθείας από τη σελίδα Πληροφορίες εφαρμογής .
Η Microsoft έχει πλέον διαψεύσει τους διαδικτυακούς ισχυρισμούς που κατηγορούν την εταιρεία του Redmond για αυτόματη συλλογή δεδομένων χρηστών από το Word και το Excel για την εκπαίδευση των μοντέλων τεχνητής νοημοσύνης της.
Η σύγχυση προκλήθηκε από μια προεπιλεγμένη ρύθμιση προστασίας προσωπικών δεδομένων στο Microsoft Office που ενεργοποιεί τις (optional connected experiences) “προαιρετικές συνδεδεμένες εμπειρίες”, η οποία επιτρέπει στους χρήστες να αναζητούν περιεχόμενο στο διαδίκτυο ή να συν-συντάσσουν έγγραφα. Μερικοί, ωστόσο, λένε ότι χρησιμοποιείται για την εκπαίδευση μεγάλων γλωσσικών μοντέλων (LLMs).
“Αν είσαι συγγραφέας που χρησιμοποιεί το MS Word για να γράψει οποιοδήποτε περιεχόμενο με πνευματικά δικαιώματα (blog posts, μυθιστορήματα ή οποιαδήποτε εργασία θέλεις να προστατεύσεις με πνευματικά δικαιώματα και/ή να πουλήσεις), θα θέλεις να απενεργοποιήσεις αυτή τη λειτουργία αμέσως,” διαβάζεται στην πλέον διαψευσθείσα αξίωση.
Η Microsoft έχει μια προεπιλεγμένη λειτουργία στο Office 365 που αυτόματα συλλέγει και επεξεργάζεται δεδομένα από το Word και το Excel για την ενεργοποίηση των “συνδεδεμένων εμπειριών”, που επιτρέπει στους χρήστες να συνεργάζονται εύκολα μέσω συστάσεων σχεδίασης και πληροφοριών δεδομένων.
“Στις εφαρμογές M365, δεν χρησιμοποιούμε δεδομένα πελατών για την εκπαίδευση των LLMs. Αυτή η ρύθμιση επιτρέπει μόνο λειτουργίες που απαιτούν πρόσβαση στο διαδίκτυο, όπως η συν-σύνταξη ενός εγγράφου,” διευκρινίζει η Microsoft σε απάντηση στο διαδεδομένο tweet, το οποίο, κατά τη στιγμή της δημοσίευσής του, είχε συγκεντρώσει 3.6K likes και 1.8K retweets.
Αλλά, δεδομένου της όχι και τόσο καλής ιστορίας της Microsoft με αυτό το θέμα (πιο συγκεκριμένα με την καταστροφική δημόσια σχέση της λειτουργίας Recall), οι άνθρωποι εξακολουθούν να έχουν το δικαίωμα να διαμαρτύρονται.
Η λειτουργία Recall είναι ένα βασικό χαρακτηριστικό για τα PC Copilot+, που τώρα κυκλοφορεί για δοκιμαστική έκδοση για συσκευές με Snapdragon. Η λειτουργία σου επιτρέπει να επαναφέρεις οτιδήποτε έχεις κάνει στον υπολογιστή σου, λαμβάνοντας περιοδικά στιγμιότυπα του, αλλά κάποιοι λένε ότι μπορεί να είναι μια ασφάλεια παραβίασης, αν δεν γίνει σωστά.
Και το όνομα αυτού POCO F7 Ultra….το οποίο πρόκειται να φτάσει στην αγορά με προδιαγραφές που υπόσχονται να ανεβάσουν τον πήχη στον κόσμο των smartphone. Η ναυαρχίδα της Xiaomi, έχει επιβεβαιωθεί επίσημα μέσα από αρκετές πιστοποιήσεις, αποκαλύπτοντας εντυπωσιακές λεπτομέρειες: από τον τελευταίας γενιάς επεξεργαστή μέχρι μια εκπληκτική οθόνη. Εδώ είναι όλα όσα πρέπει να γνωρίζετε.
Προεπισκόπηση προδιαγραφών και δυνατοτήτων
Τις τελευταίες ημέρες, το POCO Το F7 Ultra έχει βρεθεί στο επίκεντρο της προσοχής χάρη σε πολλές επίσημες πιστοποιήσεις. Αναγνωρίζεται με τον αριθμό μοντέλου 24122RKC7G στο σώμα της FCC, είναι σαφές ότι θα είναι ένα εκδοχήπαγκόσμια προορίζεται επίσης για την ευρωπαϊκή αγορά. Αλλά αυτό που πραγματικά προκαλεί συζήτηση είναι οι τεχνικές προδιαγραφές του, οι οποίες ακολουθούν σε μεγάλο βαθμό αυτές του Redmi K80 Pro. μια από τις συσκευές με τις καλύτερες επιδόσεις της στιγμής.
Il POCO Το F7 Ultra θα είναι εξοπλισμένο με το ισχυρό Snapdragon 8 Elite, ένας επεξεργαστής σχεδιασμένος να εγγυάται υψηλές επιδόσεις τόσο στα παιχνίδια όσο και στις πιο απαιτητικές καθημερινές εργασίες. Αξίζει να αναφέρουμε ότι ο ίδιος επεξεργαστής έχει ενσωματωθεί στα τελευταία κορυφαία της σειράς από τη Xiaomi, καθώς και το πρώτο στον κόσμο που το έβαλε.
Στο ψαχνό τώρα, βρίσκουμε μια τερατώδη μπαταρία από 6.000 mAh, συνοδευόμενη από προηγμένες τεχνολογίες φόρτισης: γρήγορη φόρτιση στα 120W e Ασύρματη φόρτιση 50W, ένας συνδυασμός που το τοποθετεί ανάμεσα στις ταχύτερες συσκευές φόρτισης.
Ένα άλλο δυνατό του σημείο θα είναι η OLED οθόνη από 6,67 ιντσών με Ανάλυση 2K, συχνότητα ενημέρωσης του 120Hz και μια φωτεινότητα που θα φτάσει στα 3.200 nits. Αυτό θα κάνει την οθόνη μία από τις πιο φωτεινές που έχουν δει ποτέ σε μια συσκευή POCO, ιδανικό για όσους αναζητούν οπτική ποιότητα πολύ υψηλού επιπέδου.
Πολλά υποσχόμενο είναι επίσης και το τμήμα με τις κάμερες, με την κύρια κάμερα του POCO Το F7 Ultra να είναι μία SONY με ανάλυση 50MP, πλαισιωμένη από έναν οπτικό τηλεφακό για λεπτομερείς και επαγγελματικές λήψεις. Επιπλέον, η συσκευή θα είναι εξοπλισμένη με προηγμένα χαρακτηριστικά συνδεσιμότητας: Διπλή SIM 5G, WiFi 7, Bluetooth 5.4, NFC, πόρτα USB Type-C 3.2 Gen1 και αδιάβροχη πιστοποίηση IP69, που εγγυάται αντοχή στη σκόνη και παρατεταμένη βύθιση.
Αν μέχρι χθες όλοι μιλούσαν για το X (πρώην Twitter), σήμερα το όνομα που ακούγεται παντού είναι το BlueS
ky. Η πλατφόρμα, που ξεκίνησε ως μια μικρή κοινότητα με προσκλήσεις, βλέπει τους αριθμούς της να εκτοξεύονται. Μέσα σε λίγες μέρες, πάνω από 2,5 εκατομμύρια νέοι χρήστες έκαναν λογαριασμό, με το συνολικό αριθμό να αγγίζει τα 16 εκατομμύρια. Η άνοδός του ήταν τόσο γρήγορη που η εταιρεία αναγκάστηκε να μεγαλώσει σχεδόν από τη μια μέρα στην άλλη.
Γιατί όμως όλος αυτός ο χαμός; Ο κόσμος έχει αρχίσει να κουράζεται από τις μεγάλες πλατφόρμες, όπως το X, ειδικά μετά τις τελευταίες πολιτικές εξελίξεις στις ΗΠΑ και τις αλλαγές που έχει φέρει ο Έλον Μασκ. Το Bluesky υπόσχεται μια πιο ελεύθερη εμπειρία με λιγότερη τοξικότητα, κάτι που μάλλον λείπει από τους χρήστες
Φυσικά, δεν είναι όλα ρόδινα. Η ομάδα του Bluesky – μια μικρή παρέα 20 ατόμων – τρέχει και δεν φτάνει για να διαχειριστεί την ξαφνική αύξηση της κίνησης. Οι διακοπές λειτουργίας και τα μικροπροβλήματα είναι μέσα στο παιχνίδι, αλλά οι χρήστες φαίνεται να τους δίνουν χρόνο. Η CEO, Τζέι Γκρέιμπερ, το είπε ξεκάθαρα: “Δεν το περιμέναμε τόσο γρήγορα, αλλά προσαρμοζόμαστε!”
Το μεγάλο τους ατού είναι το αποκεντρωμένο πρωτόκολλο AT, που επιτρέπει στους χρήστες να ελέγχουν τον αλγόριθμο των feeds τους. Μπορείς δηλαδή να δεις αυτό που πραγματικά θέλεις, χωρίς τα φίλτρα των εταιρειών. Για πολλούς, αυτό είναι η απόλυτη ελευθερία στο ίντερνετ. Βέβαια, οι ανταγωνιστές δεν κάθονται με σταυρωμένα χέρια. Το Threads της Meta και το X έχουν ακόμα τους περισσότερους χρήστες. Αλλά όπως δείχνουν τα πράγματα, το Bluesky έχει καταφέρει να βάλει δύσκολα στις μεγάλες πλατφόρμες και να προσφέρει μια φρέσκια εναλλακτική
Πόσο θα κρατήσει αυτή η τρέλα; Κανείς δεν ξέρει. Το σίγουρο είναι ότι το Bluesky έχει κερδίσει το ενδιαφέρον όλων και μένει να δούμε αν θα το διατηρήσει.
Υπερψηφίστηκε από την Ολομέλεια της Βουλής το Σχέδιο Νόμου του Υπουργείου Ψηφιακής Διακυβέρνησης, με το οποίο ενσωματώνεται η ευρωπαϊκή Οδηγία NIS2 ( (ΕΕ) 2022/2555) για τη λήψη μέτρων με στόχο ένα υψηλό κοινό επίπεδο κυβερνοασφάλειας σε ολόκληρη την Ένωση.
Όπως τόνισε ο Υπουργός Ψηφιακής Διακυβέρνησης, Δημήτρης Παπαστεργίου: «Θέλουμε ένα ασφαλές και ανταγωνιστικό ψηφιακό περιβάλλον, το οποίο αναβαθμίζει τη συνολική ανθεκτικότητα της χώρας έναντι κυβερνοαπειλών. Μπορεί να ακούγεται τεχνικό αλλά αφορά ένα τεράστιο τμήμα της καθημερινότητάς μας, καθώς οι ψηφιακές υπηρεσίες αυξάνονται και τα συστήματα διασυνδέονται όλο και περισσότερο».
Ο Δημήτρης Παπαστεργίου σημείωσε μεταξύ άλλων ότι: «Ένα διευρυμένο πεδίο φορέων θα ακολουθούν πλέον συγκεκριμένους όρους, διαδικασίες, προϋποθέσεις, μέτρα προκειμένου να βρίσκονται σε ένα επίπεδο που θα εγγυάται την προστασία των δικαιωμάτων των πολιτών». Αναδεικνύοντας την κρισιμότητα των νέων μέτρων έφερε ως παράδειγμα μια πιθανή επίθεση στα πληροφοριακά συστήματα ενός λιμανιού ή μιας φαρμακαποθήκης. «Αρκετές μέρες ή έστω και ώρες, δεν θα μπορούσαν να εκδοθούν εισιτήρια με ό,τι αυτό συνεπάγεται στην εξυπηρέτηση των πολιτών και στον τουρισμό και αντίστοιχα φαρμακεία σε όλη τη χώρα δεν θα μπορούσαν να εφοδιαστούν με τα απαραίτητα φάρμακα» υπογράμμισε χαρακτηριστικά.
«Mε την ενσωμάτωση της NIS στοχεύουμε στην επίτευξη ενός υψηλού επιπέδου κυβερνοασφάλειας και στην ευθυγράμμιση με τα ευρωπαϊκά πρότυπα, καθώς και στην ενίσχυση της εμπιστοσύνης των πολιτών και των επιχειρήσεων στις ψηφιακές υπηρεσίες» δήλωσε ο Υπουργός. «Στο πλαίσιο αυτό είναι απαραίτητη η επικοινωνία µεταξύ Οργανισμών και Εθνικών Αρχών και η αναβάθμιση της διευρωπαϊκής συνεργασίας» συμπλήρωσε.
Μεταξύ άλλων η Οδηγία NIS2:
Ενδυναμώνει την Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ), ώστε να ασκήσει αποτελεσματικά τις αρμοδιότητές της ως Εθνική Αρμόδια Αρχή για την εφαρμογή της Οδηγίας, αποκτώντας μεταξύ άλλων διευρυμένες εποπτικές και ελεγκτικές αρμοδιότητες. Με την ψήφιση του νέου νόμου, αναμένεται να αυξηθεί η ζήτηση σε υπηρεσίες, προϊόντα και ειδικούς Κυβερνοασφάλειας. Για το σκοπό αυτό προβλέπεται ότι θα προετοιμάσει σχετικά προγράµµατα εκπαίδευσης, παρέχοντας τη δυνατότητα πιστοποίησης, σε συνεργασία µε συναρμόδιους φορείς και συμβάλλοντας έτσι στη δημιουργία ενός εγχώριου οικοσυστήματος Κυβερνοασφάλειας.
Ορίζει την ΕΑΚ ως αρμόδια ομάδα απόκρισης για συμβάντα που αφορούν στην ασφάλεια υπολογιστών (Computer Security Incident Response Team- CSIRT). Δίνεται η δυνατότητα να συσταθούν και άλλες ομάδες απόκρισης, εφόσον κριθεί αναγκαίο για να επιτευχθεί υψηλότερο επίπεδο Κυβερνοασφάλειας. Σε κάθε περίπτωση η ΕΑΚ θα έχει συντονιστικό ρόλο.
Διευρύνει το πεδίο εφαρμογής των φορέων που πρέπει να λάβουν συγκεκριμένα μέτρα για την Κυβερνοασφάλειά τους, με βάση το μέγεθος των φορέων καθώς και με την υπαγωγή νέων τομέων, όπως οι ταχυδρομικές υπηρεσίες, η διαχείριση αποβλήτων, τα τρόφιμα, τα χημικά προϊόντα (παρασκευή, παραγωγή, διανομή), ο κατασκευαστικός τομέας καθώς και η Κεντρική Κυβέρνηση, οι Περιφέρειες και Δήμοι.
Θεσπίζει υποχρέωση αναφοράς σημαντικών περιστατικών, με βάση προσέγγιση πολλαπλών σταδίων. Προβλέπεται, κατ’ αρχάς, η υποχρέωση για έγκαιρη εντός 24 ωρών προειδοποίηση, που ακολουθείται από μια πληρέστερη ενημέρωση για το περιστατικό εντός 72 ωρών από τη γνώση του. Κατόπιν, ακολουθεί μια ενδιάμεση έκθεση για την επικαιροποίηση της αντιμετώπισης και της έκτασης του περιστατικού. Η υποχρέωση αναφοράς καταλήγει στην υποχρεωτική υποβολή τελικής έκθεσης εντός 1 μήνα.
Προβλέπει μεταξύ άλλων κυρώσεων, διοικητικά πρόστιμα για την παραβίαση απαιτήσεων σχετικά με τα μέτρα διαχείρισης κινδύνων στον τομέα της Κυβερνοασφάλειας ή τη μη συμμόρφωση με τις υποχρεώσεις αναφοράς περιστατικών, τα οποία φτάνουν έως 10 εκατ. ευρώ ή 2% του συνολικού παγκόσμιου ετήσιου κύκλου εργασιών της επιχείρησης κατά το προηγούμενο οικονομικό έτος, ανάλογα με το ποιο είναι υψηλότερο.
Προβλέπει υποχρεώσεις για τους οργανισμούς του δημόσιου τομέα και τις επιχειρήσεις του ιδιωτικού τομέα. Οφείλουν να λάβουν λεπτομερή μέτρα διαχείρισης κινδύνων για την προστασία των συστημάτων δικτύου και πληροφοριακών συστημάτων καθώς του φυσικού περιβάλλοντος των εν λόγω συστημάτων από περιστατικά.
Ενδεικτικά μέτρα που οφείλουν να λάβουν οι φορείς αφορούν σε: 1. Πολιτικές και διαδικασίες για την ανάλυση κινδύνου και την ασφάλεια των πληροφοριακών συστημάτων 2. Διαχείριση περιστατικών 3. Επιχειρησιακή συνέχεια, όπως διαχείριση αντιγράφων ασφαλείας και αποκατάσταση έπειτα από καταστροφή, καθώς και διαχείριση των περιστατικών στον κυβερνοχώρο 4. Ασφάλεια της αλυσίδας εφοδιασμού, ώστε να διαχειρίζονται ικανοποιητικά τους κινδύνους που απορρέουν από τις σχέσεις μεταξύ κάθε οντότητας και των άμεσων προμηθευτών ή παρόχων υπηρεσιών της 5. Ασφάλεια στην απόκτηση, ανάπτυξη και συντήρηση συστημάτων δικτύου και πληροφοριακών συστημάτων, συμπεριλαμβανομένου του χειρισμού και της γνωστοποίησης ευπαθειών 6. Πολιτικές και διαδικασίες για την αξιολόγηση της αποτελεσματικότητας των μέτρων διαχείρισης κινδύνων στον τομέα της κυβερνοασφάλειας.
Καθώς η περίοδος των εκπτώσεων της Black Friday και της Cyber Monday πλησιάζει, και με τις εορταστικές αγορές να βρίσκονται επίσης στο ορίζοντα, το νεοσύστατο Ελληνικό Ινστιτούτο Κυβερνοασφάλειας (ΕΙΚ) αναλαμβάνει την ενημέρωση του αγοραστικού κοινού για την προστασία των ηλεκτρονικών του αγορών.
Τα φαινόμενα εξαπάτησης και η απόσπαση ευαίσθητων προσωπικών δεδομένων μέσω των ηλεκτρονικών αγορών αποτελούν πλέον καθημερινή πραγματικότητα, με το πρώτο μόνο εξάμηνο του 2023 να υπολογίζεται ότι αποσπάστηκαν από τους καταναλωτές πάνω από €12,5 εκατομμύρια, σύμφωνα με επίσημα στοιχεία της Τράπεζας της Ελλάδος.
Παρακάτω παρουσιάζονται 10 βασικοί κανόνες προστασίας που προφυλάσσουν τους χρήστες:
Δυνατοί Κωδικοί Πρόσβασης: Οι χρήστες πρέπει να χρησιμοποιούν σύνθετους κωδικούς πρόσβασης που περιλαμβάνουν πεζοκεφαλαίους χαρακτήρες, αριθμούς και σύμβολα και να μην τους αποθηκεύουν σε εύκολα προσβάσιμα μέρη. Σημαντικό είναι, επίσης, να μην αποθηκεύουν τους κωδικούς πρόσβασης σε οποιαδήποτε συσκευή τους, αλλά ούτε στους browsers που χρησιμοποιούν. Για να αποφύγουν τα φαινόμενα εξαπάτησης και υποκλοπής των κωδικών τους, συστήνεται στους χρήστες να τους αλλάζουν κάθε τρεις με έξι μήνες, αλλά και να αποφεύγουν να τους μοιράζονται με τρίτους, ή να τους χρησιμοποιούν σε μη επίσημες σελίδες ηλεκτρονικών καταστημάτων και τραπεζικών ιδρυμάτων.
Αναβαθμισμένο Λογισμικό: Εγκατάσταση πιστοποιημένων προγραμμάτων ασφαλείας και συχνή ενημέρωση αυτών στις τελευταίες εκδόσεις τους, αφού μόνο έτσι κλείνουν οι όποιες «τρύπες» ασφαλείας ενδεχομένως δημιουργούνται.
Internet Browsers: Οι χρήστες ενθαρρύνονται να εγκαθιστούν πιστοποιημένα προγράμματα ασφαλείας για τα κακόβουλα λογισμικά, αλλά και να φροντίζουν να χρησιμοποιούν τις τελευταίες εκδόσεις Internet Browsers, με πιο προηγμένο σχεδιασμό ασφαλείας.
Επίσημα Διαδικτυακά Περιβάλλοντα: Οι χρήστες πρέπει να επιλέγουν επίσημα και ασφαλή περιβάλλοντα, τα οποία είναι αναγνωρίσιμα με το πρωτόκολλο ασφαλείας “https://”, για οποιαδήποτε ηλεκτρονική συναλλαγή.
Αναγνώριση Ιστοσελίδων: Πριν από οποιαδήποτε συναλλαγή, οι χρήστες πρέπει να επιβεβαιώνουν ότι βρίσκονται σε επίσημη και ασφαλή ιστοσελίδα, να πληκτρολογούν χειροκίνητα την εκάστοτε διεύθυνση και να μην ακολουθούν τα αποτελέσματα που εμφανίζονται μέσω των μηχανών αναζήτησης.
Διπλή Ταυτοποίηση: Η ενεργοποίηση της διπλής ταυτοποίησης είναι εξόχως σημαντική. Ο έλεγχος ταυτότητας δύο παραγόντων είναι ένα επιπλέον επίπεδο ασφάλειας που προσφέρει σημαντική προστασία.
Ενημερωτικές Ειδοποιήσεις: Η ενεργοποίηση ηλεκτρονικών ενημερώσεων για τις κινήσεις των λογαριασμών είναι πολύ σημαντική, καθώς και η τηλεφωνική επαλήθευση πριν από κάθε ηλεκτρονική συναλλαγή.
Αποφυγή Δημόσιων Δικτύων: Καθώς τα δημόσια και κοινόχρηστα δίκτυα που είναι δωρεάν, καθιστούν ευκολότερη την πρόσβαση τρίτων σε ευαίσθητες πληροφορίες, η χρήση τους κατά τη διάρκεια ηλεκτρονικών αγορών δεν συνιστάται.
Αναφορά Ύποπτων Δραστηριοτήτων: Οι χρήστες οφείλουν να ενημερώνουν άμεσα την τράπεζά τους αν υποπτεύονται ότι οι κωδικοί ασφαλείας τους έχουν διαρρεύσει ή αν έχει πραγματοποιηθεί κάποια πληρωμή την οποία δεν ολοκλήρωσαν οι ίδιοι.
Αποφυγή Περίεργων και Ύποπτων Μηνυμάτων: Τέλος, δεν κάνουμε ποτέ κλικ πάνω σε μηνύματα που λαμβάνουμε από άγνωστους αποστολείς, που προτρέπουν τον χρήστη σε αλλαγές passwords ή και επικαιροποίηση στοιχείων.
Η πρόεδρος του Ελληνικού Ινστιτούτου Κυβερνοασφάλειας, κα. Στέλλα Τσιτσούλα, δήλωσε πρόσφατα σχετικά με το φαινόμενο: «Τα φαινόμενα ηλεκτρονικής εξαπάτησης στο διαδίκτυο γίνονται πιο συχνά και πιο σύνθετα μέρα με τη μέρα. Ιδιαίτερα όμως σε περιόδους όπου το αγοραστικό κοινό κάνει μεγάλες συναλλαγές, όπως αυτή την περίοδο, οι ηλεκτρονικές απάτες εκτοξεύονται. Ακόμα και έμπειροι χρήστες δυσκολεύονται, πλέον, να αναγνωρίσουν τις απόπειρες κλοπής και συχνά πέφτουν θύματα των ηλεκτρονικής εξαπάτησης. Η συνεχής ενημέρωση και εκπαίδευση του κοινού πάνω σε βασικά θέματα κυβερνοασφάλειας είναι επιβεβλημένη και αποτελεί μαραθώνια διαδικασία».
Ένα ηλεκτρονικό κατάστημα δεν είναι απλά η ψηφιακή «βιτρίνα» μίας επιχείρησης. Το ταξίδι του καταναλωτή μπορεί να τελειώνει με την ολοκλήρωση της παραγγελίας, αλλά αυτό το σημείο είναι μόνο η αρχή για την επιχείρηση.
Εκμεταλλευόμενη τα δεδομένα που παράγει το eShop της, μία επιχείρηση μπορεί να βελτιστοποιήσει τη λειτουργία της και να αυξήσει την αποδοτικότητά της.
Η αξιοποίηση των δεδομένων μόνο εύκολη διαδικασία δεν είναι, αν μία επιχείρηση δεν έχει δημιουργήσει τις υποδομές έτσι ώστε αυτά να είναι εύκολα και άμεσα προσβάσιμα. Αν το eShop δεν είναι διασυνδεδεμένο με το ERP δημιουργούνται σημαντικά προβλήματα που οδηγούν σε αναποτελεσματικότητα. Αναγνωρίζοντάς τα, μπορείτε να τα αντιμετωπίσετε καλύτερα.
Παρακάτω θα αναλύσουμε τα προβλήματα διασύνδεσης που αντιμετωπίζουν οι εταιρείες που δραστηριοποιούνται στο ηλεκτρονικό εμπόριο σήμερα και θα δούμε τη λύση που μπορεί να σας βοηθήσει να τα ξεπεράσετε.
Κατακερματισμός πληροφορίας μεταξύ πολλών συστημάτων
Όταν η επικοινωνία μεταξύ πολλαπλών, ασύνδετων μεταξύ τους συστημάτων είναι αδύνατη, παρατηρείται απομόνωση των δεδομένων. Οι επιμέρους πληροφορίες παραμένουν σε ένα σύστημα χωρίς να είναι προσβάσιμες σε άλλους. Οι πωλήσεις, τα αποθέματα, τα δεδομένα πελατών και οι λογιστικές πληροφορίες αποθηκεύονται σε διαφορετικά συστήματα, και είναι σχεδόν αδύνατο να δημιουργηθεί μια συνεκτική εικόνα της λειτουργίας της επιχείρησης.
Υποβαθμισμένη εμπειρία πελατών
Χωρίς τον έγκαιρο συγχρονισμό μεταξύ της πλατφόρμας eShop και του ERP, τα δεδομένα αποθεμάτων είναι συχνά ανακριβή. Αυτό μπορεί να οδηγήσει σε καθυστερήσεις παράδοσης και ακυρώσεις παραγγελιών. Αν η επεξεργασία των παραγγελιών γίνεται χειροκίνητα τότε μπορεί να υπάρξουν καθυστερήσεις ακόμα και για προϊόντα που είναι σε απόθεμα, ενώ δεν αποκλείεται και το ενδεχόμενο λάθους. Αυτοί οι παράγοντες έχουν άμεσο αντίκτυπο στην ικανοποίηση των πελατών.
Πιθανά προβλήματα συμμόρφωσης
Η διαχείριση των δεδομένων των πελάτων υπόκειται σε συγκεκριμένο νομικό πλαίσιο. Όταν τα στοιχεία μεταφέρονται μεταξύ συστημάτων, τότε το ζήτημα της ασφάλειάς τους γίνεται πιο πολύπλοκο και αυξάνει το ρίσκο για τις επιχειρήσεις. Νομικές υποχρεώσεις πηγάζουν και από κάθε συναλλαγή, με πολλές επιχειρήσεις να είναι υποχρεωμένες να στέλνουν ψηφιακά τα λογιστικά τους στοιχεία σε συνεργάτες αλλά και το Δημόσιο. Τα οικονομικά δεδομένα βρίσκονται συνήθως στο ERP, ενώ τα δεδομένα πωλήσεων αποθηκεύονται πρώτα στην eShop πλατφόρμα. Η ανομοιογενής ροή δεδομένων μπορεί να οδηγήσει σε καθυστερήσεις και ανακρίβειες στις οικονομικές αναφορές, δημιουργώντας κινδύνους συμμόρφωσης.
Υψηλό λειτουργικό κόστος
Όλα τα παραπάνω έχουν σαν αποτέλεσμα την αύξηση του κόστους λειτουργίας, λόγω της σπατάλης πόρων (εργατοώρες αλλά και χρήματα) για να διατηρηθούν δύο συστήματα ενημερωμένα. Αυτοματοποιώντας την ανταλλαγή δεδομένων μεταξύ ERP και πλατφόρμας ηλεκτρονικού εμπορίου, οι επιχειρήσεις μπορούν να απελευθερώσουν πολύτιμους πόρους.
Shopranos ERP Connector: Η λύση για διασύνδεση eShop και ERP
Η SOFTONE είναι η πρώτη εταιρεία που αναγνώρισε το μεγάλο πρόβλημα διασύνδεσης που αντιμετωπίζουν οι σημερινές εταιρείες ηλεκτρονικού εμπορίου, παρουσιάζοντας το ShopranosERPConnector το οποίο δίνει λύση στο πρόβλημα της ανταλλαγής δεδομένων μεταξύ επιχειρηματικού λογισμικού και ηλεκτρονικού καταστήματος! Η πρόταση της SOFTONE γεφυρώνει το χάσμα μεταξύ eShop και ERP.
Τα μοναδικά χαρακτηριστικά του Shopranos ERP Connector
Βασικός πυλώνας λειτουργίας του ERP Connector είναι η δυνατότητά του να συγχρονίζει αμφίδρομα και σε πραγματικό χρόνο τα δεδομένα μεταξύ πλατφόρμας ηλεκτρονικού καταστήματος και ERP. Η εφαρμογή υποστηρίζει όλα τα συστήματα ERP, ενώ η λίστα των υποστηριζόμενων eCommerce platforms περιλαμβάνει τις: WooCommerce, Shopify, Magento, PrestaShop και OpenCart.
Σημαντικό πλεονέκτημα του ERP Connector είναι πως βασίζεται σε αρχιτεκτονική cloud. Μεταφέροντας τη λειτουργία του συστήματος στο MicrosoftAzure οι χρήστες απολαμβάνουν σχεδόν αδιάκοπη διαθεσιμότητα υπηρεσιών και διαχείριση των δεδομένων με απόλυτη ασφάλεια.
Χάρη στην cloud αρχιτεκτονική, οι επιχειρήσεις εξασφαλίζουν επίσης πως θα έχουν πάντα τη νεότερη έκδοση του λογισμικού στη διάθεσή τους. Ενημερώσεις ασφαλείας και νέα features έρχονται απευθείας στην πλατφόρμα χωρίς να απαιτείται η παρέμβαση της επιχείρησης.
Επομένως, το ShopranosERPConnector απευθύνεται σε όλα τα μεγέθη εταιρειών, από μικρά eShop χωρίς τμήμα IT μέχρι μεγάλες επιχειρήσεις. Και από τη στιγμή που η διαδικασία γίνεται αυτόματα και ψηφιακά, η μεταφορά δεδομένων γίνεται χωρίς λάθη.
Λύση που προσαρμόζεται στις απαιτήσεις σας
Ανάλογα με την φύση του eShop (π.χ. B2C, B2B κ.α.) οι ανάγκες και οι απαιτήσεις διασύνδεσης του ηλεκτρονικού καταστήματος με το ERP διαφέρουν. Η SOFTONE αναγνωρίζει αυτό το γεγονός και προσφέρει το ShopranosERPConnector σε διαφορετικές versions, έτσι ώστε μία επιχείρηση να επιλέξει μόνο τα χαρακτηριστικά που χρειάζεται.
Με το Shopranos ERP Connectorτα δεδομένα του eShop μπορούν να αξιοποιηθούν πλήρως, οδηγώντας σε αύξηση της ανταγωνιστικότητας της επιχείρησής σας.
Τα προϊόντα τεχνολογίας βρίσκονται στην κορυφή των προτιμήσεων του αγοραστικού ενδιαφέροντος των Ελλήνων κατά τις αγορές της εκπτωτικής περιόδου της Black Friday. Αυτό επιβεβαιώνει νέα έρευνα της NielsenIQ, η οποία διαπιστώνει ότι τα προϊόντα τεχνολογίας και τα είδη ρουχισμού και υπόδησης βρίσκονται στην κορυφή των προτιμήσεων, με περισσότερους από τους μισούς ερωτηθέντες να δηλώνουν ότι θα εκμεταλλευτούν τις προσφορές.
Οι άνδρες δείχνουν ιδιαίτερη προτίμηση στα τεχνολογικά προϊόντα, με τα smartphones να κυριαρχούν, ενώ οι γυναίκες εστιάζουν περισσότερο στα είδη ένδυσης και υπόδησης. Οι τηλεοράσεις και τα laptops/notebooks συμπληρώνουν τις δημοφιλέστερες επιλογές στην κατηγορία της τεχνολογίας, ενώ οι οικιακές συσκευές, μικρές και μεγάλες, συγκεντρώνουν επίσης σημαντικό ενδιαφέρον.
Οι άνδρες δείχνουν ιδιαίτερη προτίμηση στα τεχνολογικά προϊόντα, με τα smartphones να κυριαρχούν
Συνολικά, οι Έλληνες αναμένουν με αμείωτο ενδιαφέρον την έλευση των προσφορών της Black Friday. Σύμφωνα με πανελλαδική έρευνα της NielsenIQ, η οποία πραγματοποιήθηκε σε 1001 άτομα ηλικίας 18-64 ετών, 8 στους 10 Έλληνες σκοπεύουν να συμμετάσχουν στις αγορές της Black Friday, ενώ 6 στους 10 δηλώνουν ότι θα επωφεληθούν για να καλύψουν ανάγκες που ανέβαλαν το προηγούμενο διάστημα.
Η δυναμική των online αγορών
Η εκπτωτική περίοδος αποτελεί ευκαιρία και για την αγορά ειδών πρώτης ανάγκης. Πολλοί καταναλωτές σχεδιάζουν να επενδύσουν σε προϊόντα από super markets, δείχνοντας πως οι ανάγκες της καθημερινότητας δεν λείπουν από τη λίστα των αγορών.
Όσον αφορά τα κανάλια αγορών η ισχυρή δυναμική των online αγορών συνεχίζεται, ανταγωνιζόμενη τη δημοτικότητα των φυσικών καταστημάτων. Οι καταναλωτές επιλέγουν το κανάλι αγορών τους με βασικά κριτήρια τις χαμηλές τιμές, την ποικιλία μαρκών και τη διαθεσιμότητα προϊόντων. Στα φυσικά καταστήματα, η δυνατότητα άμεσης παραλαβής του προϊόντος αποτελεί σημαντικό πλεονέκτημα, ενώ τα ηλεκτρονικά καταστήματα κερδίζουν έδαφος χάρη στις εγγυήσεις που προσφέρουν.
Σύμφωνα με όσα δείχνει η έρευνα, παρόλο που πολλοί καταναλωτές δεν έχουν προγραμματίσει απόλυτα τις αγορές τους, δηλώνουν έτοιμοι να περιμένουν την τελευταία στιγμή για να αξιολογήσουν τις προσφορές. Η στρατηγική αυτή καταδεικνύει την έμφαση που δίνουν οι Έλληνες στην εξεύρεση της καλύτερης δυνατής «ευκαιρίας».
«Η Black Friday συνεχίζει να αποτελεί θεσμό για την ελληνική αγορά, αποδεικνύοντας ότι, παρά τις οικονομικές προκλήσεις, οι καταναλωτές είναι διατεθειμένοι να επενδύσουν, επιλέγοντας προσεκτικά τα προϊόντα και τα κανάλια αγορών τους» σχολιάζει η Nielsen. Οι φετινές προβλέψεις επιβεβαιώνουν ότι η συγκεκριμένη ημέρα έχει καθιερωθεί ως η κορυφαία στιγμή της χρονιάς για το λιανεμπόριο, με τις προσδοκίες να παραμένουν υψηλές τόσο από την πλευρά των καταναλωτών όσο και από αυτήν των εμπόρων.
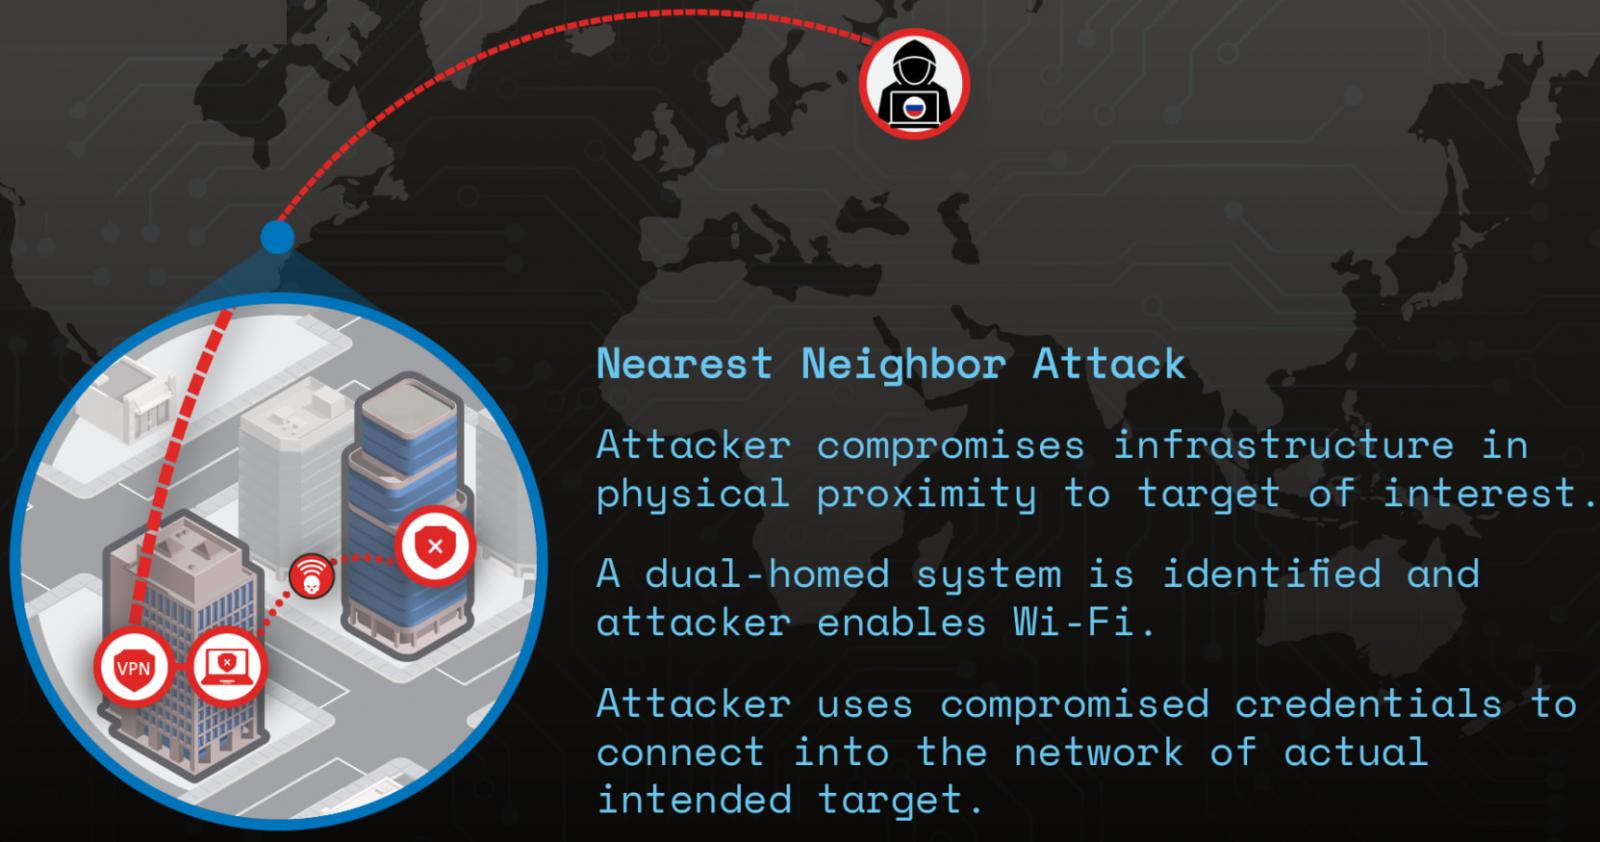
Η Ρώσική ομάδα χάκερ με την ονομασία APT28 (Fancy Bear/Forest Blizzard/Sofacy) παραβίασαν μια αμερικανική εταιρεία μέσω του εταιρικού δικτύου WiFi της ενώ ήταν χιλιάδες μίλια μακριά, αξιοποιώντας μια νέα τεχνική που ονομάζεται «Nearest Neighbor Attack».
Η επίθεση ανακαλύφθηκε στις 4 Φεβρουαρίου 2022 από την εταιρεία κυβερνοασφάλειας Volexity, και ξεκίνησε όταν οι χάκερ απέκτησαν φυσική πρόσβαση κοντά στις εγκαταστάσεις ενός προμηθευτή της εταιρείας στις ΗΠΑ. Από εκεί, εκμεταλλεύτηκαν μη ασφαλές Wi-Fi για να εισχωρήσουν στα εσωτερικά δίκτυα του προμηθευτή και στη συνέχεια μετακινήθηκαν στην κύρια εταιρεία-στόχο. Αυτή η τακτική αποδεικνύει ότι οι επιθέσεις δεν περιορίζονται μόνο στον κυβερνοχώρο αλλά μπορεί να περιλαμβάνουν φυσικές παρεμβάσεις.
Οι ειδικοί τονίζουν πως η ευπάθεια προέκυψε κυρίως από ελλείψεις στην ασφάλεια του Wi-Fi και την απουσία σωστής διαμόρφωσης. Εργαζόμενοι και συνεργάτες συχνά υποτιμούν τη σημασία της προστασίας των τοπικών δικτύων, δίνοντας ευκαιρίες σε επιτιθέμενους να εκμεταλλευτούν την κατάσταση.
Η ιδέα ήταν να θέσουμε σε κίνδυνο έναν άλλο οργανισμό και να ψάξουμε στο δίκτυό του για συσκευές dual-homed, οι οποίες διαθέτουν και ενσύρματη και ασύρματη σύνδεση. Μια τέτοια συσκευή (π.χ. φορητός υπολογιστής, δρομολογητής) θα επέτρεπε στους χάκερ να χρησιμοποιήσουν τον ασύρματο προσαρμογέα και να συνδεθούν στο εταιρικό WiFi του στόχου.
Πηγή: Volexity
Η Volexity διαπίστωσεότι η APT28 έθεσε σε κίνδυνο πολλαπλούς οργανισμούς ως μέρος αυτής της επίθεσης, χρησιμοποιώντας έγκυρα διαπιστευτήρια πρόσβασης. Τελικά, βρήκαν μια συσκευή εντός της κατάλληλης εμβέλειας που μπορούσε να συνδεθεί με τρία ασύρματα σημεία πρόσβασης κοντά στα παράθυρα της αίθουσας συνεδριάσεων του θύματος. Χρησιμοποιώντας λοιπόν μια σύνδεση απομακρυσμένης επιφάνειας εργασίας (RDP) από έναν μη λογαριασμό, ο παράγοντας απειλής μπόρεσε να μετακινηθεί πλευρικά στο δίκτυο-στόχο αναζητώντας συστήματα ενδιαφέροντος και να εξάγει δεδομένα.
Οι χάκερ έτρεξαν το servtask.bat για να απορρίψουν τις κυψέλες μητρώου των Windows (SAM, Security και System), συμπιέζοντάς τις σε ένα αρχείο ZIP για εξαγωγή ενώ βασίζονταν κυρίως σε εγγενή εργαλεία των Windows για να διατηρήσουν το αποτύπωμά τους στο ελάχιστο κατά τη συλλογή των δεδομένων.
Με βάση τις λεπτομέρειες στην αναφορά της Microsoft, είναι πολύ πιθανό η APT28 να μπόρεσε να κλιμακώσει τις επιθέσεις εκμεταλλευόμενη την ευπάθεια Zero Day CVE-2022-38028 στην υπηρεσία Windows Print Spooler εντός του δικτύου του θύματος.
Η συγκεκριμένη υπόθεση δείχνει τη σπουδαιότητα της προστασίας όχι μόνο των εταιρικών δικτύων, αλλά και των δικτύων των συνεργατών και προμηθευτών. Το φαινόμενο “nearest neighbor” δείχνει πόσο εύκολα οι δράστες μπορούν να περάσουν από έναν στόχο σε άλλον μέσω κοινών σημείων πρόσβασης.
Συνολικά, αυτή η επίθεση αποτελεί υπενθύμιση για την ανάγκη αυστηρότερης ασφάλειας στον κυβερνοχώρο, συνδυάζοντας φυσικά και ψηφιακά μέτρα. Οι οργανισμοί πρέπει να επενδύουν σε εκπαίδευση, αλλά και σε τεχνολογίες όπως κρυπτογραφημένο Wi-Fi, firewalls και συστήματα ανίχνευσης παραβιάσεων.
Για περισσότερες λεπτομέρειες, μπορείτε να δείτε το πλήρες άρθρο στο BleepingComputer