Ακόμα πιο απλές και φιλικές γίνονται οι ψηφιακές υπηρεσίες της Υπεύθυνης Δήλωσης και της Εξουσιοδότησης μέσω του gov.gr. Οι πολίτες πλέον θα έχουν προσυμπληρωμένα τα προσωπικά τους στοιχεία, εξοικονομώντας χρόνο, απολαμβάνοντας μια ποιοτικότερη εμπειρία χρήστη, ενώ συγχρόνως ελαχιστοποιούνται τυχόν λάθη.
Πιο συγκεκριμένα, στη νέα έκδοση της Υπεύθυνης Δήλωσης, όπως και της Εξουσιοδότησης, προστίθενται αυτόματα το όνομα και επώνυμο πατέρα, το όνομα και επώνυμο μητέρας, ο τόπος γέννησης, ο αριθμός ταυτοποιητικού εγγράφου, στοιχεία που αντλούνται από το Φορολογικό Μητρώο, καθώς και ο τόπος κατοικίας και η διεύθυνση ηλεκτρονικού ταχυδρομείου (email), στοιχεία που αντλούνται από το Εθνικό Μητρώο Επικοινωνίας, emep.gov.gr.
Υπενθυμίζεται ότι μέχρι σήμερα τα προσυμπληρωμένα στοιχεία ήταν: το ονοματεπώνυμο, η ημερομηνία γέννησης, ο Αριθμός Φορολογικού Μητρώου (ΑΦΜ) και ο αριθμός κινητού τηλεφώνου. Για τη διευκόλυνση των πολιτών, παρέχεται η δυνατότητα επεξεργασίας των προαναφερόμενων στοιχείων στην ψηφιακή φόρμα, ώστε να διορθώσουν τυχόν ανακρίβειες. Αξίζει να σημειωθεί ότι πρόκειται για δύο από τις δημοφιλέστερες υπηρεσίες του gov.gr και μέχρι σήμερα έχουν εκδοθεί περισσότερες από 27 εκατομμύρια Υπεύθυνες Δηλώσεις και 6,6 εκατομμύρια Εξουσιοδοτήσεις.
Ο σχεδιασμός και η ανάπτυξη της υπηρεσίας έγινε από τη Γενική Γραμματεία Πληροφοριακών Συστημάτων και Ψηφιακής Διακυβέρνησης και το Εθνικό Δίκτυο Υποδομών Τεχνολογίας και Έρευνας (ΕΔΥΤΕ ΑΕ – GRNET) του Υπουργείου Ψηφιακής Διακυβέρνησης. Τα στοιχεία των πολιτών αντλούνται μέσω του Κέντρου Διαλειτουργικότητας της Γενικής Γραμματείας Πληροφοριακών Συστημάτων και Ψηφιακής Διακυβέρνησης του Υπουργείου Ψηφιακής Διακυβέρνησης.
Ολοένα και διαρκώς έδαφος κερδίζουν στην παγκόσμια και την ελληνική αγορά οι μεταχειρισμένες συσκευές και πιο πολύ τα smartphones, που, λόγω της οικονομικής κρίσης και του πληθωρισμού, έχουν γίνει αρκετά δημοφιλή, καθώς προσφέρουν πρόσβαση σε τεχνολογία αιχμής σε χαμηλότερη τιμή.
Παρά τη δημοφιλία τους, αυτές οι επιλογές ενέχουν κινδύνους ασφαλείας που δεν πρέπει να αγνοηθούν, όπως επισημαίνει η εταιρεία κυβερνοασφάλειας ESET.
Τα “έξυπνα” τηλέφωνα αποτελούν αναπόσπαστο κομμάτι της καθημερινότητας, παρέχοντας πρόσβαση σε τεχνολογία αιχμής για επικοινωνία, εργασία και διασκέδαση. Ωστόσο, το υψηλό κόστος των νέων μοντέλων οδηγεί ολοένα περισσότερους καταναλωτές στην επιλογή μεταχειρισμένων ή ανακατασκευασμένων συσκευών.
Παρ’ ότι οι μεταχειρισμένες συσκευές είναι πιο προσιτές, συνοδεύονται από σοβαρούς κινδύνους ασφαλείας
Παρ’ ότι οι μεταχειρισμένες συσκευές είναι πιο προσιτές, συνοδεύονται από σοβαρούς κινδύνους ασφαλείας. Κυρίαρχος μεταξύ αυτών είναι το ξεπερασμένο λογισμικό. Άλλες συσκευές δεν υποστηρίζονται πλέον από άλλους κατασκευαστές, με αποτέλεσμα να μην λαμβάνουν ενημερώσεις ασφαλείας. Αυτό αφήνει άλλες συσκευές ευάλωτες σε επιθέσεις. Μελέτες δείχνουν ότι σχεδόν το 30% των μεταχειρισμένων τηλεφώνων δεν διαθέτει ενημερώσεις ασφαλείας.
Ένας άλλος κίνδυνος, σύμφωνα πάντα με την ESET, είναι το κακόβουλο λογισμικό. Σε ορισμένες περιπτώσεις, οι συσκευές μπορεί να περιέχουν κακόβουλο λογισμικό που κλέβει προσωπικές πληροφορίες και κωδικούς πρόσβασης, παρακολουθεί κλήσεις και μηνύματα και προκαλεί ανεπιθύμητες διαφημίσεις ή εγγραφή σε υπηρεσίες υψηλής χρέωσης.
Στο μεταξύ, τα τηλέφωνα, που δεν ελέγχονται από αξιόπιστους πωλητές, συχνά παρουσιάζουν κρυφές δυσλειτουργίες ή προβλήματα λογισμικού.
Συστάσεις για ασφαλείς αγορές
“Η αγορά μιας μεταχειρισμένης συσκευής μπορεί να είναι οικονομική και οικολογική επιλογή, αλλά απαιτεί προσοχή. Με τις σωστές πρακτικές και έλεγχο, μπορείτε να απολαύσετε την τεχνολογία με ασφάλεια, αποφεύγοντας τους κινδύνους που ελλοχεύουν στις δευτερογενείς αγορές”, επισημαίνει η ESET.
Για να ελαχιστοποιήσουν τους κινδύνους, η εταιρεία προτείνει στους καταναλωτές:
– Αγορά από αξιόπιστες πηγές: Επιλέξτε πιστοποιημένους πωλητές ή κατασκευαστές που προσφέρουν εγγύηση. Αποφύγετε ιδιώτες πωλητές αμφιβόλου αξιοπιστίας.
– Αποφύγετε jailbroken ή rooted συσκευές: Αυτές είναι πιο εκτεθειμένες σε επιθέσεις.
– Ενημερωθείτε για την υποστήριξη λογισμικού: Εξασφαλίστε ότι η συσκευή συνεχίζει να λαμβάνει ενημερώσεις ασφαλείας
Όσον αφορά τις κινήσεις μετά την αγορά ενός μεταχειρισμένου smartphone η εταιρεία ψηφιακής ασφάλειας συνιστά:
– Επαναφορά εργοστασιακών ρυθμίσεων: Διαγράψτε όλα τα δεδομένα του προηγούμενου ιδιοκτήτη.
– Ενημερώστε το λογισμικό: Κατεβάστε όλες τις διαθέσιμες ενημερώσεις.
-Εγκαταστήστε λογισμικό ασφαλείας: Χρησιμοποιήστε αξιόπιστα εργαλεία για να ανιχνεύσετε κακόβουλο λογισμικό.
Αναφορικά με τις βέλτιστες πρακτικές για μακροπρόθεσμη προστασία, η ESET συμβουλεύει:
– Μόλις αποκτήσετε τη συσκευή, ενεργοποιήστε την κρυπτογράφηση δεδομένων και το κλείδωμα οθόνης.
– Κατεβάζετε εφαρμογές μόνο από επίσημα καταστήματα (Google Play, Apple App Store).
– Χρησιμοποιήστε VPN όταν συνδέεστε σε δημόσια Wi-Fi.
– Ελέγχετε τα δικαιώματα εφαρμογών και απενεργοποιήστε μη απαραίτητα χαρακτηριστικά (Bluetooth, tethering)
Οι θύρες USB είναι πανταχού παρούσες στις σύγχρονες συσκευές μας, αλλά ίσως να έχετε παρατηρήσει ότι κάποιες από αυτές είναι μπλε. Αυτή η χρωματική διαφορά έχει σημασία και υποδηλώνει συγκεκριμένα χαρακτηριστικά.
Χρώμα και Τεχνολογία
Η μπλε απόχρωση στις θύρες USB συνήθως υποδηλώνει ότι πρόκειται για USB 3.0 ή νεότερη έκδοση, όπως το USB 3.1 ή 3.2. Αυτές οι θύρες προσφέρουν σημαντικά μεγαλύτερες ταχύτητες μεταφοράς δεδομένων σε σύγκριση με τις παλαιότερες εκδόσεις, όπως το USB 2.0, οι οποίες συνήθως έχουν μαύρο χρώμα.
Τεχνικά Χαρακτηριστικά
USB 2.0:
Ταχύτητα μεταφοράς: Έως 480 Mbps
Χρώμα: Μαύρο
USB 3.0:
Ταχύτητα μεταφοράς: Έως 5 Gbps
Χρώμα: Μπλε
USB 3.1/3.2:
Ταχύτητα μεταφοράς: Έως 10 Gbps (3.1) και 20 Gbps (3.2)
Χρώμα: Μπλε ή άλλες αποχρώσεις ανάλογα με τον κατασκευαστή
Πλεονεκτήματα των USB 3.0 και Νεότερων Εκδόσεων
Ταχύτερη Μεταφορά Δεδομένων: Οι θύρες USB 3.0 και νεότερες επιτρέπουν τη μεταφορά μεγάλων αρχείων σε πολύ λιγότερο χρόνο.
Υποστήριξη Περισσότερων Συσκευών: Οι νεότερες εκδόσεις υποστηρίζουν περισσότερες συσκευές και χαρακτηριστικά, όπως την ταυτόχρονη μεταφορά δεδομένων και ενέργειας.
Βελτιωμένη Ενεργειακή Απόδοση: Οι θύρες USB 3.0 είναι πιο αποδοτικές στην κατανάλωση ενέργειας, γεγονός που τις καθιστά ιδανικές για φορητές συσκευές.
Η κατανόηση της σημασίας των χρωμάτων της θύρας USB μπορεί να σας βοηθήσει να αξιοποιήσετε στο έπακρο τις συσκευές σας. Οι μπλε και γαλαζοπράσινες θύρες USB παρέχουν σημαντικά πλεονεκτήματα ταχύτητας και απόδοσης, επιτρέποντας ταχύτερες και πιο αποτελεσματικές διαδικασίες εργασίας. Είτε μεταφέρετε δεδομένα, φορτίζετε συσκευές ή εκτελείτε πολλαπλές εργασίες, αυτές οι θύρες έχουν σχεδιαστεί για να ανταποκρίνονται στις σύγχρονες απαιτήσεις.
Η μπλε χρωματική κωδικοποίηση στις θύρες USB είναι ένα χρήσιμο εργαλείο για τους χρήστες, καθώς υποδεικνύει τη δυνατότητα ταχύτερης μεταφοράς δεδομένων και καλύτερης απόδοσης σε σύγκριση με τις παλαιότερες εκδόσεις. Με την εξέλιξη της τεχνολογίας, οι χρήστες θα συνεχίσουν να επωφελούνται από τις βελτιώσεις που προσφέρουν οι νέες εκδόσεις USB.
Μια θυγατρική της πολωνικής πλατφόρμας ηλεκτρονικού εμπορίου Allegro, γνωστή ως Ceneo, έχει καταθέσει αγωγή κατά της Alphabet Inc., της μητρικής εταιρείας της Google, καθώς και κατά των θυγατρικών Google Ireland και Google LLC. Η αγωγή, που κατατέθηκε στις 23 Δεκεμβρίου 2024, ζητά περίπου 2,33 δισεκατομμύρια ζλότι (περίπου 568 εκατομμύρια δολάρια) σε αποζημιώσεις λόγω υποτιθέμενων αντι-ανταγωνιστικών πρακτικών από την πλευρά της Google.
Κατηγορίες κατά της Google
Η Ceneo ισχυρίζεται ότι η Google παρέχει προνομιακή μεταχείριση στην δική της υπηρεσία σύγκρισης τιμών στα αποτελέσματα αναζητήσεων, γεγονός που έχει βλάψει σημαντικά τις επιχειρηματικές της δραστηριότητες. Αυτή η πρακτική φέρεται να έχει οδηγήσει σε απώλεια πελατών και εσόδων για την Ceneo, η οποία εξαρτάται από τον υγιή ανταγωνισμό στην online αγορά για να ευδοκιμήσει. Η αγωγή αναδεικνύει τις ανησυχίες σχετικά με την κυριαρχία της Google στην αγορά των μηχανών αναζήτησης και την επίδρασή της στους μικρότερους ανταγωνιστές.
Πλαίσιο και Επιπτώσεις
Αυτή η νομική κίνηση είναι μέρος μιας ευρύτερης επιτήρησης των μεγάλων τεχνολογικών εταιρειών αναφορικά με τις πρακτικές τους στην αγορά. Η ενέργεια της Allegro αντικατοπτρίζει τις συνεχιζόμενες εντάσεις μεταξύ παραδοσιακών πλατφορμών ηλεκτρονικού εμπορίου και τεχνολογικών κολοσσών που κυριαρχούν στη διαφήμιση και τις υπηρεσίες αναζήτησης στο διαδίκτυο. Το αποτέλεσμα αυτής της αγωγής θα μπορούσε να έχει σημαντικές επιπτώσεις για τον τρόπο λειτουργίας των online αγορών στην Πολωνία και ενδεχομένως να επηρεάσει παρόμοιες υποθέσεις σε άλλες δικαιοδοσίες.
Καθώς η υπόθεση εξελίσσεται, θα παρακολουθείται στενά από αναλυτές του κλάδου και ανταγωνιστές, καθώς εγείρει σημαντικά ερωτήματα σχετικά με τον ανταγωνισμό, τη δικαιοσύνη στην αγορά και το ρυθμιστικό περιβάλλον που περιβάλλει τις τεχνολογικές εταιρείες.
Η κυβέρνηση της Αλβανίας ανακοίνωσε την απαγόρευση της δημοφιλούς εφαρμογής TikTok για ένα χρόνο, ξεκινώντας από τις αρχές του 2025. Η απόφαση αυτή προήλθε μετά από τον θάνατο ενός 14χρονου μαθητή, ο οποίος μαχαιρώθηκε από συμμαθητή του σε ένα περιστατικό που φέρεται να ξεκίνησε από καυγά στα social media. Ο Πρωθυπουργός Έντι Ράμα δήλωσε ότι η απαγόρευση αποσκοπεί στην προστασία των νέων και στην αντιμετώπιση της βίας που προάγεται μέσω της εφαρμογής.
Λόγοι για την Απαγόρευση
Το περιστατικό που οδήγησε στην απόφαση συνέβη τον Νοέμβριο, όταν ένας 14χρονος μαθητής έχασε τη ζωή του σε μια συμπλοκή κοντά σε σχολείο στην Τίρανα. Οι αρχές αναφέρουν ότι η διαμάχη είχε αρχίσει διαδικτυακά. Ο Ράμα τόνισε ότι το TikTok έχει συμβάλει στην αύξηση της βίας και του εκφοβισμού μεταξύ των νέων, αναφέροντας ότι οι γονείς και οι εκπαιδευτικοί ανησυχούν για την επιρροή της πλατφόρμας στα παιδιά τους.
“Για ένα χρόνο, θα το κλείσουμε εντελώς για όλους. Δεν θα υπάρχει TikTok στην Αλβανία”, είπε ο Ράμα.
Αντίκτυποι της Απόφασης
Η απόφαση αυτή έχει προκαλέσει αντιδράσεις, με ορισμένους να την θεωρούν παραβίαση της ελευθερίας του λόγου. Η βουλευτής της αντιπολίτευσης Ίνα Ζούπα χαρακτήρισε την κίνηση ως “δικτατορική” και “κατάχρηση εξουσίας”. Ενώ πολλοί γονείς και εκπαιδευτικοί υποστηρίζουν την κίνηση ως απαραίτητη για την προστασία των παιδιών, άλλοι θεωρούν ότι η απαγόρευση είναι μια “δικτατορική” λύση που δεν αντιμετωπίζει τα υποκείμενα προβλήματα της κοινωνίας
H απαγόρευση είναι μέρος μιας ευρύτερης στρατηγικής για την ασφάλεια των σχολείων, που περιλαμβάνει επίσης την αύξηση της αστυνομικής παρουσίας και εκπαιδευτικά προγράμματα για γονείς και μαθητές. Από την άλλη η εταιρεία δήλωσε ότι αναζητά άμεσες διευκρινίσεις από την αλβανική κυβέρνηση σχετικά με την απαγόρευση και τόνισε ότι δεν υπάρχουν αποδείξεις ότι οι εμπλεκόμενοι στο περιστατικό είχαν λογαριασμούς στο TikTok.
Συμπέρασμα
Η απαγόρευση του TikTok στην Αλβανία αναδεικνύει τις ανησυχίες σχετικά με την επιρροή των social media στους νέους και τη σύνθετη σχέση μεταξύ τεχνολογίας και κοινωνικών προβλημάτων. Η κυβέρνηση φαίνεται να προχωρά σε αυτή τη δραστική κίνηση με σκοπό να προστατεύσει τη νεολαία, ενώ παράλληλα προγραμματίζει εκπαιδευτικές πρωτοβουλίες για να ενισχύσει την ασφάλεια στα σχολεία.
Η Google εργάζεται σε μια νέα δυνατότητα που προσθέτει AI (τεχνητή νοημοσύνη) στη μηχανή αναζήτησης με την ονομασία “AI Mode”. Αυτή η νέα προσθήκη υπόσχεται να κάνει την αναζήτηση πιο διαδραστική και φιλική προς το χρήστη. Σχετικές αναφορές που διέρρευσαν υποδηλώνουν ότι η λειτουργία θα προσφέρει μια εμπειρία συνομιλίας, παρόμοια με το εργαλείο αναζήτησης Perplexity που υποστηρίζεται επίσης από AI .
Τι ακριβώς κάνει αυτή η νέα λειτουργία AI mode;
Η λειτουργία AI mode φέρνει μια διεπαφή στην Αναζήτηση Google που μοιάζει πιο πολύ με συνομιλία. Οι χρήστες μπορούν να κάνουν ερωτήσεις και να λαμβάνουν απαντήσεις σε μορφή συνομιλίας ενώ τους επιτρέπει επίσης να εξερευνήσουν περαιτέρω θέματα θέτοντας κι άλλες ερωτήσεις.
Ένα από τα βασικά χαρακτηριστικά είναι η επιλογή «Κάντε μια επόμενη ερώτηση». Αυτό το εργαλείο θα επιτρέπει στους χρήστες να βελτιώσουν τις αναζητήσεις τους και να αποκτήσουν περισσότερες πληροφορίες. Η εμπειρία θα είναι πιο διαδραστική, όπως ακριβώς το πώς το Perplexity προσφέρει προτάσεις παρακολούθησης κάτω από τα αρχικά του αποτελέσματα.
Αυτήν τη στιγμή, η Google στην αναζήτηση της διαθέτει περιλήψεις AI, οι οποίες δίνουν γρήγορες απαντήσεις σε ερωτήματα αναζήτησης. Ωστόσο, δεν επιτρέπουν στους χρήστες να κάνουν περισσότερες ερωτήσεις ή να συνεχίσουν τη συζήτηση. Η νέα όμως λειτουργία AI που θα προστεθεί το διορθώνει αυτό, προσφέροντας μια πιο εξατομικευμένη και συναρπαστική εμπειρία.
Μη αυτόματη ενεργοποίηση για περισσότερο έλεγχο
Η λειτουργία AI δεν θα ενεργοποιείται από μόνη της. Οι χρήστες θα έχουν τον έλεγχο και θα πρέπει να την ενεργοποιήσουν χειροκίνητα. Είναι φανερό ότι η Google έχει επικεντρωθεί σε μεγάλο βαθμό στην τεχνητή νοημοσύνη. Η εταιρεία ενσωματώνει την τεχνητή νοημοσύνη σε πολλές από τις υπηρεσίες της και επενδύει σημαντικούς πόρους σε αυτόν τον τομέα.
Αυτό το νέο χαρακτηριστικό δίνει τη δυνατότητα δίνει στη Google να εμπλουτίσει περισσότερο την λειτουργίας αναζήτησης και να είναι ένα βήμα μπροστά στα εργαλεία που υποστηρίζονται από AI . Έρχεται επίσης ως απάντηση σε ανταγωνιστές όπως η Microsoft, η οποία έχει ενσωματώσει το ChatGPT στο Bing.
Έτσι κι ενώ η τεχνητή νοημοσύνη έχει μπει για τα καλά στη ζωή μας, αυτό το νέο χαρακτηριστικό της Google υπόσχεται να κάνει τις καθημερινές αναζητήσεις ολοένα και πιο έξυπνες και πιο διαδραστικές.
Βήματα Ενεργοποίησης AI Mode
Ενημέρωση της Εφαρμογής Google: Βεβαιωθείτε ότι έχετε την τελευταία έκδοση της εφαρμογής Google. Η δυνατότητα AI Mode είναι διαθέσιμη σε εκδόσεις όπως η 15.49.40 beta.
Άνοιγμα της Εφαρμογής: Ανοίξτε την εφαρμογή Google ή τον περιηγητή σας (Chrome, Firefox, Opera) στο Android σας.
Σύνδεση στον Λογαριασμό σας: Ελέγξτε ότι είστε συνδεδεμένοι με τον προσωπικό σας λογαριασμό Google και ότι το Incognito mode είναι απενεργοποιημένο.
Αναζήτηση στο Google: Κάντε μια αναζήτηση. Αν το AI Mode είναι διαθέσιμο, θα δείτε ένα νέο κουμπί ή μια επιλογή στην κορυφή των αποτελεσμάτων αναζήτησης που θα σας επιτρέπει να μεταβείτε σε αυτή τη λειτουργία13.
Χρήση του AI Mode: Μόλις ενεργοποιηθεί, μπορείτε να κάνετε ερωτήσεις και να λάβετε απαντήσεις μέσω του AI, με δυνατότητα για follow-up ερωτήσεις για πιο λεπτομερείς πληροφορίες1.
Σημειώσεις
Το AI Mode μπορεί να μην είναι διαθέσιμο σε όλες τις χώρες ή γλώσσες.
Η λειτουργία αυτή είναι σχεδιασμένη να βελτιώσει την εμπειρία αναζήτησης, προσφέροντας πιο διαδραστικές και προσαρμοσμένες απαντήσεις στους χρήστες16.
Η έκδοση 24H2 των Windows 11 είναι η τελευταία και πιο πρόσφατη ενημέρωση για τα Windows 11 και αναμφισβήτητα μία από τις μεγαλύτερες μέχρι τώρα. Επίσημα γνωστή ως Windows 11 2024 Update, αυτή η τελευταία έκδοση των Windows συνοδεύεται από μερικές τεράστιες ενημερώσεις, συμπεριλαμβανομένης της εισαγωγής λειτουργιών Copilot+ και μεγάλων αρχιτεκτονικών βελτιώσεων για συσκευές Arm.
Ελέγξτε εάν η συσκευή σας πληροί τις απαιτήσεις συστήματος για τα Windows 11
Εάν έχετε ήδη τα Windows 11, τότε όλα καλά, εάν όμως χρησιμοποιείτε τα Windows 10, τότε θα πρέπει να πληροίτε τις απαιτήσεις συστήματος για να μπορείτε να αναβαθμίσετε το σύστημα σας στα Windows 11.
CPU: 1 GHz ή ταχύτερη με δύο ή περισσότερους πυρήνες σε συμβατό επεξεργαστή 64-bit ή σύστημα σε τσιπ (SoC)
RAM: 4 GB ή περισσότερο
Αποθηκευτικός χώρος: 64 GB ή περισσότερο
Υλικολογισμικό συστήματος: UEFI, δυνατότητα ασφαλούς εκκίνησης
TPM: Trusted Platform Module (TPM) έκδοση 2.0
GPU: Συμβατό με DirectX 12 ή νεότερο με πρόγραμμα οδήγησης WDDM 2.0
Οθόνη: Οθόνη υψηλής ευκρίνειας (720p) που είναι μεγαλύτερη από 9 ίντσες διαγώνια, 8 bit ανά έγχρωμο κανάλι
Αν και πάλι δεν έχετε τις ελάχιστες απαιτήσεις μην ανησυχείτε, διότι σας έχουμε τη λύση, διαβάστε παρακάτω!
Λάβετε υπόψη ότι οι λειτουργίες Copilot+ έχουν ορισμένες πρόσθετες απαιτήσεις, επομένως οι περισσότεροι υπολογιστές πριν από τον Ιούνιο του 2024 δεν θα έχουν το πλήρες σύνολο δυνατοτήτων. Για να αποκτήσετε δυνατότητες Copilot+, ο υπολογιστής σας χρειάζεται:
NPU με 40TOPS ή περισσότερα — προς το παρόν υποστηρίζονται μόνο επεξεργαστές της σειράς Snapdragon X, αλλά οι επεξεργαστές Intel Core Ultra Series 2 (Lunar Lake) και AMD Ryzen AI 300 HX θα υποστηρίζονται επίσης στο μέλλον.
256 GB αποθηκευτικού χώρου
16 GB μνήμης RAM DDR5 ή LPDDR5
Θα εξακολουθήσετε να λαμβάνετε τις άλλες βελτιώσεις σε αυτήν την ενημέρωση χωρίς αυτές τις προδιαγραφές, αλλά δεν θα βλέπετε λειτουργίες όπως η Ανάκληση ή η μετάφραση σε πραγματικό χρόνο στους ζωντανούς υπότιτλους.
Δημιουργήστε αντίγραφα ασφαλείας του υπολογιστή σας
Πριν αναβαθμίσετε το λειτουργικό σας σύστημα, είναι ζωτικής σημασίας να δημιουργήσετε ένα πλήρες αντίγραφο ασφαλείας του υπολογιστή σας, ώστε να μην χάσετε πολύτιμα προσωπικά δεδομένα εάν τα πράγματα πάνε στραβά.
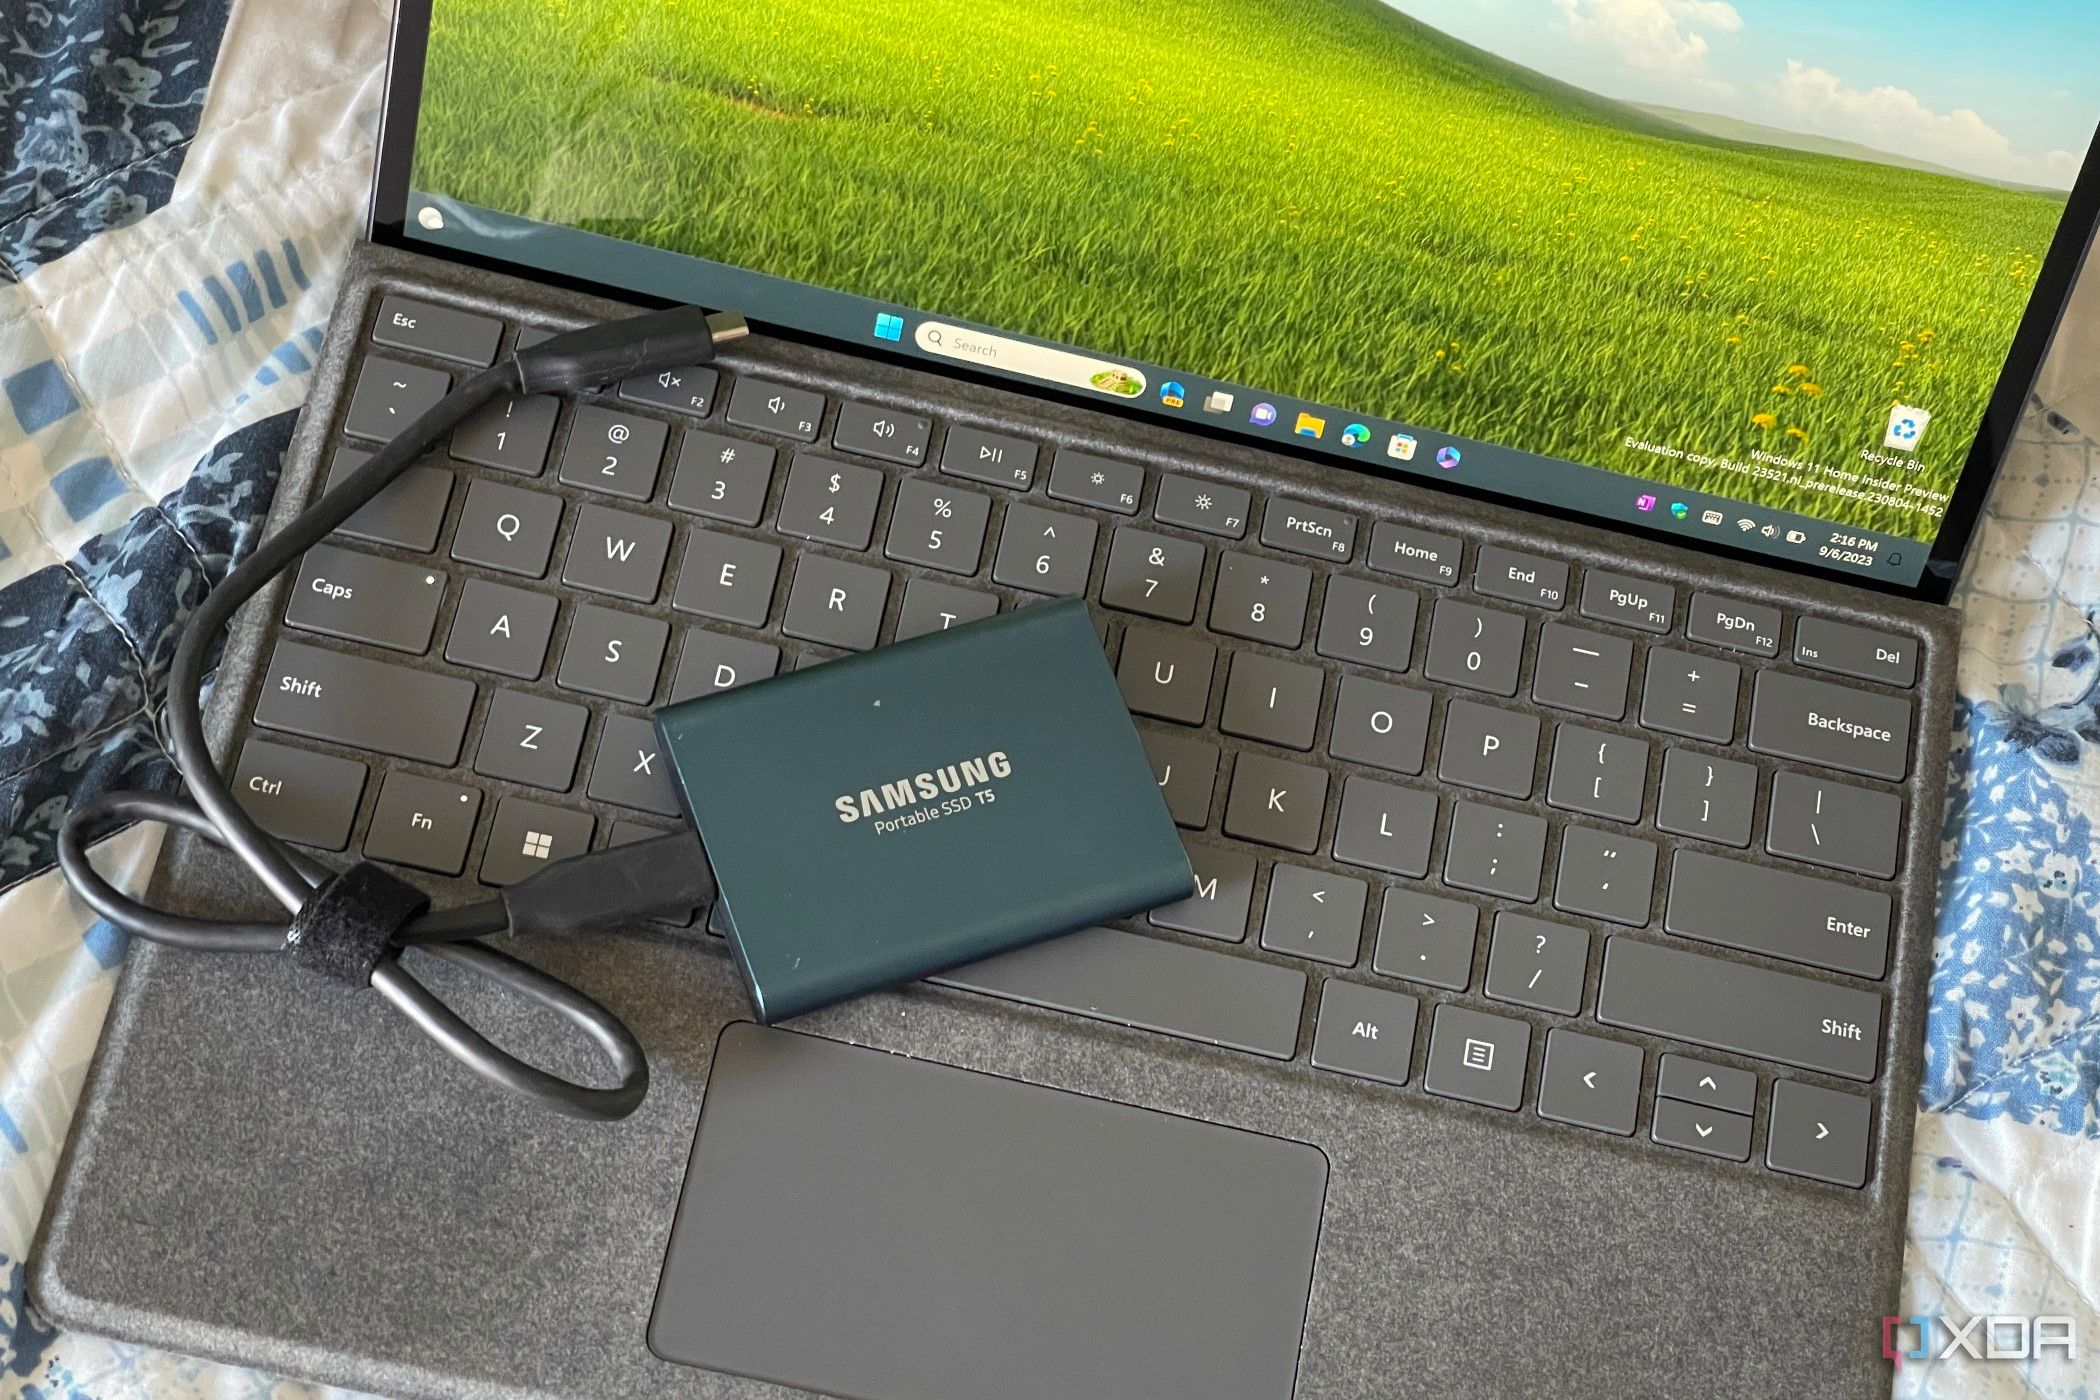
Η νέα εφαρμογή Windows Backup μπορεί να σας βοηθήσει να δημιουργήσετε αντίγραφα ασφαλείας ορισμένων από τα δεδομένα και τις ρυθμίσεις σας, αλλά σας συνιστούμε να χρησιμοποιήσετε μερικές από τις διαθέσιμες εναλλακτικές λύσεις δημιουργίας αντιγράφων ασφαλείας για να βεβαιωθείτε ότι όλα όσα χρειάζεστε βρίσκονται σε ασφαλή τοποθεσία. Μετακινήστε τα σημαντικά αρχεία σας στο OneDrive ή σε μια μονάδα flash USB, σε περίπτωση που η αναβάθμιση δεν γίνει όπως αναμένεται.
Θέλετε να κρατήσετε ένα πλήρες αντίγραφο του υπολογιστή σας σε περίπτωση που κάτι πάει στραβά; Ή απλώς δημιουργήστε αντίγραφα ασφαλείας των αρχείων σας; Γίνεται εύκολο με τα εργαλεία συστήματος των Windows 11.
Πώς να κατεβάσετε και να εγκαταστήσετε τα Windows 11 έκδοση 24H2 χρησιμοποιώντας το Windows Update
Ο ευκολότερος τρόπος για να αποκτήσετε τα Windows 11 έκδοση 24H2 είναι να χρησιμοποιήσετε το Windows Update σε έναν υποστηριζόμενο υπολογιστή. Για να το κάνετε αυτό ακολουθήστε τα εξής βήματα:
Ανοίξτε την εφαρμογή Ρυθμίσεις
Κάντε κλικ στο Windows Update στο πλαϊνό μενού.
Κάντε κλικ στο Έλεγχος για ενημερώσεις .
Θα δείτε ένα μήνυμα παρόμοιο (με ελαφρώς διαφορετικό κείμενο) με το παρακάτω, λέγοντας ότι η έκδοση 24H2 των Windows 11 είναι διαθέσιμη. Κάντε κλικ στην επιλογή Λήψη και εγκατάσταση .
Θα ξεκινήσει η λήψη της ενημέρωσης και θα σας ζητηθεί να επανεκκινήσετε τον υπολογιστή σας όταν ολοκληρωθεί.
Σε ορισμένες περιπτώσεις, μπορεί να δείτε ένα μήνυμα που λέει ότι η έκδοση 24H2 των Windows 11 είναι καθ’ οδόν αλλά δεν είναι ακόμη διαθέσιμη. Αυτό συμβαίνει επειδή ο υπολογιστής σας έχει αποκλειστεί από την αναβάθμιση λόγω προβλήματος συμβατότητας με τις εφαρμογές ή τα προγράμματα οδήγησης. Είναι καλύτερο να περιμένετε έως ότου μια ενημέρωση διορθώσει τυχόν προβλήματα, αλλά μπορείτε να αναγκάσετε την αναβάθμιση με μη αυτόματο τρόπο, όπως πρόκειται να δούμε.
Χρήση του Βοηθού εγκατάστασης των Windows 11
Εάν η παραπάνω μέθοδος δεν λειτουργεί για εσάς, μπορείτε να χρησιμοποιήσετε το Windows 11 Installation Assistant. Εάν κάνετε λήψη μιας πλήρους εικόνας του Windows 11 από τη Microsoft, θα λάβετε τις πιο πρόσφατες ενημερώσεις από το κουτί, επομένως δεν χρειάζεται να χρησιμοποιήσετε καθόλου το Windows Update. Για αυτό, απλώς ακολουθήστε αυτά τα βήματα:
Κάτω από το Windows 11 Installation Assistant , κάντε κλικ στην επιλογή Λήψη τώρα .
Εκτελέστε το πρόγραμμα και ακολουθήστε τα βήματα για λήψη και εγκατάσταση της πιο πρόσφατης έκδοσης των Windows 11.
Λάβετε υπόψη σας ότι θα κατεβάσετε ολόκληρο το ISO των Windows που αυτό σημαίνει ότι η διαδικασία λήψης και εγκατάστασης θα διαρκέσει λίγο περισσότερο, εναλλακτικά, μπορείτε να χρησιμοποιήσετε το εργαλείο δημιουργίας πολυμέσων ή ένα εργαλείο όπως το Rufus για να εγκαταστήσετε τα Windows 11 από την αρχή με μια μονάδα USB, αν και αυτό θα διαρκέσει ακόμη περισσότερο.
Δημιουργία μέσων εγκατάστασης USB
Τέλος, εάν όλα τα άλλα αποτύχουν, μπορείτε να χρησιμοποιήσετε μια μονάδα USB για μία καθαρή εγκατάσταση των Windows 11. Εδώ, έχετε πολλές επιλογές, αλλά κυρίως συνοψίζονται στη χρήση του εργαλείου δημιουργίας πολυμέσων ή στη λήψη ενός ISO και στη συνέχεια χρησιμοποιώντας ένα εργαλείο όπως το Rufus ή το Balena Etcher για να δημιουργήσετε μέσα εγκατάστασης.
Λάβετε υπόψη ότι η δημιουργία μέσων εγκατάστασης USB θα διαγράψει όλα τα δεδομένα στη μονάδα USB που χρησιμοποιείτε.
Εάν θέλετε να χρησιμοποιήσετε το εργαλείο δημιουργίας πολυμέσων από τη Microsoft, μπορείτε να ακολουθήσετε αυτά τα βήματα:
Μεταβείτε στη σελίδα λήψης των Windows 11.
Στην περιοχή Δημιουργία μέσων εγκατάστασης Windows 11 , κάντε κλικ στο Λήψη εργαλείου .
Συνδέστε τη μονάδα USB.
Εκτελέστε το εκτελέσιμο αρχείο και ακολουθήστε τις οδηγίες για να δημιουργήσετε μέσα εγκατάστασης USB.
Εναλλακτικά, η σελίδα λήψης των Windows 11 σάς επιτρέπει να κάνετε λήψη αρχείων ISO, τα οποία στη συνέχεια μπορούν να συνδεθούν σε μια εφαρμογή όπως το Rufus ή το Balena Etcher για να δημιουργήσετε μέσα εγκατάστασης. Το μεγάλο πλεονέκτημα εδώ είναι ότι το Rufus μπορεί να απενεργοποιήσει ορισμένες απαιτήσεις που έχουν τα Windows 11 από προεπιλογή, όπως να σας αναγκάσει να συνδεθείτε στο διαδίκτυο ή να χρησιμοποιήσετε έναν λογαριασμό Microsoft κατά τη διάρκεια της εγκατάστασης. Μπορείτε να διαβάσετε περισσότερα σχετικά με τη χρήση του Rufus εδώ .
Τελικές σκέψεις
Οπότε μην κάθεστε, σηκωθείτε από ντιβάνια, καρέκλες, πολυθρόνες ή από όπου είστε και γρήγορα εγκαταστήστε τα Windows 11 γιατί πολύ σύντομα, τον Οκτώβριο του 2025, τελειώνει η υποστήριξη για τα Windows 10!
Η έκθεση της Visa “Απειλές απάτης στις γιορτές 2024” αποκαλύπτει τις πιο διαδεδομένες ταξιδιωτικές απάτες κατά τη διάρκεια της επερχόμενης εορταστικής περιόδου. Καθώς τα ταξίδια αυξάνονται, οι απατεώνες ετοιμάζονται να στοχεύσουν τα ξενοδοχεία, τα καταλύματα και τις αεροπορικές εταιρείες.
Οι συνήθεις απάτες περιλαμβάνουν:
Ψεύτικες ταξιδιωτικές ιστοσελίδες: Προσποιούνται ότι προσφέρουν ταξιδιωτικές υπηρεσίες ή πλαστογραφούν μεγάλες αεροπορικές εταιρείες για να προσελκύσουν πελάτες με χαμηλές τιμές. Στη συνέχεια, χρεώνουν για παροχές και διακόπτουν την επικοινωνία.
Phishing Emails: Προσποιούνται ότι είναι εκπρόσωποι αεροπορικών εταιρειών και στέλνουν πλαστά μηνύματα ηλεκτρονικού ταχυδρομείου για ακυρώσεις πτήσεων, ζητώντας στοιχεία πληρωμής για την εκ νέου κράτηση πτήσεων.
Απάτες τηλεφωνικού κέντρου: Χρησιμοποιούν κακόβουλες διαφημίσεις ή SEO (search engine optimization) για την προώθηση ψεύτικων ιστοτόπων, οδηγώντας τα θύματα να συνομιλήσουν με ψεύτικους εκπροσώπους εξυπηρέτησης πελατών που αποσπούν στοιχεία πληρωμής ή πραγματοποιούν υψηλές χρεώσεις για να «αλλάξουν κρατήσεις».
Ψεύτικες καταχωρήσεις καταλυμάτων: Δημοσιεύουν ψεύτικες καταχωρήσεις καταλυμάτων με κλεμμένες φωτογραφίες και περιγραφές, συχνά σε τιμές χαμηλότερες από τις τιμές της αγοράς. Τα θύματα πληρώνουν για ανύπαρκτες κρατήσεις ή παροτρύνονται να πληρώσουν εκτός νόμιμων πλατφορμών.
Πώς να προστατευτείτε από ταξιδιωτικές απάτες
Επαληθεύστε τις διευθύνσεις URL των αεροπορικών εταιρειών, των ταξιδιωτικών εταιρειών ή των παρόχων φιλοξενίας.
Αποφύγετε να κάνετε κλικ σε ταξιδιωτικούς ιστοτόπους και διαφημίσεις στα μέσα κοινωνικής δικτύωσης ή χορηγούμενα αποτελέσματα αναζήτησης.
Ερευνήστε διεξοδικά τα καταλύματα προς ενοικίαση, επαληθεύστε τις διευθύνσεις χρησιμοποιώντας άλλες μηχανές αναζήτησης και ρωτήστε συγγενείς, φίλους ή αξιόπιστες πηγές για προτάσεις ταξιδιωτικών πρακτορείων, καταλυμάτων, ξενοδοχείων και ταξιδιωτικών πακέτων.
Χρησιμοποιήστε νόμιμες πλατφόρμες κρατήσεων: κάνετε σύνθετη αναζήτηση για ταξιδιωτικές εταιρείες, ξενοδοχεία, καταλύματα και ταξιδιωτικούς πράκτορες με όρους όπως «απάτη», «κριτική» ή «παράπονα».
Αποφύγετε ασυνήθιστους τρόπους πληρωμής, όπως κρυπτονομίσματα, τραπεζικά εμβάσματα ή δωροκάρτες, καθώς αυτοί οι τρόποι πληρωμής είναι συχνά μη ανιχνεύσιμοι και δεν παρέχουν δυνατότητα επιστροφής χρημάτων εάν υπάρχει κάποιο πρόβλημα.
Να είστε προσεκτικοί με προσφορές που φαίνονται πολύ καλές για να είναι αληθινές.
Εάν έχετε υποψίες απάτης, σταματήστε, μιλήστε με κάποιον που εμπιστεύεστε σχετικά με την κατάσταση και ζητήστε καθοδήγηση από τον επίσημο ιστότοπο του οργανισμού πριν ενεργήσετε κατόπιν αιτήματος των υπόπτων για απάτη.
Ο Νίκος Πετράκης, Country Manager της Visa στην Ελλάδα, δήλωσε: «Στη Visa η δέσμευσή μας για την ασφάλεια των συναλλαγών εκτείνεται πέρα από την πολυάσχολη περίοδο των διακοπών σε κάθε μέρα του χρόνου. Ωστόσο, οι καταναλωτές πρέπει να έχουν κατά νου πως οι κίνδυνοι που συνδέονται με τις δόλιες δραστηριότητες αυξάνονται όσο αυξάνεται η ταξιδιωτική δραστηριότητα. Παραμένοντας σε εγρήγορση και όντας ενημερωμένοι, όσοι σκοπεύουν να ταξιδέψουν μπορούν να απολαύσουν με μεγαλύτερη σιγουριά μια πιο ασφαλή εμπειρία διακοπών. Ταυτόχρονα, στη Visa, εργαζόμαστε 24/7 για να να διασφαλίσουμε τις συναλλαγές. Μόνο κατά τον περασμένο χρόνο το δίκτυό μας μπλόκαρε απάτες ύψους 40 δισεκατομμυρίων δολαρίων παγκοσμίως αποτρέποντας την απειλή πιθανών δόλιων συναλλαγών για πολλούς καταναλωτές. Ευχόμαστε σε όλους καλές γιορτές!»
Η Visa προτρέπει τους καταναλωτές να παραμείνουν σε εγρήγορση και να λάβουν τις απαραίτητες προφυλάξεις για να προστατευθούν από αυτές τις απάτες.
Για περισσότερες πληροφορίες, επισκεφθείτε visa.gr.
Τα gadgets παρέχουν τεράστιες ευκαιρίες μάθησης και ψυχαγωγίας, αλλά έχουν επίσης αναδείξει μια νέα πρόκληση για τους γονείς και τους εκπαιδευτικούς: την εξάρτηση των παιδιών από τα κινητά.
Η τεχνολογία έχει γίνει σταθερός συνοδοιπόρος στη ζωή μας, και αυτό ισχύει ακόμη περισσότερο για τη νέα γενιά. Τα παιδιά μεγαλώνουν περιτριγυρισμένα από οθόνες – από έξυπνα τηλέφωνα και tablets μέχρι φορητούς υπολογιστές και τηλεοράσεις.
Αυτή η συνεχής ενασχόληση με την ψηφιακή τεχνολογία είναι μια αυξανόμενη πηγή ανησυχίας με σημαντικές επιπτώσεις στην υγεία και την ανάπτυξη των παιδιών προειδοποιούν οι ειδικοί της παγκόσμιας εταιρίας λογισμικού ασφαλείας ESET. Ο όρος «εθισμός στο κινητό τηλέφωνο» μπορεί να ακούγεται ακραίος, αλλά η πραγματικότητα είναι ότι αυτό το σύγχρονο φαινόμενο υφαίνει σιωπηλά τον ιστό του γύρω από τα παιδιά, διαταράσσοντας τη σωματική τους υγεία, την ψυχική τους ευημερία, και τη συνολική πορεία ανάπτυξης.
Σύμφωνα με τη μελέτη, ο εθισμός στα κινητά τηλέφωνα, ο οποίος ορίζεται ως υπερβολική ή ανεπαρκώς ελεγχόμενη συμπεριφορά, σκέψη ή παρόρμηση στο τηλέφωνο, έχει ως αποτέλεσμα τη δυσφορία και τη λειτουργική έκπτωση σε διάφορους τομείς της ζωής. Το κύριο θύμα αυτού του εθισμού είναι η σωματική υγεία, με τη μειωμένη σωματική δραστηριότητα να σημειώνεται ως σημαντική συνέπεια. Εν ολίγοις, όσο πιο εθισμένα είναι τα παιδιά στα τηλέφωνά τους, τόσο λιγότερο πιθανό είναι να ασχοληθούν με σωματικές δραστηριότητες.
Η έλλειψη σωματικής δραστηριότητας μπορεί να οδηγήσει σε διάφορα προβλήματα υγείας στα παιδιά, όπως παχυσαρκία, καρδιαγγειακά νοσήματα και προβλήματα ψυχικής υγείας καθώς υπάρχει σύνδεση μεταξύ του αυξημένου χρόνου χρήσης της οθόνης των κινητών συσκευών και της αύξησης των συμπτωμάτων κατάθλιψης και των καταστάσεων που σχετίζονται με αυτοκτονίες. Μπορεί επίσης να προκαλέσει διαταραχή στον ύπνο και να επηρεάσει τις ακαδημαϊκές τους επιδόσεις και τις κοινωνικές τους δεξιότητες, εμποδίζοντας έτσι τη συνολική τους ανάπτυξη.
Τι μπορούμε να κάνουμε για να βοηθήσουμε;
Το πρώτο βήμα είναι να αναγνωρίσουμε το πρόβλημα, εξηγεί η Alžbeta Kovaľová συνεργάτιδα στην πλατφόρμα ευαισθητοποίησης των γονιών και παιδιών σε θέματα ψηφιακής ασφάλειας SaferKidsOnlineτης ESET. Η κατανόηση των αρνητικών επιπτώσεων του εθισμού στα κινητά τηλέφωνα στην ψυχική και σωματική υγεία των παιδιών είναι ζωτικής σημασίας για την εκπόνηση αποτελεσματικών στρατηγικών για την καταπολέμησή του. Πρέπει επίσης να εκπαιδεύσουμε τα παιδιά μας σχετικά με τους κινδύνους της υπερβολικής χρήσης των κινητών συσκευών και να προωθήσουμε πιο υγιεινές εναλλακτικές λύσεις, όπως το παιχνίδι σε εξωτερικούς χώρους, το διάβασμα και χόμπι που προάγουν τη δημιουργικότητα και την κριτική σκέψη, συμβουλεύει η Kovaľová.
Ο καθορισμός ορίων είναι μια άλλη σημαντική πτυχή. Η εφαρμογή ζωνών και ωρών χωρίς τηλέφωνο, η ενθάρρυνση γευμάτων χωρίς συσκευές και ο περιορισμός της χρήσης του τηλεφώνου μπορούν να συμβάλουν στη μείωση του χρόνου μπροστά στην οθόνη και στη βελτίωση της συνολικής υγείας του παιδιού.
Οι εκπαιδευτικοί μπορούν επίσης να παίξουν καθοριστικό ρόλο, ενσωματώνοντας τις σωματικές δραστηριότητες στο σχολικό πρόγραμμα και προωθώντας έναν υγιεινό, ισορροπημένο τρόπο ζωής. Τα σχολεία μπορούν επίσης να παρέχουν εργαστήρια και σεμινάρια για μαθητές και γονείς, συζητώντας τους κινδύνους του εθισμού στις κινητές συσκευές και τους τρόπους αντιμετώπισής του.
Πρακτικές συμβουλές από την ομάδα του SaferKidsOnline της ESET
Δημιουργήστε ένα σχέδιο χρήσης των ηλεκτρονικών συσκευών: Αυτό το σχέδιο μπορεί να περιλαμβάνει τον καθορισμό ορίων στον καθημερινό χρόνο μπροστά στην οθόνη, τον καθορισμό ζωνών και ωρών χωρίς τηλέφωνο και τη λήψη αποφάσεων σχετικά με το κατάλληλο περιεχόμενο,
Ενθαρρύνετε υγιείς συνήθειες: Προωθήστε τις σωματικές δραστηριότητες, το παιχνίδι σε εξωτερικούς χώρους και τα χόμπι που δεν περιλαμβάνουν ηλεκτρονικές συσκευές,
Δώστε το καλό παράδειγμα: Οι γονείς θα πρέπει επίσης να περιορίζουν τη χρήση των κινητών συσκευών, επιδεικνύοντας μια ισορροπημένη προσέγγιση της τεχνολογίας,
Μακριά οι συσκευές από το τραπέζι του φαγητού: Κάντε τα γεύματα μια ζώνη χωρίς κινητές συσκευές, ενθαρρύνοντας τις συζητήσεις και τις αλληλεπιδράσεις,
Ενθαρρύνετε τις καλές συνήθειες ύπνου: Αποφύγετε τη χρήση τηλεφώνου μια ώρα πριν από τον ύπνο, ώστε να διασφαλίσετε ότι το παιδί σας θα κοιμηθεί καλά.
Για όσους από εσάς θέλετε να μάθετε περισσότερα για το θέμα «παιδί και ασφάλεια στο Internet» μπορείτε να επισκεφτείτε το website saferkidsonlineτης ESET.
Ο υδράργυρος αρχίζει να πέφτει και η αντίστροφη μέτρηση για τα Χριστούγεννα ξεκινάει. Όμως η εορταστική περίοδος δεν είναι μόνο ευλογία για τα ηλεκτρονικά καταστήματα. Είναι και μια περίοδος «σκληρής δουλείας» για τους ψηφιακούς κλέφτες και τους κυβερνοεγκληματίες.
Για να βεβαιωθείτε ότι δε θα γίνετε το επόμενο θύμα, αξίζει να μάθετε πώς μοιάζουν οι απάτες της εορταστικής περιόδου και πώς μπορείτε να παραμείνετε ασφαλείς, προειδοποιεί ο Phil Muncaster από την ομάδα της παγκόσμιας εταιρίας ψηφιακής ασφάλειας της ESET.
Γιατί υπάρχουν περισσότερες απάτες κατά τη διάρκεια της εορταστικής περιόδου;
Υπάρχουν πολλοί παράγονται που αυξάνουν τον κίνδυνο ηλεκτρονικών απατών αυτή την εποχή του χρόνο, εξηγεί ο Muncaster. Οι πιο προφανείς είναι οι εξής:
Οι περισσότεροι από εμάς ψωνίζουμε online, πράγμα που σημαίνει περισσότερα πιθανά θύματα.
Περισσότερες ηλεκτρονικές αγορές σημαίνουν επίσης περισσότερες ευκαιρίες για τους απατεώνες να «κουκουλώσουν» τις απάτες τους ανάμεσα σε νόμιμες συναλλαγές.
Τα ηλεκτρονικά καταστήματα ενδέχεται να επικεντρωθούν στα κέρδη και όχι στην ασφάλεια και έτσι χαλαρώνουν τα φίλτρα προστασίας από απάτες, κάτι που οι απατεώνες μπορούν να εκμεταλλευτούν.
Οι περισσότεροι αναζητούν ειδικές προσφορές και, ως εκ τούτου, είναι ευάλωτοι σε απάτες που διαφημίζουν μεγάλες εκπτώσεις.
Η περίοδος των διακοπών σημαίνει περισσότερα διαφημιστικά μηνύματα spam – που παρέχουν την τέλεια κάλυψη για περισσότερα κακόβουλα μηνύματα.
Οι περισσότεροι από εμάς είμαστε διατεθειμένοι να καταθέσουμε χρήματα σε φιλανθρωπικές οργανώσεις, γεγονός που μπορεί να εκμεταλλευτούν οι απατεώνες.
Κατά την περίοδο των διακοπών είμαστε βιαστικοί. Αυτό μας κάνει πιο επιρρεπείς στο να πάρουμε λανθασμένες αποφάσεις.
Οι 10 μεγαλύτερες απάτες της εορταστικής περιόδου
Οι απατεώνες είναι πολυμήχανοι, αποφασισμένοι και έχουν εύκολη πρόσβαση σε υπηρεσίες ηλεκτρονικού εγκλήματος, γεγονός που τους επιτρέπει να διεξάγουν εκστρατείες απάτης σχετικά φθηνά, σε μεγάλη κλίμακα και με λίγη προσπάθεια. Μεταξύ των κύριων καναλιών αυτών των προσπαθειών είναι τα μηνύματα ηλεκτρονικού «ψαρέματος», τα μηνύματα κειμένου και τα μηνύματα στα μέσα κοινωνικής δικτύωσης, η κακόβουλη διαφήμιση – συχνά στα μέσα κοινωνικής δικτύωσης – και οι καταχωρίσεις σε ιστοσελίδες ηλεκτρονικών αγορών.
Προσέξτε τα ακόλουθα:
Δωροκάρτες
Δεδομένου ότι είναι ένα δημοφιλές χριστουγεννιάτικο δώρο, οι δωροκάρτες είναι περιζήτητες αυτή την εποχή. Οι απατεώνες το γνωρίζουν αυτό και μπορεί να προσπαθήσουν να σας πουλήσουν πλαστές ή κλεμμένες κάρτες σε χαμηλές τιμές ή να σας τις προσφέρουν ως «βραβείο» στο πλαίσιο άλλης απάτης.
Ψεύτικες ιστοσελίδες
Οι ιστοσελίδες ηλεκτρονικού «ψαρέματος» που μιμούνται νόμιμες ιστοσελίδες ηλεκτρονικών καταστημάτων ή εταιρειών αποτελούν συνηθισμένο μέσο για εορταστικές απάτες. Θα δημιουργηθούν είτε για τη συλλογή προσωπικών και οικονομικών στοιχείων είτε για την κλοπή χρημάτων.
Προσφορές πολύ καλές για να είναι αληθινές
Οι απατεώνες μπορεί να πουλάνε προϊόντα με μεγάλη ζήτηση σε χαμηλή τιμή, διαφημίζοντάς τα μέσω των μέσων κοινωνικής δικτύωσης ή καταχωρίσεων σε ηλεκτρονικές αγορές. Η πληρωμή γίνεται συνήθως μέσω εφαρμογών άμεσης πληρωμής όπως το Zelle ή το Cash App. Ωστόσο, το θύμα σύντομα διαπιστώνει ότι δεν υπάρχει το προϊόν και τα χρήματά του έχουν κάνει φτερά.
Παραπλανητικές ηλεκτρονικές κάρτες
Οι ψηφιακές χριστουγεννιάτικες κάρτες έχουν γίνει μια αγαπημένη παράδοση, προσφέροντας έναν γρήγορο, δημιουργικό και φιλικό προς το περιβάλλον τρόπο για την αποστολή ευχών. Αλλά μπορούν επίσης να περιέχουν κακόβουλο λογισμικό ή να χρησιμοποιηθούν ως απόπειρα συλλογής προσωπικών πληροφοριών.
Καλοπροαίρετοι μπορεί να στείλουν ηλεκτρονικές κάρτες με συνδέσμους ή συνημμένα αρχεία. Ωστόσο, όταν κάνουν κλικ σε αυτούς τους συνδέσμους, τα θύματα μπορεί να οδηγηθούν σε κακόβουλες ιστοσελίδες ή να κατεβάσουν κακόβουλο λογισμικό που θέτει σε κίνδυνο τη συσκευή τους. Σε άλλες περιπτώσεις μπορεί να ζητηθεί από τα θύματα να «επαληθεύσουν την ταυτότητά τους» ή να δώσουν προσωπικά στοιχεία για να δουν την κάρτα.
Τηλεφωνικές/απάτες «φωνητικού ψαρέματος»
Κατά τη διάρκεια της εορταστικής περιόδου, οι απατεώνες μπορεί να σας τηλεφωνήσουν προσποιούμενοι ότι είναι εκπρόσωποι καταστημάτων, εταιρειών courier, φιλανθρωπικών οργανώσεων και άλλων φορέων, σε μια προσπάθεια να σας εξαπατήσουν για να δώσετε προσωπικές/οικονομικές πληροφορίες. Μπορεί να σας ζητήσουν απευθείας να κάνετε δωρεές για φιλανθρωπικούς σκοπούς, να συμμετάσχετε σε κλήρωση ή έρευνα ή να επιβεβαιώσετε τα στοιχεία παράδοσης.
Ψεύτικες αποστολές
Ενόψει των Χριστουγέννων, αγοράζουμε δώρα για φίλους και συγγενείς από διάφορα ηλεκτρονικά καταστήματα. Αυτό δυσκολεύει την παρακολούθηση των παραδόσεων. Οι απατεώνες το γνωρίζουν καλά και στέλνουν ψεύτικα μηνύματα ηλεκτρονικού ταχυδρομείου ή SMS από δημοφιλείς εταιρείες courier ζητώντας σας να εισάγετε τα προσωπικά σας στοιχεία για να επιβεβαιώσετε την παράδοση. Μερικές φορές ο σύνδεσμος μπορεί να εγκαταστήσει κρυφά κακόβουλο λογισμικό.
Μια παραλλαγή αυτής της απάτης περιλαμβάνει ψεύτικες αποδείξεις από μεγάλες επώνυμες εταιρείες λιανικής πώλησης όπως η Amazon. Ο στόχος είναι να παρασύρουν το χρήστη να κάνει κλικ σε συνδέσμους ή να καλέσει τον αριθμό που αναγράφεται στην απόδειξη, και στη συνέχεια να του ζητηθεί να μοιραστεί τα προσωπικά/οικονομικά του στοιχεία.
Κληρώσεις βραβείων
Οι απατεώνες διαφημίζουν δώρα και κληρώσεις δώρων στο διαδίκτυο. Το μόνο που έχετε να κάνετε είναι να συμπληρώσετε τα προσωπικά σας στοιχεία, τα οποία θα πουλήσουν σε άλλους κυβερνοεγκληματίες ή θα χρησιμοποιήσουν οι ίδιοι σε επόμενες απάτες. Και όλα αυτά… χωρίς βραβείο.
Ψεύτικες φιλανθρωπικές οργανώσεις
Οι απατεώνες μπορεί να προσπαθήσουν να σας ξεγελάσουν και να σας αναγκάσουν να δώσετε τα στοιχεία της κάρτας σας, προσωπικές πληροφορίες ή/και μετρητά, προσποιούμενοι μια φιλανθρωπική οργάνωση και ζητώντας χρήματα. Θα χρησιμοποιήσουν μια ιστοσελίδα που μοιάζει νόμιμη και μπορεί επίσης να οργανώσουν εκστρατείες ηλεκτρονικού ψαρέματος/κοινωνικών μέσων για να κατευθύνουν τα θύματα προ την ψεύτικη ιστοσελίδα.
Ψεύτικες θέσεις εργασίας
Οι ψεύτικες αγγελίες εργασίας υπόσχονται μεγάλους μισθούς για εύκολη δουλειά. Για παράδειγμα, μπορεί να διαφημίζουν ευκαιρίες “εργασίας από το σπίτι” όπου μπορείτε να κερδίζετε εκατοντάδες ή και χιλιάδες ευρώ την εβδομάδα κάνοντας εργασίες όπως εισαγωγή δεδομένων, μυστικές αγορές ή απλές διαδικτυακές έρευνες. Αυτές οι θέσεις εργασίας συνήθως δεν απαιτούν εμπειρία ή χρειάζονται ελάχιστα προσόντα, γεγονός που τις κάνει να φαίνονται ιδιαίτερα ελκυστικές σε όσους ψάχνουν εργασία.
Ωστόσο, δεν υπάρχει καμία θέση εργασίας, και το μόνο που θέλουν να κάνουν οι απατεώνες είναι να κλέψουν τις προσωπικές σας πληροφορίες ή να σας χρεώσουν μια «αμοιβή» για την εγγραφή σας. Τα δεδομένα αυτά χρησιμοποιούνται στη συνέχεια για να κλέψουν την ταυτότητά σας, να διαπράξουν οικονομική απάτη ή να πουλήσουν τις πληροφορίες σας στο σκοτεινό διαδίκτυο.
Απάτες διακοπών/ταξιδιών
Η εορταστική περίοδος είναι επίσης μια δημοφιλής περίοδος για να ταξιδέψετε, ή να σχεδιάσετε το ταξίδι σας για το νέο έτος. Για να επωφεληθούν, οι εγκληματίες διαφημίζουν ψεύτικες πτήσεις, καταλύματα, ενοικιάσεις αυτοκινήτων και άλλες υπηρεσίες που δεν υπάρχουν στην πραγματικότητα. Συχνά το θύμα το μαθαίνει αργά όταν φτάνει στο αεροδρόμιο/ξενοδοχείο/κατάστημα ενοικίασης αυτοκινήτων κ.λπ.
Πώς να μείνετε ασφαλείς από εορταστικές απάτες
Όσο οι απατεώνες συνεχίζουν να κερδίζουν χρήματα θα επιμένουν στις ίδιες δοκιμασμένες τακτικές. Λάβετε υπόψη σας τα παρακάτω για να κρατήσετε τις προσωπικές σας πληροφορίες μακριά από τα χέρια τους συμβουλεύει ο Muncaster από την ESET:
Χρησιμοποιήστε ισχυρούς, μοναδικούς κωδικούς πρόσβασης και ενεργοποιήστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) ή τα passkeys σε όλους τους διαδικτυακούς λογαριασμούς
Να είστε επιφυλακτικοί σε οτιδήποτε διαβάζετε στο διαδίκτυο, συμπεριλαμβανομένων των προσφορών που φαίνονται πολύ καλές για να είναι αληθινές
Ποτέ μη δίνετε προσωπικές ή οικονομικές πληροφορίες σε αγνώστους που επικοινωνούν μαζί σας μέσω μηνύματος ή τηλεφώνου.
Χρησιμοποιείτε ασφαλείς ιστοσελίδες που αρχίζουν με «https» ή εμφανίζουν κλειδωμένο λουκέτο.
Ενημερώνετε τακτικά το λογισμικό και το λειτουργικό σας σύστημα για να το διατηρείτε όσο το δυνατόν πιο ασφαλές από κακόβουλες επιθέσεις.
Εγκαταστήστε anti-malware σε όλες τις συσκευές από αξιόπιστο πάροχο.
Μην πραγματοποιείτε πληρωμές μέσω τραπεζικού εμβάσματος ή εφαρμογής άμεσων μετρητών. Χρησιμοποιήστε την πιστωτική σας κάρτα, όπου είναι δυνατόν, για επιπλέον προστασία.
Ελέγξτε διπλά τις διευθύνσεις URL της ιστοσελίδας και του αποστολέα του ηλεκτρονικού ταχυδρομείου , καθώς και το περιεχόμενο για τυπογραφικά και γραμματικά λάθη που θα μπορούσαν να υποδηλώνουν πλαστογραφία
Ελέγξτε διπλά τις ειδοποιήσεις παράδοσης προϊόντων απευθείας με την εταιρεία ταχυμεταφορών.
Τι μπορώ να κάνω αν έχω πέσει θύμα απάτης;
Εάν συμβεί το χειρότερο και νομίζετε ότι έχετε πέσει θύμα απάτης, υπάρχουν ακόμα μερικά βήματα που μπορείτε να κάνετε για να ελαχιστοποιήσετε τις επιπτώσεις. Αυτά είναι τα εξής:
Αναφέρετε αμέσως την απάτη στις αρχές.
Ενημερώστε την τράπεζά σας και, κατά περίπτωση, δεσμεύστε τις κάρτες σας – ζητώντας νέες.
Σταματήστε την επαφή με τον απατεώνα και μην του πείτε το λόγο.
Αλλάξτε τους κωδικούς πρόσβασης που μπορεί να έχουν παραβιαστεί.
Συγκεντρώστε αποδεικτικά στοιχεία για την απάτη σε περίπτωση που απαιτηθούν.
Καθώς η τεχνητή νοημοσύνη γίνεται όλο και πιο διαδεδομένη, τα μέσα για να εξαπολύονται μαζικά πειστικές απάτες σε τέλεια ελληνικά θα γίνονται όλο και πιο εύκολα προσβάσιμα στους κυβερνοεγκληματίες. Γι’ αυτό, να είσαστε προσεκτικοί αυτή την περίοδο των γιορτών.
Διευθύνσεις email και άλλες ευαίσθητες πληροφορίες 4.239 Βρετανών, Ευρωπαίων, Γάλλων, Ιταλών και Ισπανών πολιτικών καθώς και Αμερικανών πολιτικών υπαλλήλων έχουν διαρρεύσει σε αγορές του σκοτεινού διαδικτύου(dark web), όπου τα δεδομένα αγοράζονται και πωλούνται παράνομα. “Μα πώς είναι δυνατόν;” θα αναρωτηθείτε. “Η απάντηση είναι απλούστερη και ενδεχομένως πιο ανησυχητική απ’ ό,τι νομίζετε” εξηγεί ο Phil Muncaster από την ομάδα της παγκόσμιας εταιρίας λογισμικού ασφαλείας ESET. “Πολλοί έχουν εγγραφεί σε διαδικτυακούς λογαριασμούς χρησιμοποιώντας την επίσημη διεύθυνση ηλεκτρονικού ταχυδρομείου και έχουν εισάγει Προσωπικά Αναγνωριστικά στοιχεία (PII). Στη συνέχεια τα συστήματα των εταιριών παροχής υπηρεσιών παραβιάστηκαν από κυβερνοεγκληματίες, οι οποίοι μοιράστηκαν ή πούλησαν τα δεδομένα σε άλλους φορείς απειλών στο dark web”.
Δυστυχώς, αυτό δεν είναι κάτι που περιορίζεται στους πολιτικούς ή σε δημόσια πρόσωπα και δεν είναι ο μόνος τρόπος με τον οποίο τα δεδομένα κάποιου μπορούν να καταλήξουν στο σκιώδες τμήμα του διαδικτύου. Θα μπορούσε να συμβεί σε οποιονδήποτε – ενδεχομένως ακόμη και όταν τα κάνει όλα σωστά. Και συχνά, συμβαίνει. Γι’ αυτό αξίζει να προσέχετε περισσότερο το ψηφιακό σας αποτύπωμα και τα δεδομένα που έχουν μεγαλύτερη σημασία για εσάς.
Το σκοτεινό διαδίκτυο ακμάζει
Σε αντίθεση με την κοινή πεποίθηση, το σκοτεινό διαδίκτυο δεν είναι παράνομο και δεν είναι γεμάτο μόνο από κυβερνοεγκληματίες, εξηγεί ο Muncaster από την ESET. Πρόκειται απλώς για τμήματα του διαδικτύου που δεν καταχωρούνται από τις παραδοσιακές μηχανές αναζήτησης: ένα μέρος όπου οι χρήστες μπορούν να περιπλανηθούν ανώνυμα χρησιμοποιώντας το πρόγραμμα περιήγησης Tor.
Ωστόσο, είναι επίσης αλήθεια ότι η σημερινή οικονομία του κυβερνοεγκλήματος βασίζεται στο σκοτεινό διαδίκτυο, με πολλά ειδικά φόρουμ και αγορές που επισκέπτονται μαζικά οι κυβερνοεγκληματίες, ενώ κρύβονται από τις διωκτικές αρχές, (εντούτοις ορισμένες από τις κακόβουλες δραστηριότητες διαχέονται ολοένα και περισσότερο στις γνωστές πλατφόρμες κοινωνικής δικτύωσης τα τελευταία χρόνια).
Ως καταλύτης μιας εγκληματικής οικονομίας αξίας τρισεκατομμυρίων δολαρίων, οι ιστοσελίδες του σκοτεινού διαδικτύου επιτρέπουν στους δράστες απειλών να αγοράζουν και να πωλούν ατιμώρητα κλεμμένα δεδομένα, εργαλεία hacking, οδηγούς DIY (κάν’ το μόνος σου), προσφορές υπηρεσιών και πολλά άλλα. Παρά την καταστολή περιοδικά από τις αρχές επιβολής του νόμου, οι εν λόγω ιστοσελίδες συνεχίζουν να προσαρμόζονται, με νέες πλατφόρμες να αναδύονται για να καλύψουν τα κενά.
Όταν οι ερευνητές της Proton και της ConstellaIntelligence έψαξαν, διαπίστωσαν ότι τα δύο πέμπτα (40%) των διευθύνσεων ηλεκτρονικού ταχυδρομείου των Βρετανών, Ευρωπαίων και Γάλλων βουλευτών ήταν εκτεθειμένα στο σκοτεινό διαδίκτυο. Αυτό σημαίνει σχεδόν 1.000 από τα 2.280 πιθανά emails. Ακόμα χειρότερα, 700 από αυτά τα email είχαν κωδικούς πρόσβασης που σχετίζονταν με αυτά,αποθηκευμένους σε απλό κείμενο και εκτεθειμένους σε ιστοσελίδες του σκοτεινού διαδικτύου. Σε συνδυασμό με άλλες εκτεθειμένες πληροφορίες, όπως ημερομηνίες γέννησης, διευθύνσεις κατοικίας και λογαριασμούς σε μέσα κοινωνικής δικτύωσης, παρέχουν έναν θησαυρό δεδομένων που μπορούν να χρησιμοποιηθούν σε επόμενες επιθέσεις phishing και σε απάτες ταυτότητας.
Πώς καταλήγουν τα δεδομένα μου στο σκοτεινό διαδίκτυο;
Υπάρχουν διάφοροι τρόποι με τους οποίους τα δεδομένα σας θα μπορούσαν να καταλήξουν σε ένα φόρουμ ή μια ιστοσελίδα στο σκοτεινό διαδίκτυο.
Παραβιάσεις δεδομένων σε οργανισμούς: Τα δεδομένα σας έχουν κλαπεί από έναν οργανισμό με τον οποίο έχετε συνεργαστεί και ο οποίος έχει συλλέξει τα δεδομένα σας στο παρελθόν. Στις ΗΠΑ, το 2023 ήταν έτος ρεκόρ για παραβιάσεις δεδομένων αυτού του τύπου: Περισσότερα από 3.200 περιστατικά σε οργανισμούς οδήγησαν στην παραβίαση δεδομένων που ανήκαν σε πάνω από 353 εκατομμύρια πελάτες.
Επιθέσεις phishing: Ένας από τους διαδικτυακούς σας λογαριασμούς (π.χ. ηλεκτρονικό ταχυδρομείο, τράπεζα, μέσα κοινωνικής δικτύωσης) παραβιάζεται μέσω επίθεσης ηλεκτρονικού «ψαρέματος». Ένα email, SMS ή μήνυμα που μοιάζει νόμιμο, περιέχει έναν σύνδεσμο ο οποίος μπορεί να εγκαταστήσει κακόβουλο λογισμικό κλοπής πληροφοριών ή να σας εξαπατήσει ώστε να εισάγετε τα προσωπικά σας στοιχεία ή/και τα στοιχεία σύνδεσης (π.χ. μια πλαστή σελίδα σύνδεσης για το Microsoft 365).
Credential stuffing: Ένας διαδικτυακός λογαριασμός παραβιάζεται μέσω επίθεσης brute-force. (credential stuffing, dictionary attack, κ.λπ.) όπου οι χάκερ μαντεύουν τον κωδικό πρόσβασής σας ή χρησιμοποιούν ήδη παραβιασμένες συνδέσεις σε άλλες τοποθεσίες. Μόλις εισέλθουν στον λογαριασμό σας, κλέβουν περισσότερες προσωπικές πληροφορίες που είναι αποθηκευμένες εκεί για να τις πουλήσουν ή να τις χρησιμοποιήσουν.
Κακόβουλο λογισμικό κλοπής πληροφοριών: Τα προσωπικά σας δεδομένα κλέβονται μέσω κακόβουλου λογισμικού κλοπής πληροφοριών, το οποίο μπορεί να είναι κρυμμένο σε εφαρμογές και αρχεία προς λήψη (όπως πειρατικές ταινίες/παιχνίδια), συνημμένα αρχεία phishing, κακόβουλες διαφημίσεις, ιστοσελίδες κ.λπ.
Με όποιο τρόπο και αν καταφέρουν οι κακοποιοί να αποκτήσουν τα δεδομένα σας, αυτά θα μπορούσαν στη συνέχεια να δοθούν ή να πωληθούν σε κάποια ιστοσελίδα ηλεκτρονικού εγκλήματος στο σκοτεινό διαδίκτυο. Ανάλογα με τον τύπο των δεδομένων, όποιος τα πάρει στα χέρια του, πιθανότατα θα τα χρησιμοποιήσει για να:
Παραβιάσει τους τραπεζικούς σας λογαριασμούς για την κλοπή περισσότερων πληροφοριών, συμπεριλαμβανομένων των στοιχείων της τράπεζας/κάρτας.
Σχεδιάσει πιο πειστικά μηνύματα phishing στα οποία γίνεται χρήση κάποιων από τα κλεμμένα στοιχεία σε μια προσπάθεια να σας πείσουν να τους δώσετε περισσότερα προσωπικά στοιχεία.
Παραβιάσει το λογαριασμό ηλεκτρονικού ταχυδρομείου ή τους λογαριασμούς σας στα μέσα κοινωνικής δικτύωσης για να στείλει spam σε φίλους και επαφές με κακόβουλα link.
Διαπράξει απάτη ταυτότητας
Πώς μπορώ να το ελέγξω;
Εάν είστε εγγεγραμμένοι σε μια υπηρεσία προστασίας ταυτότητας ή παρακολούθησης του σκοτεινού διαδικτύου, αυτή θα πρέπει να επισημαίνει τυχόν Προσωπικά Αναγνωριστικά στοιχεία(PII) ή άλλα δεδομένα που εντοπίζει στο σκοτεινό διαδίκτυο. Οι εταιρείες τεχνολογίας, όπως η Google και η Mozilla, θα σας ειδοποιήσουν επίσης όταν ένας αποθηκευμένος κωδικός πρόσβασης έχει βρεθεί σε παραβίαση δεδομένων ή αν πρέπει να ενημερωθεί σε μια πιο ασφαλή, δυσκολότερα παραβιάσιμη έκδοση.
Είναι σημαντικό ότι η παρακολούθηση του σκοτεινού διαδικτύου αποτελεί συχνά επίσης μέρος μιας σειράς υπηρεσιών που παρέχονται από προμηθευτές ασφάλειας, τα προϊόντα των οποίων προφανώς συνοδεύονται από πολλά άλλα οφέλη και αποτελούν κρίσιμο στοιχείο της προσωπικής σας ασφάλειας.
Εναλλακτικά, θα μπορούσατε να επισκεφθείτε προληπτικά μια ιστοσελίδα όπως η HaveIBeenPwned, η οποία έχει συγκεντρώσει μεγάλους καταλόγους παραβιασμένων διευθύνσεων ηλεκτρονικού ταχυδρομείου και κωδικών πρόσβασης που μπορούν να αναζητηθούν με ασφάλεια.
Τι να κάνω αν έχουν κλαπεί τα στοιχεία μου;
Αν συμβεί το χειρότερο και διαπιστώσετε ότι τα δεδομένα σας έχουν εκτεθεί και διακινούνται στο σκοτεινό διαδικτύο, σκεφτείτε να λάβετε μέτρα έκτακτης ανάγκης όπως:
Αλλάξτε όλους τους κωδικούς πρόσβασής στους λογαριασμούς σας, ειδικά όσους λογαριασμούς έχουν παραβιαστεί, με ισχυρά, μοναδικά διαπιστευτήρια.
Χρησιμοποιήστε έναν διαχειριστή κωδικών πρόσβασης για να αποθηκεύετε και να ανακαλείτε τους αποθηκευμένους κωδικούς πρόσβασης και τις φράσεις πρόσβασης
Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA) σε όλους τους λογαριασμούς που τον προσφέρουν.
Ειδοποιήστε τις αρμόδιες αρχές (αρχές επιβολής του νόμου, πλατφόρμα μέσων κοινωνικής δικτύωσης κ.λπ.)
Βεβαιωθείτε ότι σε όλους τους υπολογιστές και τις συσκευές σας έχει εγκατασταθεί λογισμικό ασφαλείας από αξιόπιστο προμηθευτή.
Παγώστε τους τραπεζικούς σας λογαριασμούς ( εφόσον είναι απαραίτητο) και ζητήστε νέες κάρτες. Παρακολουθήστε τις κάρτες για τυχόν ασυνήθιστες αγορές.
Προσέξτε για άλλες ασυνήθιστες δραστηριότητες στους λογαριασμούς, όπως αδυναμία σύνδεσης, αλλαγές στις ρυθμίσεις ασφαλείας, μηνύματα/ενημερώσεις από λογαριασμούς που δεν αναγνωρίζετε ή συνδέσεις από περίεργες τοποθεσίες και περίεργες ώρες.
Μακροπρόθεσμη ασφάλεια
Για να αποτρέψετε να γίνεται στόχος κυβερνοεγκληματιών στο μέλλον:
Να είστε επιφυλακτικοί με την υπερβολική κοινοποίηση πληροφοριών στο διαδίκτυο.
Να επανεξετάζετε τις ρυθμίσεις ασφαλείας/απορρήτου των λογαριασμών σας στα μέσα κοινωνικής δικτύωσης.
Να ενεργοποιείτε τη « λειτουργία “stealth mode”- δηλαδή, όταν χρειάζεται, να χρησιμοποιείτε επιλογές όπως οι διευθύνσεις ηλεκτρονικού ταχυδρομείου μίας χρήσης, για να μην δίνετε τα προσωπικά σας στοιχεία.
Ποτέ μην απαντάτε σε μηνύματα ηλεκτρονικού ταχυδρομείου, μηνύματα ή κλήσεις από αγνώστους που δεν αναγνωρίζετε – ιδίως σε αυτά που προσπαθούν να σας πιέσουν να αναλάβετε δράση άμεσα χωρίς να το έχετε σκεφτεί πρώτα καλά.
Να χρησιμοποιείτε ισχυρούς και μοναδικούς κωδικούς πρόσβασης σε όλους τους λογαριασμούς που το προσφέρουν και ενεργοποιήστε μια ισχυρή μορφή 2FA για πρόσθετη προστασία.
Επενδύστε σε μια αξιόπιστη υπηρεσία παρακολούθησης του σκοτεινού διαδικτύου, η οποία θα σας ειδοποιεί για τα προσωπικά στοιχεία που διακινούνται και ενδεχομένως θα σας επιτρέψει να αναλάβετε δράση προτού οι κυβερνοεγκληματίες μπορέσουν να χρησιμοποιήσουν τα δεδομένα σας.
Δεν είναι πολύ ευχάριστο να σας κλέβουν τα προσωπικά σας στοιχεία ή/και την ταυτότητά σας. Μπορεί να είναι μια τραυματική, αγχωτική εμπειρία που μπορεί να διαρκέσει εβδομάδες ή μήνες μέχρι να βρεθεί λύση. Μάθετε τι παραμονεύει στο σκοτεινό διαδίκτυο αυτή τη στιγμή και ίσως να μην φτάσετε ποτέ σε αυτό το στάδιο.
Σήμερα το πρωί ο γνωστός leakster Σταθμός ψηφιακών συνομιλιών, αποκάλυψε μερικές ενδιαφέρουσες πληροφορίες για το επόμενο Xiaomi Civi 5 Pro. Πάμε να τους δούμε μαζί.
Το Xiaomi Civi 5 Pro θα τροφοδοτείται από τον Snapdragon 8s Elite (διαρροή)
Σύμφωνα με τη διαρροή, το υποτιθέμενο Xiaomi Civi 5 Pro θα είναι εξοπλισμένο με α οθόνη με ανάλυση 1.5K και σχεδιασμό τεσσάρων καμπυλών, με διπλή κεντρική τρύπα παρόμοια με το Dynamic Island της Apple. Ενώ μια προηγούμενη διαρροή είχε αποκαλύψει ότι η συσκευή θα είναι εξοπλισμένη με έναν υπερηχητικό αισθητήρα δακτυλικών αποτυπωμάτων ενσωματωμένο στην οθόνη.
Επιπλέον, το Civi 5 Pro θα διαθέτει μια κυκλική μονάδα κάμερας στο πίσω μέρος. Η ρύθμιση της κάμεράς σας θα περιλαμβάνει ένα τηλεφακός και θα συνεχίσει να χρησιμοποιεί κάμερες Leica, όπως και ο προκάτοχός του, το Civi 4 Pro Το πίσω πάνελ της συσκευής θα είναι κατασκευασμένο από fiberglass.
Το smartphone θα τροφοδοτείται από το μέλλον Chipset Qualcomm Snapdragon 8s Elite (SM8735). Επιπλέον, το Civi 5 Pro θα διαθέτει λεπτό σχεδιασμό και α μπαταρία χωρητικότητας περίπου 5.000 mAh. Θυμίζουμε ότι το Civi 4 Pro είναι εξοπλισμένο με το τσιπ Snapdragon 8s Gen 3 και μπαταρία 4.700 mAh.
Θα θέλαμε να επισημάνουμε ότι το chipset Snapdragon 8s Elite θα υιοθετηθεί και σε άλλα οικονομικά ναυαρχικά τηλέφωνα. Τα Redmi Turbo 4 Pro και iQOO 10 Turbo λέγεται ότι είναι εξοπλισμένα με αυτό το chipset. Προς το παρόν, δεν είναι σαφές εάν η αγορά εκτός Κίνας θα δει την κυκλοφορία του Z10 Turbo. Ωστόσο, το Redmi Turbo 4 Pro μπορεί να μετονομαστεί σε Poco F7 στην παγκόσμια αγορά.
Ο σχεδιασμός του Civi 5 Pro ξεχωρίζει με το πάνελ από υαλοβάμβακα και τη δομή της κάμερας που περιλαμβάνει τηλεφακό και συνεχίζει να χρησιμοποιεί την τεχνολογία Leica για να εξασφαλίσει ανώτερη ποιότητα φωτογραφίας. Ο σχεδιασμός τεσσάρων καμπυλών της οθόνης και ο σχεδιασμός με διπλή διάτρηση παρέχουν μια κομψή και μοντέρνα εμφάνιση, βελτιώνοντας τη συνολική εμπειρία θέασης.
Έτσι, το Xiaomi Civi 5 Pro υπόσχεται να είναι μια συσκευή με προηγμένα χαρακτηριστικά και κομψό σχεδιασμό, τοποθετώντας τον εαυτό του ως ισχυρό ανταγωνιστή στην αγορά smartphone υψηλής τεχνολογίας.





 Θα ξεκινήσει η λήψη της ενημέρωσης και θα σας ζητηθεί να επανεκκινήσετε τον υπολογιστή σας όταν ολοκληρωθεί.


