

Με λίγα λόγια
- Ο ψεύτικος Apex Accelerator προσέγγιζε Web3 startups με υποσχέσεις χρηματοδότησης, δωρεάν πρόσβασης σε Claude και Gemini και ελέγχων ασφαλείας.
- Τα εργαλεία του εγκαθιστούσαν κακόβουλο λογισμικό σε Windows και macOS, με στόχο κωδικούς, ψηφιακά πορτοφόλια και εταιρικά δεδομένα.
- Οι δράστες μπορούσαν επίσης να υποκλέπτουν εντολές, κώδικα και ιστορικό συνομιλιών που περνούσαν από AI agents.
Ένας ψεύτικος επενδυτικός οργανισμός στόχευε ιδρυτές και προγραμματιστές εταιρειών Web3, προσφέροντας χρηματοδότηση, δωρεάν εργαλεία τεχνητής νοημοσύνης και υποτιθέμενους ελέγχους ασφαλείας. Στην πραγματικότητα, τα εργαλεία που ζητούσε από τα θύματα να εγκαταστήσουν περιείχαν κακόβουλο λογισμικό για Windows και macOS.
Η Elastic Security Labs παρακολουθεί την επιχείρηση με την ονομασία REF8801. Οι δράστες εμφανίζονταν ως Apex Accelerator ή Apex Foundation και είχαν δημιουργήσει ιστοσελίδες, λογαριασμούς κοινωνικών δικτύων, αποθετήρια κώδικα και ψεύτικες αξιολογήσεις. Προσπαθούσαν ακόμη να ενισχύσουν την αξιοπιστία τους μέσω παρουσίας σε εκδηλώσεις όπως το TOKEN2049 στη Σιγκαπούρη.
Η παγίδα με τα δωρεάν εργαλεία AI
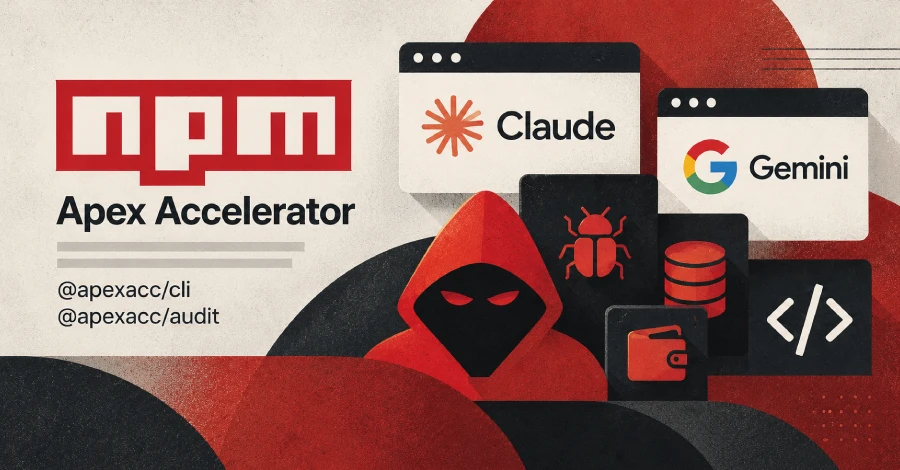
Η Apex ισχυριζόταν ότι μπορούσε να προσφέρει επενδύσεις έως 235.000 δολάρια και να συνδέσει startups με επενδυτές. Για να αξιολογήσει ένα έργο, ζητούσε από τους δημιουργούς του να εγκαταστήσουν ένα εργαλείο μέσω npm, της δημοφιλούς υπηρεσίας διανομής πακέτων JavaScript.
Τα δύο βασικά πακέτα ήταν τα @apexacc/cli και @apexacc/audit. Το πρώτο παρουσιαζόταν ως σύμβουλος AI για ιδρυτές Web3, με υποτιθέμενη πρόσβαση σε Claude και Gemini. Το δεύτερο διαφημιζόταν ως εργαλείο με 18 ελέγχους ασφαλείας για ψηφιακά νομίσματα, πορτοφόλια και έξυπνα συμβόλαια.
Οι έλεγχοι ήταν ψεύτικοι. Τα αποτελέσματα δημιουργούνταν από προκαθορισμένα δεδομένα ή τυχαίες τιμές, χωρίς να πραγματοποιείται πραγματική ανάλυση. Σε δοκιμή των ερευνητών, το σύστημα βαθμολόγησε ένα ανύπαρκτο έργο με 51 στα 100.
Τι έκλεβε το κακόβουλο λογισμικό
Στα Windows, τα πακέτα εγκαθιστούσαν ένα πρόγραμμα κλοπής πληροφοριών που μπορούσε να συλλέξει αποθηκευμένους κωδικούς, cookies σύνδεσης, ιστορικό περιήγησης, στιγμιότυπα οθόνης και περιεχόμενο από το πρόχειρο. Αναζητούσε επίσης δεδομένα από ψηφιακά πορτοφόλια, εφαρμογές επικοινωνίας, VPN και εργαλεία απομακρυσμένης πρόσβασης. Τα κλεμμένα στοιχεία αποστέλλονταν στους δράστες μέσω Telegram.
Στο macOS εγκαθιστούσαν την κερκόπορτα CloudSyncD. Το κακόβουλο λογισμικό εμφάνιζε πλαστό παράθυρο έγκρισης για να αποσπάσει τον κωδικό του χρήστη και στη συνέχεια αποκτούσε αυξημένα δικαιώματα, συνέλεγε πληροφορίες για τον υπολογιστή και λάμβανε νέες εντολές από εξωτερικό διακομιστή.
Υπέκλεπταν και τις συνομιλίες με AI agents
Το πιο ανησυχητικό στοιχείο ήταν η δυνατότητα υποκλοπής της επικοινωνίας με μοντέλα AI. Το κακόβουλο εργαλείο βασιζόταν στον νόμιμο βοηθό προγραμματισμού ανοιχτού κώδικα Oh My Pi, αλλά είχε τροποποιηθεί ώστε να ανακατευθύνει τα αιτήματα προς υποδομές των δραστών. Από τα 1.363 αρχεία που εξετάστηκαν, τα 1.351 ήταν ακριβή αντίγραφα του νόμιμου έργου, κάτι που βοηθούσε στη συγκάλυψη του κακόβουλου κώδικα.
Οι επιτιθέμενοι μπορούσαν έτσι να βλέπουν τις εντολές προς τον AI agent, το ιστορικό συνομιλιών, αποσπάσματα πηγαίου κώδικα και τα αποτελέσματα των εργαλείων του. Το πακέτο εγκαθιστούσε επίσης έναν ελεγχόμενο από τους δράστες διακομιστή MCP, μέσω του οποίου μπορούσαν να προσθέτουν οδηγίες και να επηρεάζουν τις επόμενες ενέργειες του agent.
Οι ερευνητές εντόπισαν ρωσικά σχόλια στο ιστορικό του κώδικα, αλλά τόνισαν ότι το στοιχείο δεν αρκεί για να αποδοθεί η επίθεση σε συγκεκριμένη χώρα ή ομάδα.
Η υπόθεση δείχνει ότι οι προγραμματιστές πρέπει να αντιμετωπίζουν άγνωστα npm πακέτα και MCP servers ως ιδιαίτερα ευαίσθητο λογισμικό. Ένα εργαλείο που αποκτά πρόσβαση στον κώδικα και στις συνομιλίες με την AI μπορεί να εκθέσει ολόκληρο το έργο μιας εταιρείας, ακόμη και αν εξωτερικά φαίνεται απολύτως νόμιμο.